

Hej, Habr.
Det er os, VPN-tjenesten Vi arbejder i øjeblikket midlertidigt på spejlet HideMyna.me. Hvorfor? Den 20. juli 2018 blev vi tilføjet på grund af en afgørelse fra Medvedev-distriktets domstol i Yoshkar-Ola. Domstolen fastslog, at besøgende på vores hjemmeside har ubegribelig adgang til ekstremistisk materiale #udenregistreringisms, og fandt desuden på en eller anden måde bogen 'Mein Kampf' af Adolf Hitler. Tilsyneladende for pålidelighed.
Denne afgørelse overraskede os meget, men vi fortsætter med at arbejde på hidemyna.me, hidemyname.org, .one, .biz og mere. Den langvarige konflikt med Roskomnadzor har ikke ført til noget resultat. Mens vi i øjeblikket udfordrer blokeringen sammen med vores advokater og den magiske domstolsafgørelse, deler vi nogle grundlæggende råd om at bevare privatlivets fred online og nyheder om emnet.

Edward Snowden elsker sandsynligvis National Security Agency
Det er ingen hemmelighed, at populære russiske tjenester ikke er sikre. Din korrespondance kan når som helst ende i sigte for indenlandske lovhåndhævere. Her fortæller vi, hvad du skal huske, når du kommunikerer gennem forskellige kanaler.
SORM og ORI
Der er metoder til at aflytte din telefon. Den officielle og lovlige metode er SORM, et system af tekniske midler til at sikre funktioner til operativt eftersøgningsarbejde. Ifølge loven i Rusland skal alle mobiltelefonselskaber installere et sådant system på deres centraler, hvis de ikke vil miste deres licens. Der er tre typer SORM: den første blev opfundet i 80'erne, den anden begyndte man at implementere i nullerne, og den tredje har man forsøgt at pålægge operatørerne siden 2014. , bruger de fleste operatører den anden type, men i 70% af tilfældene fungerer systemet ikke korrekt eller slet ikke. Men følsomme emner bør stadig ikke diskuteres via fastnettelefon og almindelig opkald fra mobiltelefon.
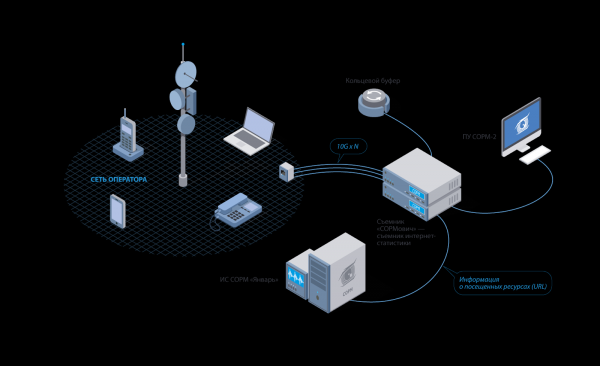
SORM-2 arbejdsmodel (Kilde: mfisoft.ru)
Ifølge 97-FZ skal alle messaging-tjenester, tjenester og hjemmesider, der opererer i Rusland, registreres . Ifølge ‘’ skal de opbevare alle brugerdata, herunder optagelser af telefonopkald og korrespondance, i seks måneder. Der er for øvrigt også Habrhabr i ORI.
Arbejdet i registret er beskrevet i detaljer for eksempel Threema, men den vigtigste konklusion er: nu kan enhver information om dig på anmodning fra de russiske myndigheder ende hos retshåndhævelsen. Derfor er det første skridt for at bevare din fortrolighed at flytte opkald og beskeder til messaging-apps, der ikke er på ORI-registret. Eller til dem, der er der, men nægter at videregive data til myndighederne – som Threema og Telegram.
Hjælp: At være på ORI-registret i sig selv garanterer ikke, at data vil blive overført til myndighederne. Det er nødvendigt at overvåge nyhederne løbende og se på messengerens reaktion, når de bliver "kommet efter".
Voice calls and messages
End-to-end kryptering kan beskytte vores samtaler og beskeder mod indblanding fra tredjeparter, derfor betragtes messaging-apps med E2E som de mest sikre. Men det er ikke helt korrekt: lad os se på de populære muligheder.
Telegram end-to-end kryptering i deres Secret Chats og gemmer krypterede data om din korrespondance i skyen, som er spredt over forskellige lande med "sikre" retsområder. Men efter man kan begynde at tvivle på illusionen af sikkerhed af Telegram Passport i E2E fra Durov.
Selvfølgelig forbliver kommunikation i Secret Chats stadig en god mulighed for paranoide. I deres kryptering er serveren slet ikke involveret: beskeder sendes peer-to-peer, det vil sige direkte mellem deltagerne i korrespondancen. For yderligere tryghed kan man bruge funktionen med selvdestruktion af beskeder efter tid. Men man skal ikke blindt stole på Telegram. For at gøre det lidt mere sikkert, skal du og din modtager gå ind i messengerens indstillinger og gøre minimum to ting:
- Sætte adgangskode ved login i appen (Privatliv og sikkerhed —> adgangskode);
- Aktivere to-trins autentificering (Privatliv og sikkerhed —> To-trins verifikation).
Efter dette, udover koden fra SMS, ved login fra en ny enhed, vil appen anmode om en adgangskode, som kun du kender.
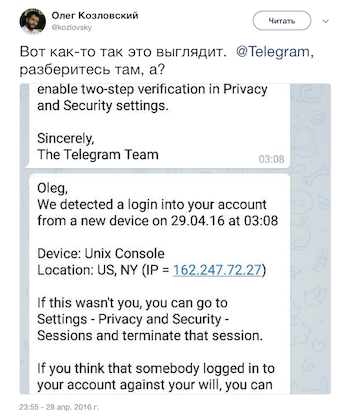
I øjeblikket beskytter bekræftelse af login kun via SMS ikke personen, der bruger et russisk SIM-kort. Der er allerede rapporteret om tilfælde af hacking af Telegram-konti gennem opsnappede SMS-beskeder – i 2016 fik gerningsmænd adgang blev hackede WhatsApp
WhatsApp undgår i øjeblikket ORI-registeret og bruger også end-to-end kryptering, men situationen er ikke så simpel. For nylig offentliggjorde vi om indbyggerne i Magadan, som blev sigtet for kritik af byens borgmester. Heldigvis endte denne historie med en almindelig bøde. Men det bekræftede brugernes bekymringer: det er usikkert at kommunikere i gruppechat på WhatsApp.
Hvad vil der ske?
- Så snart du skriver en besked, bliver dit telefonnummer straks synligt for alle gruppens deltagere. Og det er nemt at identificere dig via dit nummer.
Hvad skal man gøre?
- Løsningen kan være et 'falsk' SIM-kort eller et udenlandsk nummer - helst europæisk.
Hvis du bruger et russisk kort registreret i dit navn, så undgå spidse kommentarer i grupper med navne som 'Borgmesteren - til afskedigelse': For WhatsApp er det bedst kun at have personlige samtaler og opkald.
Viber er også ikke registreret i ORI, men understøtter kommunikation med de russiske myndigheder (uden om nogle spamudsendelser). Denne messenger var en af de første til at opfylde de nye krav fra regeringen: den gemmer login og telefonnumre på russiske brugere på russisk territorium, men kan ikke give beskedernes data. — henviser til end-to-end krypteringens mekanik og virksomhedens politik.
Apple bruger også end-to-end, men ved registrering i iMessage opretter den to par nøgler: en privat og en offentlig. Den besked, du modtager fra en anden ejer af en Apple-enhed, overføres til dig med kryptering, hvor den offentlige nøgle bruges. Den kan kun dekrypteres med den private nøgle, som modtagerens enhed opbevarer. Du kan læse om, hvordan Apple forholder sig til brugernes fortrolighed, og hvad de vil gøre, hvis de modtager en anmodning fra regeringen Der er ikke registreret tilfælde, hvor firmaet har givet data om russiske brugere til de russiske myndigheder.
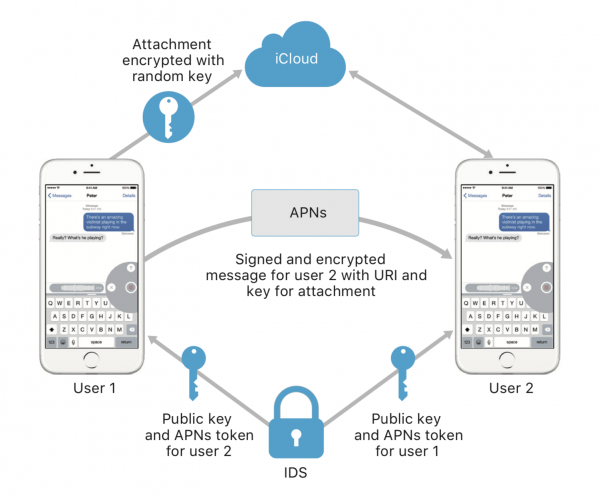
Kilde:
Men iMessage har to ulemper:
- Du kan kun skrive eller ringe via disse kanaler til en anden Apple-ejer;
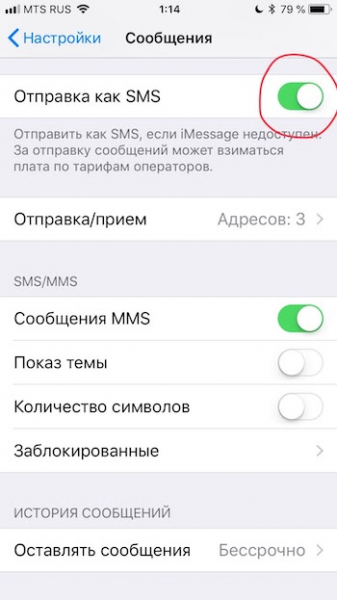
- Hvis du har problemer med internetforbindelsen, vil beskeden blive sendt via det almindelige mobilnetværk og blive en simpel SMS, der nemt kan opfanges.
For at undgå at iMessage bliver til SMS, kan du deaktivere denne funktion i indstillingerne.
Forskere fra Electronic Frontier Foundation Der er ikke 100 % sikre muligheder for opkald og beskeder. Hvis nogle messaging-apps ikke giver myndighederne adgang til dine private data, betyder det ikke, at hackere (eller staten, der kan udnytte deres tjenester) ikke kan omgå lovene. For at give brugerne sikkerhed for, at der ikke er noget man-in-the-middle-angreb, har Telegram en smart funktion: Når to personer foretager et opkald, kan de begge bekræfte, at de ser de samme emojis i øverste højre hjørne af skærmen — dette vil bekræfte fraværet af en "indtrængen" i forbindelsen.
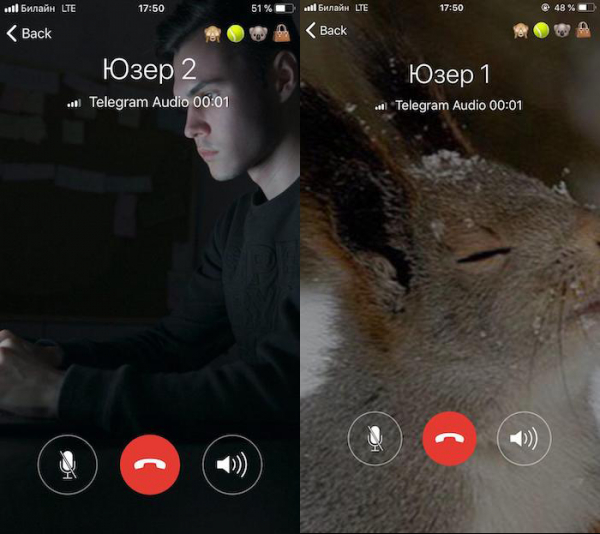
Hvis du har brug for en mere pålidelig kommunikationsmetode, anbefaler vi ikke kun at bruge hemmelige chats, adgangskoder og to-trins-/to-faktor autentifikation, men også at overveje mindre populære niche-apps som eller .
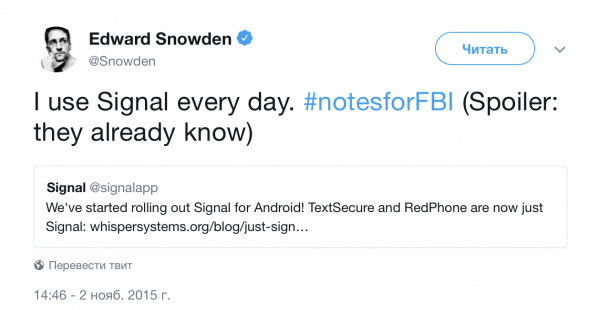
Jeg bruger Signal hver dag. #notatertilFBI (Spoiler: de ved det allerede)
Populære virksomheder, der giver mulighed for at bruge deres e-mailklienter (i Rusland er dette Yandex, Mail.Ru og Rambler), er allerede inkluderet i OIR-registeret, hvilket betyder, at de ikke er særlig sikre. Ja, Mail.Ru Group straffesager for memes og amnesti til de dømte, men de kan give oplysninger om dine data til myndighederne på første anmodning.
Selv hvis du bruger vestlige e-mailklienter som Gmail eller Outlook, har aktiveret to-faktor autentifikation, og ved, at din e-mail krypteres med en pålidelig SSL/TLS-protokol, kan du ikke være sikker på, at din modtagers e-mail er lige så beskyttet.
Beskyttelsesmuligheder:
- Når du sender følsomme oplysninger, krypter e-mails ved hjælp af Pretty Good Privacy (). Dette program hjælper med at omdanne data fra en e-mail til en meningsløs sekvens af tegn for alle undtagen afsenderen og modtageren;
- Når du sender vigtig information, skal du altid være opmærksom på modtagerens domæne og undgå at skrive til mistænkelige adresser;
- Tjek på forhånd med modtageren, om de har opsat videresendelse eller indsamling af e-mails gennem en russisk e-mailtjeneste.
I tilfælde af indenlandske virksomheder fra ORI-registeret vil ingen kryptering på brugerens side overhovedet hjælpe. Oplysninger bliver ikke opsnappet, men gemt og sendt af slutpunkterne — lignende tjenester. Løsningen kan kun være at erstatte dem med mere sikre alternativer som ProtonMail, Tutanota eller Hushmail. Flere sådanne mailtjenester kan findes på siden.
Sociale netværk
For det første, minimaliser din tilstedeværelse på populære russiske sociale medier — «Moj Mir», «Odnoklassniki» og «VKontakte». Facebook sender i det mindste ikke dine data til de russiske sikkerhedstjenester. I hvert fald er der ikke registreret sådanne tilfælde.
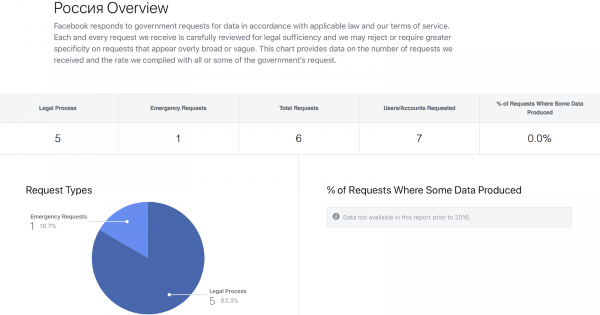
Men det er interessant, at i 2017 imødekom virksomheden 85% af anmodningerne fra den amerikanske regering:
Skærmbilleder fra
Hvis du er blevet for vant til VK, men ikke ønsker at ende i retten, så vær opmærksom på et par ting:
- dine gemte billeder;
- indlæg, kommentarer og beskeder, du skriver;
- indlæg, du liker;
- indlæg, du deler;
- brugere, du er venner med.
I alt det ovenstående er det bedst at undgå alt, hvad der kan betragtes som stødende eller ekstremistisk. Husk altid, at "distribution" er at sende "ulovligt" indhold til mindst én person. Advokaten fra den internationale menneskerettighedsgruppe "Agora", Damir Gainutdinov, hævder, at i henhold til ORI-loven sikkerhedsmyndighederne selv kladder af ikke-sendte beskeder.Om hvordan man undgår anklager for repost, læs
For øvrigt kan enhver, der har dit telefonnummer, som standard finde dig i VK, selvom selve siden ikke afslører din reelle identitet.
At forbyde at finde dig ved telefonnummeret kan gøres i profilindstillingerne (Indstillinger -> Privatliv -> Kommunikation med mig). Men det redder selvfølgelig ikke fra sikkerhedstjenesterne. Brug ikke opkald og videoopkald i VK: det er uklart, om netværket faktisk krypterer dem end-to-end, som administrationen påstår.
Sikkerhed på hjemmesider
Den eneste gode nyhed er, at Alle populære websites på internettet har allerede en https-version eller er fuldstændig overgået til kun at bruge https-versioner. Den information, der modtages og sendes på sådanne websites, bliver krypteret og kan ikke læses af tredjeparter. Disse ressourcer er markeret med grøn farve og ordet "beskyttet".
Men de gode nyheder stopper her. På trods af https-protokollen forbliver faktum om besøg på sådanne sites og DNS-anmodninger (information om hvilke domæner du har besøgt) stadig synlige for internetudbyderen.
Men en endnu værre nyhed er, at den resterende halvdel af hjemmesiderne fungerer via den almindelige http-protokol, dvs. uden datakryptering. En løsning kunne være en VPN, der krypterer alle modtagne og sendte data, så der ikke er læsbare informationer tilgængelige for internetudbyderen eller nogen, der forsøger at trænge ind mellem dig og den endelige hjemmeside. Det eneste, der vil være synligt, er faktum om forbindelse til en eller anden IP-adresse på internettet (dvs. til VPN-serveren). Og ikke mere.
Vi ville være glade, hvis livet virkelig pludselig blev så enkelt: tænd VPN'en og glem alt om lækage af følsom information. Men sådan er det ikke. Kontroller regelmæssigt, om din yndlingsressource er kommet ind på ORI-registret, følg med i, hvordan den interagerer med myndighederne, tjek aktive forbindelser i indstillingerne for messenger- og sociale medie-apps og nulstil mistænkelige (og husk at ændre adgangskoder).
Globalt
Når man arbejder med kommunikationskanaler og dataoverførsel, giver det kun mening med en holistisk tilgang til sikkerhed og fortrolighed. Hold dig opdateret om internet-sikkerhedshændelser i vores Telegram-kanal , på webstedet og på andre ressourcer, der er dedikeret til begivenheder på internettet og i det russiske internet specifikt.
Hvilke sikkerhedsforanstaltninger træffer du?
Kilde: habr.com
