

Toolkit til den kommende penetrationstester: vi præsenterer et kort overblik over de vigtigste værktøjer, der vil være nyttige ved penetrationstest af interne netværk. Disse værktøjer anvendes allerede aktivt af et bredt udvalg af fagfolk, så det vil være nyttigt for alle at kende deres muligheder og mestre dem.
Indhold:
Nmap
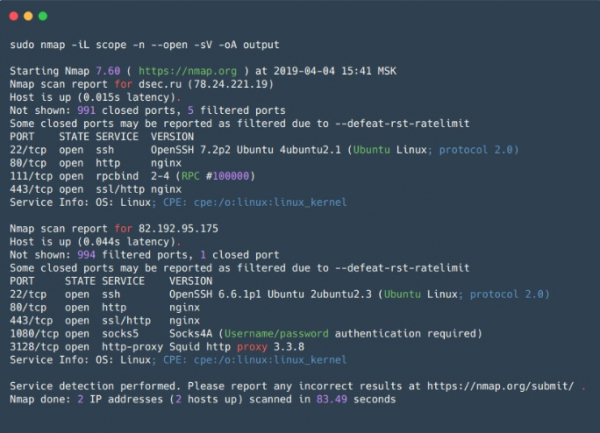
– en open source værktøj til netværksscanning, som er et af de mest populære værktøjer blandt sikkerhedsspecialister og systemadministratorer. Det bruges primært til portscanning, men har også en enorm mængde nyttige funktioner, hvilket i bund og grund gør Nmap til en superkombinator til netværksundersøgelse.
Udover at tjekke åbne/lukkede porte kan nmap identificere den service, der lytter på den åbne port, og dens version, og den kan nogle gange hjælpe med at bestemme OS. Nmap har support til scripts til scanning (NSE - Nmap Scripting Engine). Ved hjælp af scripts er det muligt at tjekke for sårbarheder for forskellige tjenester (hvis der selvfølgelig er et script til dem, eller man kan altid skrive sit eget) eller brute force adgangskoder for forskellige tjenester.
Dermed giver Nmap mulighed for at lave et detaljeret kort over netværket, få maksimalt information om de kørende tjenester på værterne i netværket samt proaktivt tjekke for nogle sårbarheder. Nmap har også fleksible scanningindstillinger, som gør det muligt at justere scanningshastigheden, antal tråde, antal grupper til scanning osv.
Den er nem at bruge til scanning af små netværk og uundgåelig til punkt scanning af enkelte værter.
Fordele:
- Arbejder hurtigt med et lille antal værter;
- Fleksibilitet i indstillingerne – man kan kombinere indstillingerne, så man får de mest informative data på kort tid;
- Parallel scanning – listen over målservere opdeles i grupper, og derefter scannes hver gruppe sekventielt, mens der indenfor gruppen anvendes parallel scanning. Deling i grupper er dog en mindre ulempe (se nedenfor);
- Foruddefinerede sæt af scripts til forskellige opgaver – man behøver ikke bruge meget tid på at finde specifikke scripts, men kan angive grupper af scripts;
- Resultatvisning – i 5 forskellige formater, inklusive XML, som kan importeres til andre værktøjer;
Ulemper:
- Scanning a host group — information about any host is unavailable until the scanning of the entire group is complete. This can be managed by setting options for the maximum group size and the maximum time interval to wait for a response to a request before stopping attempts or making another one.
- When scanning, Nmap sends SYN packets to the target port and waits for any response packet or a timeout if there is no response. This negatively impacts the scanner's overall performance compared to asynchronous scanners (e.g., zmap or masscan);
- When scanning large networks using flags to speed up scanning (—min-rate, —min-parallelism) can yield false-negative results, missing open ports on the host. These options should also be used with caution as a high packet rate can lead to unintended DoS.
Zmap
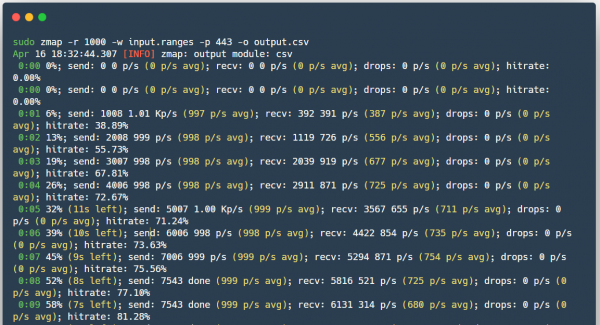
(not to be confused with ZenMap) — also an open-source scanner, created as a faster alternative to Nmap.
Unlike nmap — Zmap does not wait for a response when sending SYN packets but continues scanning while awaiting responses from all hosts, effectively not maintaining connection state. When the response to the SYN packet arrives, Zmap understands from the packet content which port was open and on which host. Moreover, Zmap sends only one SYN packet to the scanned port. PF_RING can also be used for fast scanning of large networks if you happen to have a 10-gigabit interface and a compatible network card at hand.
Fordele:
- Scanning speed;
- Zmap generates Ethernet frames bypassing the system's TCP/IP stack;
- Ability to use PF_RING;
- ZMap randomizes targets for even load distribution on the scanned side;
- Ability to integrate with ZGrab (a tool for gathering information about services at the application level L7).
Ulemper:
- Can cause denial of service to network equipment, for example, incapacitating intermediate routers, despite the distributed load, as all packets will pass through a single router.
Masscan
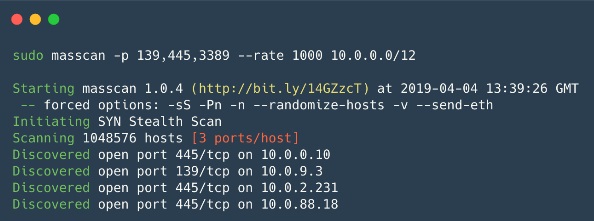
— det er utrolig, men også en open source scanner, der blev skabt med det formål at scanne internettet endnu hurtigere (på mindre end 6 minutter med en hastighed på ca. 10 millioner pakker/s). Det fungerer stort set på samme måde som Zmap, bare hurtigere.
Fordele:
- Syntaxen ligner Nmap, og programmet understøtter også nogle Nmap-kompatible muligheder;
- Arbejdshastigheden — en af de hurtigste asynkrone scannere.
- Fleksibel scanningsmekanisme — genoptagelse af afbrudte scanninger, fordeling af belastningen på flere enheder (ligesom i Zmap).
Ulemper:
- Ligesom med Zmap er belastningen på selve netværket ekstremt høj, hvilket kan føre til DoS;
- Som standard er der ikke mulighed for at scanne på applikationsniveau L7;
Nessus
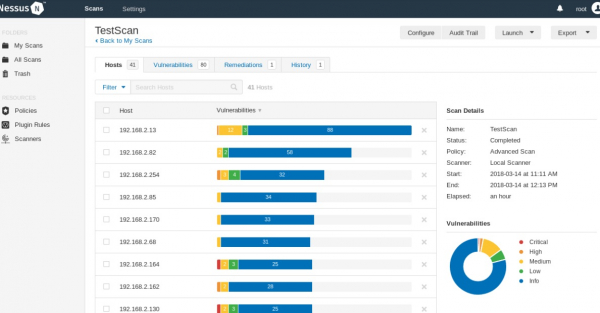
— en scanner til automatisering af kontrol og opdagelse af kendte sårbarheder i systemet. Kildekoden er lukket, der findes en gratis version af Nessus Home, der tillader scanning af op til 16 IP-adresser med samme hastighed og detaljeret analyse som i den betalte version.
Kan identificere sårbare versioner af tjenester eller servere, opdage fejl i systemkonfigurationen, udføre bruteforce ordliste angreb. Kan bruges til at kontrollere korrektheden af indstillingerne for tjenester (e-mail, opdateringer osv.) samt til forberedelse til PCI DSS-audit. Desuden kan der i Nessus overføres legitimationsoplysninger til værten (SSH eller domæne konto i Active Directory), så scanneren får adgang til værten og foretager kontroller direkte på den, denne mulighed kaldes credential scan. Praktisk for virksomheder, der udfører revisioner af deres egne netværk.
Fordele:
- Separate scripts til hver sårbarhed, hvis database opdateres konstant;
- Resultat output — simpel tekst, XML, HTML og LaTeX;
- Nessus API — gør det muligt at automatisere scanning og indhentning af resultater;
- Credential Scan, man kan bruge Windows- eller Linux-legitimationsoplysninger til at kontrollere opdateringer eller andre sårbarheder;
- Mulighed for at skrive egne indbyggede sikkerhedsmoduler — scanneren har sit eget scriptsprog NASL (Nessus Attack Scripting Language);
- Man kan angive tid til regelmæssig scanning af det lokale netværk — dette gør, at Informationssikkerhedstjenesten vil være informeret om alle ændringer i sikkerhedskonfigurationen, fremkomsten af nye værter og brugen af ordlisteadgangskoder eller standardadgangskoder.
Ulemper:
- Der kan opstå forstyrrelser i driften af de scannede systemer — det kræver omhu at arbejde med den deaktiverede mulighed for sikre kontroller;
- Versionen, der tillader kommerciel brug, er ikke gratis.
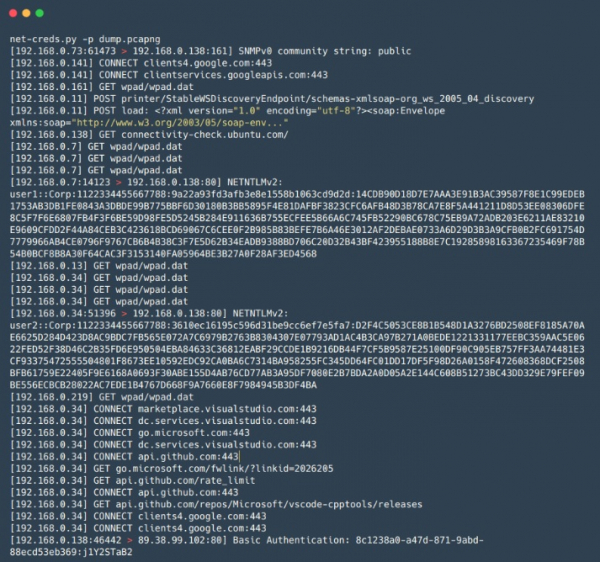
Net-Creds
— et værktøj skrevet i Python til indsamling af adgangskoder og hashes, samt anden information, såsom besøgte URL'er, uploadede filer og anden information fra trafik, både i realtid under en MiTM-angreb og fra forudindspillede PCAP-filer. Egner sig til hurtig og overfladisk analyse af store trafikmængder, fx under netværks MiTM-angreb, hvor tiden er begrænset, og manuel analyse med Wireshark kræver meget tid.
Fordele:
- Identifikation af tjenester er baseret på pakkeanalyse snarere end at bestemme tjenesten ud fra den anvendte portnummer;
- Nem at bruge;
- Bred vifte af udtrukne data — inklusive brugernavne og adgangskoder til FTP, POP, IMAP, SMTP, NTLMv1/v2 protokoller samt information fra HTTP-anmodninger, såsom login-former og basic auth;
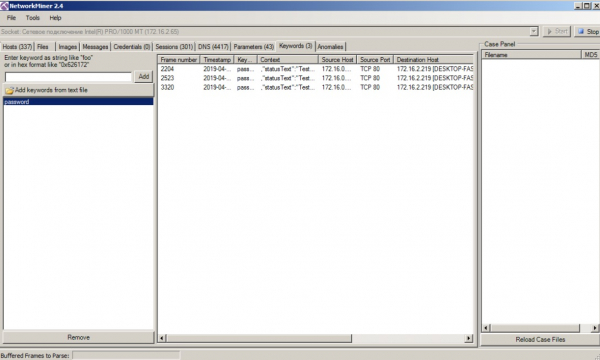
network-miner
— et alternativ til Net-Creds i sin funktion, men har større funktionalitet, for eksempel muligheden for at udtrække filer sendt via SMB-protokoller. Ligesom Net-Creds er det praktisk, når man hurtigt skal analysere en stor mængde trafik. Det har også et brugervenligt grafisk interface.
Fordele:
- Grafisk interface;
- Visualisering og klassifikation af data i grupper — gør trafikanalysen enklere og hurtigere.
Ulemper:
- Den prøveversion har nogle begrænsede funktioner.
mitm6
— et værktøj til at udføre angreb på IPv6 (SLAAC-angreb). IPv6 er prioritet i Windows OS (generelt også i andre OS), og i standardkonfigurationen er IPv6-interfacet aktiveret, hvilket gør det muligt for en angriber at installere sit eget DNS-server på offerets maskine ved hjælp af Router Advertisement-pakker, hvorefter angriberen kan ændre offerets DNS. Det er perfekt til at udføre Relay-angreb sammen med værktøjet ntlmrelayx, hvilket gør det muligt at angrebe Windows-netværk effektivt.
Fordele:
- Fungerer glimrende i mange netværk netop på grund af standardkonfigurationerne af Windows-værter og -netværk;
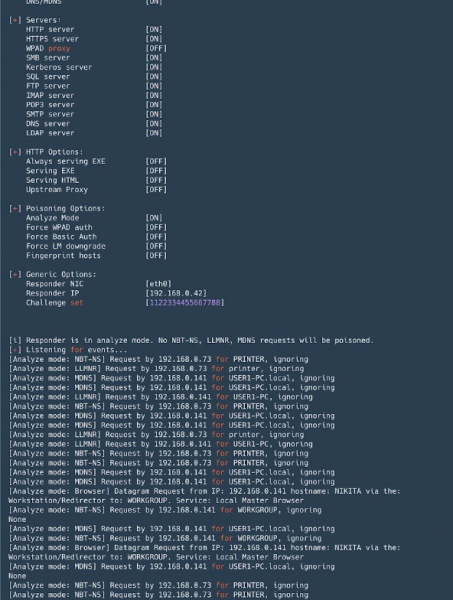
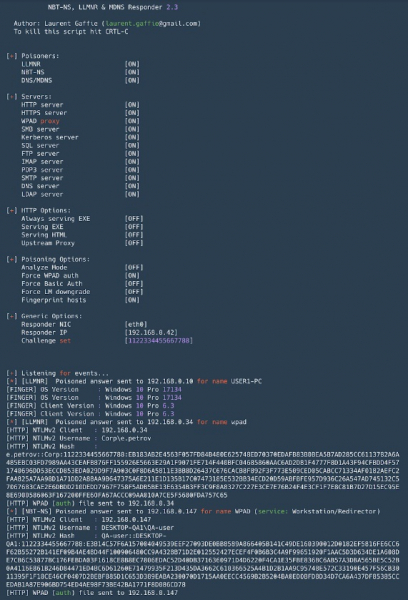
Responder
— et værktøj til spoofing af broadcast protokoller for navneopslag (LLMNR, NetBIOS, MDNS). Et uundgåeligt værktøj i Active Directory-netværk. Udover spoofing kan det også opfange NTLM-godkendelse, og der følger også et sæt værktøjer til informationsindsamling og implementering af NTLM-Relay angreb.
Fordele:
- Som standard starter det mange servere med NTLM-godkendelse: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Tillader DNS-ændringer i tilfælde af MITM-angreb (ARP-spoofing mv.);
- Fingeraftryk af værter, der har foretaget broadcast-forespørgsler;
- Analysemode — til passiv overvågning af forespørgsler;
- Formatet af de opsnapede hashes ved NTLM-godkendelse er kompatibelt med John the Ripper og Hashcat.
Ulemper:
- Ved opstart under Windows er binding af port 445 (SMB) forbundet med nogle udfordringer (det kræver stop af de relevante tjenester og genstart);
Evil_Foca
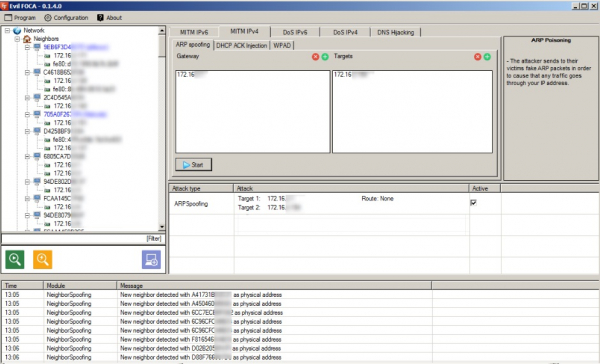
— et værktøj til at kontrollere forskellige netværksangreb i IPv4- og IPv6-netværk. Scanner det lokale netværk, identificerer enheder, routere og deres netværksinterfaces, hvorefter man kan udføre forskellige angreb på netværksdeltagerne.
Fordele:
- Praktisk til at udføre MITM-angreb (ARP spoofing, DHCP ACK-injektion, SLAAC-angreb, DHCP-spoofing);
- Mulighed for at udføre DoS-angreb — med ARP-spoofing for IPv4-netværk, med SLAAC DoS i IPv6-netværk;
- DNS hijacking kan udføres;
- Brugervenligt, med et praktisk grafisk interface.
Ulemper:
- Fungerer kun under Windows.
Bettercap
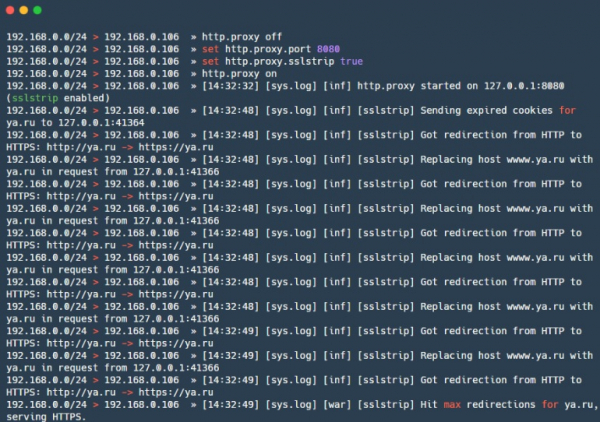
— en kraftfuld ramme til analyse og angreb på netværk, inklusive angreb på trådløse netværk, BLE (Bluetooth Low Energy) og endda MouseJack-angreb på trådløse HID-enheder. Den har også funktionalitet til at indsamle information fra trafik (analogt med net-creds). Generelt en schweizerkniv (all in one). Denne har for nylig fået .
Fordele:
- Sniffer til legitimationsoplysninger — muligheden for at opsnappe besøgte URL'er og HTTPS-værter, HTTP-godkendelse, legitimationer via mange forskellige protokoller;
- Flere indbyggede MITM-angreb;
- Modulær HTTP(S) transparent proxy — mulighed for at styre trafikken efter behov;
- Indbygget HTTP-server;
- Understøttelse af caplets — filer der muliggør beskrivelse af komplekse og automatiserede angreb via scriptsprog.
Ulemper:
- Nogle moduler — for eksempel ble.enum — understøttes delvist ikke af macOS og Windows, nogle er kun beregnet til Linux — packet.proxy.
gateway_finder
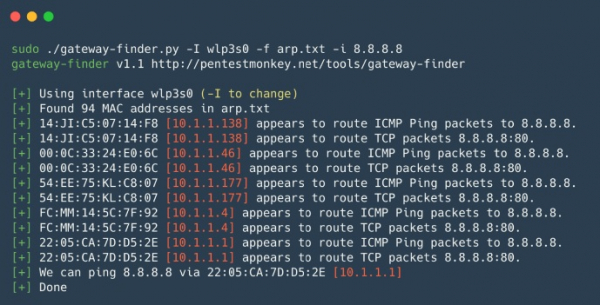
— et Python-script, der hjælper med at identificere mulige gateways i netværket. Nemt at kontrollere segmentering eller finde værter, der kan routine til den nødvendige subnet eller Internettet. Velegnet til interne penetrationstest, hvor man hurtigt skal kontrollere eksistensen af uautoriserede ruter eller ruter til andre interne lokale netværk.
Fordele:
- Nem at bruge og tilpasse.
mitmproxy
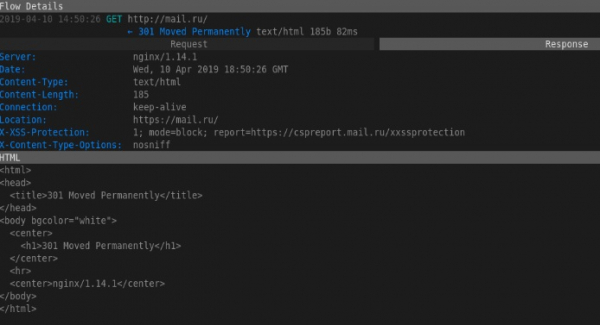
— et open source-værktøj til analyse af trafik, der er beskyttet med SSL/TLS. mitmproxy er praktisk til at opfange og modificere beskyttet trafik, naturligvis med nogle forbehold; værktøjet udfører ikke angreb på dekryptering af SSL/TLS. Det bruges, når man skal opfange og registrere ændringer i trafik, der er beskyttet med SSL/TLS. Det består af Mitmproxy - til proxiering af trafik, mitmdump - ligner tcpdump, men til HTTP(S)-trafik, og mitmweb - webgrænseflade til Mitmproxy.
Fordele:
- Arbejder med forskellige protokoller og understøtter også modifikation af forskellige formater, fra HTML til Protobuf;
- API til Python — gør det muligt at skrive scripts til usædvanlige opgaver;
- Kan arbejde i transparent proxy-tilstand med trafikopfangning.
Ulemper:
- Dumpformatet er inkompatibelt — svært at bruge grep, man skal skrive scripts;
SIET
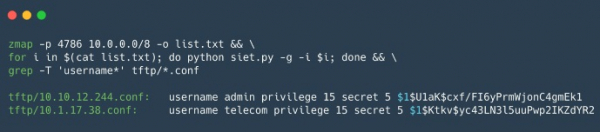
— et værktøj til at udnytte funktionerne i Cisco Smart Install-protokollen. Muliggør download og modifikation af konfiguration samt kontrol over Cisco-enheden. Hvis du har fået konfigurationen af en Cisco-enhed, kan den kontrolleres ved hjælp af , dette værktøj er nyttigt til at analysere sikkerheden i konfigurationen af Cisco-enheder.
Fordele:
Brugen af Cisco Smart Install-protokollen muliggør:
- At ændre adressen på tftp-serveren på klientenheden ved at sende et forvrænget TCP-pakke;
- At kopiere konfigurationsfilen til enheden;
- At erstatte enhedens konfiguration, for eksempel ved at tilføje en ny bruger;
- At opdatere iOS-billedet på enheden;
- At udføre et vilkårligt kommandosæt på enheden. Dette er en ny funktion, der kun fungerer i versioner 3.6.0E og 15.2 (2) E iOS;
Ulemper:
- Arbejder med et begrænset antal Cisco-enheder, derudover er en "hvid" ip påkrævet for at få svar fra enheden, eller det er nødvendigt at befinde sig i samme netværk som enheden;
yersinia
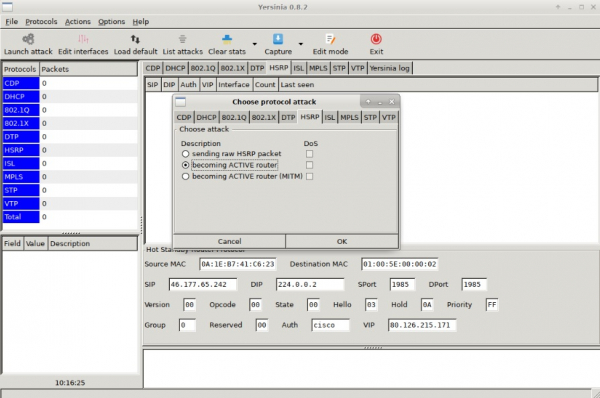
— et framework til L2-angreb, der er skabt til at udnytte sikkerhedssvagheder i forskellige netværksprotokoller L2.
Fordele:
- Muliggør angreb på protokoller som STP, CDP, DTP, DHCP, HSRP, VTP og andre.
Ulemper:
- Ikke den mest brugervenlige grænseflade.
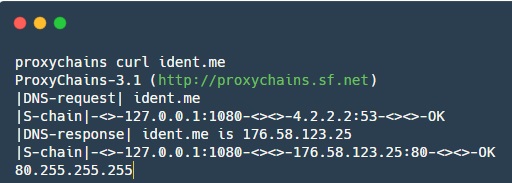
proxychains
— et værktøj, der muliggør omdirigering af applikationstrafik gennem en angivet SOCKS-proxy.
Fordele:
- Hjælper med at omdirigere trafik fra nogle applikationer, der som standard ikke arbejder med proxy;
I denne artikel ser vi kort på fordele og ulemper ved de vigtigste værktøjer til pentesting af interne netværk. Hold øje med opdateringer, vi planlægger at udgive sådanne samlinger fremover: Web, databaser, mobile applikationer — det vil vi også helt sikkert skrive om.
Del dine yndlingsværktøjer i kommentarerne!
Kilde: habr.com
