

Antivirus virksomheder, cybersikkerhedseksperter og blot entusiaster stiller honeypots online for at "fange" nye varianter af virusser eller identificere usædvanlige hackingtaktikker. Honeypots optræder så ofte, at cyberkriminelle har udviklet en form for immunitet: de opdager hurtigt, at de står over for en fælde og ignorerer den bare. For at undersøge moderne hackeres taktikker har vi oprettet et realistisk honeypot, der i løbet af syv måneder levede på internettet og tiltrak mange forskellige angreb. Om hvordan det gik, har vi fortalt i vores undersøgelse "" Nogle fakta fra undersøgelsen er i dette indlæg.
Udvikling af honeypot: tjekliste
Den vigtigste opgave ved oprettelsen af vores superfælde var at undgå, at hackere, der viste interesse for den, afslørede os. For at opnå dette måtte vi udføre et stort arbejde:
- Skabe en realistisk legende om virksomheden, inklusiv navne og billeder af medarbejdere, telefonnumre og e-mailadresser.
- Tænke og implementere en model for industriel infrastruktur, der svarer til legenden om virksomhedens aktiviteter.
- Bestemme hvilke netværkstjenester der skulle være tilgængelige udefra, men samtidig ikke lade sig friste til at åbne sårbare porte, så det ikke så ud som en fælde for naive.
- Organisere synligheden af en informationslækage om det sårbare system og sprede disse oplysninger blandt potentielle angribere.
- Implementere diskret overvågning af hackerens handlinger i fældens infrastruktur.
Og nu, lad os tage det hele ét skridt ad gangen.
Skaber legenden
Cyberkriminelle er allerede vant til at møde mange honeypots, så den mest avancerede del af dem udfører dybdegående undersøgelser af hver sårbar system for at sikre sig, at det ikke er en fælde. Af samme grund stræbte vi efter ikke kun at opnå realismen af honeypoten med hensyn til design og tekniske aspekter, men også skabe en illusion om en virkelig virksomhed.
Vi satte os ind i rollen som en hypotetisk kulhacker og udviklede en verificeringsalgoritme, der kunne skelne mellem et reelt system og en fælde. Den omfattede søgning efter virksomhedens IP-adresser i reputationssystemer, revers forskning af IP-adressehistorik, søgning efter navne og nøgleord relateret til virksomheden samt dens partnere og mange andre ting. Resultatet var en overbevisende og attraktiv legende.
Vi besluttede at positionere fælden som et lille butik for industriel prototypering, der arbejdede for meget store anonyme kunder i det militære og luftfartssegment. Dette befriede os fra juridiske komplikationer forbundet med brugen af et eksisterende brand.
Dernæst skulle vi finde ud af vision, mission og navn til organisationen. Vi besluttede, at vores virksomhed skulle være en startup med et begrænset antal ansatte, hvor hver enkelt er medstifter. Dette tilføjede troværdighed til legenden om specialiseringen af vores forretning, som gjorde det muligt for os at arbejde med delikate projekter for store og vigtige kunder. Vi ønskede, at vores virksomhed skulle fremstå svag med hensyn til cybersikkerhed, men samtidig skulle det være klart, at vi arbejder med vigtige aktiver i målrettede systemer.
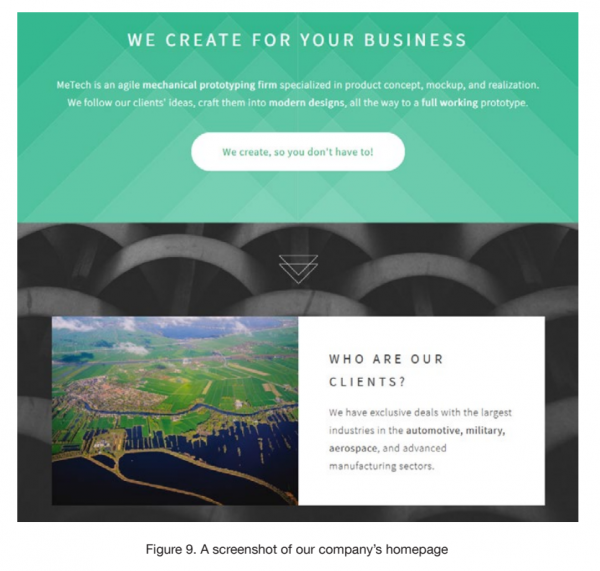
Screenshot af MeTech-honeypot-sitet. Kilde: Trend Micro
Som virksomhedens navn valgte vi ordet MeTech. Hjemmesiden blev lavet på baggrund af en gratis skabelon. Billederne blev taget fra fotobanker, hvor vi brugte de mest upopulære og bearbejdede dem for at gøre dem mindre genkendelige.
Vi ønskede, at virksomheden skulle fremstå rigtig, så det var nødvendigt at tilføje medarbejdere med professionelle færdigheder, der relaterede til virksomhedens profil. Vi fandt på navne og personligheder til dem, og forsøgte derefter at vælge billeder fra fotobanker i overensstemmelse med etnisk baggrund.
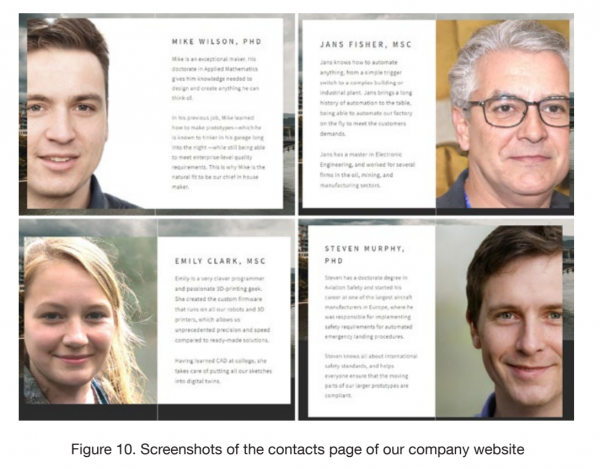
Screenshot af MeTech-honeypot-sitet. Kilde: Trend Micro
For at undgå at blive afsløret, søgte vi gruppefotos af høj kvalitet, så vi kunne vælge de rigtige ansigtstræk. Men vi opgav denne mulighed, da en potentiel hacker kunne bruge reverse image search og opdage, at vores 'medarbejdere' kun eksisterede i fotobanker. I sidste ende brugte vi billeder af ikke-eksisterende personer, skabt ved hjælp af neurale netværk.
De offentliggjorte medarbejderprofiler på hjemmesiden indeholdt vigtige oplysninger om deres tekniske færdigheder, men vi undgik at nævne specifikke uddannelsesinstitutioner og byer.
For at oprette e-mailkonti brugte vi serveren hos hostingudbyderen, og herefter lejede vi flere telefonnumre i USA og kombinerede dem i et virtuelt PBX-system med stemmemenu og telefonsvarer.
Infrastrukturen for honeypotten
For at undgå afsløring besluttede vi at bruge en kombination af ægte industrielt udstyr, fysiske computere og sikre virtuelle maskiner. For at springe frem til resultatet af vores indsats kan vi sige, at vi verificerede dette ved hjælp af søgemaskinen Shodan, og den viste, at honeypotten ser ud som et ægte industrielt system.
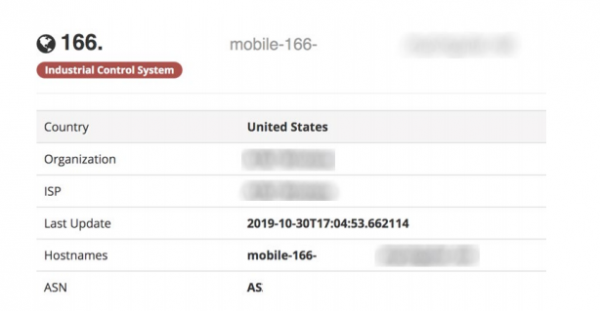
Resultatet af scanningen af honeypotten med Shodan. Kilde: Trend Micro
Som 'hardware' til vores fælde brugte vi fire PLC'er:
- Siemens S7-1200,
- to AllenBradley MicroLogix 1100,
- Omron CP1L.
Disse PLC'er blev valgt på grund af deres popularitet på det globale marked for styringssystemer. Desuden bruger hver af disse controllere sin egen protokol, hvilket gjorde det muligt for os at teste, hvilken PLC der ville blive angrebet oftest, og om de overhovedet ville interessere nogen.
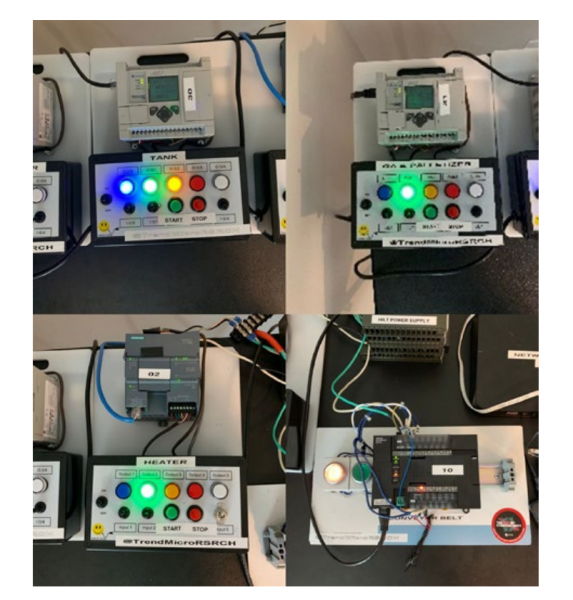
Udstyret på vores 'fabrik'-fælde. Kilde: Trend Micro
Vi satte ikke bare hardware op og tilsluttede dem til internettet. Hver controller blev programmeret til at udføre opgaver, hvoraf nogle var
- blanding,
- styring af brænder og transportbånd,
- palletering med brug af en robotarm.
For at gøre produktionsprocessen realistisk programmerede vi logik til tilfældig ændring af feedbackparametre, imitation af tænding og slukning af motorer, samt tænding og slukning af brænderen.
På vores fabrik var der tre virtuelle computere og en fysisk. De virtuelle maskiner blev brugt til at styre fabrikken, robotpalleteringssystemet samt som arbejdsstation for ingeniøren, der programmerede PLC'erne. Den fysiske computer fungerede som filserver.
Udover at overvåge angreb på PLC'erne, ønskede vi at holde øje med tilstanden af de programmer, der blev indlæst på vores enheder. For at gøre dette skabte vi et interface, der hurtigt kunne bestemme, hvordan tilstandene for vores virtuelle udførelsesmekanismer og installationer var blevet ændret. Allerede i planlægningsfasen opdagede vi, at det var meget lettere at implementere dette gennem et kontrolprogram end ved direkte programmering af controllerens logik. Vi gav adgang til kontrolinterfacet for vores honeypot via VNC uden adgangskode.
Industrielle robotter er en nøglekomponent i moderne smart produktion. I den forbindelse besluttede vi at tilføje en robot og et ARM til at styre den som en del af udstyret i vores fangstfabrik. For at gøre "fabrikken" mere realistisk installerede vi ægte software på kontrol-ARM'en, som ingeniører bruger til grafisk programmere robotens logik. Og da industrielle robotter normalt befinder sig i et isoleret internt netværk, besluttede vi at efterlade ubeskyttet adgang via VNC kun til kontrol-ARM'en.
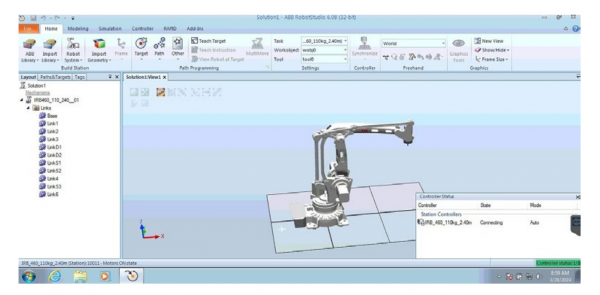
Robotstudio-miljøet med 3D-modellen af vores robot. Kilde: Trend Micro
På den virtuelle maskine med kontrol-ARM'en for robotten installerede vi programmeringsmiljøet RobotStudio fra ABB Robotics. Efter at have konfigureret RobotStudio åbnede vi simuleringsfilen med vores robot, så dens 3D-billede kunne ses på skærmen. Som et resultat af at Shodan og andre søgemaskiner opdagede den ubeskyttede VNC-server, vil de modtage dette billede fra skærmen og vise det til dem, der søger efter industrielle robotter med åben adgang til kontrol.
Meningen med så stor opmærksomhed på detaljer var at skabe et attraktivt og så realistisk mål som muligt for angribere, der, når de først havde opdaget det, ville vende tilbage til det igen og igen.
Ingeniør-ARM
For at programmere logikken i PLC'erne har vi tilføjet en ingeniørcomputer til infrastrukturen. Den har fået installeret industriel software til programmering af PLC'er:
- TIA Portal til Siemens,
- MicroLogix til Allen-Bradley controllere,
- CX-One til Omron.
Vi har besluttet, at ingeniørarbejdspladsen ikke vil være tilgængelig uden for netværket. I stedet har vi indstillet den til at bruge det samme kodeord til administratorregistreringen, som den, der anvendes til de internetadgangsberettigede robotkontrol- og fabrikkontrolarbejdspladser. Denne konfiguration er ret almindelig i mange virksomheder.
Desværre, på trods af vores bestræbelser, nåede ingen angribere frem til ingeniørens arbejdsplads.
Filsystemserver
Den var nødvendig for os som lokkemad for kriminelle, samt som et middel til at lave sikkerhedskopier af vores egne 'arbejder' i den fælde-fabrik. Dette gjorde det muligt for os at udveksle filer med vores honeypot ved hjælp af USB-enheder uden at efterlade spor i fældens netværk. Som operativsystem på filserveren installerede vi Windows 7 Pro, hvor vi oprettede en delt mappe, der var tilgængelig for læsning og skrivning for alle.
Først lavede vi ikke nogen hierarki for mapper og dokumenter på filserveren. Men efterfølgende viste det sig, at angriberne aktivt undersøgte denne mappe, så vi besluttede at fylde den med forskellige filer. Til dette skrev vi et python-script, der oprettede filer af tilfældig størrelse med et af de angivne filformater og dannede navnet baseret på et ordbog.
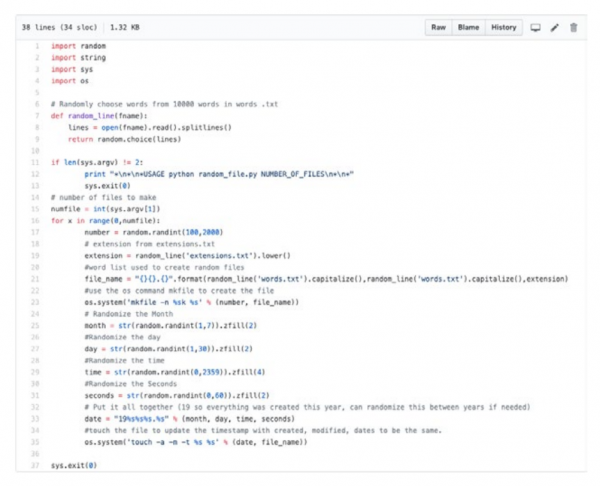
Script til at generere tiltalende filnavne. Kilde: Trend Micro
Efter at have kørt scriptet fik vi det ønskede resultat i form af en mappe fyldt med filer med meget interessante navne.
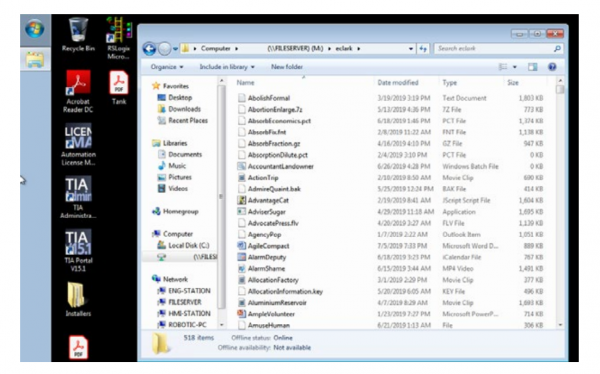
Resultat fra scriptet. Kilde: Trend Micro
Overvågningsmiljø
Efter at have lagt så meget arbejde i at skabe en realistisk virksomhed, kunne vi simpelthen ikke tillade os at blive afsløret i miljøet for overvågning af vores 'besøgende'. Vi havde brug for at modtage alle data i realtid på en måde, så angriberne ikke kunne opdage, at de blev overvåget.
Vi implementerede dette ved hjælp af fire USB-Ethernet-adaptere, fire SharkTap Ethernet-splittere, Raspberry Pi 3 og en stor ekstern harddisk. Vores netværksopstilling så således ud:
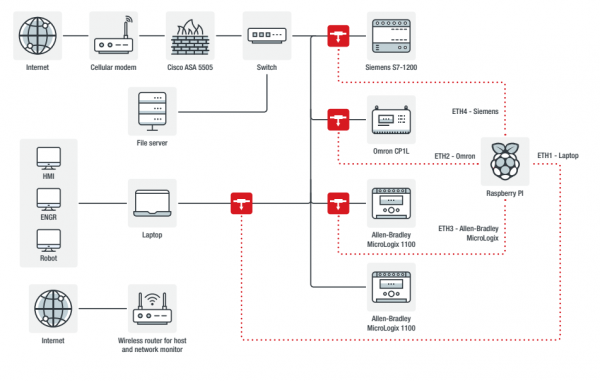
Netværksdiagram for honeypoten med overvågningsudstyr. Kilde: Trend Micro
De tre SharkTap-splittere blev placeret for at overvåge al ekstern trafik til PLC'erne, der kun var tilgængelige fra det interne netværk. Den fjerde SharkTap overvågede trafik fra gæster til den sårbare virtuelle maskine.
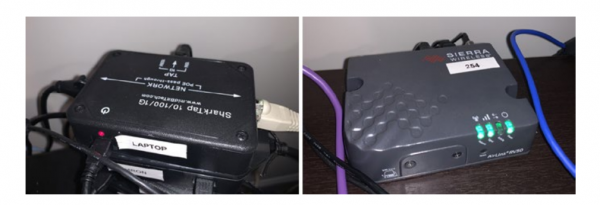
Ethernet-splitter SharkTap og routeren Sierra Wireless AirLink RV50. Kilde: Trend Micro
Raspberry Pi udførte daglig trafikovervågning. Vi organiserede internetforbindelsen med en Sierra Wireless AirLink RV50 mobilrouter, som ofte anvendes i industrielle virksomheder.
Desværre tillod denne router ikke selektiv blokering af angreb, der ikke matchede vores planer, så vi tilføjede en Cisco ASA 5505 firewall til netværket i transparent tilstand for at udføre blokeringer med minimal indvirkning på netværket.
Trafikanalyse
Tshark og tcpdump er nyttige til hurtige løsninger af aktuelle problemstillinger, men i vores tilfælde var deres muligheder ikke tilstrækkelige, da vi havde mange gigabyte trafik, som blev analyseret af flere personer. Vi brugte den open-source analyseværktøj Moloch, udviklet af AOL. Dets funktionalitet svarer til Wireshark, men det har flere samarbejdsmuligheder, beskrivelse og tagging af pakker, eksport og andre opgaver.
Da vi ikke ønskede at behandle de indsamlede data på honeypot-computere, blev PCAP-dumps hver dag eksporteret til AWS-lager, hvorfra vi derefter importerede dem til en maskine med Moloch.
Skærmoptagelse
For at dokumentere hackerens handlinger i vores honeypot skrev vi et script, der med et givent interval tog skærmbilleder af den virtuelle maskine og ved at sammenligne med det forrige skærmbillede kunne fastslå, om der skete noget der. Ved detektion af aktivitet aktiverede scriptet skærmoptagelse. Denne tilgang viste sig at være den mest effektive. Vi forsøgte også at analysere VNC-trafik fra PCAP-dumpen for at forstå, hvilke ændringer der var sket i systemet, men den optagelse, vi implementerede, viste sig at være enklere og mere forståelig.
Overvågning af VNC-sessioner
Til dette brugte vi Chaosreader og VNCLogger. Begge værktøjer udtrækker tastetryk fra PCAP-dumpen, men VNCLogger håndterer mere korrekt taster som Backspace, Enter, Ctrl.
VNCLogger har to ulemper. Den første: den kan kun udtrække taster ved at "lytte" til trafikken på interfacet, så vi måtte simulere en VNC-session for den med tcpreplay. Den anden ulempe, som VNCLogger deler med Chaosreader: de viser ikke indholdet af udklipsholderen. For det måtte vi bruge Wireshark.
Vi tiltrækker hackere
Vi skabte en honeypot for at blive angrebet. For at opnå dette iscenesatte vi et informationslæk, der skulle tiltrække opmærksomhed fra potentielle hackere. På honeypoten var følgende porte åbne:
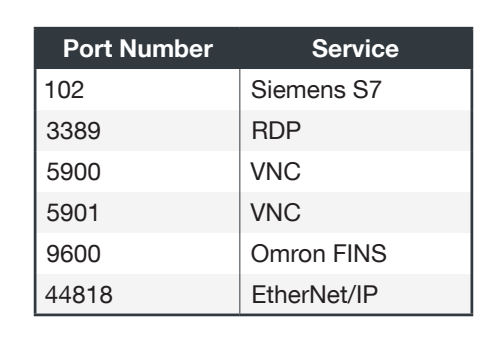
RDP-porten måtte lukkes snart efter, at vi gik online, fordi det enorme volume af scanningstrafik i vores netværk forårsagede præstationsproblemer.
VNC-terminaler fungerede først i 'view only'-tilstand uden password, hvorefter vi 'af en fejl' skiftede til fuld adgang.
For at tiltrække angribere publicerede vi to opslag med 'lækket' information om et tilgængeligt industrielt system på PasteBin.
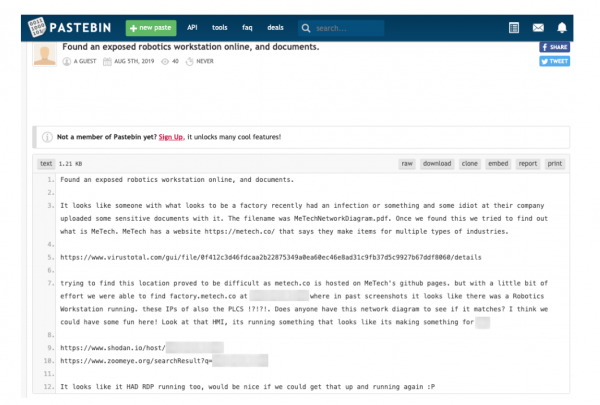
Et af opslagene, der blev lagt på PasteBin for at tiltrække angreb. Kilde: Trend Micro
Angreb
Honeypoten var online i cirka syv måneder. Det første angreb fandt sted en måned efter, at honeypoten kom online.
Scannere
Der var meget trafik fra scannere fra kendte selskaber — ip-ip, Rapid, Shadow Server, Shodan, ZoomEye og andre. Der var så mange, at vi måtte ekskludere dem IP-adresser fra analysen: 610 ud af 9452 eller 6,45% af alle unikke IP-adresser tilhørte helt legitime scannere.
Svindlere
En af de største risici, vi stod overfor, var brugen af vores system til kriminelle formål: til at købe smartphones via kundens regning, hæve flyselskabets miles med gavekort og andre former for svindel.
Minearbejdere
En af de første besøgende på vores system viste sig at være en minearbejder. Han uploadede mining-software til Monero. Det ville ikke give ham meget overskud på vores specifikke system på grund af den lave ydeevne. Men hvis flere dusin eller endda hundrede sådanne systemer blev samlet, kunne det blive ganske godt.
Ransomware
I løbet af tiden, hvor honeypoten har været aktiv, er vi to gange stødt på rigtige ransomware-vira. I det første tilfælde var det Crysis. Dets operatører fik adgang til systemet via VNC, men installerede derefter TeamViewer og brugte det til at udføre yderligere handlinger. Da vi ventede på et ransommeddelelse med krav om en løsesum på 10.000 dollars i BTC, indgik vi i korrespondance med forbryderne og bad dem om at dekryptere en af vores filer. De imødekom anmodningen og gentog kravet om løsesum. Vi formåede at forhandle os ned til 6.000 dollars, hvorefter vi blot genskabte systemet på en virtuel maskine, da vi havde fået alle nødvendige oplysninger.
Den anden ransomware var Phobos. Hacker, der installerede den, brugte en time på at gennemse filsystemet i honeypoten og scanne netværket, før han endelig installerede ransomware.
Det tredje ransomware-angreb viste sig at være falsk. En ukendt "hacker" downloadede en fil ved navn haha.bat til vores system, hvorefter vi i et stykke tid så, hvordan han forsøgte at få den til at køre. En af hans forsøg var at omdøbe haha.bat til haha.rnsmwr.
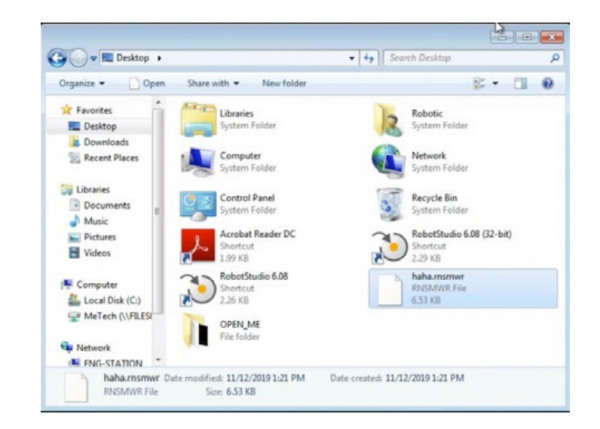
"Hacker" øger skadeligheden af bat-filen ved at ændre dens filendelse til .rnsmwr. Kilde: Trend Micro
Da bat-filen endelig begyndte at køre, redigerede "hacker" den og forhøjede løsesummen fra 200 til 750 dollars. Derefter "krypterede" han alle filer, efterlod en ransommeddelelse på skrivebordet og forsvandt, efter at have ændret adgangskoderne til vores VNC.
Efter et par dage vendte hackeren tilbage, og for at minde os om sig selv, kørte han bat-filen, som åbnede adskillige vinduer med et pornosite. Tilsyneladende forsøgte han på den måde at tiltrække opmærksomhed til sit krav.
Resumé
Under undersøgelsen viste det sig, at så snart informationer om sårbarheden blev offentliggjort, tiltrak honeypoten opmærksomhed, og aktiviteten voksede for hver dag der gik. For at fælden skulle tiltrække opmærksomhed, måtte vi tillade mange sikkerhedsovertrædelser i vores fiktive selskab. Desværre er sådan en situation langt fra sjælden blandt mange reelle virksomheder, der ikke har dedikerede IT- og sikkerhedsspecialister.
Generelt bør organisationer anvende princippet om mindste privilegier, mens vi implementerede det totale modsatte for at tiltrække indtrængere. Og jo længere vi observerede angrebene, jo mere sofistikerede blev de sammenlignet med standard penetrationstestmetoder.
Og vigtigst af alt: Alle disse angreb ville være feilet, hvis der under netværksopsætningen var blevet implementeret tilstrækkelige sikkerhedsforanstaltninger. Organisationer skal sørge for, at deres udstyr og komponenter i den industrielle infrastruktur ikke er tilgængelige fra internettet, som vi specielt gjorde i vores fælde.
Selvom vi ikke registrerede nogen angreb på ingeniørens ARMs, på trods af at den samme lokale administratoradgangskode blev brugt på alle computere, er det værd at undgå en sådan praksis for at minimere muligheden for indtrængen. Svag sikkerhed fungerer som en ekstra invitation til angreb på industrielle systemer, som længe har haft interesse for cyberkriminelle.
Kilde: habr.com
