

Udviklingen af teknologier har haft en betydelig indflydelse på arkitekturen af adgangskontrolsystemer. Ved at følge udviklingen kan vi forudsige, hvad fremtiden bringer for os.
Fortid
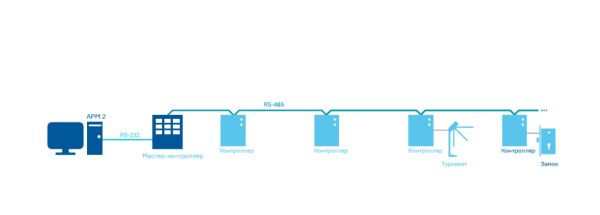
For længe siden var computernetværk stadig en sjældenhed. De dengang eksisterende adgangskontrolsystemer blev bygget på følgende måde: en master-controller betjente et begrænset antal controllere, mens en computer fungerede som terminal til programmering og visning af information. Logikken bag driften blev styret af master-controllere, der kontrollerede sekundære controllere.
Sekundære controllere kunne ikke udveksle information direkte med hinanden; kommunikationen foregik gennem master-controllere. Denne model satte væsentlige begrænsninger for udviklingen af adgangskontrolsystemer.
Udviklingen af computere og netværksudstyr påvirkede arkitekturen af systemerne, hvilket førte til fremkomsten af multiserver adgangskontrolsystemer. Ændringerne berørte software, men undgik controllere, hvilket begrænsede opbygningen og udviklingen af systemet.
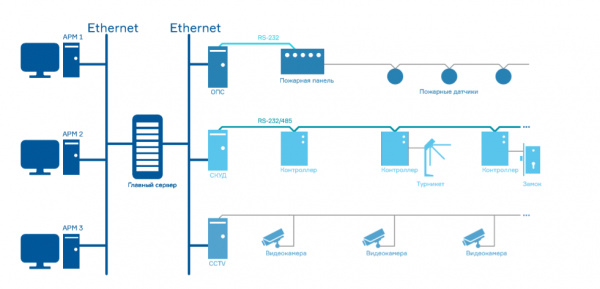
Denne
Udviklingen af mikroelektronik gjorde det muligt for udstyrsproducenter helt at ændre arkitekturen af adgangskontrolsystemer. Den tidligere model blev efterfulgt af en arkitektur, hvor controllere kunne udveksle data direkte med hinanden.
I denne model kunne softwaren installeres hvor som helst inden for det lokale netværk, og integrationen med andre sikkerhedssystemer blev lettet ved brugen af en fælles informationsudvekslingsmiljø.
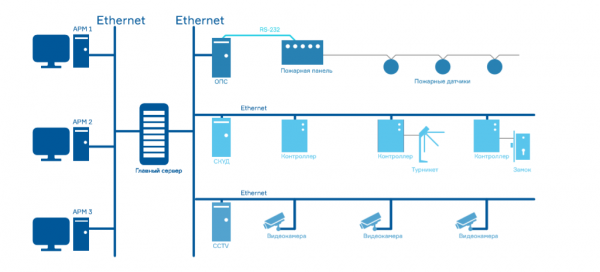
Denne model fungerer stadig godt i dag, men det nuværende niveau af teknologisk udvikling muliggør opbygning af systemer med en helt anden arkitektur. Der findes et bredt udvalg af fysiske og logiske muligheder for at sikre forbindelsen mellem systemkomponenterne og midlerne til interaktion mellem brugerne og systemet. Blandt dem er konsolapplikationer, specialiserede controllere med grafisk interface, forskellige kontrolpaneler, tablets og telefoner samt brugen af standard WEB-browsere. Mulighederne for mikrokontrollere overstiger allerede mange gange ressourcerne fra de computere, der blev brugt i de første adgangskontrolsystemer.
Yderligere udvikling af arkitekturen for adgangskontrolsystemer
Controller som server
En server i adgangskontrollsystemet (SKUD) er nødvendig for korrekt at udføre forretningslogikken i systemet og gemme data om brugere og hændelser. For 20 år siden blev dette håndteret af en mastercontroller. Siden da er kravene til adgangskontrolsystemer steget betydeligt, men nutidens controllere overgår også computerne fra for 20 år siden.
Systemserveren kan installeres direkte i controllere, hvis de har de nødvendige ressourcer. Serveren, der implementeres i controllere, giver betydelige fordele. Det første er nemheden ved at starte systemet.
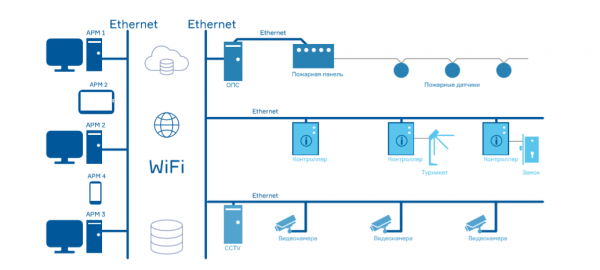
En af systemcontrollerne tildeles som server (eller master, som det engang hed), og den modtager instrukser om, hvilke controllere den skal arbejde med. Alt er klar. For at arbejde med fjernt beliggende objekter gives servercontrolleren en 'hvid' IP, som de andre controllere anvender for at oprette forbindelse til den. For integration med 1C skal man blot overføre controllerens adresse til programmet. For integration med nummerpladegenkendelsessystemet skal man angive bilens registreringsnummer og IP-adressen til kameraet eller systemet, der kan genkende nummerplader.
SKUD som en service
Den anden vigtige fordel er brugervenligheden. Kunden behøver ikke længere at bekymre sig om, hvilken computer systemet skal implementeres på, hvor den vil stå, og hvem der skal vedligeholde den. Nu modtager kunden blot en IP-adresse, brugernavn og adgangskode – og kan overvåge medarbejdernes disciplin, tildele adgangsrettigheder og udstede gæstepas i sin foretrukne browser. Det er tilstrækkeligt at anskaffe en svingdør og en controller (eller en færdig løsning – et elektronisk adgangssystem) samt identifikatorer. Og systemet er klar.
Denne tilgang stemmer maksimalt overens med den moderne tendens til at se SKUD som en service. Kunden tænker ikke på installation og vedligeholdelse af systemet, da dette håndteres eksternt af specialister. Her opstår uundgåeligt spørgsmålet om controllerens hastighed og dens evne til at arbejde med 10.000 brugere og 200 svingdøre? Indtil videre er det ikke muligt, men databasen kan placeres i skyen eller på en dedikeret server. serverenOver time, the capabilities of controllers will grow, and the system described above can be deployed even in large enterprises with many employees and executive devices.
Fremtid
Standardization as a trend
The architecture of access control systems will be based on 'smart' controllers that will interact with each other independently, featuring several master controllers acting as a server. They will also be able to unite based on a single server (or several) servere), ensuring the necessary logic of interaction.
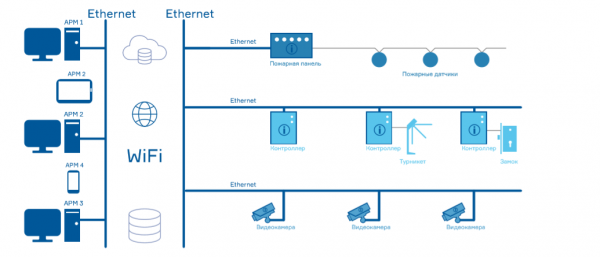
It is essential that the standardization of protocols is supported by all market players – not only at the level of interaction with the controller but also at the level of interaction between systems.
It is possible that the development of a single standard will be implemented in the distant future. But even if this does not happen, standardization of interaction based on REST API and access to information through a browser must be implemented as soon as possible.
Kilde: habr.com
