

I slutningen af januar blev opdatering Update 4 for Veeam Availability Suite 9.5 udgivet, fyldt med funktioner som en ægte major release. I dag vil jeg kort fortælle om de vigtigste nyheder, der er implementeret i Veeam Backup & Replication, og jeg lover at skrive om Veeam ONE i den nærmeste fremtid. I denne anmeldelse ser vi på:
- de versioner af systemer og applikationer, som løsningen nu understøtter
- arbejde med cloud-infrastrukturer
- forbedringer inden for backup
- forbedringer inden for gendannelse
- nyt i supporten af vSphere og Hyper-V
Og vi vil også finde ud af forbedringerne i arbejdet med virtuelle maskiner, der kører Linux, om de nye plugins og andre funktioner.
Så, velkommen til.
Support for Windows Server 2019, Hyper-V 2019, de nyeste applikationer og platforme
Microsoft Windows Server 2019 understøttes som:
- gæste-OS for beskyttede virtuelle maskiner
- server til installation af Veeam Backup & Replication og dets fjerntliggende komponenter
- maskine, der kan sikkerhedskopieres med Veeam Agent for Microsoft Windows
En tilsvarende support er også implementeret for Microsoft Windows 10 October 2018 Update.
Den nye version af hypervisoren er understøttet Microsoft Windows Server Hyper-V 2019, herunder support for VM med virtual hardware version 9.0.
For populære systemer og applikationer Microsoft Active Directory 2019, Exchange 2019 og SharePoint 2019 understøtter backup med respekt for applikationernes drift (application-aware processing) og gendannelse af applikationsobjekter med hjælp fra Veeam Explorer.
For VM med gæste-OS Windows er support implementeret for Oracle Database 18c — også med respekt for applikationens drift, herunder backup af logs og mulighed for gendannelse til et valgt tidspunkt.
Derudover understøttes nu VMware vSphere 6.7 U1 ESXi, vCenter Server og vCenter Server Appliance (VCSA), samt VMware vCloud Director 9.5.
Fleksible muligheder for opbevaring af backup med Capacity Tier
Capacity Tier — er en ny tilgang til opbevaring af backups i et skalerbart repository (scale-out backup repository, SOBR) med mulighed for automatiseret upload af data til cloud-lager.
Med Capacity Tier og opbevaringspolitikker kan du organisere et effektivt flerlagret opbevaringssystem, hvor friske backups ligger "lige ved hånden" (dvs. i tilstrækkeligt hurtig opbevaring) til hurtig genskabelse. Efter den fastsatte tidsperiode vil de blive flyttet til "anden friskhed" og automatisk overført til en fjern placering - i dette tilfælde til skyen.
For at kunne bruge Capacity Tier kræves:
- en eller flere SOBR-repositorier, som indeholder 1 eller flere extent-repositorier
- et cloud-repository (det såkaldte objektlager - object storage repository)
Cloud-løsninger, der understøttes, er S3 Compatible, Amazon S3, Microsoft Azure Blob Storage, IBM Cloud Object Storage.
Hvis du planlægger at bruge denne funktion, skal du:
- Konfigurere backups-repositorier til brug som extent-repositorier i SOBR.
- Konfigurere cloud-repositoriet.
- Konfigurere et skalerbart SOBR-repository og tilføje extent-repositorier til det.
- Konfigurere forbindelsen mellem cloud-repositoriet og SOBR, samt angive opbevaringspolitikken og uploade data til skyen - dette vil være konfigurationen af din Capacity Tier.
- Oprette en backup-opgave, der gemmer backups i SOBR-repositoriet.
Punkt 1 er ret indlysende (for dem der har glemt, er der på russisk). Lad os gå videre til punkt 2.
Cloud-lager som en del af Veeam Backup-infrastrukturen
Der er skrevet detaljeret om opsætningen af cloud-repositoriet (aka objektlageret) (indtil videre på engelsk). Kort sagt, skal du gøre følgende:
- I visningen Backup Infrastruktur vælger vi i panelet til venstre noden Backup Repositories og i den øverste menu klikker vi på Add Repository.
- Vi vælger, hvilket cloud-lager vi skal opsætte:

- Derefter følger vi trinnene i guiden (for eksempel vil jeg overveje Amazon S3)
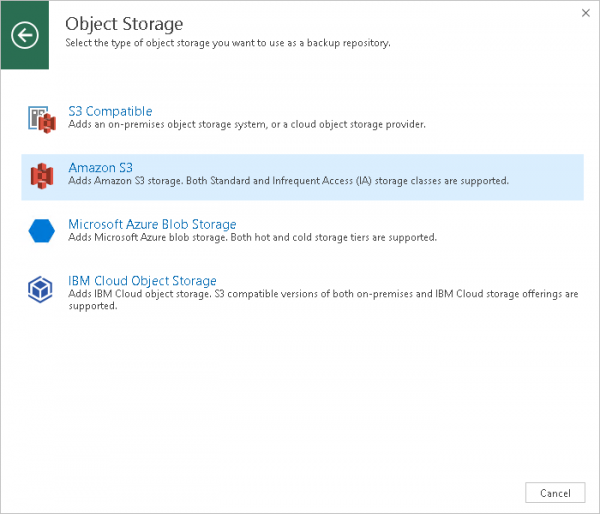
Bemærk: Lagerklasserne, der understøttes, er Standard og Infrequent Access.
- Først indtaster vi navnet samt en kort beskrivelse af vores nye lager.
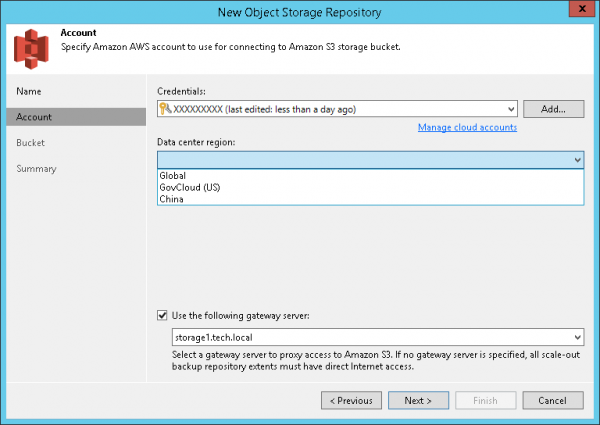
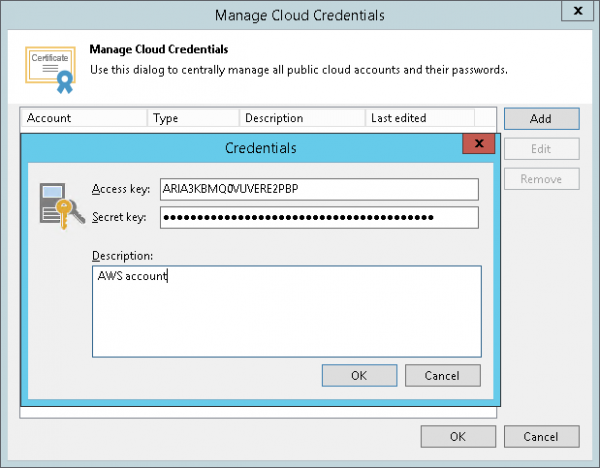
- Derefter angiver vi kontoen til adgang til Amazon S3 - vælg en eksisterende fra listen eller klikker Tilføj og indtast en ny. Fra listen over regionsplaceringer af datacentre Data center region vælger vi den ønskede region.

Tip: For at angive de konti, der bruges ved arbejde med cloud-komponenter, er der udviklet Cloud Credentials Manager.
- Hvis der er behov for at regulere internettrafikken gennem gatewayen, kan du vælge indstillingen Brug gateway-server og angive den ønskede gateway.
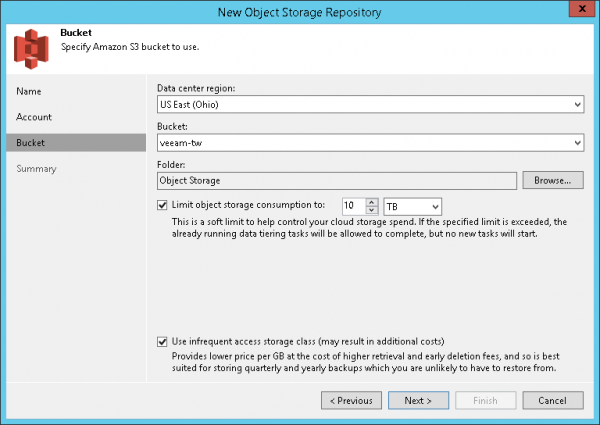
- Vi angiver indstillingerne for det nye lager: den ønskede bucket, mappen hvor vores backup vil blive placeret, en begrænsning på det samlede plads (valgfrit) og lagringsklasse (valgfrit).
Vigtigt! En mappe kan kun have ét tilknyttet objektlager! Du må under ingen omstændigheder konfigurere flere sådanne lagre, der 'ser på' den samme mappe. - På det sidste trin kontrollerer vi alle indstillinger og trykker på Finish.
Indstilling af backup-upload til cloudlager
Nu konfigurerer vi SOBR-repositoriet passende:
- I visningen Backup Infrastruktur vælger vi i panelet til venstre noden Backup Repositories og i den øverste menu klikker vi på Tilføj Scale-out Repository.
- På trinnet i guiden Performance Tier angiver vi extent-ene og fortæller, hvordan backup skal gemmes i dem:
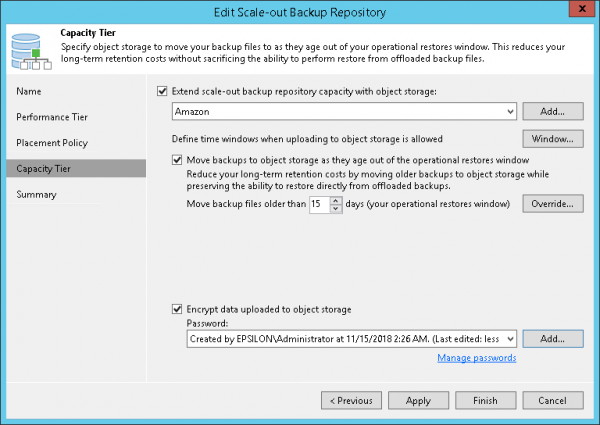
- På trinnet Capacity Tier:
- vælger vi indstillingen Forlæng skalaen for backup-repositoriets kapacitet med objektslager (forlæng repositoryets kapacitet ved at bruge objektslager) og angiver, hvilket specifikt cloud lager der skal bruges. Du kan vælge fra listen eller starte guide til oprettelse ved at trykke Tilføj.
- vi angiver, på hvilke dage-tidspunkter upload til cloud kan udføres — for dette trykker vi på knappen Vindue (upload vindue).
- Vi konfigurerer opbevaringspolitikken — vi angiver, efter hvor mange dages opbevaring i SOBR-repositoriet dataene bliver 'anden friskhed', og de kan flyttes til cloud — i vores eksempel er dette 15 dage.
- Det er muligt at aktivere datakryptering ved upload til cloud — for dette skal du vælge indstillingen Kryptér data uploadet til objektslager og angive, hvilken af adgangskoderne, der er gemt i Credentials Manager, der skal bruges. Kryptering udføres ved brug af AES 256-bit.
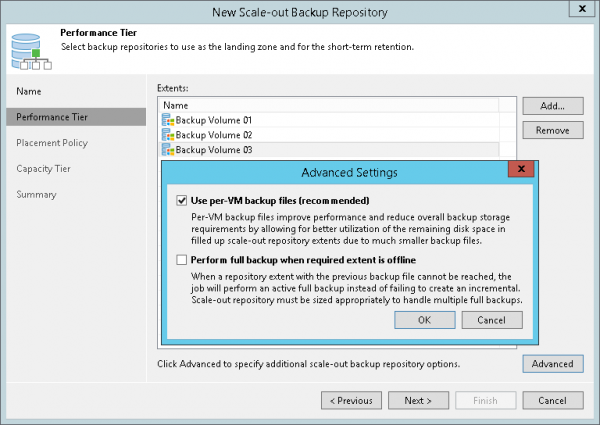
Som standard indsamles data fra extent-ene og overføres til objektslageret ved hjælp af en særlig opgavetype — SOBR Offload job. Det fungerer i baggrunden, navngives efter SOBR-repositoriets navn med suffikset Offload (for eksempel, Amazon Offload) og udfører følgende operationer hver 4. time:
- Kontrollerer, om kæderne af backups, der opbevares i extent-ene, opfylder kriterierne for overførsel til objektslageret.
- Samler de godkendte kæder og sender dem blokvis til objektslageret.
- Optager resultaterne af sin session i databasen, så administratoren kan gennemse dem ved behov.
Diagrammet for dataoverførsel og opbevaringsstrukturen i cloud er vist på nedenstående billede:
Vigtigt! For at oprette et sådant flerlagret lagringssystem, har du brug for en licens til en udgave ikke lavere end Enterprise.
Backups, der er gemt i skyen, kan naturligvis bruges til at gendanne direkte fra lagringsstedet. Desuden kan de også downloades fra skyen og gendannes ved hjælp af selv gratis Veeam Backup Community Edition.
Nyt i arbejdet med cloud-infrastrukturer
Til arbejde med Amazon
- Gendannelse fra backups direkte til AWS understøttes for VM med Windows eller Linux som gæste-OS, samt for fysiske maskiner. Alt dette kan gendannes til virtuelle maskiner i AWS EC2 VM, inklusiv Amazon Government Cloud og Amazon China.
- Der er indbygget konvertering fra UEFI til BIOS.
Til arbejde med Microsoft Azure
- Der er implementeret support til Azure Government Cloud og Azure CSP-abonnementer.
- Der er mulighed for at vælge en netværkssikkerhedsgruppe ved gendannelse til Azure IaaS VM.
- Når der logges ind på skyen med en Azure-konto, kan man nu angive en bruger fra Azure Active Directory.
Nyt i understøttelsen af applikationsarbejde
- Der er implementeret support til Kerberos-autentificering. Dette vil muliggøre deaktivering af NTLM i netværksindstillingerne for gæste-OS for at forhindre angreb, der anvender hashoverførsler, hvilket er meget relevant for infrastrukturer med ikke særlig høj kontrol.
- Modulet til backup af transaktionslogfiler SQL og Oracle bruger nu som sekundært sted til backup af logfiler ikke systemdisken Med, hvor der ofte mangler plads, men den med det maksimale frie rum. På Linux-VM vil mappen blive brugt /var/tmp eller /tmp, også afhængig af det frie plads.
- Ved backup af logs Oracle redo logs vil der blive udført en analyse for at bevare garanterede gendannelsespunkter Guaranteed Restore Points (er en del af den indbyggede funktion Oracle Flashback).
- Tilføjet support for Oracle Data Guard.
Forbedret backup
- Den maksimale understøttede størrelse af disk og backupfil er steget mere end 10 gange: ved en blokstørrelse på 1 MB for .VBK-filen kan den maksimale diskstørrelse i backup nu være 120 TB, og den maksimale størrelse af selve backupfilen kan være 1 PB. (Bekræftet ved testning af 100 TB for begge værdier.)
- For backups uden kryptering er størrelsen på metadata reduceret med 10 MB.
- Ydeevneoptimering af processerne til initialisering og afslutning af backupopgaver er blevet forbedret; som resultat vil backup af små VMs gå næsten dobbelt så hurtigt.
- Modulet, der er ansvarligt for offentliggørelse af VM-billedindhold, er blevet redesignet, hvilket har givet en betydelig acceleration af gendannelsen på fil- og objektniveau.
- Indstillingerne for Preferred Networks (præference-netværk) vil nu også blive anvendt på WAN-acceleratorer.
Nyheder inden for gendannelse
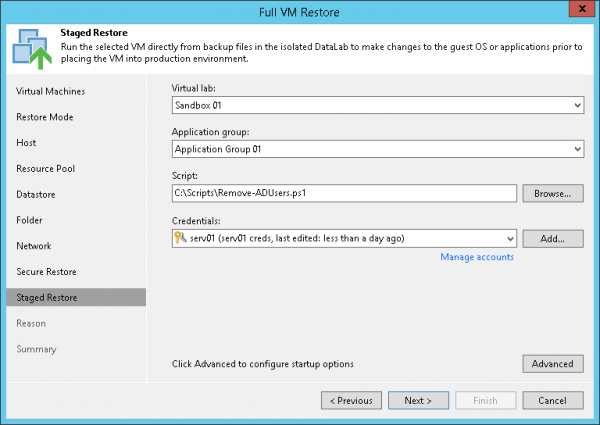
Den nye mulighed for gendannelse af hele VM kaldes Staged Restore — trinvis gendannelse. I denne tilstand gendannes VM’en fra den ønskede backup først til en 'sandkasse' (som nu kaldes DataLab), hvor du kan køre dit eget script på gæste-OS for at foretage ændringer i databaseindhold, OS-indstillinger eller applikationer. VM’en med de allerede udførte ændringer kan derefter flyttes til produktionsinfrastrukturen. Dette kan være nyttigt for eksempel for at forudinstallere nødvendige applikationer, aktivere eller deaktivere indstillinger, fjerne personlige data osv.
Du kan læse mere i (på engelsk).
Bemærk: Der kræves en licens, der er minimum Enterprise.
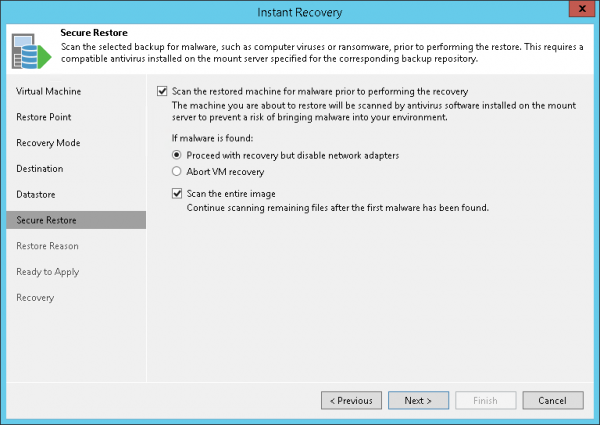
Der er nu også mulighed for Secure Restore — sikker gendannelse (fungerer næsten for alle typer gendannelse). Nu kan du før gendannelsesprocessen kontrollere filer i gæstesystemet på VM’en (direkte i backupen) for virus, trojanere osv. — til dette mountes VM-diskene til en mount-server, der er associeret med depotet, og der startes en scanning ved hjælp af antivirusprogrammet installeret på denne mount-server. (Det er ikke nødvendigt, at den samme antivirussoftware kører på mount-serveren og VM’en selv.)
‘Out of the box’ understøttes Microsoft Windows Defender, Symantec Protection Engine og ESET NOD32; du kan angive en anden antivirus, hvis den understøtter drift via kommandolinjen.
Du kan læse mere i (på engelsk).
Nyheder i arbejdet med Microsoft Hyper-V
- I backup- og replikationsopgaver kan grupper af Hyper-V VMs nu tilføjes.
- Øjeblikkelig gendannelse i Hyper-V VM fra backups oprettet med Veeam Agent understøtter Windows 10 Hyper-V som målhypervisor.
Nyheder i arbejdet med VMware vSphere
- Yde forbedret cache-ydeevne med flere gange ved vPower NFS — for mere effektiv øjeblikkelig genoprettelse af VM'er og optimering af SSD-brug.
- vPower NFS fungerer nu mere effektivt med SOBR-lageret, hvilket muliggør behandling af flere virtuelle maskiner parallelt.
- vPower NFS-serveren har fået muligheden for godkendelse af værter via IP-adresse (som standard gives adgang til værten ESXi, der leverer vPower NFS datastore). For at deaktivere denne funktion i mount-serverens register skal du gå til HKEY_LOCAL_MACHINE
SOFTWAREWOW6432NodeVeeamVeeam NFS og oprette en nøgle under den vPowerNFSDisableIPAuth - Det er nu muligt at konfigurere SureBackup-opgaven til at bruge vPower NFS-cachen (udover at omdirigere ændringsskrivning til vSphere datastore). Dette løser problemet med at bruge SureBackup til VM'er med diske større end 2 TB i tilfælde, hvor den eneste SAN for vSphere er VMware VSAN.
- Understøttelse af Paravirtual SCSI-controllere med mere end 16 tilsluttede diske er implementeret.
- Quick Migration overfører nu også vSphere-tags; disse tags bevares også ved øjeblikkelig genoprettelse af VM.
Forbedringer i understøttelsen af Linux VM'er
- For konti, der skal opgraderes til root, er det nu ikke nødvendigt at tilføje indstillingen NOPASSWD:ALL til sudoers.
- Understøttelse af den aktiverede indstilling !requiretty i sudoers (dette er standardindstillingen, f.eks. for CentOS).
- Ved registrering af Linux-serveren er det nu muligt at skifte ved hjælp af kommandoen
su, hvis kommandoensudoikke er tilgængelig. - Kontrol af SSH-fingeraftryk (fingerprint) gælder nu for alle forbindelser til Linux-serveren — for at beskytte mod MITM-angreb.
- Pålideligheden af PKI-godkendelsesalgoritmen er forbedret.
Nye plugins
Veeam Plug-in for SAP HANA — hjælper med at aktivere BACKINT-interface til backup og gendannelse af HANA-databaser til/fra Veeam-lager. Understøttelse af HCI SAP HANA er implementeret. Løsningen er certificeret af SAP.
Veeam Plug-in for Oracle RMAN — giver mulighed for at bruge RMAN manager til backup og gendannelse af Oracle-databaser til/fra Veeam-lager. (Der er ikke behov for at erstatte den eksisterende indbyggede integration baseret på OCI.)
Yderligere funktioner
- Eksperimentel understøttelse af kloning af blokke for deduplicerede filer på Windows Server 2019 ReFS. For at aktivere denne funktion skal du finde nøglen HKEY_LOCAL_MACHINESOFTWAREVeeamVeeam Backup and Replication og oprette værdien ReFSDedupeBlockClone (DWORD).
- Setup'en inkluderer nu Microsoft SQL Server 2016 SP1.
- For working with the RESTful API, support for JSON has been implemented.
What else to read and watch
User guide (in English) for og
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Which of the new features would you like to learn more about first?
Capacity tier for backup storage
Working with Amazon cloud infrastructures
New plugins for backing up SAP HANA and Oracle databases
New recovery features: Staged Restore, Secure Restore
New features of Veeam ONE
Other (I will write in the comments)
20 users voted. 8 users abstained.
Kilde: habr.com
