

Vi fortsætter samtalen om metoder til at forbedre netværkssikkerhed. I denne artikel vil vi tale om yderligere sikkerhedsforanstaltninger og organisering af mere sikre trådløse netværk.
Forord til del to
I den tidligere artikel der blev diskuteret sikkerhedsproblemer for WiFi-netværket og direkte metoder til beskyttelse mod uautoriseret adgang. Vi så på åbenlyse foranstaltninger for at forhindre trafikaflytning: kryptering, skjulning af netværket og MAC-filtrering, samt specielle metoder såsom bekæmpelse af Rogue AP. Men udover direkte beskyttelsesmetoder findes der også indirekte. Dette er teknologier, der ikke kun hjælper med at forbedre kvaliteten af forbindelsen, men også yderligere bidrager til at forbedre sikkerheden.
To hovedkarakteristika ved trådløse netværk: fjernkontaktadgang og radiofrekvens som et broadcast-medium til datatransmission, hvor enhver signalmodtager kan lytte til frekvenserne, og enhver transmitter kan overbelaste netværket med unødvendige transmissioner og simpelthen radiostøj. Dette påvirker, blandt andet, den samlede sikkerhed for det trådløse netværk negativt.
Man lever ikke kun af sikkerhed. Man skal også arbejde, det vil sige udveksle data. Og på den front har WiFi mange andre udfordringer:
- dækningens huller («hvide pletter»);
- indflydelse fra eksterne kilder og naboadgangspunkter på hinanden.
Som konsekvens af de nævnte problemer falder signalets kvalitet, forbindelsen mister stabilitet, og dataudvekslingshastigheden falder.
Naturligvis vil tilhængere af kablede netværk glædeligt bemærke, at sådanne problemer ikke observeres ved brug af kabel- og endnu mere fiberoptiske forbindelser.
Spørgsmålet opstår: kan man løse disse problemer uden at ty til radikale løsninger som at genforbinde alle utilfredse til kablede netværk?
Hvor begynder alle problemer?
Da WiFi-netværk og andre office-netværk blev etableret, blev det ofte gjort efter en simpel algoritme: En enkelt adgangspunkt blev sat op i midten af området for at maksimere dækningen. Hvis signalstyrken ikke var tilstrækkelig til fjerntliggende områder, blev der tilføjet en forstærkerantenne til adgangspunktet. En anden adgangspunkt blev sjældent tilføjet, for eksempel til en fjernstående direktørkabinet. Det er nok alle forbedringerne.
Denne tilgang havde sine begrundelser. For det første, i begyndelsen af trådløse netværksoprettelse, var udstyret dyrt. For det andet, at installere flere adgangspunkter betød at stå over for spørgsmål, som der ikke dengang var svar på. For eksempel, hvordan skulle man organisere sømløs skift mellem punkter? Hvordan skulle man håndtere indbyrdes interferens? Hvordan kunne man forenkle og systematisere styringen af punkter, såsom samtidig brug af restriktioner/tilladelser, overvågning osv. Derfor var det meget enklere at følge princippet: jo færre enheder, jo bedre.
Samtidig transmitterede adgangspunktet, der var placeret ved loftet, i en cirkulær (mere præcist, buet) diagram.
Men arkitektoniske formers geometri passer ikke særlig godt til de buede diagrammer for signaludbredelse. Derfor når signalet næsten ikke frem til et sted, og det skal forstærkes, mens signalet andre steder overskrider området og bliver tilgængeligt for uvedkommende.
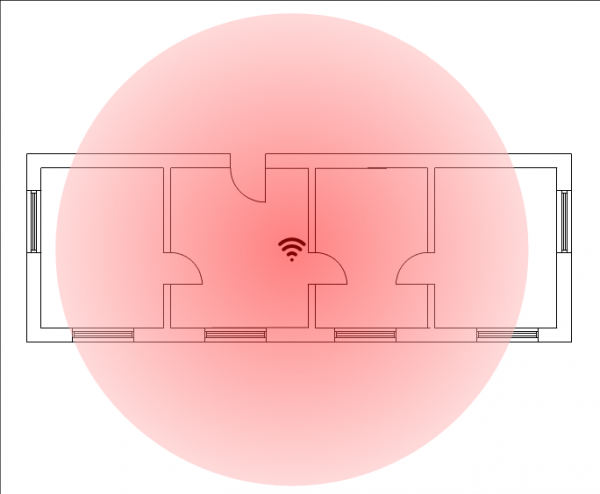
Figur 1. Eksempel på dækning ved brug af et enkelt punkt i et kontor.
Bemærk. Dette er en grov tilnærmelse, hvor hindringer for udbredelsen ikke er taget i betragtning, ligesom signalets retning. I praksis kan diagrammerne for forskellige modeller af punkter variere.
Situationen kan forbedres ved at bruge flere adgangspunkter.
For det første vil dette muliggøre en mere effektiv fordeling af transmitterenhederne i rummet.
For det andet er der mulighed for at reducere signalniveauet, så det ikke overskrider kontorets eller en anden enheds grænse. I dette tilfælde skal man næsten være tæt på grænsen eller endda træde ind i den for at registrere trafikken på det trådløse netværk. Sådan agerer en person med ondsindede hensigter for at trænge ind i det interne kablede netværk.
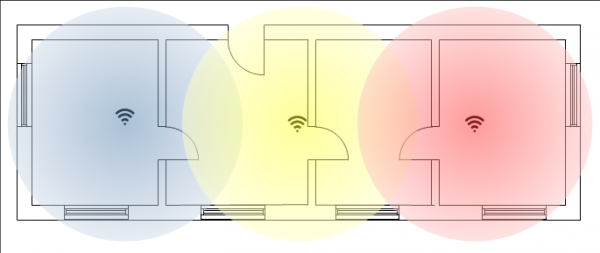
Figur 2. En stigning i antallet af adgangspunkter giver mulighed for bedre dækning.
Lad os se på begge figurer igen. På den første kan man tydeligt se en af de største sårbarheder ved trådløse netværk — signalet kan opfanges på en betydelig afstand.
På den anden figur er situationen ikke så alvorlig. Jo flere adgangspunkter, jo mere effektiv er dækningen, samtidig med at signalstyrken næsten ikke overskrider perimeteren, groft sagt, uden for kontoret, bygningen og andre mulige områder.
En angriber skal på en eller anden måde snige sig tættere på for at opfange det relativt svage signal "fra gaden" eller "fra korridoren" osv. For dette skal man komme tæt på kontorbygningen, for eksempel ved at stå under vinduerne. Eller forsøge at trænge ind i selve kontorbygningen. Under alle omstændigheder øger dette risikoen for at blive "opdaget" af overvågningskameraer og dukke op for sikkerhedspersonalet. Samtidig reduceres angrebstiden betydeligt. Dette kan allerede være svært at kalde "ideelle forhold for hack".
Selvfølgelig er der stadig én "oprindelig synder": trådløse netværk udsender på tilgængelige frekvenser, som alle klienter kan opfange. Faktisk kan WiFi-netværk sammenlignes med en Ethernet-HUB, hvor signalet sendes til alle porte. For at undgå dette bør ideelt set hvert par enheder kommunikere på deres eget frekvenskanal, som ingen andre bør blande sig i.
Her er kort de vigtigste problemer. Lad os se på måder at løse dem på.
Beskyttelsesmetoder: direkte og indirekte
Som nævnt i den foregående artikel, kan perfekt beskyttelse ikke opnås under nogen omstændigheder. Men man kan maksimalt besværliggøre et angreb, så resultatet bliver urentabelt i forhold til de krævede ressourcer.
Beskyttelsesmetoder kan groft opdeles i to hovedgrupper:
- teknologier til direkte beskyttelse af trafik, såsom kryptering eller MAC-filtrering;
- teknologier, der oprindeligt er beregnet til andre formål, for eksempel til at øge hastigheden, men som samtidig gør livet sværere for angriberen.
Den første gruppe blev omtalt i den første del. Men vi har også flere indirekte foranstaltninger i vores arsenal. Som nævnt tidligere, at øge antallet af adgangspunkter muliggør et lavere signalniveau og skaber en mere jævn dækning, hvilket gør livet sværere for ondsindede aktører.
En anden nuance er, at en højere dataoverførselshastighed gør det lettere at anvende yderligere sikkerhedsforanstaltninger. For eksempel kan man installere en VPN-klient på hver bærbar computer og overføre data selv inden for det lokale netværk via krypterede kanaler. Dette vil kræve nogle ressourcer, herunder hardware, men sikkerhedsniveauet vil dermed blive væsentligt forhøjet.
Nedenfor præsenterer vi beskrivelse af teknologier, der forbedrer netværkets drift og indirekte øger sikkerhedsniveauet.
Indirekte midler til forbedring af sikkerhed - hvad kan hjælpe?
Client Steering
Client Steering-funktionen opfordrer klientenheder til først at bruge 5GHz-båndet. Hvis denne mulighed ikke er tilgængelig for klienten, kan de stadig bruge 2.4GHz. For forældede netværk med få adgangspunkter er hovedarbejdet centreret omkring 2.4GHz-båndet. For 5GHz-frekvensen kan en enkelt adgangspunkt ordning i mange tilfælde vise sig at være uacceptabel. Dette skyldes, at signaler med højere frekvenser har sværere ved at trænge igennem vægge og omgå forhindringer. Den almindelige anbefaling: For at sikre en garanteret forbindelse i 5GHz-båndet er det at foretrække at arbejde i direkte synslinie med adgangspunktet.
I de moderne standarder 802.11ac og 802.11ax, kan man gennem flere kanaler installere flere adgangspunkter på kortere afstand, hvilket muliggør reduktion af effekten, samtidig med at man hverken mister eller endda vinder i dataoverførselshastighed. Som et resultat besværliggør anvendelsen af 5GHz-båndet livet for kriminelle, men forbedrer kvaliteten af forbindelsen for brugere, der er inden for rækkevidde.
Denne funktion findes i:
- adgangspunkterne Nebula og NebulaFlex;
- i firewalls med controllerfunktion.
Auto Healing
Som nævnt tidligere, passer bygningens perimeterkonturer dårligt ind i rundede diagrammer af adgangspunkter.
For at løse dette problem, er det først nødvendigt at bruge det optimale antal adgangspunkter, og for det andet at reducere indbyrdes indflydelse. Men hvis man bare manuelt sænker transmitterens effekt, kan denne direkte indgriben føre til dårligere forbindelse. Dette vil især være mærkbart, når et eller flere adgangspunkter svigter.
Auto Healing gør det muligt at justere effekten hurtigt uden at miste pålidelighed og dataoverførselshastighed.
Når denne funktion er i brug, overvåger controlleren tilstanden og funktionaliteten af adgangspunkterne. Hvis et af dem ikke fungerer, får de omkringliggende besked om at øge signalstyrken for at dække "det hvide område". Efter at adgangspunktet igen er i drift, får de omkringliggende adgangspunkter besked om at sænke signalstyrken for at reducere niveauet af indbyrdes interferens.
Sammenhængende WiFi roaming
Ved første øjekast er det svært at kalde denne teknologi for sikkerhedsforbedrende, snarere tværtimod, da den letter klientens (herunder en potentiel angriber) skift mellem adgangspunkter i et netværk. Men når der bruges to eller flere adgangspunkter, er det nødvendigt at sikre en problemfri drift. Derudover, hvis et adgangspunkt er overbelastet, klarer det sig dårligere med beskyttelsesfunktioner som kryptering, der opstår forsinkelser i dataudvekslingen og andre ubehagelige situationer. I denne henseende er sammenhængende roaming en stor hjælp til fleksibelt at fordele belastningen og sikre uafbrudt drift i beskyttet tilstand.
Indstilling af tærskelværdier for signalstyrke til tilslutning og frakobling af trådløse klienter (Signal Threshold eller Signal Strength Range)
Når der bruges et enkelt adgangspunkt, har denne funktion i princippet ikke nogen betydning. Men når der er flere adgangspunkter, der styres af controlleren, kan man organisere mobil fordeling af klienter mellem forskellige AP. Det er værd at bemærke, at controllerfunktionerne for adgangspunkter findes i mange serier af routere fra Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
De anførte enheder har en funktion til at afbryde en klient, der er tilsluttet en SSID med et svagt signal. „Svagt“ betyder, at signalet er under den tærskel, der er fastsat på controlleren. Når klienten er blevet afbrudt, vil den sende en prøveanmodning for at finde en anden adgangspunkt.
For eksempel, hvis klienten er tilsluttet en adgangspunkt med et signal lavere end -65dBm, og afbrydelsesgrænsen for stationen er -60dBm, vil adgangspunktet i dette tilfælde afbryde klienten med dette signalniveau. Klienten starter nu genforbindelsesproceduren og tilslutter sig et andet adgangspunkt med et signal, der enten overstiger eller er lig med -60dBm (grænseværdien for stationens signal).
Dette spiller en vigtig rolle, når man bruger flere adgangspunkter. Det forhindrer, at en stor del af klienterne samles på et enkelt punkt, mens andre adgangspunkter står ubenyttede.
Derudover kan man begrænse forbindelsen af klienter med svagt signal, som sandsynligvis befinder sig uden for rumgrænsen, for eksempel bag en væg i et nabokontor, hvilket også gør det muligt at betragte denne funktion som en indirekte beskyttelsesmetode.
Overgangen til WiFi 6 som en af vejene til at forbedre sikkerhedsniveauet
Vi har allerede talt om fordelene ved direkte beskyttelsesforanstaltninger i den tidligere artikel. «Egenskaber ved beskyttelse af trådløse og kablede netværk. Del 1 — Direkte beskyttelsesforanstaltninger».
WiFi 6-netværk tilbyder højere dataoverførselshastigheder. På den ene side gør den nye standard det muligt at øge hastigheden, og på den anden side at placere endnu flere adgangspunkter på samme område. Den nye standard tillader brugen af mindre effekt til transmission ved højere hastigheder.
Forøgelse af dataudvekslingshastigheden.
Overgangen til WiFi 6 medfører en stigning i dataudvekslingshastigheden op til 11Gb/s (modulationsmetode 1024-QAM, kanaler 160 MHz). De nye enheder, der understøtter WiFi 6, har samtidigt en højere ydeevne. Et af de største problemer ved implementeringen af yderligere sikkerhedsforanstaltninger, såsom VPN-forbindelse for hver bruger, er hastighedsnedgangen. Med WiFi 6 bliver det lettere at anvende ekstra beskyttelsessystemer.
BSS Coloring
Tidligere har vi nævnt, at en mere jævn dækning kan reducere WiFi-signals penetration uden for området. Men med en yderligere stigning i antallet af adgangspunkter, kan selv brugen af Auto Healing vise sig utilstrækkelig, da "fremmed" trafik fra nabopunktet stadig vil trænge ind i modtagezonen.
Ved brug af BSS Coloring sætter adgangspunktet specielle mærker (farver) på sine datapakker. Dette gør det muligt at ignorere indflydelsen fra nabotransmitterende enheder (adgangspunkter).
Forbedret MU-MIMO
I 802.11ax er der også vigtige forbedringer af MU-MIMO-teknologien (Multi-User - Multiple Input Multiple Output). MU-MIMO gør det muligt for adgangspunktet at udveksle data med flere enheder samtidigt. Men i den tidligere standard kunne denne teknologi kun understøtte grupper af fire klienter på én frekvens. Dette lettede transmissionen, men ikke modtagelsen. WiFi 6 bruger multi-bruger MIMO 8×8 til både transmission og modtagelse.
Bemærkning. Standarten 802.11ax øger størrelsen på MU-MIMO-grupper i den indgående strøm, hvilket sikrer en mere effektiv WiFi-netværkspræstation. Multi-bruger udgående MIMO-kanal er et nyt supplement til 802.11ax.
OFDMA (Orthogonal frequency-division multiple access)
Dette er en ny metode til adgang til kanaler og forvaltning, der er udviklet baseret på teknologier, der allerede er blevet afprøvet i LTE-mobilteknologi.
OFDMA gør det muligt at sende mere end ét signal over den samme linje eller kanal samtidigt ved at tildele tidsintervaller til hver transmission og anvende frekvensopdeling. Dette resulterer ikke kun i højere hastighed på grund af bedre udnyttelse af kanalen, men også i øget sikkerhed.
CV
WiFi-netværk bliver mere sikre hver år. Brug af moderne teknologier muliggør et acceptabelt beskyttelsesniveau.
Direkte beskyttelsesmetoder i form af kryptering af trafik har vist sig at være ganske effektive. Vi må ikke glemme de supplerende foranstaltninger: MAC-adressefiltrering, skjulning af netværks-ID, Rogue AP Detection (Rogue AP Containment).
Men der er også indirekte foranstaltninger, der forbedrer det trådløse udstyrs samarbejde og øger hastigheden på dataudveksling.
Brugen af nye teknologier gør det muligt at reducere signalniveauet fra punkterne, hvilket gør dækningen mere ensartet, og det påvirker hele det trådløse netværks velvære positivt, herunder sikkerheden.
Sund fornuft antyder, at alle midler er gode til at øge sikkerheden: både direkte og indirekte. Denne kombination gør det maksimalt vanskeligt for en potentiel angriber.
Nyttige links:
- Funktioner ved beskyttelse af trådløse og kablede netværk. Del 1 - Direkte beskyttelsesforanstaltninger
Kilde: habr.com
