

Artiklen vil omhandle problemerne ved at organisere netværksinfrastruktur på traditionel vis og metoder til at løse de samme spørgsmål ved hjælp af cloud-teknologier.
Til reference. Nebula er en SaaS-cloudmiljø til fjernsupport af netværksinfrastruktur. Alle enheder, der understøtter Nebula, styres fra skyen via en sikker forbindelse. Det er muligt at håndtere en stor distribueret netværksinfrastruktur fra et enkelt centrum uden at skulle opbygge det.
Hvad er formålet med endnu en cloud-service?
Hovedproblemet med netværksinfrastruktur er ikke designet af netværket eller indkøb af udstyr, og heller ikke installation i rack, men alt det andet, der senere skal gøres med dette netværk.
Nyt netværk - gamle bekymringer
Når en ny netværksenhed tages i brug efter installation og tilslutning af udstyr, begynder den indledende opsætning. Set fra 'topchefen's' perspektiv - intet svært: 'Vi tager den arbejdsmæssige dokumentation fra projektet og begynder at konfigurere ...' Det lyder så godt, når alle netværkselementerne står i et datacenter. Men hvis de er spredt ud over filialer, begynder hovedpinen med at sikre fjernadgang. En ond cirkel: for at få fjernadgang til netværket skal man konfigurere netværksudstyret, men for det skal man have adgang til nettet ...
Man må finde på forskellige løsninger for at komme ud af den ovenfor beskrevne blokade. For eksempel kan en bærbar computer med internetadgang via USB 4G modem tilsluttes det netværk, der skal konfigureres, via et patchkabel. På denne bærbare computer kan en VPN-klient aktiveres, og via den forsøger netværksadministratoren fra hovedkvarteret at få adgang til filialens netværk. Diagrammet er ikke det mest gennemsigtige - selvom man tager en bærbar computer med en forudindstillet VPN til det fjerntliggende sted og beder nogen om at tænde den, er det langt fra sikkert, at det hele fungerer første gang. Især hvis det drejer sig om en anden region med en anden udbyder.
Det viser sig, at den mest pålidelige metode er at have en dygtig specialist på 'den anden ende af ledningen', som kan konfigurere sin del i henhold til projektet. Hvis der ikke er nogen sådan i filialens personale, er der muligheder: enten outsourcing eller forretningsrejse.
Der er også behov for et overvågningssystem. Det skal installeres, konfigureres og vedligeholdes (mindst overvåge diskpladsen og regelmæssigt lave backup). Og som ikke ved noget om vores enheder, indtil vi informerer den. For dette er det nødvendigt at skrive indstillinger for alle enheder og regelmæssigt sikre, at oplysningerne er opdaterede.
Det er fantastisk, når der i teamet er en "one-man band", der udover de specifikke færdigheder hos en netværksadministrator også kan arbejde med Zabbix eller et lignende system. Ellers må vi ansætte endnu en person eller outsource.
Bemærkning. De mest triste fejltagelser begynder med ordene: "Hvad er der ved at konfigurere dette Zabbix (Nagios, OpenView osv.)? Jeg kan hurtigt få det op at køre!"
Fra implementering til drift
Lad os overveje et konkret eksempel.
Der er modtaget en alarmmelding om, at et WiFi-adgangspunkt ikke svarer et sted.
Hvor er det hen?
Selvfølgelig har en god netværksadministrator sin egen personlige opslagsbog, hvor alt er noteret. Problemet opstår, når disse oplysninger skal deles. For eksempel, hvis det er nødvendigt hurtigt at sende en bud for at undersøge situationen, skal der gives noget i retning af: "Adgangspunktet i forretningcentret på Byggevejen 1, 3. etage, rum N 301 nær indgangsdøren under loftet."
Lad os sige, at vi har held, og adgangspunktet får strøm via PoE, og switchen tillader, at det genstartes eksternt. Det er ikke nødvendigt at tage af sted, men der er behov for ekstern adgang til switchen. Det er nødvendigt at konfigurere port forwarding via PAT på routeren, finde ud af VLAN til forbindelse udefra osv. Det er godt, hvis alt er konfigureret på forhånd. Arbejdet må ikke være vanskeligt, men det skal gøres.
Så, vi har genstartet adgangspunktet. Hjalp det ikke?
Lad os antage, at der er noget galt med hardwaredelen. Nu leder vi efter oplysninger om garantien, begyndelsen af driften og andre interessante detaljer.
For WiFi, using a home version of WPA2-PSK, where one key is used for all devices, is not recommended in a corporate environment. First, having one key for everyone is simply insecure, and second, when an employee leaves, you have to change that common key and reconfigure all devices for all users. To avoid these inconveniences, there is WPA2-Enterprise with individual authentication for each user. However, this requires a RADIUS server — yet another infrastructure element that needs to be managed, backed up, and so on.
Note that at every stage, whether it's implementation or operation, we used supporting systems. This includes a laptop with an 'external' Internet connection, a monitoring system, an equipment reference database, and RADIUS as the authentication system. In addition to network devices, we also have to service external services.
In such cases, you might hear the advice: 'Move to the cloud and avoid the hassle.' Surely, there is a cloud version of Zabbix, possibly a cloud RADIUS, and even a cloud database to keep track of devices. The problem is that these need to be integrated, not separate. And still, questions arise regarding access organization, initial device setup, security, and much more.
How does it look when using Nebula?
Of course, initially the 'cloud' knows nothing about our plans or the equipment we have purchased.
First, an organization profile is created. That is, the entire infrastructure: headquarters and branches are initially entered into the cloud. The details are specified, and accounts are created for delegating permissions.
You can register the devices used in the cloud in two ways: old-school — by simply entering the serial number when filling out the web form or by scanning a QR code with a mobile phone. All you need for the second method is a smartphone with a camera and Internet access, including through a mobile provider.
Of course, the necessary infrastructure for storing information, both accounting and settings, is provided by Zyxel Nebula.
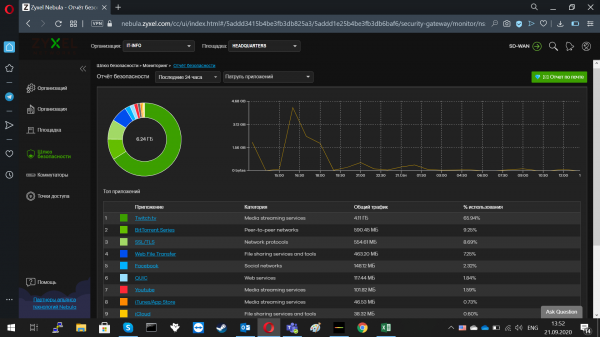
Figure 1. Security Report of the Nebula Control Center.
Hvad med adgangsindstillingerne? Åbning af porte, videresendelse af trafik gennem den indgående gateway, alt det, som sikkerhedsadministratorer kærkomment kalder: "at skrabe huller"? Heldigvis er der ikke behov for alt dette. Enheder, der drives af Nebula, opretter en udgående forbindelse. Og administratoren tilslutter sig ikke en enkelt enhed for at konfigurere, men til skyen. Nebula fungerer som mægler mellem de to forbindelser: enheden og netværksadministratorens computer. Dette betyder, at trinnet med at tilkalde en ankommende administrator kan minimeres eller helt springes over. Og ingen ekstra "huller" i firewall'en.
Men hvad med RADIUS-serveren? Der er jo brug for en centraliseret godkendelse!
Og denne funktion overtager også Nebula. Godkendelse af konti til adgang til udstyret foregår gennem en sikker database. Dette forenkler delegation eller tilbagekaldelse af rettigheder til systemadministration betydeligt. Hvis rettigheder skal overføres, opretter vi en bruger og tildeler en rolle. Hvis rettigheder skal tilbagekaldes, udfører vi de modsatte handlinger.
Det er værd at nævne WPA2-Enterprise, som kræver en separat godkendelsestjeneste. Zyxel Nebula har sin egen ækvivalent — DPPSK, som tillader brug af WPA2-PSK med en individuel nøgle for hver bruger.
"Ubehagelige" spørgsmål
Nedenfor vil vi forsøge at besvare de mest vanskelige spørgsmål, som ofte stilles, når man går ind i skyservicen.
Er det nu helt sikkert?
Ved enhver delegation af kontrol og administration spiller to faktorer en vigtig rolle for at sikre sikkerhed: anonymisering og kryptering.
Brugen af kryptering til at beskytte trafik mod fremmede øjne er mere eller mindre velkendt for læserne.
Anonymisering skjuler ejerens og kildens oplysninger for personalet hos cloududbyderen. Personlige oplysninger fjernes, og poster tildeles et "-anonymt" ID. Hverken udvikleren af cloud-softwaren eller administratoren, der betjener cloudsystemet, kan kende ejeren af forespørgslerne. "Hvor kom dette fra? Hvem kunne være interesseret i det?" — sådanne spørgsmål forbliver ubesvarede. Mangel på data om ejer og kilde gør insiderhandel til en meningsløs spild af tid.
Sammenlignet med den traditionelle praksis med at outsource eller ansætte en midlertidig IT-administrator er det tydeligt, at cloud-teknologier er sikrere. En midlertidig IT-specialist ved en del om den organisationsstruktur, de arbejder for, og kan ubevidst forårsage betydelig skade, når det kommer til sikkerhed. Derudover skal der træffes beslutning om opsigelse eller afslutning af kontrakten. Nogle gange kræver dette ikke blot blokering eller sletning af kontoen, men også en global ændring af adgangskoder til tjenesterne samt en gennemgang af alle ressourcer for at se efter 'glemte' indgangspunkter og mulige 'bagdøre'.
Hvor meget dyrere eller billigere er Nebula i forhold til en midlertidig administrator?
Alt kendes ved sammenligning. De grundlæggende funktioner i Nebula er tilgængelige gratis. Hvad kunne være billigere?
Det er selvfølgelig umuligt at undgå at have en netværksadministrator eller en person, der udfylder denne rolle. Spørgsmålet handler om antallet af mennesker, deres specialisering og fordelingen på steder.
Når det kommer til den betalte udvidede service, så er det ikke altid præcist at stille spørgsmålet: dyrere eller billigere. Det ville være mere korrekt at sammenligne mange faktorer, fra penge til betaling for specifikke specialister til udgifterne ved at sikre deres interaktion med en kontraktør eller privatperson: kvalitetskontrol, dokumentation og opretholdelse af sikkerhedsniveauer og så videre.
Hvis vi taler om, hvorvidt det er fordelagtigt at erhverve en betalt servicepakke (Pro-Pack), kan et nogenlunde svar være følgende: hvis organisationen er lille, kan man klare sig med den grundlæggende version; hvis organisationen vokser, giver det mening at overveje Pro-Pack. Forskellene mellem versionerne af Zyxel Nebula kan ses i tabel 1.
Tabel 1. Forskellene mellem funktionssættene i den grundlæggende version og Pro-Pack versionen af Nebula.
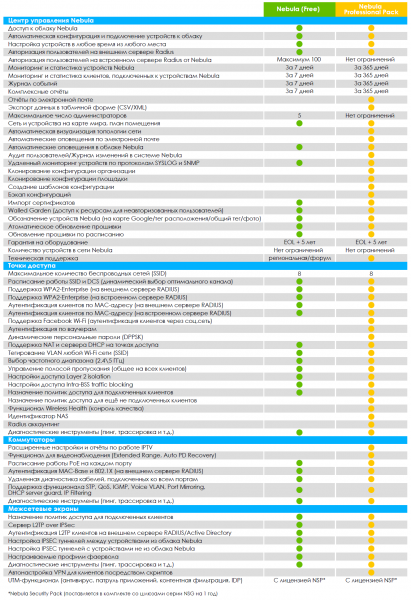
Dette inkluderer både udvidet rapportering, brugerrevision, kloning af konfigurationer og meget mere.
Hvad med trafikbeskyttelsen?
Nebula bruger protokollen til at sikre sikkerheden ved arbejdet med netværksudstyr.
NETCONF kan fungere over flere transportprotokoller:
- ();
- ();
- ();
- ().
Når man sammenligner NETCONF med andre metoder, eksempelvis administration via SNMP, er det vigtigt at bemærke, at NETCONF understøtter udgående TCP-forbindelser for at omgå NAT-barrierer og anses for mere pålidelig.
Hvordan er det med hardware-understøttelse?
Selvfølgelig bør man ikke forvandle serverrummet til en zoologisk have med sjældne og truede hardwaretyper. Det er yderst ønskeligt, at udstyret, der forbindes med management-teknologien, dækker alle retninger: fra den centrale switch til access points. Zyxel-ingeniører har taget sig af denne mulighed. Mange enheder fungerer under Nebula:
- centrale 10G-switches;
- adgangsswitches;
- switches med PoE;
- access points;
- netværksgateways.
Ved at bruge et bredt udvalg af understøttede enheder kan der opbygges netværk til forskellige typer opgaver. Dette er især relevant for virksomheder, der vokser udad og konstant udvider nye lokaliteter til deres forretningsaktiviteter.
Løbende udvikling
Netværksenheder med traditionelle styringsmetoder har kun én vej til forbedring — ændring af selve enheden, hvad enten det er ny firmware eller ekstra moduler. Med Zyxel Nebula er der en ekstra vej til forbedringer — gennem forbedringer af cloud-infrastrukturen. For eksempel, efter opdateringen af Nebula Control Center (NCC) til version 10.1. (21. september 2020) er der nye muligheder tilgængelige for brugerne, her er nogle af dem:
- organisationsejeren kan nu overføre alle ejerskabsretter til en anden administrator i den samme organisation;
- en ny rolle kaldet "Ejerskabsrepræsentant", som har de samme rettigheder som organisationsejeren;
- en ny funktion til opdatering af firmware for hele organisationen (Pro-Pack-funktion);
- topologien har fået to nye muligheder: genstart af enheden og tænd/sluk for PoE-portens strøm (Pro-Pack-funktion);
- understøttelse af nye modeller af access points: WAC500, WAC500H, WAC5302D-Sv2 og NWA1123ACv3;
- understøttelse af autentificering via voucher med QR-kodeudskrivning (Pro-Pack-funktion).
Nyttige links
Kilde: habr.com
