

For the uninitiated, the work of a security administrator appears to be an exciting duel between an anti-hacker and evil hackers who constantly infiltrate the corporate network. Our hero swiftly counters these audacious attacks in real-time, ultimately emerging as a brilliant victor.
He’s like a royal musketeer with a keyboard instead of a sword and musket.
In reality, everything looks quite ordinary, simple, and even, one might say, boring.
One of the main methods of analysis remains the study of event log files. A meticulous review for:
- who tried to log in from where, what resource they attempted to access, and how they justified their access rights to that resource;
- what failures, errors, and merely suspicious matches occurred;
- who and how tested the system's resilience, scanned ports, and guessed passwords;
- and so on and so forth...
Well, where’s the romance in that? Let’s just hope we don’t ‘fall asleep at the wheel.’
To ensure our specialists don’t completely lose their passion for the art, tools are invented to make their lives easier. These include various analyzers (log parsers), monitoring systems with alerts for critical events, and much more.
However, if you take a good tool and start manually attaching it to each device, like an Internet gateway, it’s not that simple or convenient. Moreover, one needs additional knowledge from entirely different fields. For instance, where should the monitoring software be placed? On a physical server, a virtual machine, or a dedicated device? In what format should data be stored? If using a database, which one? How to perform backups, and is it even necessary? How to manage it? What interface to use? How to protect the system? What encryption method to use — and much more.
It’s much simpler when there is a unified mechanism that takes on solving all these questions, allowing the administrator to work strictly within their specific domain.
I henhold til den gængse tradition kaldes termen 'cloud' alt, hvad der ikke er placeret på denne host. Den cloud-baserede tjeneste Zyxel CNM SecuReporter løser ikke kun mange problemer, men tilbyder også praktiske værktøjer.
Hvad er Zyxel CNM SecuReporter?
Dette er en intelligent analysetjeneste med funktioner til datainsamling, statistisk analyse (korrelation) og opbygning af rapporter for Zyxel's ZyWALL-udstyr. Den giver netværksadministratoren et centraliseret billede af forskellige aktiviteter i netværket.
For eksempel kan angribere forsøge at bryde ind i sikkerhedssystemet ved hjælp af angrebsmetoder såsom sneaky, targeted og persistent. SecuReporter identificerer mistænkelig adfærd, hvilket giver administratoren mulighed for at tage de nødvendige beskyttelsesforanstaltninger ved at konfigurere ZyWALL.
Naturligvis er det umuligt at sikre sikkerheden uden konstant dataanalyse og give advarsler i realtid. Man kan forfine grafikker i det uendelige, men hvis administratoren ikke er klar over, hvad der sker ... Nej, det kan der bestemt ikke være med SecuReporter!
Nogle spørgsmål omkring brugen af SecuReporter
Analyse
Egen analyse af hændelser er kernen i opbygningen af informationssikkerhed. Ved at analysere hændelser kan sikkerhedseksperten forhindre eller hurtigt stoppe et angreb og også få detaljerede oplysninger til rekonstruktion med henblik på at indsamle beviser.
Hvad giver 'cloud-arkitekturen'?
Denne service er bygget efter modellen Software as a Service (SaaS), hvilket gør det lettere at skalere ved at bruge ressourcerne fra fjernservere, distribuerede datalagringssystemer osv. Brug af den cloud-baserede model gør det muligt at abstrahere fra hardware- og softwareaspekter og fokusere alle kræfter på at skabe og forbedre beskyttelsestjenesten.
For brugeren betyder dette, at omkostningerne ved køb af udstyr til lagring, analyse og adgang kan reduceres betydeligt, og der er ikke behov for at håndtere administrative opgaver, såsom backup, opdateringer, forebyggelse af fejl osv. Det er tilstrækkeligt at have en enhed, der understøtter arbejdet med SecuReporter og den relevante licens.
VIGTIGT! Takket være cloud-arkitekturen kan sikkerhedsadministratorer proaktivt overvåge netværkets tilstand når som helst og hvor som helst. Dette løser problemerne med ferie, sygedage og så videre. Adgang til udstyr, såsom en stjålet laptop, der blev brugt til at få adgang til web-grænsefladen SecuReporter, vil heller ikke hjælpe, forudsat at ejeren ikke har brudt sikkerhedsreglerne, ikke har gemt adgangskoder lokalt osv.
Cloud-baseret management fungerer godt både for mono-virksomheder placeret i én by, og for strukturer med filialer. En sådan uafhængighed af beliggenhed er nødvendig i mange forskellige brancher, for eksempel for serviceudbydere eller softwareudviklere, hvis forretning strækker sig over forskellige byer.
Vi taler meget om analysemuligheder, men hvad betyder det egentlig?
Det er forskellige analysemidler, såsom rapporter om hændelsernes hyppighed, lister over de 100 vigtigste (både faktiske og formodede) ofre for en bestemt hændelse, logfiler med specifikke mål for angreb, osv. Alt, hvad der hjælper administratoren med at identificere skjulte tendenser og opdage mistænkelig bruger- eller serviceadfærd.
Hvad med rapporteringen?
I SecuReporter er det muligt at tilpasse rapportformatet og derefter få resultatet i PDF-format. Selvfølgelig kan man, hvis ønskes, indsætte sit logo, rapportens navn, noter eller anbefalinger i rapporten. Det er muligt at generere rapporter ved henvendelse eller efter en tidsplan, for eksempel dagligt, ugentligt eller månedligt.
Advarsler kan konfigureres i henhold til trafikens specifikheder inden for netværksinfrastrukturen.
Kan man reducere risikoen fra insider-trusler eller bare sløje medarbejdere?
Det specielle værktøj User Partially Quotient giver administratoren mulighed for hurtigt at identificere risikoskabende brugere uden ekstra anstrengelser og med hensyntagen til afhængighederne mellem forskellige netværkslogfiler eller hændelser.
Det vil sige, der udføres en dybdegående analyse af alle hændelser og trafik, der er relateret til brugerne, der opfører sig mistænkeligt.
Hvilke andre aspekter er karakteristiske for SecuReporter?
Simpel opsætning for slutbrugere (sikkerhedsadministratorer).
Aktiveringen af SecuReporter i skyen sker gennem en simpel opsætningsprocedure. Derefter får administratorer straks adgang til alle data, analyseværktøjer og rapporter.
Multi-Tenants på en enkelt skyplatform — du kan tilpasse din analyse til hver kunde. Igen, med en stigende kundebase kan systemet nemt tilpasses uden at gå på kompromis med effektiviteten.
Databeskyttelseslove
VIGTIGT! Zyxel tager meget alvorligt hensyn til internationale og lokale love samt andre bestemmelser om beskyttelse af personlige oplysninger, herunder GDPR og OECD's privatlivsprincipper. Understøtter den føderale lov om 'Personlige data' fra 27.07.2006 nr. 152-FZ.
For at sikre overholdelse af kravene er der indbygget tre muligheder for beskyttelse af personlige oplysninger i SecuReporter:
- ikke-anonyme data — personlige oplysninger identificeres fuldt ud i Analyzer, Report og de downloadede Archive Logs;
- delvist anonyme — personlige oplysninger erstattes med deres kunstige identifikatorer i Archive Logs;
- fuldstændigt anonyme — personlige oplysninger anonymiseres fuldt ud i Analyzer, Report og de downloadede Archive Logs.
Hvordan aktiverer man brugen af SecuReporter på enheden?
Lad os tage eksempel af ZyWall-enheden (i dette tilfælde har vi ZyWall 1100). Gå ind i opsætningsafsnittet (fanen til højre med ikonet af to tandhjul). Derefter åbner vi sektionen Cloud CNM og vælger underafsnittet SecuReporter.
For at tillade brugen af tjenesten skal man aktivere elementet 'Enable SecuReporter'. Det er også en god idé at aktivere indstillingen 'Include Traffic Log' for indsamling og analyse af trafiklogs.
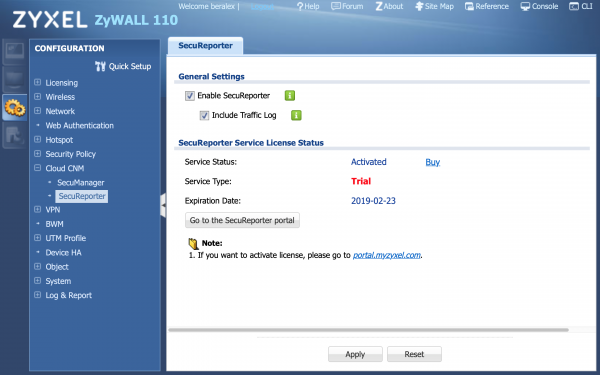
Figur 1. Aktivering af SecuReporter.
Det næste skridt er at tillade indsamling af statistik. Dette gøres i sektionen Monitoring (fanen til højre med ikonet af en skærm).
Gå videre til sektionen UTM Statistics, underafsnit App Patrol. Her skal du aktivere indstillingen 'Collect Statistics'.
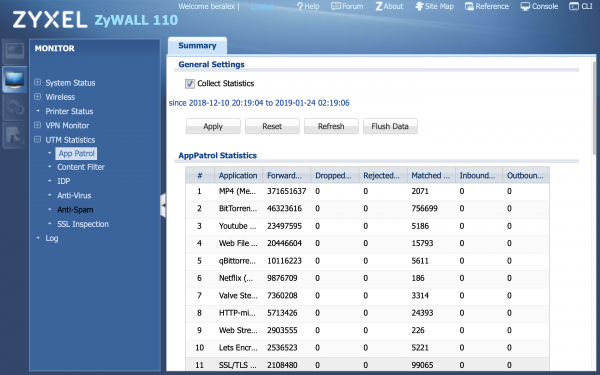
Figur 2. Aktivering af statistikindsamling.
Det er det. Du kan nu logge ind på webgrænsefladen SecuReporter og bruge cloudtjenesten.
VIGTIGT! Der findes fremragende dokumentation til SecuReporter i PDF-format. Du kan downloade den fra .
Beskrivelse af webgrænsefladen SecuReporter
Det er ikke muligt at give en detaljeret beskrivelse af alle de funktioner, som SecuReporter giver sikkerhedsadministratoren, da der er tilstrækkeligt mange til én artikel.
Derfor vil vi begrænse os til en kort beskrivelse af de tjenester, som administratoren ser, og som han arbejder med konstant. Mød webkonsollen SecuReporter.
Kort (Map)
I dette afsnit vises det registrerede udstyr med angivelse af by, enhedsnavn og IP-adresse. Der vises information om, hvorvidt enheden er tændt, og hvilken status advarsler har. På kortet Threat Map kan man se kilden til pakkerne, der bruges af angribere, og hyppigheden af angreb.
Dashboard
Kort information om de vigtigste handlinger og en kompakt analytisk oversigt for den angivne periode. Man kan angive en periode fra 7 dage ned til 1 time.
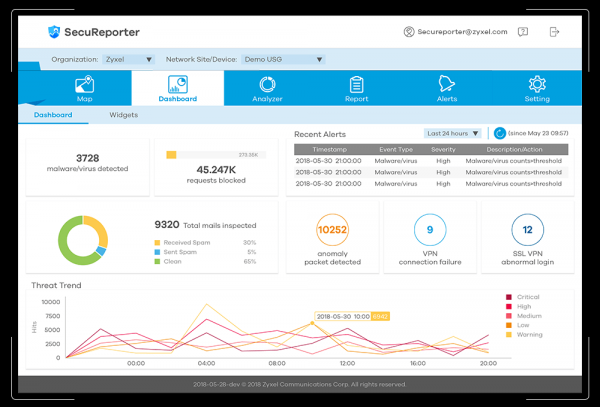
Figur 3. Eksempel på udseendet af Dashboard-sektionen.
Analyzer
Navnet taler for sig selv. Dette er konsollen til det samme navngivne værktøj, som diagnosticerer mistænkelig trafik for den valgte periode, identificerer tendenser i trusler og indsamler information om mistænkelige pakker. Analyzer kan spore den mest almindelige skadelig kode samt give yderligere information om sikkerhedsproblemer.
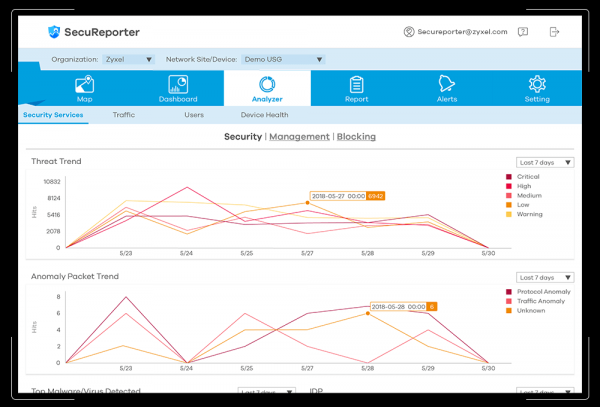
Figur 4. Eksempel på udseendet af Analyzer-sektionen.
Rapport (Report)
I denne sektion har brugeren adgang til tilpassede rapporter med grafisk interface. Den nødvendige information kan indsamles og præsenteres straks i en praktisk form eller i henhold til en udarbejdet tidsplan.
Advarsler (Alerts)
Her konfigureres advarselssystemet. Det er muligt at indstille tærskelværdier og forskellige niveauer af betydning, hvilket forenkler processen med at identificere anomalier og potentielle angreb.
Indstillinger (Setting)
Ja, indstillingerne er indstillinger.
Det er også værd at bemærke, at SecuReporter kan understøtte forskellige beskyttelsespolitikker ved behandling af personlige oplysninger.
Konklusion
Lokale metoder til analyse af sikkerhedsstatistik har generelt vist sig at være effektive.
Men rækkevidden og alvorligheden af trusler øges hver dag. Det beskyttelsesniveau, der tidligere tilfredsstillede alle, bliver langsomt utilstrækkeligt.
Udover de nævnte problemer kræver brugen af lokale midler en vis indsats for at opretholde driftssikkerhed (vedligeholdelse af udstyr, backup osv.). Der er også problemet med den fysiske placering — det er ikke altid muligt at have en sikkerhedsadministrator på kontoret 24 timer i døgnet, 7 dage om ugen. Derfor er det nødvendigt at organisere sikker adgang til det lokale system fra eksterne kilder og selv vedligeholde dette.
Brugen af cloud-tjenester muliggør at undgå sådanne problemer og fokusere på at opretholde det nødvendige sikkerhedsniveau og beskytte mod indtrængen samt brud på reglerne fra brugernes side.
SecuReporter er netop et eksempel på en vellykket implementering af en sådan tjeneste.
Kampagne
Fra i dag gælder der en fælles kampagne fra Zyxel og vores Gyldne Partner virksomhed X-Com for kunder, der køber brandvægge, der understøtter Secureporter:
Nyttige links
[1] .
[2] på den officielle hjemmeside Zyxel.
[3] .
Kilde: habr.com
