

WPA3 er nu vedtaget, og fra juli 2020 er det obligatorisk for enheder, der certificeres i WiFi-Alliancen. WPA2 er dog stadig i brug og vil ikke blive udfaset. Både WPA2 og WPA3 understøtter PSK- og Enterprise-tilstande, men vi vil i denne artikel fokusere på teknologien Private PSK samt de fordele, den kan give.
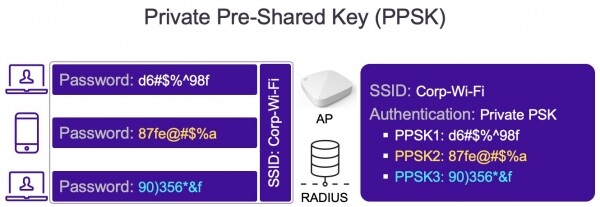
Problemerne med WPA2-Personal er velkendte og har i vid udstrækning allerede været løst (Priority Management Frames, rettelser til KRACK-sårbarheden osv.). Den største tilbageværende ulempe ved WPA2 med PSK er, at svage adgangskoder let kan brydes med et ordbogsangreb. I tilfælde af kompromittering og ændring af adgangskoden til en ny, skal alle tilsluttede enheder (og adgangspunkter) rekonfigureres, hvilket kan være en besværlig proces. For at løse problemet med
svage adgangskoder
anbefaler WiFi-Alliancen at bruge adgangskoder med en længde på mindst 20 tegn.
- Et andet spørgsmål, som nogle gange ikke kan løses med WPA2-Personal, er tildelingen af forskellige profiler (vlan, QoS, firewall…) til grupper af enheder, der er tilsluttet det samme SSID.
- Med WPA2-Enterprise kan alle de nævnte problemer løses, men prisen for dette vil være:
- Behovet for at have eller implementere PKI (Public Key Infrastructure) og sikkerhedscertifikater;
- Der kan opstå problemer med installationen;
Der kan være vanskeligheder med fejlfinding;
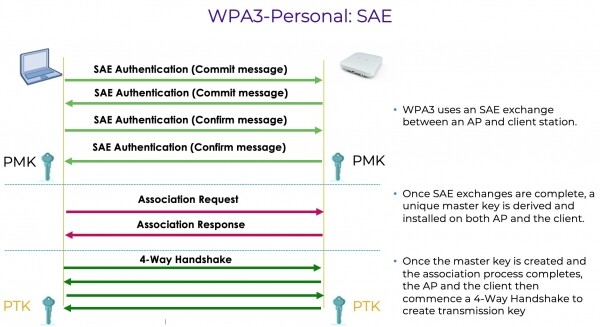
Det er ikke en optimal løsning for IoT-enheder eller gæsteadgang. En mere radikal løsning på WPA2-Personal-problemerne er at skifte til WPA3, hvis primære forbedring er brugen af SAE (Simultaneous Authentication of Equals) og statiske PSK. WPA3-Personal løser problemet med "ordbogsangreb", men sikrer ikke unik identifikation ved autentificering og muligheden for at tildele profiler (da der stadig bruges en fælles statisk adgangskode). Det er desuden vigtigt at huske, at mere end 95% af de eksisterende klienter i øjeblikket ikke understøtter WPA3 og SAE, mens WPA2 fortsat fungerer på milliarder af allerede udgivne enheder.
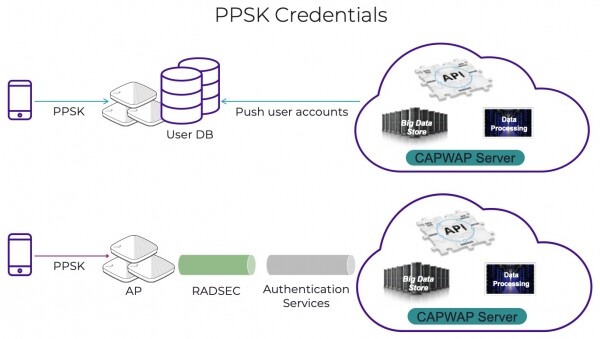
For the purpose of solving the described existing or potentially possible problems, Extreme Networks has developed Private Pre-Shared Key (PPSK) technology. PPSK is compatible with any Wi-Fi client that supports WPA2-PSK, providing a security level comparable to that achieved with WPA2-Enterprise, without the need for a 802.1X/EAP infrastructure. Private PSK is essentially WPA2-PSK, but each user (or group of users) can have their own dynamically generated password. Managing PPSK is not different from managing PSK, as the entire process is automated. The database of keys can be stored locally on access points or in the cloud.
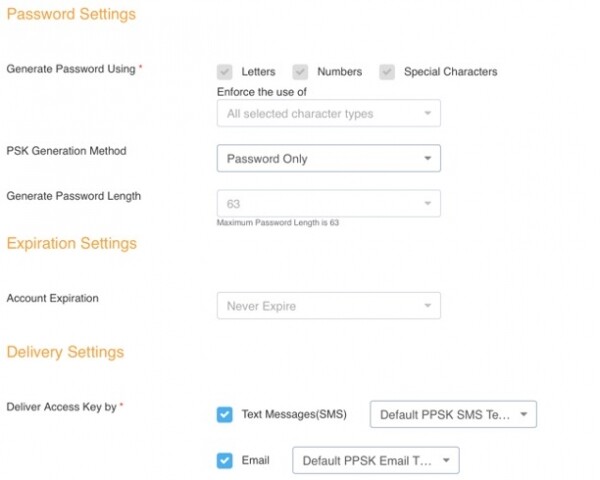
Passwords can be generated automatically, with the flexibility to set their length/resilience, duration or expiration, and the method of delivery to users (via email or SMS):
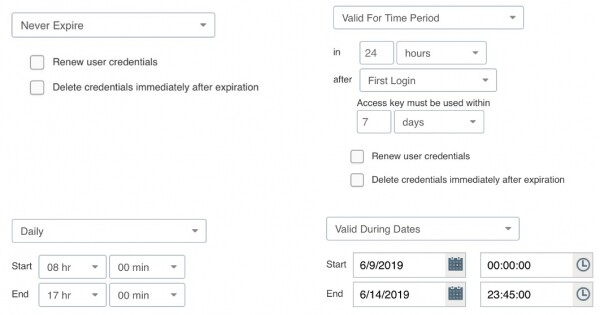
It is also possible to set a maximum number of clients that can connect using a single PPSK or even configure 'MAC-binding' to connecting devices. Upon the network administrator's command, any key can be easily revoked, and access to the network will be denied without needing to reconfigure all other devices. If the client is connected at the time of key revocation, the access point will automatically disconnect them from the network.
Key advantages of PPSK include:
- ease of use with a high level of security;
- dictionary attacks are mitigated by using long and resilient passwords that ExtremeCloudIQ can automatically generate and distribute;
- the ability to assign different security profiles to various devices connected to a single SSID;
- ideal for secure guest access;
- suitable for secure access when devices do not support 802.1X / EAP (manual scanners or IoT/VoWiFi devices);
- successful use and improvement over more than 10 years.
Any questions that arise or remain can always be directed to our office staff – .
Kilde: habr.com
