

Der er et ret interessant dokument , som omhandler informationssikkerhed ved hjælp af Pareto-princippet (80/20). Dette princip siger, at 20% af sikkerhedsforanstaltningerne giver 80% af resultatet med hensyn til virksomhedens beskyttelse. Mange 'sikkerhedseksperter', der gennemgår dette dokument, opdager, at når de vælger sikkerhedsforanstaltninger, starter de ikke med de mest effektive tiltag. Dokumentet fremhæver fem nøglebeskyttelsesforanstaltninger, der har den største indvirkning på informationssikkerheden:
- Inventarisering af alle enheder i netværket. Det er svært at beskytte et netværk, når man ikke ved, hvad der er i det.
- Inventarisering af al software. Software med sårbarheder bliver ofte indgangspunktet for en hacker.
- Sikker konfiguration — eller obligatorisk brug af indbyggede sikkerhedsfunktioner i software eller enheder. Kort sagt — ændre standardadgangskoder og begrænse adgangen.
- Identifikation og udbedring af sårbarheder. De fleste angreb starter netop med en kendt sårbarhed.
- Håndtering af privilegeret adgang. Dine brugere skal kun have de rettigheder, de reelt har brug for, og udføre kun de handlinger, der er nødvendige.
I denne artikel vil vi fokusere på den femte punkt ved at bruge . Mere præcist vil vi se på typiske cases og problemer, der kan opdages efter implementeringen eller i forbindelse med gratis test af Fudo PAM.
Fudo PAM
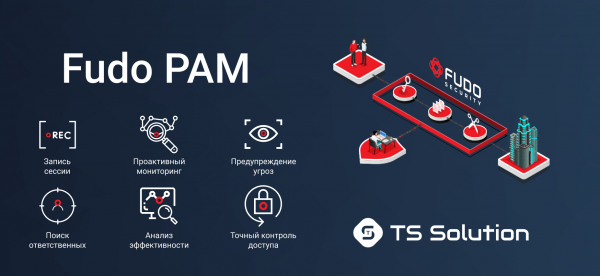
Bare et par ord om løsningen. Fudo PAM er en relativt ny løsning til håndtering af privilegeret adgang. Nogle af nøglefunktionerne inkluderer:
- Sessionoptagelse. Visning af sessionen i realtid. Tilslutning til sessionen. Skabelse af bevismateriale til retssagen.
- Proaktiv overvågning. Fleksible politikker. Søgning efter mønstre. Automatisering af handlinger.
- Trusselvarsling. Uretmæssig brug af konti. Vurdering af trusselsniveau. Opdagelse af anomali.
- Identifikation af ansvarlige. I tilfælde af, at flere brugere anvender den samme konto til login.
- Effektivitetsanalyse. Af enkeltpersoner, afdelinger eller hele organisationer.
- Præcis adgangskontrol. Begrænsning af trafik og adgang for brugere i bestemte tidsrum.
Og den største fordel — det kan implementeres bogstaveligt talt inden for et par timer, hvorefter systemet er klar til brug.
For those interested in the product, there will be a webinar with a detailed overview and demonstration of the functionality. We will address the real problems found in pilot projects for privileged access management systems.
1. Network administrators regularly gain access to prohibited resources
Strangely enough, the first incidents that are detected are violations by administrators. Most often, this involves unauthorized changes to access lists on network equipment. For example, to gain access to a forbidden website or a prohibited application. It's worth noting that such changes can remain in the equipment configuration for years.
2. One account is used by multiple administrators
Another common issue related to administrators. Sharing a single account among colleagues is a frequent practice. It's convenient, but afterward, it's quite difficult to determine who is responsible for a particular action.
3. Remote employees work less than 2 hours a day
Many companies have remote employees or partners who need access to internal resources (most often remote desktop). Fudo PAM allows monitoring real activity during such sessions. It is often discovered that remote employees work much less than claimed.
4. The same password is used for multiple systems
This is quite a serious issue. Remembering multiple passwords is always difficult, so users often rely on a single password for all systems. If such a password is leaked, a potential violator can gain access to almost the entire IT infrastructure.
5. Users have greater privileges than expected
It is often found that users who seem to have limited rights actually possess more privileges than allowed. For example, they may restart a controlled device. Typically, this is either an error in the rights allocation or simply shortcomings in the built-in rights management system.
Webinar
If you are interested in the topic of PAM, we invite you to the , which will take place on November 21.
Dette er ikke vores sidste webinar i år, som vi planlægger at holde, så hold øje med opdateringerne (, , , )!
Kilde: habr.com
