

Jeg har arbejdet med penetrationstest med brug af og brugte det til at udtrække information om brugere fra Active Directory (herefter - AD). På det tidspunkt lagde jeg vægt på at indsamle oplysninger om medlemsskaber i sikkerhedsgrupper og brugte derefter disse oplysninger til at navigere i netværket. Under alle omstændigheder indeholder AD fortrolige oplysninger om medarbejdere, som nogle virkelig ikke bør være tilgængelige for alle i organisationen. Faktisk findes der et ækvivalent i Windows-filsystemer. , som også kan udnyttes af både interne og eksterne angribere.
Men inden vi dykker ned i privatlivets udfordringer og hvordan man løser dem, lad os tage et kig på de data, der er gemt i AD.
Active Directory er virksomhedens Facebook
Men i dette tilfælde er du allerede venner med alle! Måske kender du ikke dine kollegers yndlingsfilm, bøger og restauranter, men AD indeholder følsomme kontaktoplysninger
og andre felter, som kan udnyttes af hackere og endda insidere uden større tekniske færdigheder.
Systemadministratorer er selvfølgelig bekendt med skærmbilledet nedenfor. Det er brugergrænsefladen i Active Directory Users and Computers (ADUC), hvor de opretter og redigerer information om brugere samt tildeler brugere til relevante grupper.
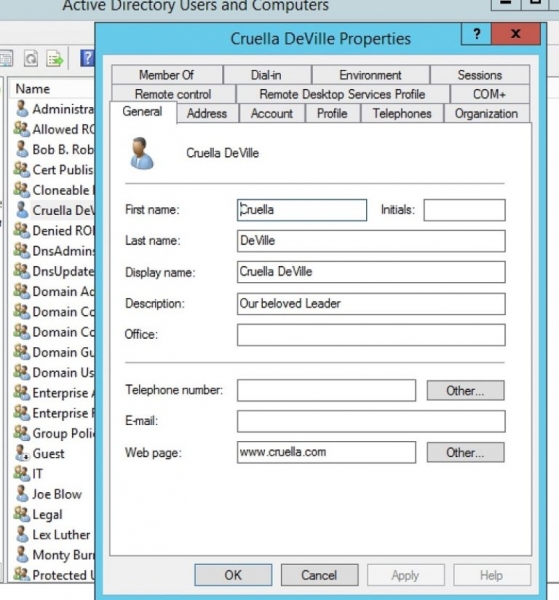
AD indeholder felter med medarbejderens navn, adresse og telefonnummer, så det ligner en telefonbog. Men der er meget mere! På andre faner finder du også e-mailadresse og webadresse, nærmeste leder og noter.
Skal alle i organisationen kunne se disse oplysninger, især i en tid med , hvor hver ny detalje gør det endnu lettere at finde yderligere information?
Selvfølgelig ikke! Problemet forværres, når data om virksomhedens ledelse er tilgængelige for alle medarbejdere.
PowerView for alle
Her kommer PowerView ind i billedet. Det giver en meget brugervenlig PowerShell-grænseflade til de underliggende (og komplekse) Win32-funktioner, der interagerer med AD. Kort sagt:
gør det at hente AD-felter lige så nemt som at indtaste en meget kort kommando.
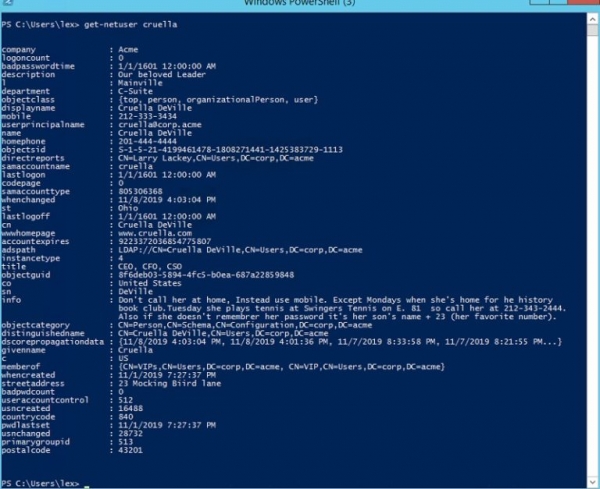
Lad os tage et eksempel på indsamling af information om medarbejderen Cruella Deville, som er en af lederne i virksomheden. Til dette bruger vi PowerView-kommandoen get-NetUser:
Installation af PowerView er ikke et stort problem – se selv på siden . Og vigtigere er, at du ikke har brug for forhøjede rettigheder for at udføre mange PowerView-kommandoer, såsom get-NetUser. Dermed kan en motiveret, men ikke særlig teknisk kyndig medarbejder begynde at grave i AD uden større besvær.
Fra skærmbilledet ovenfor kan man hurtigt få meget ny viden om Cruella. Har du også bemærket, at feltet 'info' viser information om brugerens personlige vaner og adgangskode?
Dette er ikke en teoretisk mulighed. Fra har jeg erfaret, at de scanner AD for at finde adgangskoder i ukrypteret format, og ofte er disse forsøg desværre succesfulde. De ved, at virksomheder er ligeglade med information i AD, og generelt ikke er opmærksomme på det næste emne – tilladelser i AD.
Der er sine egne ACL'er i Active Directory
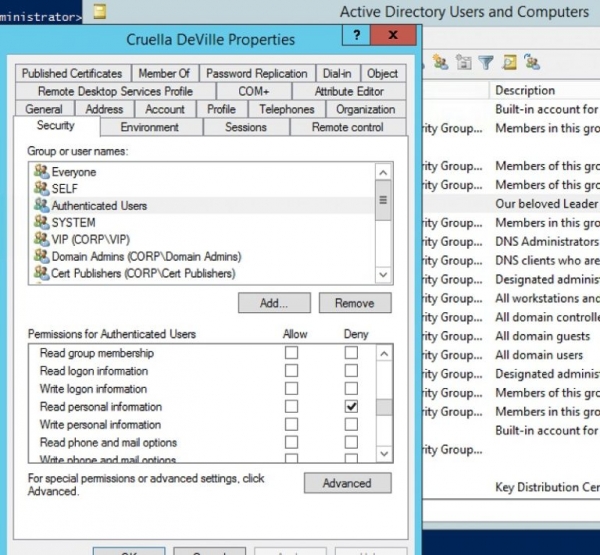
AD Users and Computers-grænsefladen giver mulighed for at opstille tilladelser for AD-objekter. Der findes ACL'er i AD, og administratorer kan tildele eller nægte adgang gennem dem. Du skal klikke på 'Advanced' i menuen ADUC View, og når du åbner brugeren, vil du se fanen 'Security', hvor du opsætter ACL.
I mit scenario med Cruella ville jeg ikke have, at alle godkendte brugere (Authenticated Users) kunne se hendes personlige oplysninger, så jeg nægtede dem adgang til læsning:
Og nu vil en almindelig bruger se dette, hvis han forsøger Get-NetUser i PowerView:
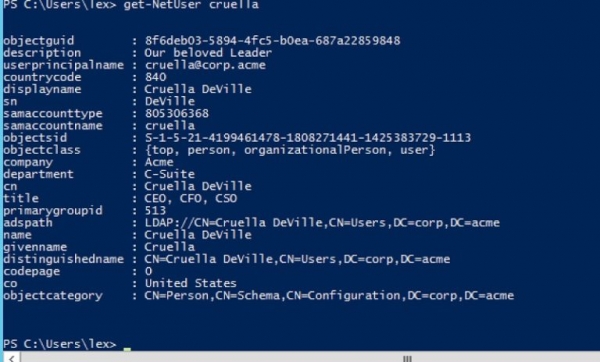
Jeg har været i stand til at skjule åbenbart nyttige oplysninger for uvedkommende. For at bevare adgangen til dem for relevante brugere oprettede jeg en anden ACL for at give medlemmerne af VIP-gruppen (Cruella og hendes højtstående kolleger) adgang til disse fortrolige data. Med andre ord implementerede jeg AD-tilladelser baseret på en rollemodel, hvilket gjorde følsomme data utilgængelige for de fleste medarbejdere, herunder insidere.
Du kan dog gøre medlemskab af gruppen usynligt for brugere ved at opsætte de relevante ACL'er for gruppeobjektet i AD. Dette hjælper med hensyn til fortrolighed og sikkerhed.
I sin jeg viste, hvordan man kan navigere i systemet ved at undersøge gruppe medlemskaber med PowerViews Get-NetGroupMember. I mit scenarie begrænsede jeg læserettighederne til medlemskabet i en specifik gruppe. Du kan se resultatet af kommandoen før og efter ændringerne:
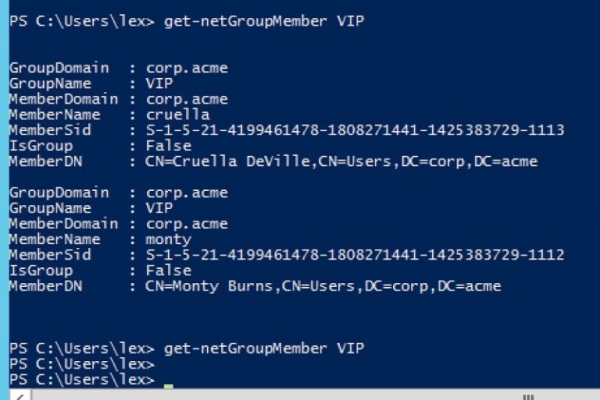
Jeg lykkedes med at skjule medlemskaberne af Cruella og Monty Burns i VIP-gruppen, hvilket besværliggjorde det for hackere og insiders at kortlægge infrastrukturen.
Dette indlæg havde til formål at motivere dig til at undersøge felterne mere grundigt
AD og de tilknyttede tilladelser. AD er en fremragende ressource, men tænk over, hvordan du
vil dele følsomme oplysninger og personlige data, især
når det gælder om de øverste ledere i din organisation.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish