

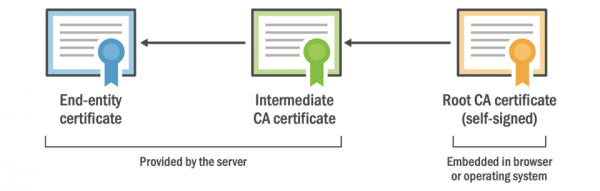
For the browser to authenticate the website, it presents a valid chain of certificates. A typical chain is shown above, and there can be more than one intermediate certificate. The minimum number of certificates in a valid chain is three.
The root certificate is the heart of the certification authority. It is literally embedded in your OS or browser and physically present on your device. It cannot be changed from the server side. It requires a forced update of the OS or embedded software on the device.
Security expert Scott Helme , that the main problems will arise for the Let's Encrypt certification authority, as it is currently the most popular CA on the internet, and its root certificate will soon 'expire'. Changing the root of Let's Encrypt .
The end entity and intermediate certificates of the certification authority (CA) are delivered to the client from the server, while the root certificate is with the client allerede, allowing a chain to be constructed with this collection of certificates to authenticate the website.
The problem is that each certificate has an expiration date, after which it needs to be replaced. For example, starting from September 1, 2020, there are plans to introduce restrictions on the validity period of server TLS certificates in Safari browser. .
This means that we will all have to replace server certificates at least every 12 months. This restriction only applies to server certificates, and it ikke also applies to root CA certificates.
CA certificates are regulated by a different set of rules, so they have different expiration restrictions. It is very common to see intermediate certificates with a validity period of 5 years and root certificates with a lifespan of even 25 years!
There are usually no problems with intermediate certificates because they are delivered to the client by the server, which itself changes its own certificate much more frequently, so it simply replaces the intermediate one during that process. It is relatively easy to replace along with the server certificate, unlike the root certificate of the CA.
Som vi allerede har nævnt, er den rod-CA indbygget direkte i selve klientenheden, i operativsystemet, i browseren eller andet software. Ændringer af rod-CA'en kan ikke kontrolleres af webstedet. Her kræves en opdatering på klienten, hvad enten det er en opdatering af operativsystemet eller softwaren.
Nogle rod-CA'er har eksisteret i meget lang tid, op til 20-25 år. Snart vil nogle af de ældste rod-CA'er nærme sig slutningen af deres naturlige liv, deres tid er ved at udløbe. For de fleste af os vil dette overhovedet ikke være et problem, fordi CA har oprettet nye rodcertifikater, som allerede i mange år er blevet distribueret over hele verden i opdateringer af operativsystemer og browsere. Men hvis nogen ikke har opdateret deres operativsystem eller browser i lang tid, kan det være et problem.
Sådan en situation opstod den 30. maj 2020 kl. 10:48:38 GMT. Det er det præcise tidspunkt, da fra certifikatcenteret Comodo (Sectigo) udløb.
Det blev brugt til krydspåtegning for at sikre kompatibilitet med forældede enheder, hvis lager ikke har det nye rodcertifikat USERTrust.
Desværre opstod problemer ikke kun i forældede browsere, men også i ikke-browserklienter baseret på OpenSSL 1.0.x, LibreSSL og . For eksempel i tv-bokse , tjenesten , i Fortinet-apps, Chargify, på .NET Core 2.0-platformen under Linux og .
Det forventedes, at problemet kun ville påvirke forældede systemer (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9 osv.), da moderne browsere kan bruge det andet rodcertifikat USERTRust. Men faktum er, at der opstod fejl i hundreder af webtjenester, der brugte de frie biblioteker OpenSSL 1.0.x og GnuTLS. Den sikre forbindelse kunne ikke etableres med en fejlmeddelelse om, at certifikatet var forældet.
Den næste er Let’s Encrypt
Et andet godt eksempel på den forestående skift af rod-CA er certifikatcenteret Let’s Encrypt. Allerede planlagde de at skifte fra kæden Identrust til deres egen kæde ISRG Root, men dette .
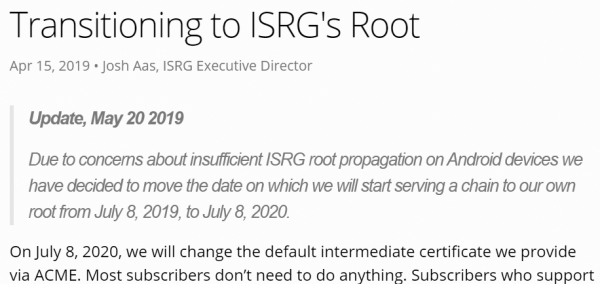
"På grund af bekymringer om utilstrækkelig distribution af ISRG-rodet på Android-enheder, besluttede vi at flytte datoen for overgangen til vores eget rod fra den 8. juli 2019 til den 8. juli 2020," står der i den officielle meddelelse fra Let’s Encrypt.
Datoen måtte flyttes på grund af et problem, der kaldes "rodspredning" (root propagation), mere præcist manglen på rodspredning, når rod CA ikke er bredt anerkendt blandt alle klienter.
I øjeblikket bruger Let’s Encrypt et krydssigneret mellemcertifikat med en kæde til rod IdenTrust DST Root CA X3. Dette rodcertifikat blev udstedt i september 2000 og udløber den 30. september 2021. Inden da planlægger Let’s Encrypt at skifte til sin egen selvsignerede rod ISRG Root X1.
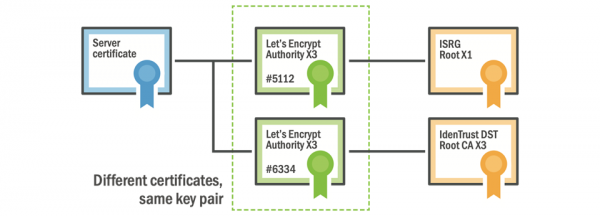
Rod ISRG blev udsendt den 4. juni 2015. Efter dette begyndte processen med at få det godkendt som et certifikationscenter, som blev afsluttet Fra dette tidspunkt var rod CA tilgængelig for alle klienter via opdatering af operativsystemet eller software. Alt, hvad der skulle gøres, var at installere opdateringen.
Men det er her problemet ligger.
Hvis din mobiltelefon, dit tv eller en anden enhed ikke er blevet opdateret i to år — hvordan vil det da vide om det nye rodcertifikat ISRG Root X1? Og hvis det ikke er installeret i systemet, vil alle servercertifikater fra Let’s Encrypt blive anerkendt som ugyldige, så snart Let’s Encrypt skifter til det nye rod. I Android-økosystemet findes der mange forældede enheder, der ikke er blevet opdateret i lang tid.
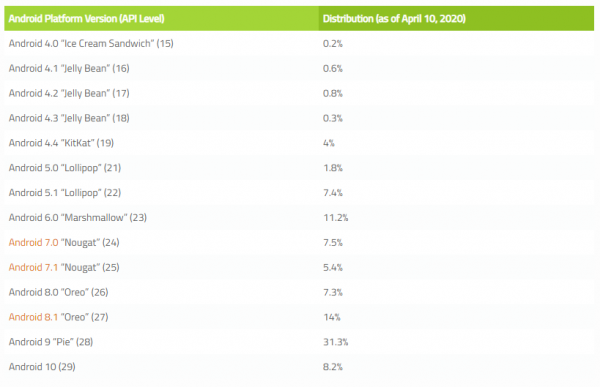
Android-økosystemet
Det er derfor, Let’s Encrypt har udsat overgangen til sin egen rod ISRG og stadig bruger det mellemliggende link, der går ned til rod IdenTrust. Men overgangen skal alligevel finde sted. Og datoen for rodomskiftet er sat til .
For at kontrollere, om rod ISRG X1 er installeret på din enhed (tv, streamingboks eller anden klient), skal du åbne testwebstedet . Hvis der ikke vises nogen sikkerhedsadvarsel, er alt normalt i orden.
Let’s Encrypt er ikke den eneste, der står over for udfordringen med overgangen til et nyt rod. Kryptografi på internettet blev introduceret for lidt over 20 år siden, så det er netop nu, at tidspunktet for udløbet af mange rodcertifikater nærmer sig.
Ejere af smart-tv, der ikke har opdateret deres Smart TV-software i mange år, kan stå over for et sådant problem. For eksempel den nye rod GlobalSign blev udgivet i 2012, og efterfølgende kan nogle gamle Smart TV ikke etablere en kæde til det, fordi denne rod CA ganske enkelt mangler for dem. Især kunne disse kunder ikke etablere en sikker forbindelse til bbc.co.uk. For at løse problemet måtte BBC's administratorer finde på en løsning: de gennem yderligere mellemscertifikater ved hjælp af gamle rødder og , som endnu ikke er udløbet.
www.bbc.co.uk (Leaf)
GlobalSign ECC OV SSL CA 2018 (Intermediate)
GlobalSign Root CA - R5 (Intermediate)
GlobalSign Root CA - R3 (Intermediate)
Dette er en midlertidig løsning. Problemet vil ikke forsvinde, medmindre klientsoftwaren opdateres. Et smart TV er i bund og grund en begrænset computer med Linux. Uden opdateringer vil dets rodcertifikater uundgåeligt udløbe.
Dette gælder for alle enheder, ikke kun fjernsyn. Hvis du har nogen enhed, der er tilsluttet internettet og annonceret som en 'smart' enhed, så er problemet med udløbne certifikater næsten helt sikkert relevant. Hvis enheden ikke opdateres, vil rod CA-lageret med tiden blive forældet, og til sidst vil problemet dukke op. Hvor hurtigt problemet opstår, afhænger af tidspunkterne for den seneste opdatering af rod CA-lageret. Det kan være flere år før udgivelsesdatoen for selve enheden.
I øvrigt er det et problem, hvorfor nogle store medieplatforme ikke kan bruge moderne automatiserede certifikationscentre som Let’s Encrypt, skriver Scott Helme. De er ikke velegnede til smart TV, og antallet af rødder er for lavt til at sikre support for certifikater på forældede enheder. Ellers kan TV'et simpelthen ikke starte moderne streamingtjenester.
Den seneste hændelse med AddTrust viste, at selv store IT-virksomheder ikke er parate til, at en rodcertifikat udløber.
Løsningen på problemet er kun en — opdatering. Udviklere af smarte enheder skal sørge for en opdateringsmekanisme for software og rodcertifikater i god tid. På den anden side er det ikke rentabelt for producenterne at sikre driften af deres enheder efter garantiperioden.
Kilde: habr.com
