

BoleFor to år siden skrev vi om, at spørgsmålet om opdatering til en ny version før eller senere ville komme op for enhver administrator af Check Point. I denne artikel blev opdateringen fra version R77.30 til R80.10 beskrevet. Det skal nævnes, at R77.30 i januar 2020 blev en certificeret version af FSTEC. Men meget har ændret sig i Check Point på de to år, der er gået. I artiklen “” er alle nyheder beskrevet, og der er mange af dem. I denne artikel vil proceduren for opdateringen blive beskrevet så detaljeret som muligt.
Som bekendt er der to muligheder for implementering af Check Point: Standalone og Distributed, hvilket vil sige uden en dedikeret administrationsserver og med en dedikeret. Den distribuerede variant anbefales af flere grunde:
belastningen på gatewayressourcerne minimeres;
det kræver ikke planlægning af en vedligeholdelsesperiode for at arbejde med administrationsserveren;
SmartEvent fungerer ordentligt, da det sandsynligvis ikke vil fungere i den standalone variant;
det anbefales stærkt at bygge klynger af gateways i en distribueret konfiguration.
I betragtning af alle fordelene ved den distribuerede konfiguration vil vi kigge nærmere på opdateringen af administrationsserveren og gatewaysikkerheden hver for sig.
Opdatering af Security Management Server (SMS)
Der er to måder at opdatere SMS på:
ved hjælp af CPUSE (gennem Gaia Portal)
ved hjælp af Migration Tools (kræver en ren installation — fresh install)
Opdatering ved hjælp af CPUSE anbefales ikke af kolleger fra Check Point, da filsystemversionen og kernen ikke vil blive opdateret. Denne metode kræver dog ikke migrering af politikker og er betydeligt hurtigere og enklere end den anden metode.
En ren installation og migrering af politikker ved hjælp af Migration Tools er den anbefalede metode. Udover det nye filsystem og operativsystemets kerne, er det ofte tilfældet, at SMS-databasen bliver 'tilstoppet', og en ren installation er en fremragende løsning for at forbedre serverens hastighed.
1) Det første skridt ved enhver opdatering er at lave sikkerhedskopier og snapshots. Hvis du har en fysisk administrationsserver, skal sikkerhedskopien laves fra webgrænsefladen i Gaia Portal. Gå til fanen Maintenance > System Backup > Backup. Her angiver du placeringen til at gemme sikkerhedskopien. Det kan være en SCP, FTP, TFTP-server eller lokalt på enheden, men så skal denne sikkerhedskopi senere overføres til serveren eller computeren.
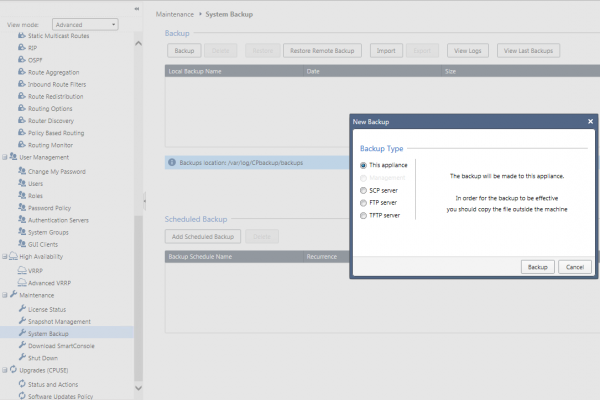 Figur 1. Oprettelse af en sikkerhedskopi i Gaia Portal
2) Derefter skal du lave et snapshot under fanen Maintenance → Snapshot Management → New. Forskellen mellem backups og snapshots er, at snapshots indeholder mere information, herunder alle installerede hotfixes. Det er dog bedst at lave begge dele.
Hvis din administrationsserver er installeret som en virtuel maskine, anbefales det at lave en backup af den virtuelle maskine ved hjælp af hypervisorens indbyggede værktøjer. Det er simpelthen hurtigere og mere pålideligt.
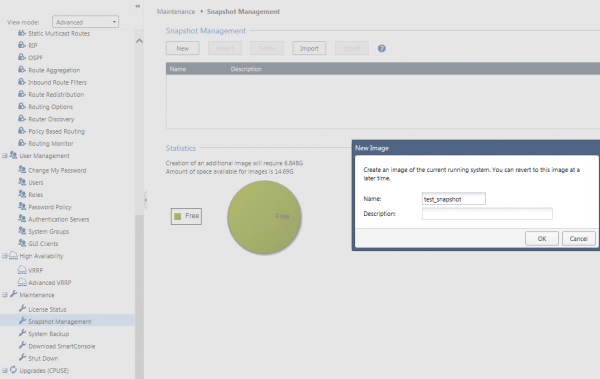 Figur 2. Oprettelse af snapshot i Gaia Portal
3) Gem konfigurationen af enheden fra Gaia Portal. Du kan tage screenshots af alle indstillingsfaner i Gaia Portal, eller du kan indtaste kommandoen fra Clish save configuration. Derefter skal du overføre filen til din PC ved hjælp af WinSCP eller en anden klient.
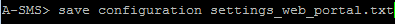 Figur 3. Gemme konfigurationen i en tekstfil)
Bemærk: hvis WinSCP ikke kan oprette forbindelse, skal du ændre brugerens shell til /bin/bash enten i webinterfacet under fanen Brugere eller ved at indtaste kommandoen chsh –s /bin/bash.
Opdatering ved hjælp af CPUSE
4) De første 3 trin er obligatoriske for enhver opdateringsmetode. Hvis du vælger en enklere opdateringsmetode, skal du gå til fanen Upgrades (CPUSE) > Status and Actions > Major Versions > Check Point R80.40 Gaia Fresh Install and Upgrade. Højrekl klik på denne opdatering og vælg Verifier. Kontrolprocessen vil tage et par minutter, hvorefter du vil se en meddelelse om, at enheden kan opdateres. Hvis du ser fejl, skal de rettes.
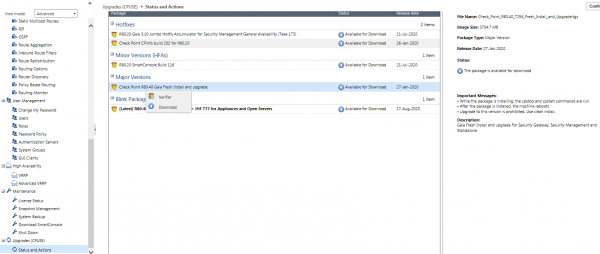 Figur 4. Opdatering via CPUSE
5) Opdater til den nyeste version af CDT (Central Deployment Tool) — værktøjet, der kører på administrationsserveren og muliggør installation af opdateringer, opdateringspakker, styring af backups, snapshots, scripts og meget mere. En uaktuel version af CDT kan føre til problemer under opdateringen. Du kan downloade CDT fra .
6) Efter at have placeret den downloadede arkiv på SMS i en hvilken som helst mappe via WinSCP, skal du oprette forbindelse via SSH til SMS og gå ind i ekspertmodus. Husk, at WinSCP-brugeren skal have shell /bin/bash!
7) Indtast kommandoerne:
cd /somepathtoCDT/
tar -zxvf .tgz
rpm -Uhv —force CPcdt-00-00.i386.rpm
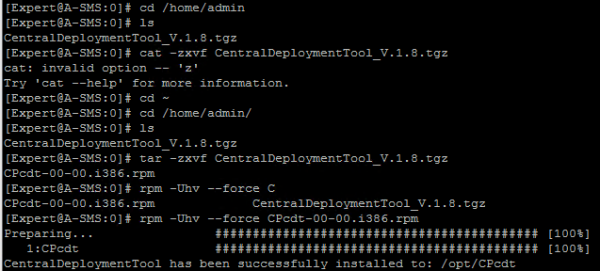 Figur 5. Installation af Central Deployment Tool (CDT)
8) Det næste skridt er installation af R80.40 billedet. Højreklik på opdateringen Download, derefter Install. Vær opmærksom på, at opdateringen tager 20-30 minutter, og administrationsserveren vil være utilgængelig i noget tid. Derfor giver det mening at aftale et vedligeholdelsesvindue.
9) Alle licenser og sikkerhedspolitikker gemmes, så du skal herefter downloade den nye .
10) Forbind til den nye SmartConsole og indstil sikkerhedspolitikker. Knappen Install Policy i øverste venstre hjørne.
11) Din SMS er opdateret, så du skal installere den nyeste hotfix. Under fanen Upgrades (CPUSE) > Status and Actions > Hotfixes højreklik Verifier, og derefter Install Update. Enheden genstarter automatisk efter installation af opdateringen.
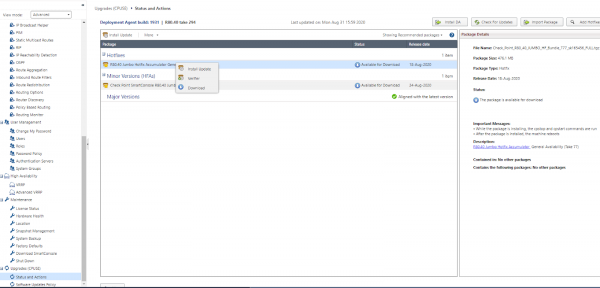 Figur 6. Installation af den nyeste hotfix via CPUSE
Opdatering ved hjælp af Migration Tools
4) Først skal du også opdatere til den nyeste version af CDT - punkterne 5, 6, 7 fra afsnittet ”Opdatering ved hjælp af CPUSE”.
5) Installer det nødvendige Migration Tools-pakke til migrering af politikker fra administrationsserveren. Du kan finde Migration Tools til versioner: R80.20, R80.20 M1, R80.20 M2, R80.30, R80.40. Du skal downloade Migration Tools til den version, som du ønsker at opgradere til , ikke den, du har lige nu! I vores tilfælde er det R80.40.6) Gå derefter til fanen
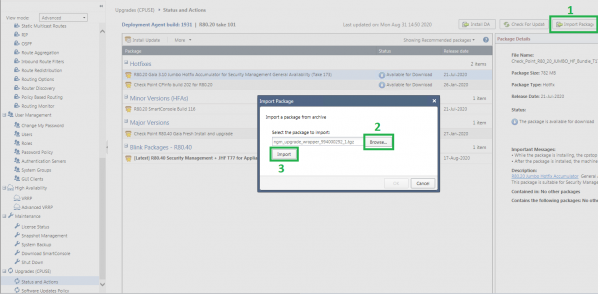
Upgrades (CPUSE) > Status and Actions > Import Package > Browse > Vælg den downloadede fil > Import Figur 7. Import af Migration Tools.
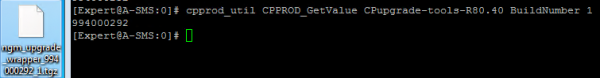
 7) I ekspertmode på SMS skal du kontrollere, at Migration Tools-pakken er installeret ved hjælp af kommandoen (output fra kommandoen skal stemme overens med nummeret i navnet på arkivet Migration Tools):
cpprod_util CPPROD_GetValue CPupgrade-tools-R80.40 BuildNumber 1
Figur 8. Kontrol af installationen af Migration Tools
 8) Gå til mappen $FWDIR/scripts på administrationsserveren:
cd $FWDIR/scripts
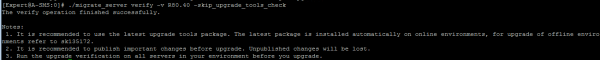
9) Kør pre-upgrade verifier (kontrolskrip) med kommandoen (hvis der er fejl, skal du rette dem før du fortsætter):
./migrate_server verify -v R80.40
: hvis du ser fejl
Bemærk“Failed to retrieve Upgrade Tools package” , men du har kontrolleret, at arkivet er blevet importeret korrekt (se punkt 4), skal du bruge kommandoen:./migrate_server verify -v R80.40 -skip_upgrade_tools_check
Figur 9. Kørsel af kontrolskriptet
 10) Eksporter sikkerhedspolitikkerne ved hjælp af kommandoen:
./migrate_server export -v R80.40 //.tgz
Figur 10. Eksport af sikkerhedspolitik
 , men du har kontrolleret, at arkivet er blevet importeret korrekt (punkt 7), skal du bruge kommandoen:
Bemærk“Failed to retrieve Upgrade Tools package” , men du har kontrolleret, at arkivet er blevet importeret korrekt (se punkt 4), skal du bruge kommandoen:./migrate_server export -skip_upgrade_tools_check -v R80.40 //.tgz
11) Beregn MD5 hash-værdien og gem output fra kommandoen:
md5sum //.tgz
Figur 11. Beregning af MD5 hash-værdien
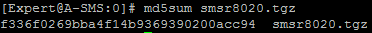 12) Flyt denne fil til din computer ved hjælp af WinSCP.
13) Indtast kommandoen
13) Indtast kommandoen df -h og gemme procentforholdet for kataloger baseret på det optagne plads.
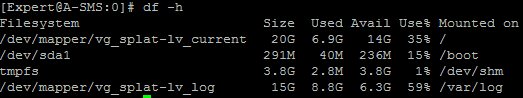 Figur 12. Procentforholdet for kataloger på SMS
14.1) Hvis du har en reel SMS
14.1.1) Ved hjælp af oprettes en bootbar USB-disk med billedet .
14.1.2) Jeg anbefaler at forberede minimum 2 bootbare USB-diske, da det nogle gange ikke er muligt at læse diskene.
14.1.3) Kør som administrator på din computer ISOmorphic.exe. I trin 1 vælger du det downloadede billede Gaia R80.40, i trin 4 USB-disk. Trin 2 og 3 skal du ikke ændre hvad som helst!
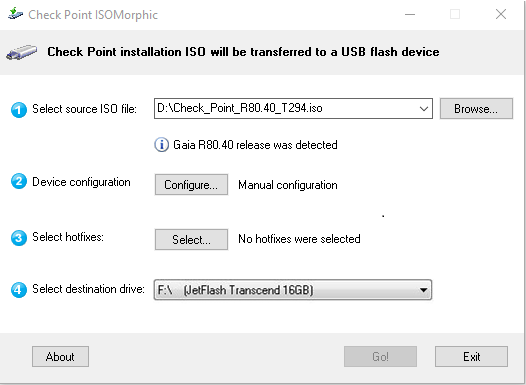 Figur 13. Oprettelse af en bootbar USB-disk
14.1.4) Vælg punktet “Installer automatisk uden bekræftelse” og det er vigtigt at angive modellen på din administrationsserver. I tilfælde af SMS skal du vælge 3. eller 4. række.
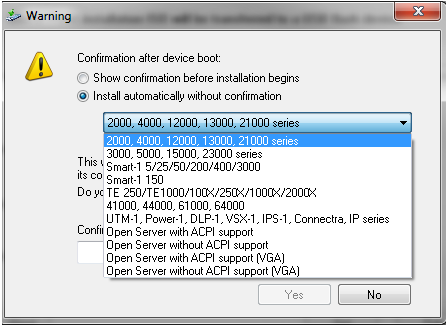 Figur 14. Valg af enhedens model til oprettelse af bootbar USB-disk
14.1.5) Derefter slukker du applaincen, indsætter USB-disk i en USB-port, tilslutter via konsolkabel gennem COM-porten til enheden og tænder for SMS. Installationen sker automatisk. Standard IP-adressen er 192.168.1.1/24, og loginoplysningerne admin / admin.
14.1.6) Næste skridt er at oprette forbindelse til webgrænsefladen på Gaia Portal (standardadresse ), hvor du gennemgår enhedens initialisering. Under initialiseringen trykker du hovedsageligt på Næste, da næsten alle indstillinger kan ændres senere. Dog kan du straks ændre IP-adressen, DNS-indstillingerne og hostname.
14.2) Hvis du har en virtuel SMS
14.2.1) Må ikke under nogen omstændigheder slette den gamle SMS, opret en ny virtuel maskine med de samme ressourcer (CPU, RAM, HDD) med den samme IP-adresse. For øvrigt kan du tilføje RAM og HDD, da version R80.40 er lidt mere krævende. For at undgå IP-adressekonflikter skal du slukke for den gamle SMS og starte installationen af den nye.
14.2.2) Under installationen af Gaia skal du konfigurere den aktuelle IP-adresse og tildele til kataloget /root et passende mængde plads. Procentforholdet for katalogerne skal cirka bevares, brug output df -h.
15) På valget af installationstype “Installation Type”, vælg den første mulighed, da du sandsynligvis ikke har MDS (Multi-Domain Server). Hvis du har MDS, så har du styrt mange domæner fra forskellige SMS-enheder samtidigt. I så fald skal du vælge den anden mulighed.
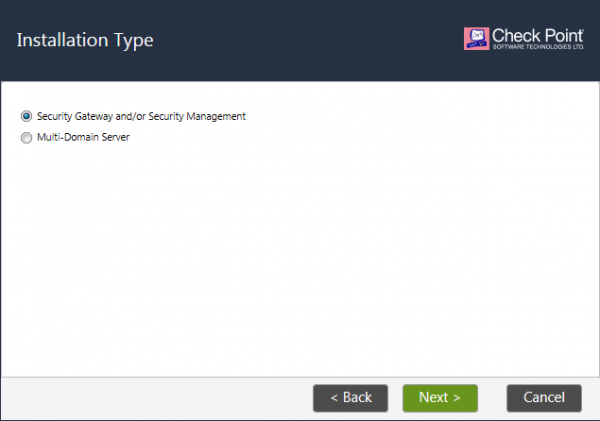 Figur 15. Valg af installationstype Gaia
16) Det vigtigste punkt, som ikke kan ændres uden geninstallation — valg af enhed. Vælg Sikkerhedshåndtering og klik på Næste. Her er alt som standard.
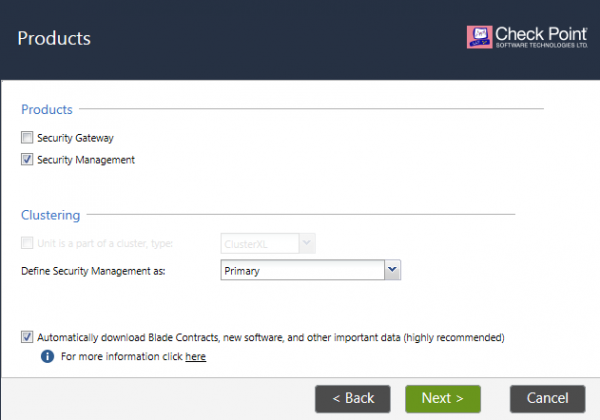 Figur 16. Valg af enhedstype ved installation af Gaia
17) Når enheden er genstartet, skal du oprette forbindelse til webgrænsefladen via eller en anden IP-adresse, hvis du har ændret den.
18) Overfør indstillingerne fra skærmbillederne til alle faner i Gaia Portal, hvor der er foretaget ændringer, eller brug kommandoen fra clish load configuration .txt. Denne konfigurationsfil skal forud uploades til SMS.
Bemærk: Da OS'et er nyt, vil WinSCP ikke tillade forbindelse som administrator; skift brugerens shell til /bin/bash enten i webgrænsefladen under fanen Brugere eller ved at indtaste kommandoen chsh –s /bin/bash eller opret en ny bruger.
19) Upload den eksporterede politik fil til hvilken som helst mappe fra den gamle administrationsserver. Gå derefter til konsollen i ekspertmode og kontroller, at MD5-hash værdien stemmer overens med den tidligere. Hvis ikke, skal eksporten laves igen:
md5sum /<Full Path>/<Name of Exported File>.tgz
20) Gentag punkt 6 og installer Upgrade Tools på den nye SMS i Gaia Portal under fanen Opgraderinger (CPUSE) > Status og Handlinger.
21) Indtast kommandoen i ekspertmode:
./migrate_server import -v R80.40 -skip_upgrade_tools_check //.tgz
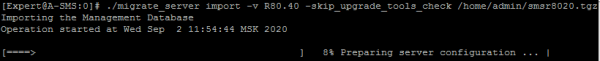 Figur 17. Import af sikkerhedspolitik til ny SMS
22) Aktiver tjenesterne med kommandoen cpstart.
23) Download den nye og opret forbindelse til administrationsserveren. Gå til Menu > Administrer Licenser og Pakker (SmartUpdate) og kontroller, at du stadig har din licens.
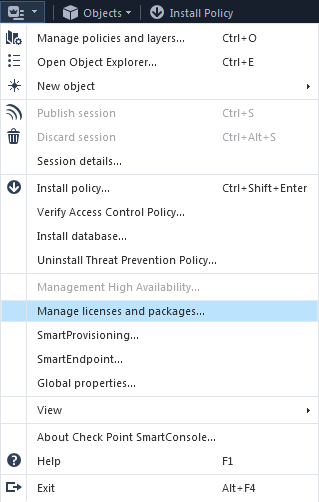 Figur 18. Kontrol af installerede licenser
24) Installer sikkerhedspolitikken på gatewayen eller klyngen — Install Policy.
Opdatering af Security Gateway (SG)
Security Gateway kan opdateres via CPUSE, ligesom administrationsserveren, eller geninstalleres — fresh install. Fra min erfaring geninstalleres Security Gateway i 99% af tilfældene, da det næsten tager lige så lang tid som opdatering via CPUSE, men du får et renere opdateret OS uden bugs.
Som med SMS skal der først laves en backup og snapshot samt gemmes indstillingerne fra Gaia Portal. Se punkterne 1, 2 og 3 i sektionen «Opdatering af Security Management Server».
Opdatering ved hjælp af CPUSE
Opdatering af Security Gateway via CPUSE foregår på nøjagtig samme måde som opdatering af Security Management Server, så se venligst begyndelsen af artiklen.
Et vigtigt punkt: opdatering af SG kræver genstart! Derfor skal du udføre opdateringen i et vedligeholdelsesvindue. Hvis du har en klynge, skal du først opdatere den passive node, derefter skifte roller og opdatere den anden node. I tilfælde af en klynge kan du undgå vedligeholdelsesvinduer.
Installation af den nye OS-version på Security Gateway
1.1) Hvis du har en fysisk SG
1.1.1) Ved hjælp af oprettes en bootbar USB-disk med billedet . Billedet er det samme som på SMS, men proceduren for at oprette en bootbar USB-nøgle ser lidt anderledes ud.
1.1.2) Jeg anbefaler at forberede mindst 2 bootbare USB-nøgler, da det nogle gange kan ske, at USB-nøglen ikke bliver læst.
1.1.3) Som administrator på computeren, start ISOmorphic.exe. I trin 1 vælger du det downloadede billede Gaia R80.40, i trin 4 USB-disk. Trin 2 og 3 skal du ikke ændre hvad som helst!
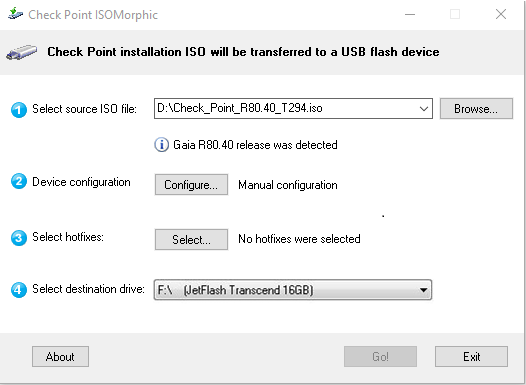 Figur 19. Oprettelse af en bootbar USB-nøgle
1.1.4) Vælg punktet “Installer automatisk uden bekræftelse”, og det er vigtigt at angive modellen på din Security Gateway — linje 2 eller 3. Hvis det er en fysisk sandkasse (SandBlast Appliance), vælger du linje 5.
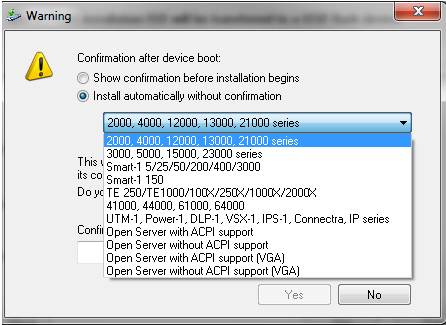 Figur 20. Valg af enhedstype til oprettelse af bootbar USB-nøgle
1.1.5) Derefter slukker du for apparatet, indsætter USB-nøglen i USB-porten, tilslutter konsolekablet gennem COM-porten til enheden og tænder for gatewayen. Installationsprocessen sker automatisk. Standard IP-adresse — 192.168.1.1/24, og loginoplysningerne admin / admin. Først bør du opdatere den passive node, derefter installere politikken på den, skifte roller og så opdatere den anden node. Det vil sandsynligvis kræve et vedligeholdelsesvindue.
1.1.6) Nænext skridt er at tilslutte til webgrænsefladen på Gaia Portal, hvor du gennemgår den første initiering af enheden. Under initieringen klikker du generelt på Næste, da næsten alle indstillinger kan ændres senere. Dog kan du straks ændre IP-adressen, DNS-indstillingerne og hostname.
1.2) Hvis du har en virtuel SG
1.2.1) Opret en ny virtuel maskine med de samme ressourcer (CPU, RAM, HDD) eller mere, da version R80.40 er lidt mere krævende. For at undgå IP-adressekonflikter slukker du den gamle gateway og begynder installationen af den nye med den samme IP-adresse. Den gamle SG kan trygt slettes, da der ikke er noget værdifuldt på den, da alt det vigtigste — sikkerhedspolitikken — ligger på administrationsserveren.
1.2.2) Under installationen af OS skal du indstille den aktuelle IP-adresse og give til mappen /root et passende antal pladser.
3) Tilslut til gatewayen via HTTPS-porten og start initieringsprocessen. På tidspunktet for valg af installationsmetode “Installation Type”, vælg det første valg — Security Gateway and/or Security Management.
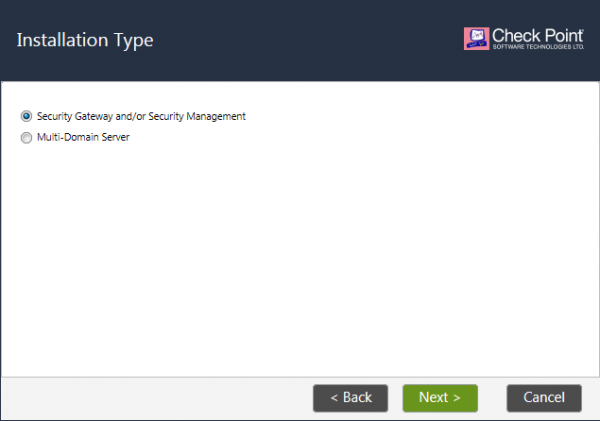 Figur 21. Valg af installationsmetode for Gaia
4) Et vigtigt punkt — valg af entitet (Produkter). Du skal vælge Security Gateway Og hvis du har et cluster, så sæt flueben. "Enhed er en del af et cluster, type: ClusterXL". Hvis du har et VRRP-cluster, skal du vælge denne type, men det er usandsynligt.
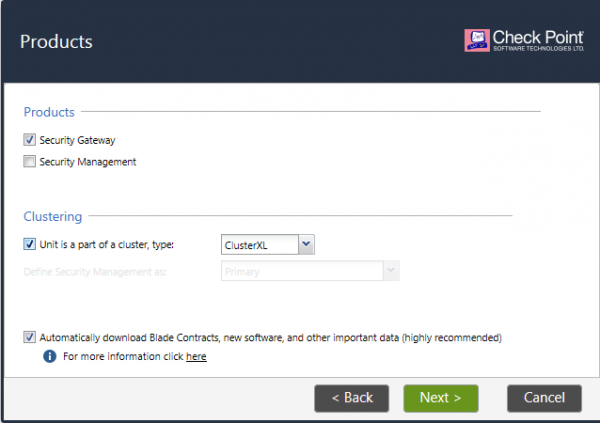 Figur 22. Valg af enhedstype ved installation af Gaia.
5) I det næste trin skal du angive en engangskode SIC for at etablere tillid til administrationsserveren. Med denne kode genereres et certifikat, og via en krypteret kommunikationskanal vil administrationsserveren kommunikere med gatewayen. Fluebenet "Connect to your Management as a Service" skal sættes, hvis administrationsserveren er i skyen. Vi skrev for nylig om dette og hvor nemt og praktisk cloud management er.
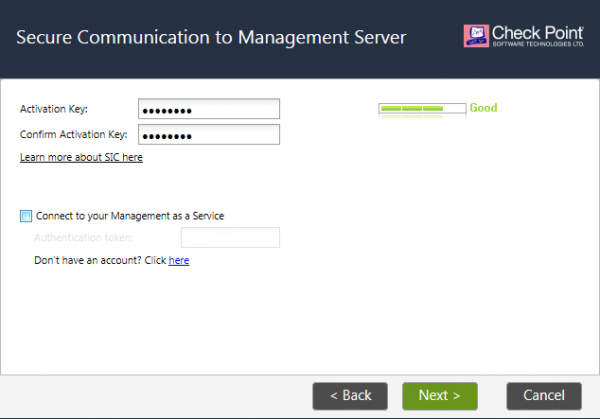 Figur 23. Oprettelse af SIC.
6) Start initialiseringsprocessen på den næste fane. Når enheden genstarter, skal du tilslutte dig webgrænsefladen og overføre indstillingerne fra skærmbillederne til alle faner i Gaia Portal, hvor der er blevet konfigureret noget, eller fra clish udføre kommandoen load configuration .txt. Denne konfigurationsfil skal først uploades til sikkerhedsgatewayen.
Bemærk: Da OS'et er nyt, vil WinSCP ikke tillade forbindelse som administrator; skift brugerens shell til /bin/bash enten i webgrænsefladen under fanen Brugere eller ved at indtaste kommandoen chsh –s /bin/bash eller opret en ny bruger med en sådan shell.
7) Åbn og gå til sikkerhedsgateway-objektet, som du lige har geninstalleret. Åbn fanen Generelle egenskaber > Kommunikation > Reset SIC og indtast den kode, der blev angivet i punkt 5.
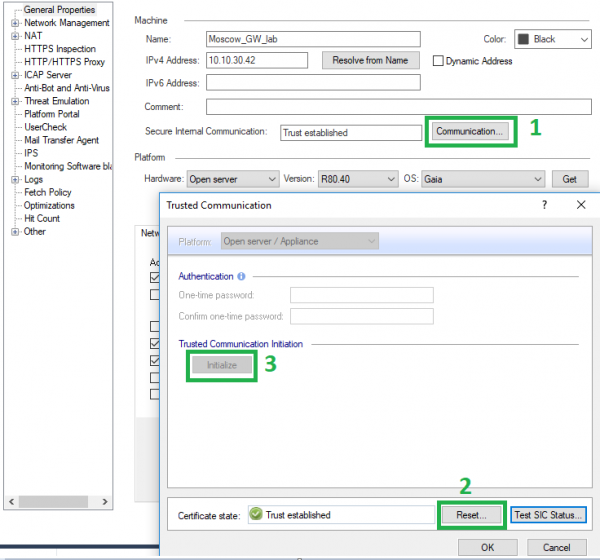 Figur 24. Etablering af tillid til den nye sikkerhedsgateway.
8) Versionen af Gaia på objektet skal ændres; hvis den ikke ændrer sig, så ændre den manuelt. Derefter skal du installere politikken på gatewayen.
9) Gå til fanen i Gaia Portal Upgrades (CPUSE) > Status and Actions > Hotfixes og installere den nyeste hotfix. Enheden vil gå i genstart under installationen!
10) I tilfælde af et cluster, skift rollerne mellem noderne og gentag de samme trin for den anden node.
Konklusion
Jeg har forsøgt at lave en så klar og omfattende vejledning som muligt til opgradering fra version R80.20/R80.30 til den nuværende R80.40, da meget er ændret. Version er allerede tilgængelig i demotilstand, men opgraderingsproceduren forbliver mere eller mindre den samme. Ved at følge den officielle fra Check Point, vil du også selv kunne forstå alle nuancerne.
For alle henvendelser kan du kontakte os. Vi vil være glade for at hjælpe med de mest komplekse opgraderinger og sager i vores tekniske support. . Der er også mulighed for at bestille et audit af Check Point-indstillingerne eller efterlade en gratis for teknisk sag. For mere end to år siden gjorde vi det.
. Følg med i opdateringerne (, , , , ).
Kilde: habr.com
