

Hej alle. I maj lancerer OTUS , både af infrastruktur og applikationer ved hjælp af Zabbix, Prometheus, Grafana og ELK. I den forbindelse deler vi traditionelt nyttigt materiale om emnet.
for Prometheus muliggør overvågning af eksterne tjenester via HTTP, HTTPS, DNS, TCP, ICMP. I denne artikel vil jeg vise dig, hvordan du kan konfigurere overvågning af HTTP/HTTPS med Blackbox eksportøren. Vi vil køre Blackbox eksportøren i Kubernetes.
Miljø
Vi har brug for følgende:
- Kubernetes
- Prometheus Operator
Konfiguration af blackbox eksportøren
Vi konfigurerer Blackbox via ConfigMap til opsætning af http modulet til overvågning af webtjenester.
apiVersion: v1
kind: ConfigMap
metadata:
  name: prometheus-blackbox-exporter
  labels:
    app: prometheus-blackbox-exporter
data:
  blackbox.yaml: |
    modules:
      http_2xx:
        http:
          no_follow_redirects: false
          preferred_ip_protocol: ip4
          valid_http_versions:
          - HTTP/1.1
          - HTTP/2
          valid_status_codes: []
        prober: http
        timeout: 5s
Module http_2xx bruges til at kontrollere, at webtjenesten returnerer HTTP statuskode 2xx. Den detaljerede konfiguration af blackbox eksportøren er beskrevet i .
Udrulning af blackbox eksportøren i Kubernetes-klyngen
Beskriv Deployment og Service til udrulning i Kubernetes.
---
kind: Service
apiVersion: v1
metadata:
  name: prometheus-blackbox-exporter
  labels:
    app: prometheus-blackbox-exporter
spec:
  type: ClusterIP
  ports:
    - name: http
      port: 9115
      protocol: TCP
  selector:
    app: prometheus-blackbox-exporter

---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: prometheus-blackbox-exporter
  labels:
    app: prometheus-blackbox-exporter
spec:
  replicas: 1
  selector:
    matchLabels:
      app: prometheus-blackbox-exporter
  template:
    metadata:
      labels:
        app: prometheus-blackbox-exporter
    spec:
      restartPolicy: Always
      containers:
        - name: blackbox-exporter
          image: "prom/blackbox-exporter:v0.15.1"
          imagePullPolicy: IfNotPresent
          securityContext:
            readOnlyRootFilesystem: true
            runAsNonRoot: true
            runAsUser: 1000
          args:
            - "--config.file=/config/blackbox.yaml"
          resources:
            {}
          ports:
            - containerPort: 9115
              name: http
          livenessProbe:
            httpGet:
              path: /health
              port: http
          readinessProbe:
            httpGet:
              path: /health
              port: http
          volumeMounts:
            - mountPath: /config
              name: config
        - name: configmap-reload
          image: "jimmidyson/configmap-reload:v0.2.2"
          imagePullPolicy: "IfNotPresent"
          securityContext:
            runAsNonRoot: true
            runAsUser: 65534
          args:
            - --volume-dir=/etc/config
            - --webhook-url=http://localhost:9115/-/reload
          resources:
            {}
          volumeMounts:
            - mountPath: /etc/config
              name: config
              readOnly: true
      volumes:
        - name: config
          configMap:
            name: prometheus-blackbox-exporter
Blackbox eksportøren kan udrulles med følgende kommando. Navnerummet monitoring henviser til Prometheus Operator.
kubectl --namespace=monitoring apply -f blackbox-exporter.yamlSørg for, at alle tjenester kører ved hjælp af følgende kommando:
kubectl --namespace=monitoring get all --selector=app=prometheus-blackbox-exporterKontrol af Blackbox
Du kan få adgang til webgrænsefladen for Blackbox eksporteren ved hjælp af port-forward:
kubectl --namespace=monitoring port-forward svc/prometheus-blackbox-exporter 9115:9115Opret forbindelse til webgrænsefladen for Blackbox eksporteren via en webbrowser på adressen :9115.
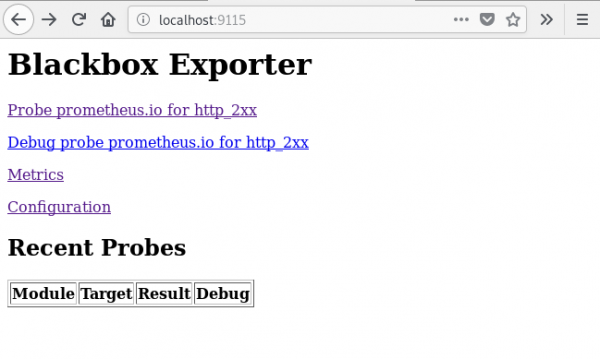
Hvis du går til adressen , vil du se resultatet af kontrollen af den angivne URL ().
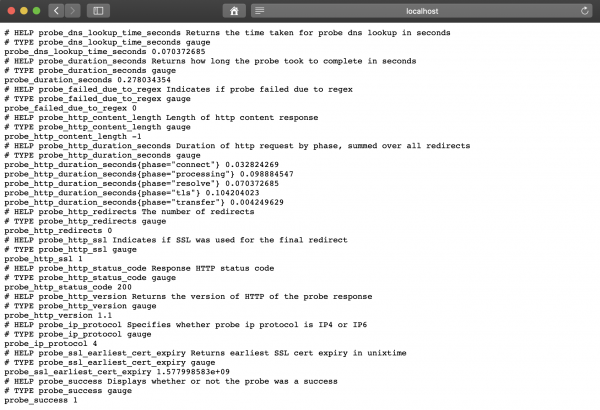
Metrikværdien probe_success lige med 1 betyder en vellykket kontrol. Værdi 0 angiver en fejl.
Opsætning af Prometheus
Efter implementeringen af BlackBox eksporteren konfigurerer vi Prometheus i prometheus-additional.yaml.
- job_name: 'kube-api-blackbox'
  scrape_interval: 1w
  metrics_path: /probe
  params:
    module: [http_2xx]
  static_configs:
   - targets:
      - https://www.google.com
      - http://www.example.com
      - https://prometheus.io
  relabel_configs:
   - source_labels: [__address__]
     target_label: __param_target
   - source_labels: [__param_target]
     target_label: instance
   - target_label: __address__
     replacement: prometheus-blackbox-exporter:9115 # Blackbox eksporteren.
Genererer Secret, ved hjælp af følgende kommando.
PROMETHEUS_ADD_CONFIG=$(cat prometheus-additional.yaml | base64)
cat << EOF | kubectl --namespace=monitoring apply -f -
apiVersion: v1
kind: Secret
metadata:
  name: additional-scrape-configs
type: Opaque
data:
  prometheus-additional.yaml: $PROMETHEUS_ADD_CONFIG
EOF
Angiv additional-scrape-configs til Prometheus Operator ved hjælp af additionalScrapeConfigs.
kubectl --namespace=monitoring edit prometheuses k8s
...
spec:
  additionalScrapeConfigs:
    key: prometheus-additional.yaml
    name: additional-scrape-configs
Gå ind i webgrænsefladen for Prometheus, kontrollerer målinger og mål.
kubectl --namespace=monitoring port-forward svc/prometheus-k8s 9090:9090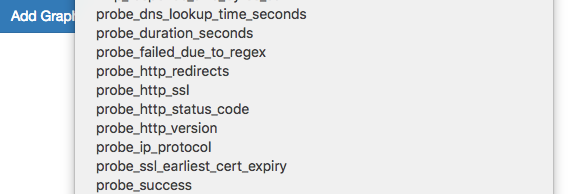
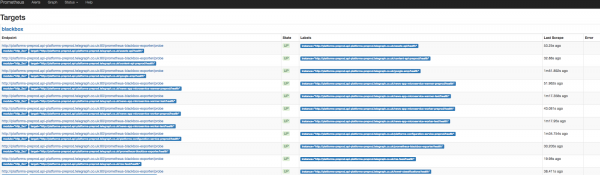
Vi ser målinger og mål for Blackbox.
Tilføjelse af regler for varsler (alert)
For at modtage meddelelser fra Blackbox eksporteren tilføjer vi regler til Prometheus Operator.
kubectl --namespace=monitoring edit prometheusrules prometheus-k8s-rules
...
  - name: blackbox-exporter
    rules:
    - alert: ProbeFailed
      expr: probe_success == 0
      for: 5m
      labels:
        severity: error
      annotations:
        summary: "Probe mislykkedes (instance {{ $labels.instance }})"
        description: "Probe mislykkedesn  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
    - alert: SlowProbe
      expr: avg_over_time(probe_duration_seconds[1m]) > 1
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "Langsom probe (instance {{ $labels.instance }})"
        description: "Blackbox probe tog mere end 1s at fuldføre n  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
    - alert: HttpStatusCode
      expr: probe_http_status_code = 400
      for: 5m
      labels:
        severity: error
      annotations:
        summary: "HTTP statuskode (instance {{ $labels.instance }})"
        description: "HTTP statuskode er ikke 200-399n  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
    - alert: SslCertificateWillExpireSoon
      expr: probe_ssl_earliest_cert_expiry - time() < 86400 * 30
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "SSL-certifikat udløber snart (instance {{ $labels.instance }})"
        description: "SSL-certifikat udløber om 30 dagn  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
    - alert: SslCertificateHasExpired
      expr: probe_ssl_earliest_cert_expiry - time()  1
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "Langsom HTTP-forespørgsler (instance {{ $labels.instance }})"
        description: "HTTP-forespørgsel tog mere end 1sn  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
    - alert: SlowPing
      expr: avg_over_time(probe_icmp_duration_seconds[1m]) > 1
      for: 5m
      labels:
        severity: warning
      annotations:
        summary: "Langsom ping (instance {{ $labels.instance }})"
        description: "Blackbox ping tog mere end 1sn  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
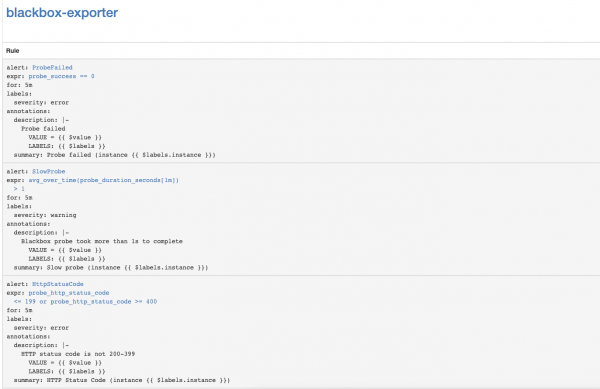
I webinterfacet til Prometheus, gå til sektionen Status => Rules og find alarmreglerne for blackbox-exporter.
Konfiguration af notifikationer om udløb af SSL-certifikater til Kubernetes API Server
Lad os sætte overvågning af udløb af SSL-certifikater til Kubernetes API Server op. Den vil sende notifikationer én gang om ugen.
Tilføjer Blackbox-exporter modul til Kubernetes API Server Authentication.
kubectl --namespace=monitoring edit configmap prometheus-blackbox-exporter
...
      kube-api:
        http:
          method: GET
          no_follow_redirects: false
          preferred_ip_protocol: ip4
          tls_config:
            insecure_skip_verify: false
            ca_file: /var/run/secrets/kubernetes.io/serviceaccount/ca.crt
          bearer_token_file: /var/run/secrets/kubernetes.io/serviceaccount/token
          valid_http_versions:
          - HTTP/1.1
          - HTTP/2
          valid_status_codes: []
        prober: http
        timeout: 5s
Tilføjer scrape-konfiguration til Prometheus
- job_name: 'kube-api-blackbox'
  metrics_path: /probe
  params:
    module: [kube-api]
  static_configs:
   - targets:
      - https://kubernetes.default.svc/api
  relabel_configs:
   - source_labels: [__address__]
     target_label: __param_target
   - source_labels: [__param_target]
     target_label: instance
   - target_label: __address__
     replacement: prometheus-blackbox-exporter:9115 # The blackbox exporter.
Anvender Prometheus Secret
PROMETHEUS_ADD_CONFIG=$(cat prometheus-additional.yaml | base64)
cat << EOF | kubectl --namespace=monitoring apply -f -
apiVersion: v1
kind: Secret
metadata:
  name: additional-scrape-configs
type: Opaque
data:
  prometheus-additional.yaml: $PROMETHEUS_ADD_CONFIG
EOF
Tilføjer alarmeringsregler
kubectl --namespace=monitoring edit prometheusrules prometheus-k8s-rules
...
  - name: k8s-api-server-cert-expiry
    rules:
    - alert: K8sAPIServerSSLCertExpiringAfterThreeMonths
      expr: probe_ssl_earliest_cert_expiry{job="kube-api-blackbox"} - time() < 86400 * 90
      for: 1w
      labels:
        severity: warning
      annotations:
        summary: "Kubernetes API Server SSL-certifikat vil udløbe om tre måneder (instans {{ $labels.instance }})"
        description: "Kubernetes API Server SSL-certifikat udløber om 90 dagen  VALUE = {{ $value }}n  LABELS: {{ $labels }}"
Nyttige links
Kilde: habr.com
