

Blandt vores kunder er der virksomheder, der bruger Kaspersky-løsninger som virksomhedens standard og selv administrerer antivirusbeskyttelsen. Det ville synes, at de ikke rigtig har brug for en virtuel desktop-service, hvor udbyderen overvåger antiviruset. I dag viser jeg, hvordan kunderne kan administrere beskyttelsen selv uden at gå på kompromis med sikkerheden af de virtuelle desktops.
I Vi har allerede generelt fortalt, hvordan vi beskytter kundernes virtuelle desktops. Antivirus som en del af VDI-tjenesten hjælper med at styrke beskyttelsen af maskinerne i skyen og selv kontrollere den.
I den første del af artiklen viser jeg, hvordan vi administrerer løsningen i skyen og sammenligner præstationerne af 'cloud'-Kaspersky med traditionel Endpoint Security. Den anden del vil handle om mulighederne for selv at administrere.
Sådan administrerer vi løsningen
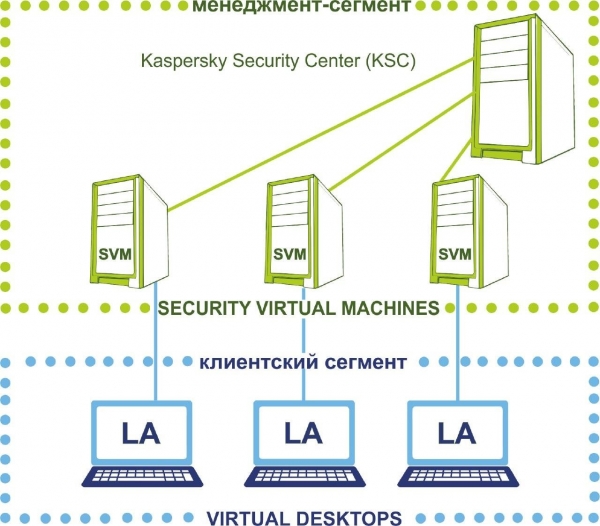
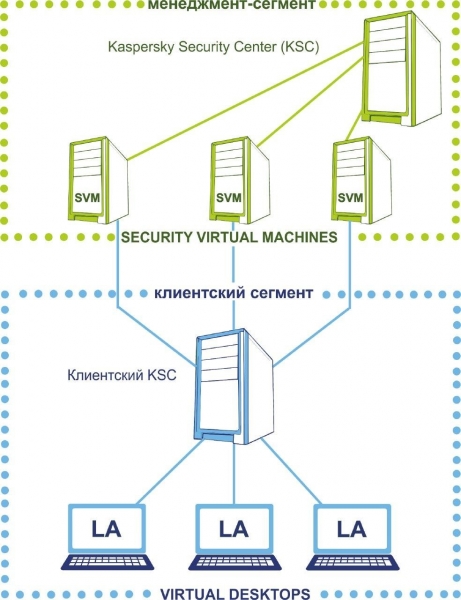
Her er, hvordan arkitekturen for løsningen ser ud i vores sky. Til antivirus afsætter vi to netværkssegmenter:
- kunde-segmentet, hvor de virtuelle arbejdspladser for brugerne findes,
- management-segmentet, hvor serverdelen af antiviruset findes.
Management-segmentet forbliver under kontrol af vores ingeniører, og kunden har ikke adgang til denne del. Management-segmentet omfatter hovedadministrationsserveren KSC, som indeholder licensfiler og nøgler til aktivering af kundens arbejdspladser.
Her er, hvad løsningen består af i termer fra 'Kaspersky Lab'.
- På brugernes virtuelle arbejdspladser installeres der let agent (LA). Den udfører ikke filscanning, men sender dem til SVM og venter på 'dom' ovenfra. Som et resultat bruges ressourcerne på brugerens arbejdsplads ikke på antivirusaktivitet, og medarbejderne klager ikke over, at 'VDI er langsom'.
- En separat sikkerheds virtuelt maskine (Security virtual machine, SVM). Dette er en dedikeret sikkerheds enhed, hvor databaserne for malware placeres. Under scanninger overbelastes SVM: den lette agent kommunikerer gennem den med serveren.
- Kaspersky Security Center (KSC) , der administrerer sikkerheds virtuelle maskiner. Det er en konsol med indstillinger for opgaver og politikker, der vil blive anvendt på slutbrugerenheder.
Denne arbejdsordning lover besparelser på op til 30% af de hardware-ressourcer, som brugermaskinen anvender i forhold til antivirusprogrammet på brugerens computer. Lad os se, hvad det betyder i praksis.
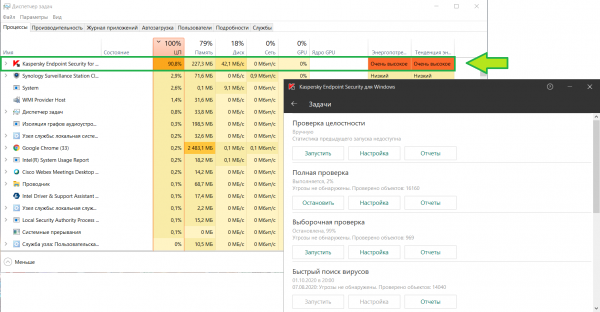
Til sammenligning har jeg taget min arbejdsbærbar med Kaspersky Endpoint Security installeret, startet en scanning og set på ressourceforbruget:
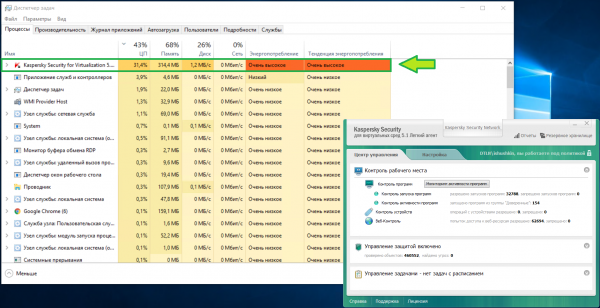
Og her er samme situation på en virtuel arbejdsstation med lignende specifikationer i vores infrastruktur. Hukommelsesforbruget er omtrent det samme, men CPU-belastningen er halveret:
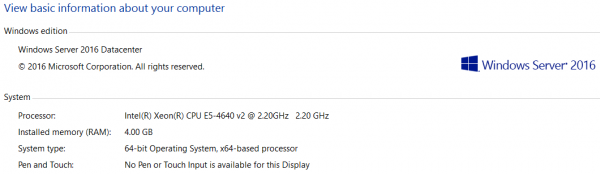
KSC kræver også en del resurser. Vi afsætter
tilstrækkeligt til, at administratoren kan arbejde komfortabelt. Se selv:
Hvad der er under kundens kontrol
Så vi har gennemgået opgaverne på udbyderens side, nu vil vi give kunden kontrol over antivirusbeskyttelsen. For dette opretter vi en underliggende KSC-server og placerer den i kundesegmentet:
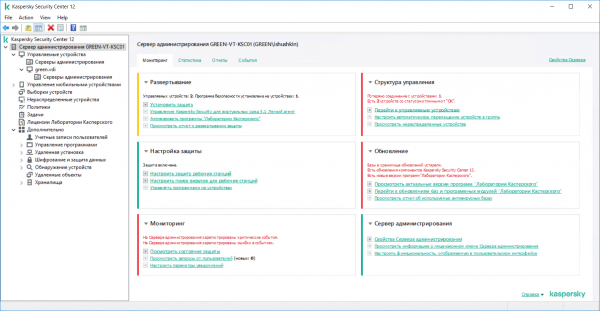
Lad os logge ind i konsollen på den klientbaserede KSC og se, hvilke indstillinger kunden vil have som standard.
Overvågning. På den første faneblad ser vi dashboardet. Det er straks klart, hvilke problemområder der skal fokus auf:
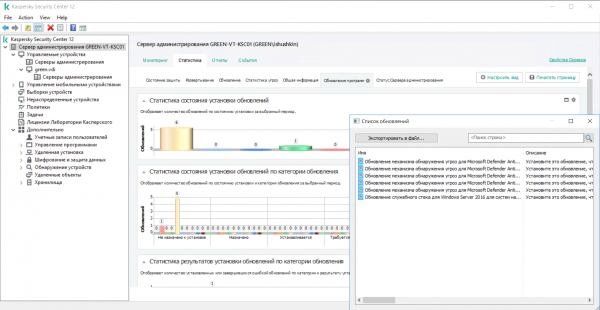
Lad os gå videre til statistikken. Her er nogle eksempler på, hvad der kan ses.
Her vil administratoren straks se, hvis der ikke er installeret opdateringer på nogen maskiner
eller hvis der er opstået et andet problem relateret til software på de virtuelle arbejdsstationer. Deres
opdatering kan have indflydelse på sikkerheden for hele den virtuelle maskine:
På denne fane kan man analysere de opdagede trusler ned til den specifikke trussel opdaget på de beskyttede enheder:
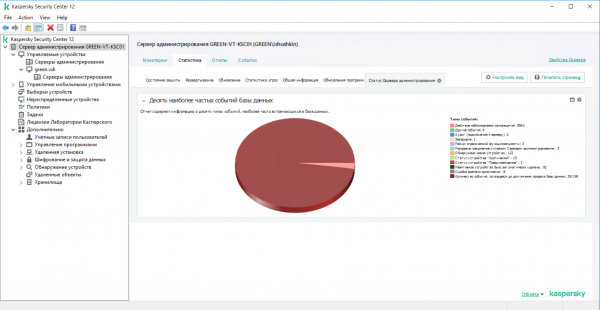
På den tredje fane findes alle mulige varianter af forudindstillede rapporter. Kunderne kan oprette deres egne rapporter ud fra skabeloner og vælge, hvilken information der skal vises. Det er muligt at indstille tidsplanlægning for e-mailudsendelser eller se rapporter lokalt fra serveren
(KSC).
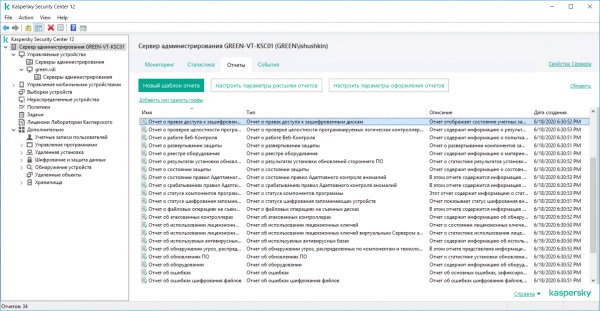
Administrationsgrupper. Til højre ser vi alle administrerede enheder: i vores tilfælde – de virtuelle arbejdsstationer styret af KSC-serveren.
Disse kan grupperes for at oprette fælles opgaver og grupp politikker for forskellige afdelinger eller for alle brugere på én gang.
Når kunden har oprettet en virtuel maskine i det private cloud, bliver den straks anerkendt i netværket, og Kaspersky sender den til ufordelte enheder:
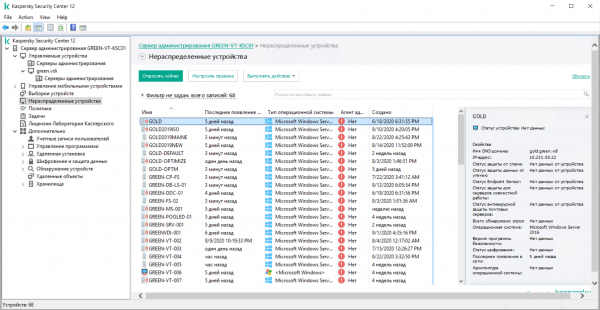
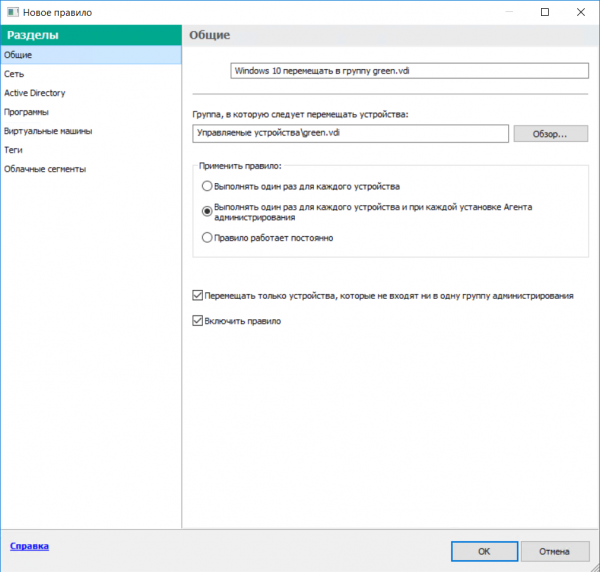
Gruppolitikker gælder ikke for ufordelte enheder. For at undgå manuelt at fordele virtuelle skriveborde i grupper kan man bruge regler. Derved automatiserer vi overførslen af enheder til grupper.
For eksempel vil virtuelle skriveborde med Windows 10, men uden installeret administrationsagent, ende i gruppen VDI_1, mens de med Windows 10 og installeret agent vil ende i gruppen VDI_2. På lignende måde kan enheder også automatisk fordeles baseret på deres domænetilhørsforhold, placering i forskellige netværk og specifikke tags, som kunden selv kan definere ud fra sine opgaver og behov.
For at oprette en regel starter vi bare med guiden til gruppering af enheder:
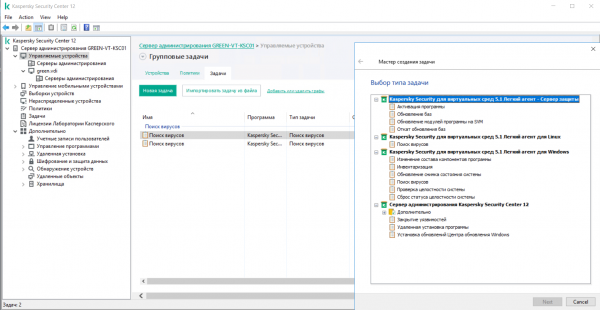
Gruppens opgaver. Med opgaver kan KSC automatisere udførelsen af specifikke regler på bestemte tidspunkter eller når bestemte begivenheder opstår, for eksempel: viruscheck udføres i ikke-arbejdstid eller under 'inaktivitet' af den virtuelle maskine, hvilket mindsker belastningen på VM'en. I dette afsnit kan man nemt planlægge kontroller på virtuelle skriveborde inden for gruppen samt opdatere virusdatabaser.
Her er den fulde liste over tilgængelige opgaver:
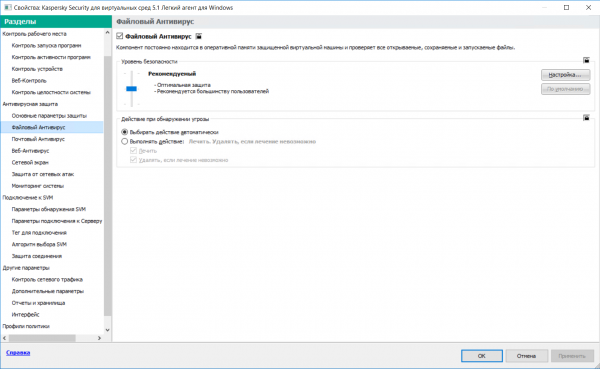
Gruppolitikker. Fra den underordnede KSC kan kunden selv distribuere beskyttelse til nye virtuelle skriveborde, opdatere signaturer, konfigurere undtagelser
for filer og netværk, lave rapporter samt administrere alle former for kontroller af sine maskiner. Dette inkluderer at begrænse adgangen til specifikke filer, websteder eller værter.
Politikker og regler fra hovedserveren kan aktiveres igen, hvis noget går galt. I værste fald, ved forkert konfiguration, vil lette agenter miste forbindelsen til SVM og efterlade de virtuelle skriveborde uden beskyttelse. Vore ingeniører vil straks få en meddelelse om dette og kan aktivere arveligheden af politikker fra den centrale KSC-server.
Dette er de grundlæggende indstillinger, jeg ønskede at tale om i dag.
Kilde: habr.com
