

Dette er den anden anmeldelse i rækken af artikler om test af åbne programmer til RDP-protokollen. Her ser vi på klienten rdesktop og serveren xrdp.
Til fejlanalyse blev der anvendt . Dette er en statisk kodeanalysator til C-, C++-, C#- og Java-sprog, tilgængelig på platforme som Windows, Linux og macOS.
Artiklen præsenterer kun de fejl, der syntes interessante for mig. Men projekterne er små, så der var ikke mange fejl. :)
Bemærk. Den tidligere artikel om test af FreeRDP-projektet kan findes .
rdesktop
— en fri implementering af RDP-klienten til UNIX-baserede systemer. Den kan også bruges på Windows, hvis projektet samles under Cygwin. Licenseret under GPLv3.
Denne klient har stor popularitet — den bruges som standard i ReactOS, og der findes også tredjeparts grafiske front-end'er til den. Ikke desto mindre er den temmelig gammel: den første udgivelse fandt sted den 4. april 2001 — på tidspunktet for denne artikel er den 17 år gammel.
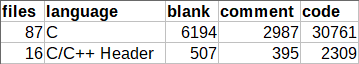
Som jeg nævnte tidligere, er projektet ganske lille. Det indeholder cirka 30.000 linjer kode, hvilket er lidt mærkeligt i betragtning af dets alder. Til sammenligning indeholder FreeRDP 320.000 linjer. Her er output fra programmet Cloc:
Uopnåelig kode
Uopnåelig kode registreret. Det er muligt, at der er en fejl til stede. rdesktop.c 1502
int
main(int argc, char *argv[])
{
  ....
  return handle_disconnect_reason(deactivated, ext_disc_reason);

  if (g_redirect_username)
    xfree(g_redirect_username);

  xfree(g_username);
}
Fejlen rammer os straks i funktionen main: vi ser koden, der følger efter operatoren returner — dette fragment rydder op i hukommelsen. Ikke desto mindre udgør fejlen ingen trussel: al tildelt hukommelse vil blive ryddet af operativsystemet efter programmets afslutning.
Manglende fejlhåndtering
Array underrun er muligt. Indekset ‘n’ kunne nå -1. rdesktop.c 1872
RD_BOOL
subprocess(char *const argv[], str_handle_lines_t linehandler, void *data)
{
  int n = 1;
  char output[256];
  ....
  while (n > 0)
  {
    n = read(fd[0], output, 255);
    output[n] = ' '; // <=
    str_handle_lines(output, &rest, linehandler, data);
  }
  ....
}
Kodefragmentet læser her fra en fil til en buffer, indtil filen er slut. Men fejlhåndtering mangler her: hvis noget går galt, så write vil det returnere -1, og så vil der ske et overtrædelse af array-grænsen output.
Brug af EOF i char-type
EOF skal ikke sammenlignes med en værdi af 'char' typen. '(c = fgetc(fp))' bør være af 'int' typen. ctrl.c 500
int
ctrl_send_command(const char *cmd, const char *arg)
{
  char result[CTRL_RESULT_SIZE], c, *escaped;
  ....
  while ((c = fgetc(fp)) != EOF && index < CTRL_RESULT_SIZE && c != 'n')
  {
    result[index] = c;
    index++;
  }
  ....
}
Her ser vi en ukorrekt håndtering af enden af filen: hvis fgetc returnerer et tegn, hvis kode er lig med 0xFF, vil det blive opfattet som enden af filen (EOF).
EOF det er en konstant, der normalt defineres som -1. For eksempel har den sidste bogstav i det russiske alfabet i kodning CP1251 koden 0xFF, hvilket svarer til tallet -1, hvis vi taler om en variabel af typen char. Det viser sig, at tegnet 0xFF, ligesom EOF (-1) opfattes som enden af filen. For at undgå sådanne fejl bør resultatet af funktionen fgetc opbevares i en variabel af typen int.
Slåfejl
Fragment 1
Udtryk ‘write_time’ er altid falsk. disk.c 805
RD_NTSTATUS
disk_set_information(....)
{
  time_t write_time, change_time, access_time, mod_time;
  ....
  if (write_time || change_time)
    mod_time = MIN(write_time, change_time);
  else
    mod_time = write_time ? write_time : change_time; <=
  ....
}
Måske forvekslede forfatteren af denne kode || og && i betingelsen. Lad os overveje mulige værdier for write_time og change_time:
- Begge variabler er lig med 0: i dette tilfælde vil vi ende i grenen ellers: variabel mod_time vil altid være lig med 0 uanset den efterfølgende betingelse.
- En af variablerne er lig med 0: mod_time vil være lig med 0 (forudsat at den anden variabel har en ikke-negativ værdi), da MIN vælger den mindste af de to muligheder.
- Begge variabler er ikke lig med 0: vælg den mindste værdi.
Ved at ændre betingelsen til write_time && change_time vil adfærden se korrekt ud:
- En eller begge variabler er ikke lig med 0: vælg en ikke-null værdi.
- Begge variabler er ikke lig med 0: vælg den mindste værdi.
Fragment 2
Udtryk er altid sandt. Sandsynligvis skal ‘&&’ operatoren bruges her. disk.c 1419
static RD_NTSTATUS
disk_device_control(RD_NTHANDLE handle, uint32 request, STREAM in,
      STREAM out)
{
  ....
  if (((request >> 16) != 20) || ((request >> 16) != 9))
    return RD_STATUS_INVALID_PARAMETER;
  ....
}
Det ser ud til, at operatorerne også er forvekslet her: || og &&, eller == og !=variablen kan ikke samtidig have værdien 20 og 9.
Ubegrænset kopiering af streng
Et kald til ‘sprintf’ funktionen vil føre til overfyldning af bufferen ‘fullpath’. disk.c 1257
RD_NTSTATUS
disk_query_directory(....)
{
  ....
  char *dirname, fullpath[PATH_MAX];
  ....
  /* Hent oplysninger for katalogpost */
  sprintf(fullpath, "%s/%s", dirname, pdirent->d_name);
  ....
}
Ved at se på funktionen helt vil det blive klart, at denne kode ikke forårsager problemer. Men de kan opstå i fremtiden: en uforsigtig ændring, og vi får buffer-overfyldning — sprintf er ikke begrænset, så ved sammenkædning af stier kan vi overskride grænserne for arrayet. Det anbefales at bemærke dette kald til snprintf(fullpath, PATH_MAX, ….).
Overskydende betingelse
En del af den betingede udtryk er altid sandt: tilføj > 0. scard.c 507
static void
inRepos(STREAM in, unsigned int read)
{
  SERVER_DWORD add = 4 - read % 4;
  if (add  0)
  {
    ....
  }
}
Kontrol add > 0 her er ingen grund: variablen vil altid være større end nul, da read % 4 vil returnere resten af divisionen, og den vil aldrig være lig med 4.
xrdp
— implementering af RDP-server med åben kildekode. Projektet er opdelt i 2 dele:
- xrdp — implementeringen af protokollen. Distribueres under Apache 2.0 licensen.
- xorgxrdp — et sæt Xorg-drivere til brug med xrdp. Licens — X11 (som MIT, men forbyder brug i reklame)
Udviklingen af projektet er baseret på resultaterne fra rdesktop og FreeRDP. Oprindeligt måtte man bruge en separat VNC-server eller en særlig X11-server med RDP-understøttelse — X11rdp, men med fremkomsten af xorgxrdp er behovet for dem forsvundet.
I denne artikel vil vi ikke komme ind på xorgxrdp.
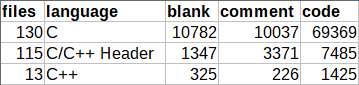
Projektet xrdp, ligesom det foregående, er ret lille og indeholder cirka 80.000 linjer.
Flere tastefejl
Koden indeholder samlingen af lignende blokke. Tjek elementer ‘r’, ‘g’, ‘r’ i linjer 87, 88, 89. rfxencode_rgb_to_yuv.c 87
static int
rfx_encode_format_rgb(const char *rgb_data, int width, int height,
                      int stride_bytes, int pixel_format,
                      uint8 *r_buf, uint8 *g_buf, uint8 *b_buf)
{
  ....
  switch (pixel_format)
  {
    case RFX_FORMAT_BGRA:
      ....
      while (x < 64)
      {
          *lr_buf++ = r;
          *lg_buf++ = g;
          *lb_buf++ = r; // <=
          x++;
      }
      ....
  }
  ....
}
Denne kode er hentet fra biblioteket librfxcodec, der implementerer en jpeg2000 codec til brug med RemoteFX. Her ser det ud til, at de grafiske datakanaler er blevet forvekslet — i stedet for 'blå' farve gemmes 'rød'. En sådan fejl opstod sandsynligvis som følge af copy-paste.
Det samme problem ramte også en lignende funktion rfx_encode_format_argb, som analysatoren også informerede os om:
Koden indeholder samlingen af lignende blokke. Tjek elementer ‘a’, ‘r’, ‘g’, ‘r’ i linjer 260, 261, 262, 263. rfxencode_rgb_to_yuv.c 260
while (x < 64)
{
    *la_buf++ = a;
    *lr_buf++ = r;
    *lg_buf++ = g;
    *lb_buf++ = r;
    x++;
}
Deklaration af array
Array-overtrædelse er muligt. Værdien af 'i - 8' indekset kunne nå 129. genkeymap.c 142
// evdev-map.c
int xfree86_to_evdev[137-8+1] = {
  ....
};

// genkeymap.c
extern int xfree86_to_evdev[137-8];

int main(int argc, char **argv)
{
  ....
  for (i = 8; i <= 137; i++) /* Keycodes */
  {
    if (is_evdev)
        e.keycode = xfree86_to_evdev[i-8];
    ....
  }
  ....
}
Deklarationen og definitionen af arrayet i disse to filer er inkompatible — størrelsen adskiller sig med 1. Men der opstår ikke fejl — i filen evdev-map.c er den korrekte størrelse angivet, så der er ingen grænseoverskridelse. Så dette er bare en detalje, som er let at rette.
Ukorrekt sammenligning
En del af den betingede udtryk er altid falsk: (cap_len < 0). xrdp_caps.c 616
// common/parse.h
#if defined(B_ENDIAN) || defined(NEED_ALIGN)
#define in_uint16_le(s, v) do
....
#else
#define in_uint16_le(s, v) do
{
    (v) = *((unsigned short*)((s)->p));
    (s)->p += 2;
} while (0)
#endif

int
xrdp_caps_process_confirm_active(struct xrdp_rdp *self, struct stream *s)
{
  int cap_len;
  ....
  in_uint16_le(s, cap_len);
  ....
  if ((cap_len < 0) || (cap_len > 1024 * 1024))
  {
    ....
  }
  ....
}
I funktionen sker der læsning af en variabel af typen unsigned short til en variabel af typen intHer er ingen kontrol nødvendig, da vi læser den usignede variabel og tildeler resultatet til en større variabel, så variablen kan ikke få en negativ værdi.
Unødvendige kontroller
En del af den betingede udtryk er altid sand: (bpp != 16). libxrdp.c 704
int EXPORT_CC
libxrdp_send_pointer(struct xrdp_session *session, int cache_idx,
                     char *data, char *mask, int x, int y, int bpp)
{
  ....
  if ((bpp == 15) && (bpp != 16) && (bpp != 24) && (bpp != 32))
  {
      g_writeln("libxrdp_send_pointer: fejltagning");
      return 1;
  }
  ....
}
Kontroller for ulighed her giver ingen mening, da vi allerede har en sammenligning i begyndelsen. Det er sandsynligt, at dette er en fejltagning, og udvikleren ønskede at bruge operatøren || for at filtrere ugyldige argumenter.
Konklusion
Under kontrollen blev der ikke fundet alvorlige fejl, men mange småfejl blev identificeret. Ikke desto mindre anvendes disse projekter i mange systemer, omend de er små i omfang. I et lille projekt behøver der ikke være mange fejl, så man skal ikke dømme analysatorens arbejde kun ud fra små projekter. Læs mere om dette i artiklen "«.
Du kan downloade en prøveversion af PVS-Studio hos os på .
Hvis du ønsker at dele denne artikel med et engelsktalende publikum, bedes du bruge linket til oversættelsen: Sergey Larin.
Kilde: habr.com
