

I slutningen af maj opdagede vi en kampagne til distribution af malware i klassen Remote Access Trojan (RAT) – programmer, der giver hackere mulighed for at styre det inficerede system på afstand.
Den gruppe, vi undersøger, adskilte sig ved, at den ikke valgte et specifikt RAT-familie til inficering. I angrebene i denne kampagne blev der observeret flere trojanere (alle let tilgængelige). Denne egenskab fik os til at tænke på rottekongen – et mytisk væsen, der består af gnavere med sammenflettede haler.
Originalen er hentet fra K. N. Rossikovs monografi "Mus og muselignende gnavere, der er mest betydningsfulde for økonomien" (1908).
I ære til dette væsen har vi kaldt den undersøgte gruppe RATKing. I dette indlæg vil vi grundigt forklare, hvordan angriberne udførte angrebet, hvilke værktøjer de brugte, samt dele vores overvejelser om attributionen af denne kampagne.
Angrebsforløb
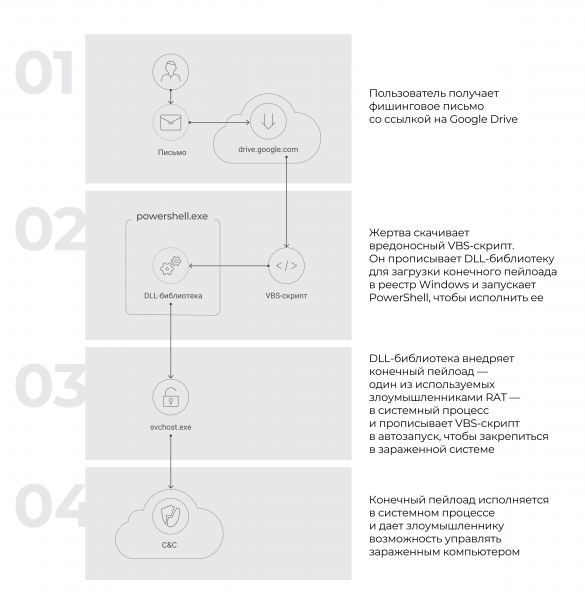
Alle angreb i denne kampagne fulgte følgende algoritme:
- Brugeren modtog en phishing-e-mail med et link til Google Drive.
- Ved at klikke på linket downloadede offeret et ondsindet VBS-script, der registrerede en DLL-bibliotek til at indlæse den endelige payload i Windows-registret og startede PowerShell for at udføre det.
- DLL-biblioteket injicerede den endelige payload – faktisk en af de RAT'er, der blev brugt af angriberne – i et systemprogram og registrerede VBS-scriptet til automatisk opstart for at sikre sig en position på den inficerede maskine.
- Den endelige payload blev udført i systemprocessen og gav angriberen mulighed for at styre den inficerede computer.
Schematic set kan dette præsenteres sådan:
Herefter vil vi fokusere på de første tre faser, da vi er interesserede i selve leveringsmekanismen for malware. Vi vil ikke detaljeret beskrive, hvordan selve malware fungerer. De er let tilgængelige – enten til salg på specialiserede fora eller endda distribueret som open-source-projekter – og derfor ikke unikke for RATKing-gruppen.
Analyse af angrebsfaser
Fase 1. Phishingudsendelse
Angrebet startede med, at offeret modtog en ondsindet e-mail (kriminelle brugte forskellige skabeloner med tekst, et eksempel kan ses på skærmbilledet nedenfor). I meddelelsen var der et link til et legitimt lager drive.google.com, som angiveligt førte til en side, hvor man kunne downloade et dokument i PDF-format.
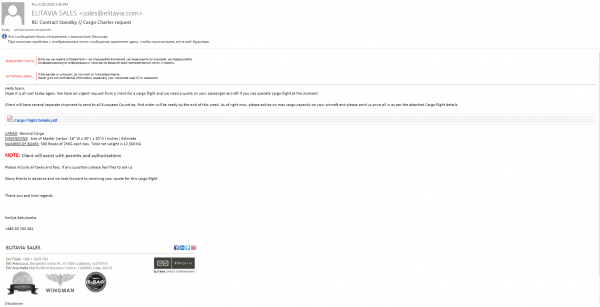
Eksempel på phishing-e-mail
Men i virkeligheden blev der ikke downloadet et PDF-dokument, men en VBS-script.
Ved at klikke på linket fra e-mailen på skærmbilledet ovenfor blev der downloadet en fil med navnet Cargo Flight Details.vbs. I dette tilfælde forsøgte de kriminelle ikke engang at skjule filen som et legitimt dokument.
Samtidig opdagede vi i denne kampagne et script med navnet Cargo Trip Detail.pdf.vbs. Det kunne allerede se ud som et legitimt PDF, fordi Windows som standard skjuler filtypenavne. Sandelig, i dette tilfælde kunne filens ikon stadig vække mistanke, da det svarede til et VBS-script.
På dette stadium kunne offeret genkende bedrageriet: det var tilstrækkeligt at kigge et øjeblik på de downloadede filer. Dog regner kriminelle ofte med opmærksomhedsløsheden eller hastigheden hos brugeren i sådanne phishing-kampagner.
Trin 2. VBS-scriptets funktion
VBS-scriptet, som brugeren muligvis havde åbnet ved en fejltagelse, indskrev en DLL-bibliotek i Windows registreringsdatabase. Scriptet var obfuskatoreret: strenge i det var skrevet som bytes adskilt af vilkårlige tegn.
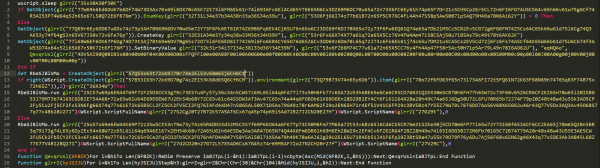
Eksempel på obfuskatoreret script
Dekoderingsalgoritmen er ret simpel: hvert tredje tegn blev udeladt fra den obfuskatorerede streng, hvorefter resultatet blev dekodet fra base16 til den oprindelige streng. For eksempel fra værdien 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (fremhævet på skærmbilledet ovenfor) fik man strengen WScript.Shell.
Til dekodning af strenge brugte vi en funktion i Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Nedenfor på linjer 9–10 er værdien fremhævet, hvor dekodning resulterede i en DLL-fil. Denne blev startet i næste trin ved hjælp af PowerShell.

Streng med obfuskatoreret DLL
Hver funktion i VBS-scriptet blev udført, efterhånden som strenge blev dekodet.
Efter scriptet blev startet, blev funktionen wscript.sleep — med dens hjælp blev der udført en forsinket udførelse.
Næste skript arbejdede med Windows-registret. Det brugte WMI-teknologi til dette formål. Med den blev der oprettet en unik nøgle, og programmets krop blev skrevet i dens parameter. Adgangen til registret via WMI blev udført med følgende kommando:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 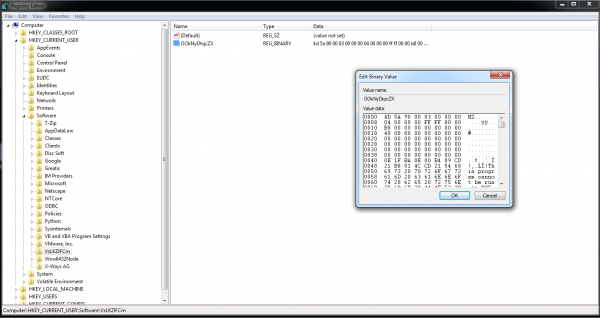
Posten, der blev lavet i registret af VBS-skriptet
Trin 3. DLL-bibliotekets funktion
I det tredje trin indlæste det ondsindede DLL-bibliotek den endelige payload, integrerede den i systemprocessen og sørgede for automatisk opstart af VBS-skriptet, når brugeren loggede ind på systemet.
Kørsel via PowerShell
DLL-biblioteket blev udført med følgende kommando i PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///<rnd_sub_key_name> ).<rnd_value_name>); [GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0Denne kommando gjorde følgende:
- fik registreringsdataene med navnet
rnd_value_name— disse data var en DLL-fil skrevet på .Net-platformen; - indlæste den modtagne .Net-modul i hukommelsen af processen
powershell.exeved hjælp af funktionen[System.Threading.Thread]::GetDomain().Load()(detaljeret beskrivelse af funktionen Load() ); - udførte funktionen
GUyyvmzVhebFCw]::EhwwK()— hvor udførelsen af DLL-biblioteket begyndte — med parametrenevbsScriptPath,xorKey,vbsScriptName. ParameterxorKeyopbevarede nøglen til dekryptering af den endelige payload, og parametrenevbsScriptPathogvbsScriptNameblev sendt for at registrere VBS-skriptet til automatisk opstart.
Beskrivelse af DLL-biblioteket
I dekompileret form så loaderen sådan ud:
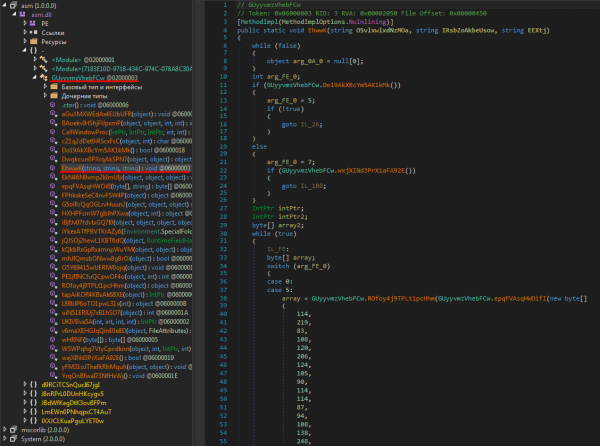
Loaderen i dekompileret form (den røde understregning angiver funktionen, hvor udførelsen af DLL-biblioteket begyndte)
Loaderen er beskyttet med .Net Reactor. Et program kaldet de4dot klarer sig rigtig godt med at fjerne denne beskyttelse.
Denne loader:
- injicerede payloaden i systemprocessen (i dette eksempel er det
svchost.exe); - registrerede VBS-skriptet til automatisk opstart.
Injektion af payloaden
Lad os se på funktionen, som PowerShell-skriptet kaldte.
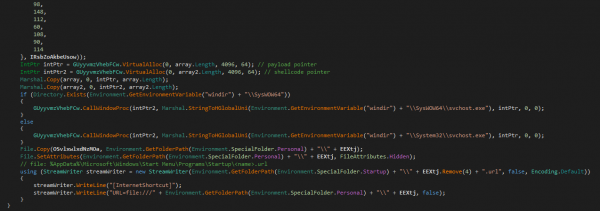
Funktionen, der kaldes af PowerShell-skriptet
Denne funktion udførte følgende handlinger:
- dekrypterede to datamængder (
arrayogarray2i skærmbilledet). I starten blev de komprimeret med gzip og krypteret med XOR-algoritmen med nøglenxorKey; - kopierede dataene til de tildelte hukommelsesområder. Dataene fra
array— til hukommelsesområdet, som blev peget på afintPtr(payload pointeri skærmbilledet); dataene fraarray2— til hukommelsesområdet, som blev peget på afintPtr2(shellcode pointeri skærmbilledet); - udfungerede funktionen
CallWindowProcA( af denne funktion findes på Microsofts hjemmeside) med følgende parametre (nedenfor er parameteres navne opstillet, de vises i samme rækkefølge på skærmbilledet, men med faktiske værdier):lpPrevWndFunc— en pointer til data fraarray2;hWnd— en pointer til en streng, der indeholder stien til den eksekverbare filsvchost.exe;Msg— en pointer til data fraarray;wParam,lParam— meddelelse parametre (i dette tilfælde blev disse parametre ikke anvendt og havde værdierne 0);
- oprettede en fil
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, hvor<name>— de første 4 tegn af parameterenvbsScriptName(på skærmbilledet begynder kodeudsnittet til denne handling med kommandoenFile.Copy). Således tilføjede malware URL-filen til listen over filer til automatisk start ved brugerens login i systemet, og derved blev den installeret på den inficerede computer. URL-filen indeholdt et link til scriptet:
[InternetShortcut]
URL = file : //<vbsScriptPath>
For at forstå, hvordan injektionen blev udført, dekodede vi datamasserne. array og array2Til dette brugte vi følgende funktion i Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Som resultat fandt vi ud af, at:
arraydet repræsenterede en PE-fil — dette er den endelige payload;array2det udgjorde shell-koden, der var nødvendig for at udføre injektionen.
Shell-koden fra massen array2 blev sendt som værdien til funktionen lpPrevWndFunc til funktionen CallWindowProcA. lpPrevWndFunc — callback function, dens prototype ser således ud:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Dermed, når funktionen CallWindowProcA når parametrene hWnd, Msg, wParam, lParam udfører shell-koden fra massen array2 med argumenter hWnd og Msg. hWnd — dette er en pointer til en streng, der indeholder stien til den eksekverbare fil svchost.exe, og Msg — pointeren til den endelige payload.
Shell-koden fik adresserne til funktionerne fra kernel32.dll og ntdll32.dll ved hashværdierne af deres navne og udførte injektionen af den endelige payload i processen svchost.exe, ved hjælp af Process Hollowing teknikken (du kan læse mere om den i denne ). Ved injektionen af shell-koden:
- oprettede en proces
svchost.exei en suspenderet tilstand ved hjælp af funktionenCreateProcessW; - derefter skjulte den sektionens visning i procesens adresseområde
svchost.exeved hjælp af funktionenNtUnmapViewOfSection. Således frigav programmet hukommelsen fra den originale processvchost.exe, for derefter at allokere hukommelse til payload'en på denne adresse; - allokerede hukommelse til payload'en i procesens adresseområde
svchost.exeved hjælp af funktionenVirtualAllocEx;
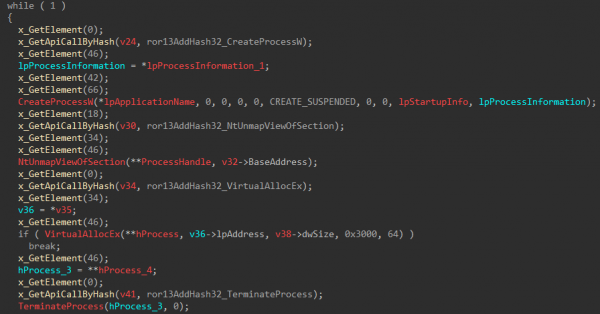
Starten på injektionsprocessen
- optagede payload-indholdet i procesens adresseområde
svchost.exeved hjælp af funktionenWriteProcessMemory(som på screenshot nedenfor); - genoptog processen
svchost.exeved hjælp af funktionenResumeThread.
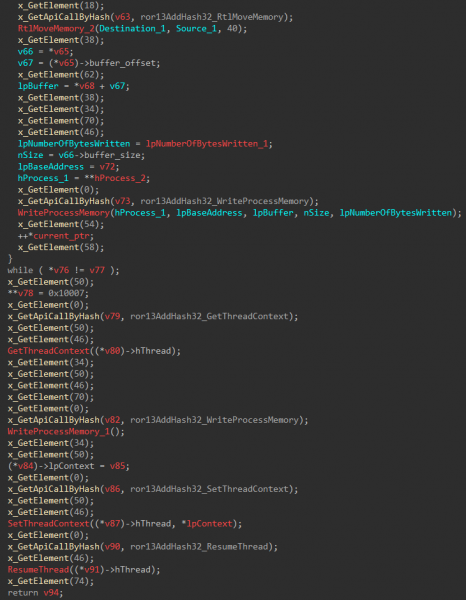
Afslutning af injektionsprocessen
Den indlæste malware
Som følge af de beskrevne handlinger blev der i det inficerede system installeret et af flere typer malware i RAT-klassen. I tabellen nedenfor er de malware, der blev brugt i angrebet, opført, som vi med sikkerhed kan tilskrive en enkelt gruppe angribere, da prøverne henvendte sig til den samme kommandoserver.
Navn på malware
Første gang set
SHA-256
C&C
Processen hvori injektionen finder sted
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Eksempler på distribueret malware med samme kommandoserver
Der er to bemærkelsesværdige ting her.
For det første, det faktum at angriberne brugte flere forskellige RAT-familier samtidig. Denne adfærd er ikke karakteristisk for kendte cybergrupper, som ofte bruger et nogenlunde ensartet sæt værktøjer.
For det andet, RATKing brugte malware, der enten sælges på specialiserede fora til en lav pris, eller som overhovedet er projekter med åben kildekode.
En mere omfattende liste over den anvendte malware i kampagnen - med én vigtig forbehold - er givet i slutningen af artiklen.
Om gruppen
Vi kan ikke knytte den beskrevne malware-kampagne til nogen kendte angriber. Indtil videre mener vi, at disse angreb er udført af en helt ny gruppe. Som vi allerede har skrevet i starten, har vi kaldt den RATKing.
For at oprette VBS-scriptet brugte gruppen sandsynligvis et værktøj, der ligner nyttiggørelsen fra udvikleren . Dette bekræftes af ligheden mellem scriptet, som dette program genererer, og scriptet fra angriberne. Især gør de begge:
- foretager forsinket eksekvering ved hjælp af funktionen
Sleep; - bruger WMI;
- angiver kroppens executable-fil som parameterskabel i registreringsnøglen;
- eksekverer denne fil ved hjælp af PowerShell i dens egen adresseområde.
For clarity, compare the PowerShell command to run a file from the registry used by the script created with VBS-Crypter:
((Get-ItemProperty HKCU:Software NYANxCAT).NYANxCAT);$text=-join $text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);with a similar command used by the attackers' script:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU://Software///<rnd_sub_key_name> ).<rnd_value_name>); [GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
It is noteworthy that as one of the payloads, the attackers used a different utility from NYAN-x-CAT — .
The addresses of the C&C servers indicate another distinctive feature of RATKing: the group prefers dynamic DNS services (see the list of C&C in the IoC table).
IoC
The table below provides a complete list of VBS scripts that can likely be attributed to the described campaign. All these scripts are similar and perform approximately the same sequence of actions. They all inject RAT-class malware into a trusted Windows process. They all have C&C addresses registered using Dynamic DNS services.
However, we cannot assert that all these scripts were distributed by the same attackers, except for the samples with identical C&C addresses (for example, kimjoy007.dyndns.org).
Navn på malware
SHA-256
C&C
Processen hvori injektionen finder sted
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Kilde: habr.com
