

WorldSkills-bevægelsen har til formål at give deltagerne primært praktiske færdigheder, der er eftertragtede på det moderne arbejdsmarked. Kompetencen "Netværks- og systemadministration" består af tre moduler: Network, Windows, Linux. Opgaverne ændrer sig fra mesterskab til mesterskab, betingelserne for afholdelse ændres, men strukturen af opgaverne forbliver for det meste uændret.
Netværksøen vil være den første på grund af sin enkelhed i forhold til øerne Linux og Windows.
Artiklen vil behandle følgende opgaver:
- Angiv navne på ALLE enheder i henhold til topologien.
- Tildel ALLE enheder domænenavnet wsrvuz19.ru.
- Opret brugeren wsrvuz19 med adgangskoden cisco på ALLE enheder.
- Adgangskoden for brugeren skal gemmes i konfigurationen som resultatet af en hash-funktion.
- Brugeren skal have maksimalt privilegieniveau.
- Implementer AAA-modellen for ALLE enheder.
- Autentificering på den fjerntliggende konsol skal ske ved brug af en lokal database (undtagen enhederne RTR1 og RTR2).
- Efter en vellykket autentificering ved login fra den fjerntliggende konsol skal brugeren straks komme ind i tilstanden med maksimalt privilegieniveau.
- Indstil nødvendigheden af autentificering på den lokale konsol.
- Ved en vellykket autentificering på den lokale konsol skal brugeren komme ind i tilstanden med minimum privilegieniveau.
- På BR1 efter en vellykket autentificering på den lokale konsol skal brugeren komme ind i tilstanden med maksimalt privilegieniveau.
- Sæt adgangskoden wsr for at få adgang til privilegeret tilstand på ALLE enheder.
- Adgangskoden skal gemmes i konfigurationen IKKE som resultatet af en hash-funktion.
- Indstil en tilstand, hvor alle adgangskoder i konfigurationen opbevares krypteret.
Netværkstopologien på det fysiske niveau er vist på følgende diagram:
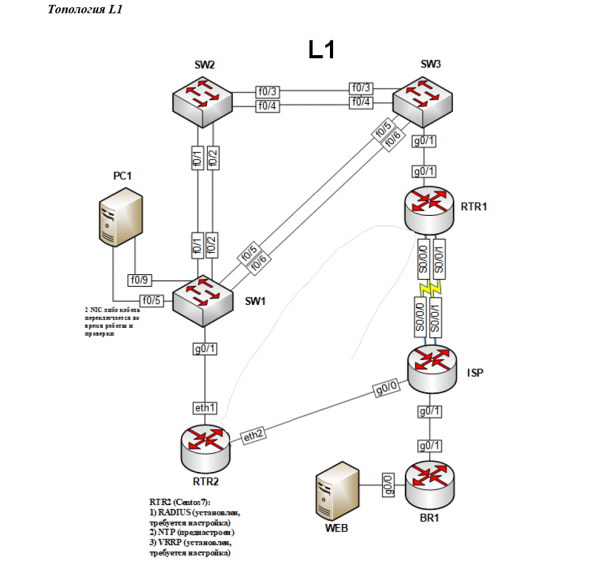
1. Angiv navne på ALLE enheder i henhold til topologien.
For at angive enhedenavn (hostname) skal du fra den globale konfigurationstilstand indtaste kommandoen hostname SW1, hvor du i stedet for SW1 skal skrive navnet på udstyret, som angivet i opgaverne.
Du kan selv kontrollere indstillingen visuelt - i stedet for den forudindstillede Switch kendt, at programmet ikke vil blive fjernet fra Windows 10 May 2019 Update. SW1:
Switch(config)# hostname SW1
SW1(config)#
Hovedopgaven efter at have foretaget eventuelle indstillinger er at gemme konfigurationen.
Dette kan gøres fra den globale konfigurationsmode med kommandoen do write:
SW1(config)# do write
Bygger konfiguration...
Komprimeret konfiguration fra 2142 bytes til 1161 bytes[OK]
Eller fra privilegeret mode med kommandoen write:
SW1# write
Bygger konfiguration...
Komprimeret konfiguration fra 2142 bytes til 1161 bytes[OK]
2. Tildel et domænenavn wsrvuz19.ru til ALLE enheder
Det kan gøres fra den globale konfigurationsmode med kommandoen for at angive standard domænenavn wsrvuz19.ru ip domain-name wsrvuz19.ru.
Kontrollen udføres med kommandoen do show hosts summary fra den globale konfigurationsmode:
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Navnesøgningsvisning: Global
Standarddomæne er wsrvuz19.ru
...
3. Opret en bruger wsrvuz19 med adgangskode cisco på ALLE enheder
Det er nødvendigt at oprette en sådan bruger med maksimal privilegieniveau, og adgangskoden skal gemmes som en hash-funktion. Alle disse betingelser tages i betragtning med kommandoen username wsrvuz19 privilege 15 secret cisco.
Her:
username wsrvuz19 — brugernavn;
privilege 15 — privilegieniveau (0 — minimumsniveau, 15 — maksimumsniveau);
secret cisco — gemmer adgangskoden som en MD5 hash-funktion.
Kommandoen show running-config giver mulighed for at kontrollere indstillingerne for den nuværende konfiguration, hvor man kan finde linjen med den tilføjede bruger og sikre sig, at adgangskoden gemmes i krypteret form:
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Implementer AAA-modellen på ALLE enheder
AAA-modellen er et system for autentifikation, autorisation og hændelsesregistrering. For at udføre denne opgave skal man først aktivere AAA-modellen og angive, at autentifikationen skal ske ved hjælp af en lokal database:
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. Autentifikation på den fjerntliggende konsol skal ske ved hjælp af den lokale database (undtagen for enhederne RTR1 og RTR2)
Opgaverne angiver to typer konsoller: lokal og fjern. Den fjerntliggende konsol muliggør fjernforbindelser, for eksempel via SSH eller Telnet-protokoller.
For at udføre denne opgave er det nødvendigt at indtaste følgende kommandoer:
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
Med kommandoen line vty 0 4 overgang til konfiguration af virtuelle terminallinjer fra 0 til 4.
Kommandoen login authentication default aktiverer standard autentifikationsmode på den virtuelle konsol, som blev angivet i den tidligere opgave med kommandoen aaa autentifikation login standard lokal.
Afgang fra den fjernafsendte konsolindstillingsmode sker ved hjælp af kommandoen sigreturn.
En pålidelig kontrol vil være en testforbindelse via Telnet-protokollen fra en enhed til en anden. Det er vigtigt at bemærke, at grundlæggende switching og IP-adressering skal være konfigureret på det valgte udstyr.
SW3#telnet 2001:100::10
Brugeradgangsbekræftelse
Brugernavn: wsrvuz19
Adgangskode:
SW1>
b. Efter vellykket autentifikation ved adgang fra den fjernafsendte konsol skal brugeren straks komme ind i en tilstand med det højeste privilegieniveau.
For at løse denne opgave skal vi igen gå til konfigurationen af de virtuelle terminallinjer og angive privilegieniveauet med kommandoen privilege level 15, hvor 15 igen er det maksimale niveau, og 0 er det minimale privilegieniveau:
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
Kontrollen vil være sikret af løsningen fra den tidligere underpunkt — fjernforbindelse via Telnet:
SW3#telnet 2001:100::10
Brugeradgangsbekræftelse
Brugernavn: wsrvuz19
Adgangskode:
SW1#
Efter autentifikation kommer brugeren straks ind i privilegeret tilstand, hvilket omgår den ikke-privilegerede tilstand, så opgaven er korrekt udført.
c-d. Konfigurer kravene på den lokale konsol, og ved vellykket autentifikation skal brugeren komme ind i en tilstand med det minimale privilegieniveau.
Strukturen af kommandoerne i disse opgaver svarer til de tidligere løste opgaver 4.a og 4.b. Kommandoen line vty 0 4 erstatte console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Som nævnt tidligere bestemmes det minimale privilegieniveau af tallet 0. Kontrollen kan udføres som følger:
SW1# exit
Brugeradgangsbekræftelse
Brugernavn: wsrvuz19
Adgangskode:
SW1>
Efter autentifikation kommer brugeren ind i den ikke-privilegerede tilstand, som nævnt i opgaverne.
e. På BR1 skal brugeren ved vellykket autentifikation på den lokale konsol komme ind i en tilstand med det højeste privilegieniveau.
Konfigurationen af den lokale konsol på BR1 vil se således ud:
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
Kontrollen udføres på samme måde som i det forrige punkt:
BR1# exit
Brugeradgangsbekræftelse
Brugernavn: wsrvuz19
Adgangskode:
BR1#
Efter autentifikation sker der en overgang til privilegeret tilstand.
5. På ALLE enheder skal du indstille adgangskoden wsr for at komme ind i privilegeret tilstand.
I opgaverne er det angivet, at adgangskoden til privilegiestillingen skal opbevares i klar tekst, men samtidig vil krypteringsmetoden for alle adgangskoder forhindre visning af adgangskoden i klar tekst. For at indstille adgangskoden til privilegiestillingen skal kommandoen bruges enable password wsr. Ved at bruge nøgleordet adgangskode, defineres den form, hvori adgangskoden vil blive opbevaret. Hvis adgangskoden skal være krypteret ved oprettelse af brugeren, var nøgleordet hemmelig, og til opbevaring i klar tekst anvendes adgangskode.
Indstillingerne kan kontrolleres ved at se den aktuelle konfiguration:
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Det ses, at brugerens adgangskode opbevares i krypteret form, mens adgangskoden til den privilegerede tilstand opbevares i klar tekst, som angivet i opgaverne.
For at sikre, at alle adgangskoder opbevares i krypteret form, skal kommandoen service password-encryption. Visningen af den aktuelle konfiguration vil nu se således ud:
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Adgangskoden er ikke længere tilgængelig for visning i klar tekst.
Kilde: habr.com
