

Du kan røre ved standen i vores laboratorium, hvis du ønsker det.
SD-WAN og SD-Access — to forskellige nye proprietære tilgange til netværksopbygning. I fremtiden skal de smelte sammen til et enkelt overlay-netværk, men indtil videre nærmer de sig kun hinanden. Logikken er således: vi tager et netværk fra 1990'erne og anvender alle nødvendige patches og funktioner, uden at vente på, at dette om 10 år bliver en ny åben standard.
SD-WAN er et patch til SDN for distribuerede virksomhedsnetværk. Transport og kontrol er adskilt, hvilket gør kontrollen simplere.
Fordele — alle kommunikationskanaler bruges aktivt, herunder reservekanalen. Der er pakkerouting til applikationer: hvad, hvilken kanal og med hvilken prioritet. Forenklet procedure for opsætning af nye punkter: i stedet for at anvende en konfigurationsfil — kun angivelse af adressen til Cisco-serveren på det store internet, CROK datacenter eller kunden, hvorfra konfigurationerne til dit netværk hentes.
SD-Access (DNA) — det er automatisering af administrationen af lokale netværk: konfiguration fra ét sted, guider og brugervenlige grænseflader. Faktisk opbygges et andet netværk med en anden transportform på protokollens niveau ud over dit, og ved perimeterens grænser sikres kompatibilitet med ældre netværk.
Dette vil vi også tage fat på senere.
Nu lidt demonstrationer på teststande i vores laboratorium, hvordan det ser ud og fungerer.
Lad os starte med SD-WAN. Hovedmuligheder:
- Forenkling af deployment af nye punkter (ZTP) — det forudsættes, at du på en eller anden måde giver punktet adressen til serveren med indstillingerne. Punktet kontakter den, modtager konfigurationen, anvender den og tilsluttes din kontrolpanel. På den måde sikres Zero-Touch Provisioning (ZTP). For at implementere en slutbruger-enhed behøver netværksingeniøren ikke at rejse til stedet. Det vigtigste er korrekt at tænde enheden på stedet og tilslutte alle kabler, hvorefter udstyret selv tilslutter sig systemet. Konfigurationer kan indlæses via DNS-forespørgsler i clouden fra leverandøren med tilsluttet USB-drev, eller man kan åbne et hyperlink fra en bærbar computer, der er tilsluttet enheden via Wi-Fi eller Ethernet.
- Forenkling af rutinemæssig netadministration – konfiguration fra skabeloner, globale politikker, der kan konfigureres centralt, uanset om det gælder fem filialer eller 5.000. Alt fra ét sted. For at undgå lange rejser – en meget praktisk funktion til automatisk tilbagevenden til den tidligere konfiguration.
- Administrering af trafik på applikationsniveau – sikring af kvalitet og konstant opdatering af applikationssignaturer. Politikker kan konfigureres og implementeres centralt (der er ikke behov for at skrive og opdatere ruteplaner for hver router, som før). Man kan se, hvem der sender hvad og hvor.
- Netværkssegmentering. Uafhængige isolerede VPN'er over hele infrastrukturen – hver med sin egen routing. Som standard er trafikken mellem dem lukket; man kan åbne adgang kun for bestemte typer trafik på naturlige netværksnoder, for eksempel ved at lede alt gennem en stor firewall eller proxy.
- Synlighed for historikken om netværkets ydeevne – hvordan applikationer og kanaler har fungeret. Meget nyttigt til analyse og løsning af problemer, inden brugerne begynder at klage over ustabilitet i applikationer.
- Synlighed på kanalerne – er de værd at investere i, kommer der reelt to forskellige operatører til stedet, eller passerer de rent faktisk gennem det samme netværk og degraderer/falder samtidig.
- Synlighed for cloud-applikationer og styring af trafik gennem bestemte kanaler baseret på dette (Cloud Onramp).
- Ét stykke hardware indeholder både router og firewall (mere præcist, NGFW). Færre enheder – billigere at opsætte en ny filial.
Komponenter og arkitektur for SD-WAN-løsninger.
Endepunkter – WAN-routere, der kan være både hardware- og softwarebaserede.
Orkestratorer – netværksstyringsværktøjer. De konfigurerer parametre for endepunkter, politikker for trafikrouting, sikkerhedsfunktioner. Der oprettes konfigurationer, der automatisk sendes gennem kontrolnetværket til noderne. Samtidig lytter orkestratoren til netværket og overvåger – tilgængelighed af enheder, porte, kommunikationskanaler, belastning på grænsefladerne.
Analysemidler. Udarbejder rapporter baseret på data indsamlet fra endepunkter: historik for kanalers ydeevne, netværksapplikationer, tilgængelighed af noder osv.
Controllere er ansvarlige for at anvende politikker til at rute trafik på netværket. Den nærmeste parallel i traditionelle netværk kan betragtes som en BGP Route Reflector. De globale politikker, som administratoren konfigurerer i orkestratoren, medfører, at controllere ændrer deres routingtabeller og sender opdateret information til de endelige enheder.
Hvad IT-afdelingen får fra SD-WAN:
- Backupkanalen anvendes konstant (den står ikke stille). Det bliver billigere, da man kan tillade sig to mindre kanaler.
- Automatisk omdirigering af app-trafik mellem kanaler.
- Administratorens tid: man kan udvikle netværket globalt i stedet for at kæmpe med hver enhed med konfigurationer.
- Hastigheden ved opsætning af nye filialer. Den er betydeligt højere.
- Mindre nedetid i løbet af udskiftning af defekt udstyr.
- Hurtig omkonfiguration af netværket til nye tjenester.
Hvad virksomheden får fra SD-WAN:
- Garanti for, at forretningsapplikationer fungerer på det distribuerede netværk, også gennem åbne internetkanaler. Det handler om forretningsforudsigelighed.
- Øjeblikkelig support af nye forretningsapplikationer på hele det distribuerede netværk uanset antallet af filialer. Det handler om forretningshastighed.
- Hurtig og sikker tilslutning af filialer i enhver fjernlokation ved brug af enhver tilslutningsteknologi (internettet er overalt, men dedikerede linjer og VPN kan være mangelvare). Det handler om forretningsfleksibilitet i valg af lokation.
- Det kan være et projekt med levering og idriftsættelse, eller det kan være en tjeneste
med månedlige betalinger fra IT-virksomheden, telekommunikationsoperatøren eller skyoperatøren. Som det passer bedst.
Virksomhedens fordele ved SD-WAN kan være helt forskellige; for eksempel fortalte en kunde os, at der var kommet en forespørgsel fra topledelsen om at afholde et direkte møde med alle medarbejdere i den tusindvis store virksomhed med muligheden for at levere indhold.
For os var det en "militær operation". På det tidspunkt arbejdede vi allerede med opgaven om at modernisere KPI. Og når vi forstår, at vi i princippet skal beskæftige os med renovering af udstyr, og den teknologiske stak er gået videre, hvorfor skulle vi så beskæftige os med at renovere de samme teknologier og tjenester, når vi kan tage et skridt videre.
SD-WAN installeres på stedet af teknikere. Dette er vigtigt for fjerntliggende kontorer, hvor der måske slet ikke er en ordentlig administrator. Du sender dem med posten, sige: „Kabel 1 skal forbindes til boks 1, kabel 2 til boks 2, og forvirr dem ikke! Forvir dem ikke, #@$@%!“. Og hvis de ikke forvirrer dem der, så forbinder enheden sig selv med centralserveren, henter og anvender sine konfigurationer, og dette kontor bliver en del af virksomhedens sikre netværk. Det er rart, når man ikke skal rejse og let kan forsvare budgettet.
Her er skemaet for standen:
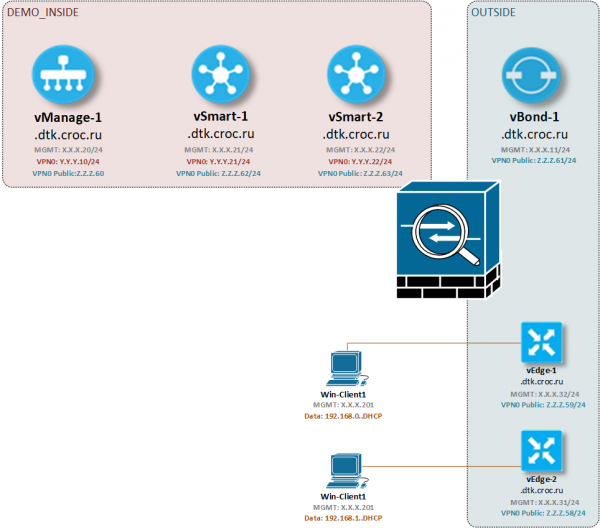
Nogle eksempler på opsætning:
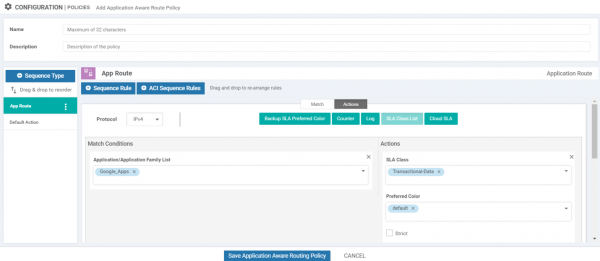
Politik — globale regler for trafikstyring. Redigering af politik.
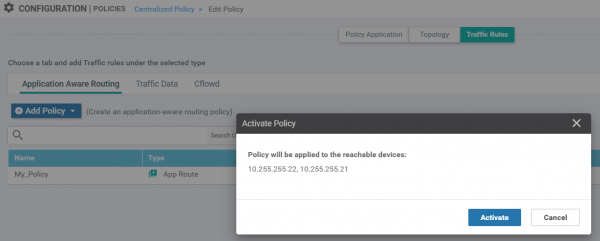
Aktivering af trafikstyringspolitikken.
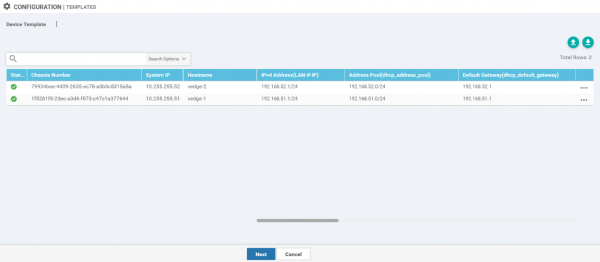
Massekonfiguration af enhedens grundlæggende parametre (IP-adresser, DHCP-puljer).
Skærmbilleder af overvågning af applikationsydelse
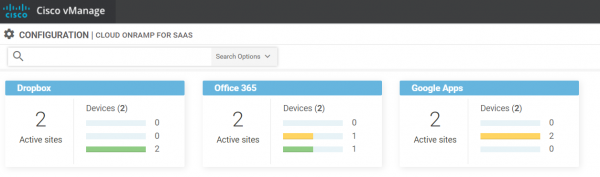
Til cloud-applikationer.
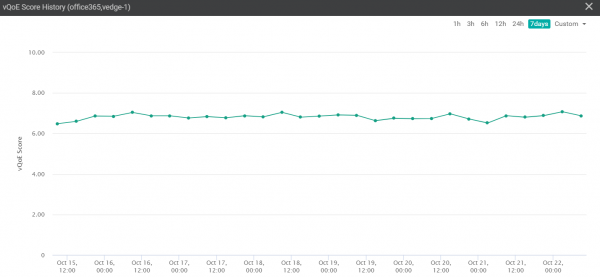
Detaljeret til Office365.
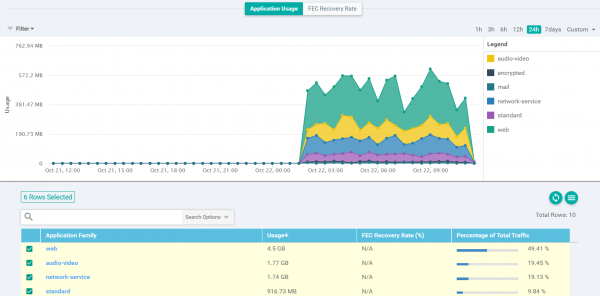
Til on-prem applikationer. Desværre kunne vi ikke finde applikationer med fejl på vores stand (FEC Recovery rate var overalt nul).
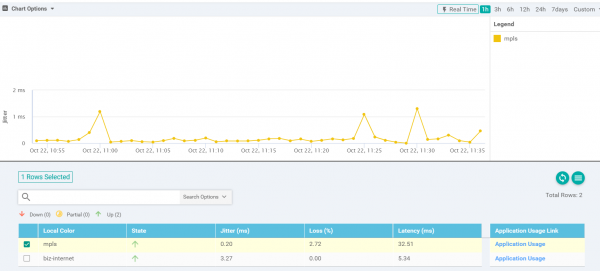
Yderligere — ydeevne af datakanaler.
Hvilket udstyr understøttes på SD-WAN
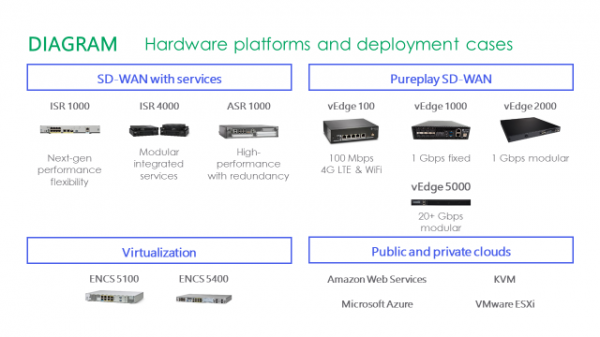
1. Hardwareplatforme:
- Cisco vEdge-routere (tidligere kendt som Viptela vEdge), der kører under Viptela OS.
- Integrated Services Router (ISR) routere fra serierne 1,000 og 4,000, der kører under IOS XE SD-WAN.
- Aggregation Services Router (ASR) routeren fra serie 1,000, der kører under IOS XE SD-WAN.
2. Virtuelle platforme:
- Cloud Services Router (CSR) 1,000v, der kører under IOS XE SD-WAN.
- vEdge Cloud Router, der kører under Viptela OS.
Virtuelle platforme kan implementeres på Cisco x86-computingplatforme, såsom Enterprise Network Compute System (ENCS) serie 5,000, Unified Computing System (UCS) og Cloud Services Platform (CSP) serie 5,000. Virtuelle platforme kan også køre på enhver x86-enhed, der bruger en hypervisor, såsom KVM eller VMware ESi.
Hvordan en ny enhed implementeres
Listen over licenserede enheder til implementering downloades enten fra Smart Account hos Cisco eller uploades som CSV-fil. Jeg vil prøve at hente flere skærmbilleder senere, lige nu har vi ikke nye enheder til implementering.
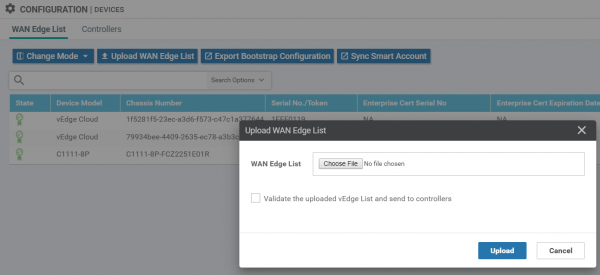
Sekvensen af trin, som enheden gennemgår under implementeringen.
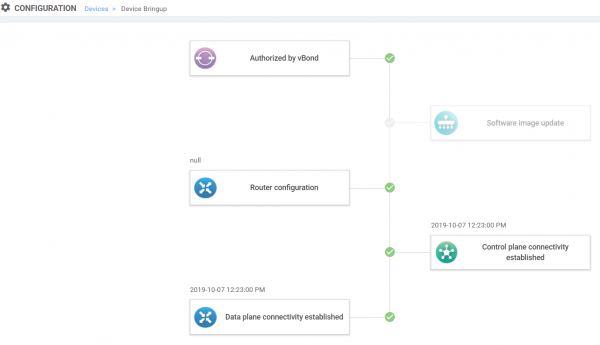
Hvordan en ny enhed implementeres / metode til at levere konfigurationen
Vi registrerer enheder i Smart Account.
Du kan uploade en CSV-fil, eller du kan gøre det en ad gangen:
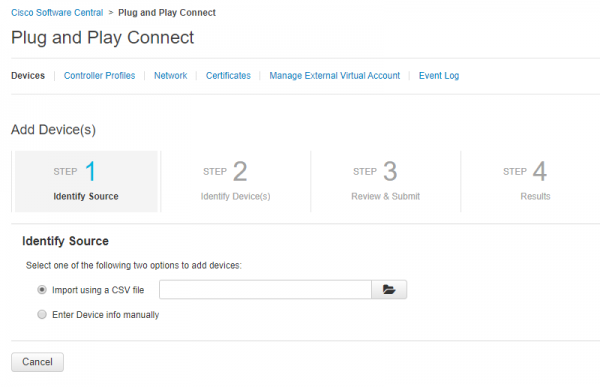
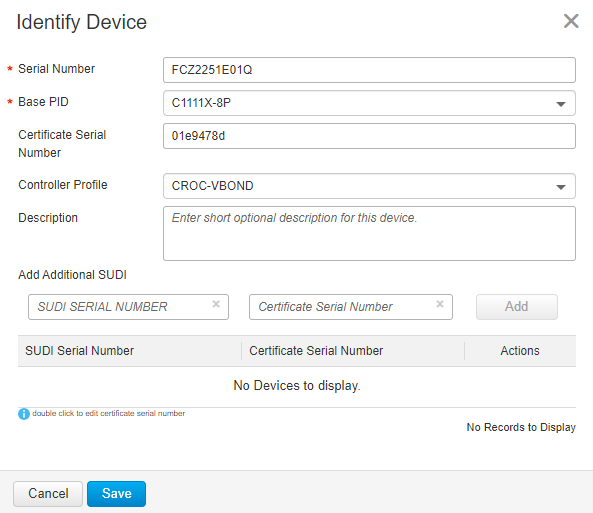
Vi udfylder enhedens parametre:
Derefter synkroniserer vi data med Smart Account i vManage. Enheden vises i listen:
I dropdown-menuen ved siden af enheden klikker vi på Generer bootstrap-konfiguration
og får den indledende konfig:
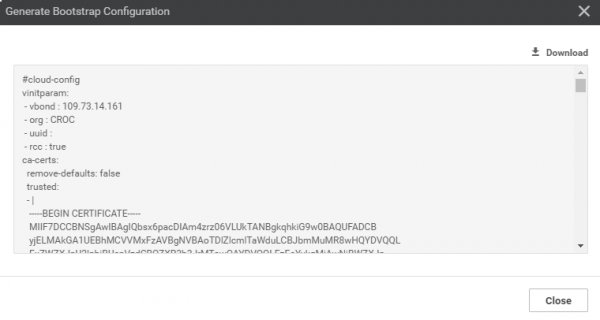
Denne konfig skal indlæses på enheden. Den nemmeste måde er at tilslutte en USB-nøgle med den gemte fil ved navn ciscosd-wan.cfg. Ved opstart vil enheden søge efter denne fil.
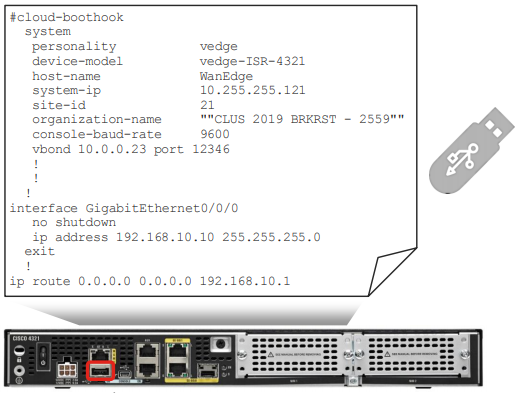
Når den indledende konfig er modtaget, kan enheden oprette forbindelse til orkestratoren og få en fuldstændig konfiguration derfra.
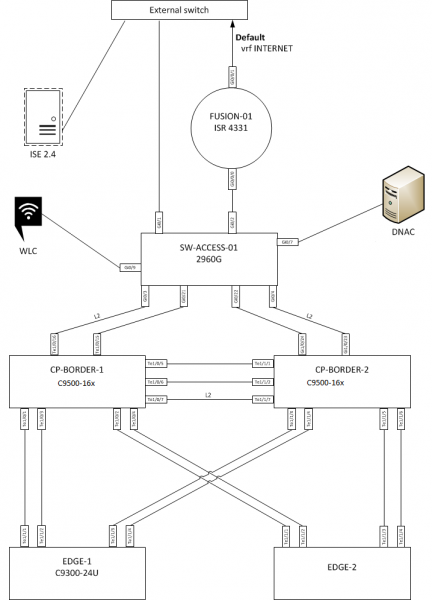
Lad os se på SD-Access (DNA)
SD-Access forenkler opsætningen af porte og adgangsrettigheder for brugere. Dette gøres ved hjælp af wizard-funktioner. Porteparameterne angives i forhold til grupper som 'Admin', 'Regnskab', 'Printere' i stedet for VLAN og IP-subnet. Dette minimerer fejl knyttet til menneskelige faktorer. Hvis f.eks. en virksomhed har mange filialer i Rusland, og hovedkontoret derfor er overbelastet, gør SD-Access det muligt at løse flere opgaver lokalt. F.eks. de samme opgaver inden for fejlfinding.
For IT-sikkerhed er det vigtigt, at SD-Access indebærer en klar opdeling af brugere og enheder i grupper og bestemmelse af politikker for interaktion imellem dem, autorisation ved enhver klientforbindelse til netværket og sikring af 'adgangsrettigheder' i hele netværket. Hvis man følger denne tilgang, bliver administrationen meget enklere.
Opstartsprocessen for nye kontorer er også forenklet takket være Plug-and-Play-agenter i switchene. Der er ikke behov for at løbe rundt med en konsol eller endda tage ud til stedet.
Her er eksempler på opsætning:
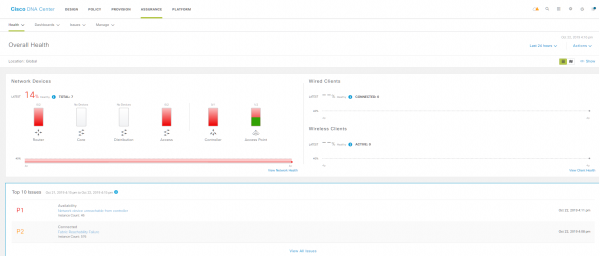
Generel status.
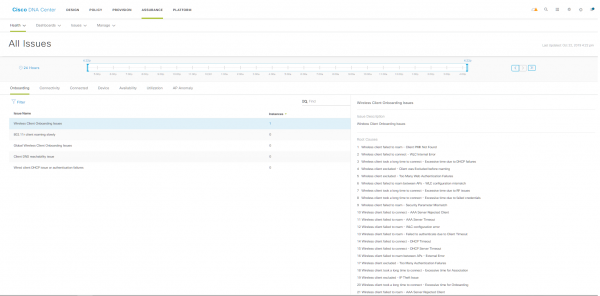
Hændelser, som administratoren bør se på.
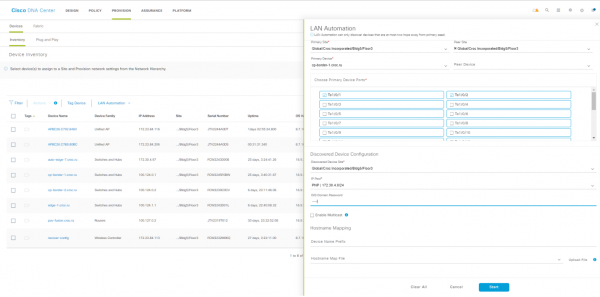
Automatiske anbefalinger til ændringer i konfigurationerne.
Plan for integration af SD-WAN med SD-Access
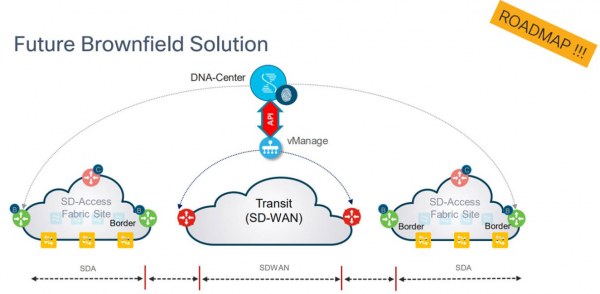
Jeg har hørt, at Cisco har sådanne planer - SD-WAN og SD-Access. Dette burde markant reducere problemerne ved administration af geografisk distribuerede og lokale KSP.
vManage (SD-WAN orkestrator) styres via API fra DNA Center (SD-Access controlleren).
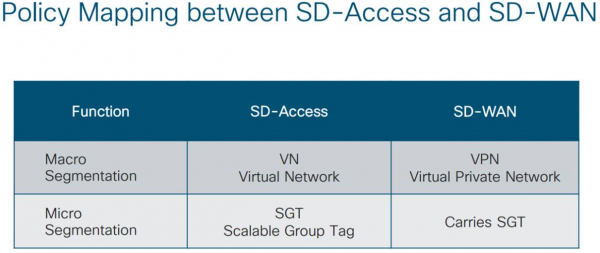
Politikker for mikro- og makrosegregering kartlægges på følgende måde:
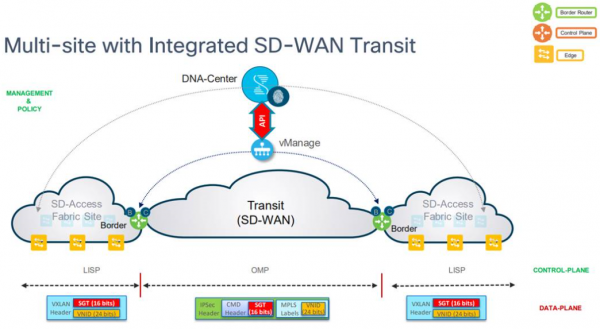
På pakke-niveau ser det sådan ud:
Hvad tænker folk om dette?
Vi har arbejdet med SD-WAN siden 2016 i et separat laboratorium, hvor vi tester forskellige løsningsmuligheder til detailhandel, banker, transport og industri.
Vi kommunikerer meget med reelle kunder.
Jeg kan sige, at detailhandlen allerede tester SD-WAN med selvtillid, og nogle gør det med leverandører (oftest Cisco), men der er også dem, der prøver at løse spørgsmålet selv: de skriver deres egen version af softwaren, som funktionelt minder om SD-WAN.
Alle ønsker på en eller anden måde at komme til centraliseret styring af hele udstyrets zoo. Dette er ét administrationspunkt for ikke-standard installationer og standarder for forskellige leverandører og teknologier. Det er vigtigt at minimere manuelt arbejde, fordi det for det første reducerer risikoen for menneskelige fejl ved konfiguration af udstyr, og for det andet frigør ressourcer i IT-afdelingen til at løse andre opgaver. Normalt kommer forståelsen af nødvendigheden fra meget lange opdateringscykler på tværs af landet. Og, for eksempel, hvis detailhandelen sælger alkohol, har de brug for konstant forbindelse for at gennemføre salg. Opdateringer eller nedetid i løbet af dagen påvirker direkte indtægterne.
I øjeblikket er der klart en forståelse i detailhandlen for, hvilke opgaver IT vil bruge SD-WAN til:
- Hurtig implementering (ofte nødvendigt på LTE inden kabeludbyderen ankommer, ofte nødvendigt, så et nyt punkt kan opsættes af en administrator i byen efter GPH, og derefter kan centret blot overvåge og konfigurere).
- Centraliseret styring, kommunikation for udenlandske lokationer.
- Reducering af omkostningerne til telekommunikation.
- Diverse supplerende tjenester (DPI-funktioner muliggør prioriteret levering af trafik fra vigtige applikationer såsom kassesystemet).
- Automatiseret håndtering af kanaler, ikke manuelt.
Og der er også compliance-check — mange taler om det, men ingen opfatter det som et problem. Opretholdelsen af, at alt fungerer korrekt, fungerer også godt inden for denne ramme. Mange mener, at hele netværksteknologimarkedet generelt vil bevæge sig i denne retning.
Banker, efter min mening, tester SD-WAN som en ny teknologisk funktion. De venter på, at supporten for den tidligere generation af udstyr ophører, og først derefter vil der ske ændringer. Banker har generelt en særlig atmosfære omkring kommunikationskanaler, så den nuværende tilstand i branchen bekymrer dem ikke synderligt. Problemerne ligger snarere i andre områder.
I modsætning til det russiske marked implementeres SD-WAN aktivt i Europa. De har dyrere kommunikationskanaler, og derfor bringer europæiske virksomheder deres teknologi ind i de russiske afdelinger. I Rusland er der derimod en slags stabilitet, fordi omkostningerne ved kanalerne (selv når en region er 25 gange dyrere end centrum) ser rimelige ud og ikke rejser spørgsmål. Hvert år afsætter man ubestridt budget til kommunikationskanaler.
Her er et eksempel fra den globale praksis, hvor en virksomhed sparede tid og penge ved hjælp af SD-WAN på Cisco.
Der er et firma - National Instruments. På et bestemt tidspunkt indså de, at det globale netværk, der blev 'opnået' ved at samle 88 lokationer over hele verden, var ineffektivt. Udover dette manglende det virksomhedens båndbredde og ydeevne. Der var ikke balance mellem virksomhedens konstante vækst og det begrænsede IT-budget.
SD-WAN hjalp National Instruments med at reducere omkostningerne til MPLS med 25 % (en besparelse på 450.000 dollars i 2018), samtidig med at båndbredden blev udvidet med 3.075 %.
Som følge af implementeringen af SD-WAN fik virksomheden et intelligent softwaredefineret netværk og centraliseret politikstyring for automatisk at optimere trafik og applikationsydelse. — en detaljeret case.
er en fuldstændig vanvittig case med flytningen af S7 til et andet kontor, hvor det først begyndte hårdt, men spændende - der skulle laves om på 1.500 porte. Men så gik nogle ting ikke som planlagt, og i sidste ende blev administratorerne de sidste, der blev ramt af alle de opsamlede forsinkelser før deadline.
Læs mere på engelsk:
- .
- .
- .
- .
- Og her om netværkstrends i verden.
På russisk:
- .
- .
- .
- .
- Min email, hvis du har spørgsmål eller vil teste dine opgaver på vores stand, er mkazakov@croc.ru.
Kilde: habr.com
