

Hej, kære Habr-beboere og tilfældige gæster. I denne artikelserie vil vi tale om opbygning af et simpelt netværk til en virksomhed, der ikke er alt for krævende i sin IT-infrastruktur, men som samtidig har behov for at sikre sine medarbejdere en kvalitetsforbindelse til internettet, adgang til fælles filressourcer, VPN-adgang til arbejdspladsen og tilslutning af et videoovervågningssystem, som kunne tilgås fra enhver del af verden. For små virksomheder er hurtig vækst og dermed omplanlægning af netværket meget typisk. I denne artikel starter vi med én kontorplads med 15 arbejdspladser og vil derefter udvide netværket. Så hvis der er et emne, du er interesseret i, så skriv i kommentarerne, vi vil forsøge at inkludere det i artiklen. Jeg antager, at læseren kender grundlæggende computer netværk, men for alle tekniske termer vil jeg inkludere links til Wikipedia, hvis noget ikke er klart – klik og ret denne mangel.
Så lad os komme i gang. Ethvert netværk begynder med en inspektion af området og indhentning af kundens krav, som senere vil blive formet til et specifikationsdokument. Oftest er kunden selv ikke helt klar over, hvad han ønsker, og hvad han har brug for, så det er nødvendigt at lede ham til det, vi kan gøre, men dette er mere arbejdet for en salgsrepræsentant; vi sørger for den tekniske del, så lad os antage, at vi har fået følgende indledende krav:
- 17 arbejdspladser ved stationære computere
- Netværksdisklagring ()
- Videoovervågningssystem ved brug af og IP-kameraer (8 stykker)
- Dækning af kontoret med Wi-Fi, to netværk (internt og gæstenetværk)
- Mulighed for tilføjelse af netværksprintere (op til 3 stykker)
- Mulighed for at åbne et andet kontor i den anden ende af byen
Valg af udstyr
Jeg vil ikke gå ind i valget af leverandør, da det er et spørgsmål, der skaber evige debatter; lad os holde os til, at vi allerede har valgt et mærke, dette er Cisco.
Grundlaget for netværket er (router). Det er vigtigt at vurdere vores behov, da vi planlægger at udvide netværket i fremtiden. At købe en router med en forudsete kapacitet vil spare kunden penge ved udvidelse, selvom det vil være lidt dyrere i starten. Cisco tilbyder en serie Rvxxx til små virksomheder, hvor routere til hjemmekontorer er repræsenteret (RV1xx, som oftest har en indbygget Wi-Fi-modul), der er designet til at forbinde flere arbejdsstationer og netværkslagersystemer. Men de interesserer os ikke, da de har relativt begrænsede VPN-muligheder og en relativt lav båndbredde. Vi er heller ikke interesserede i den indbyggede trådløse modul, da det er planlagt at blive placeret i et teknisk rum i et rack; Wi-Fi vil blive organiseret ved hjælp af AP (). Vores valg vil falde på RV320, som er den mindste model i den højere serie. Vi har ikke behov for mange porte i den indbyggede switch, da vi vil have en separat switch for at sikre tilstrækkeligt antal porte. Blandt de vigtigste fordele ved routeren er en relativt høj båndbredde server (75 Mbit/s), tilstedeværelsen af licens til 10 VPN-tunneler, muligheden for at oprette en Site-2-site VPN-tunnel. Et vigtigt punkt er også tilstedeværelsen af en anden WAN-port for at sikre en backup internetforbindelse.
Bag routeren følger . Den vigtigste parameter for switchen er det funktionelle udvalg, den har. Men først skal vi tælle portene. I vores tilfælde planlægger vi at tilslutte til switchen: 17 PC'er, 2 AP (Wi-Fi adgangspunkt), 8 IP-kameraer, 1 NAS, 3 netværksprintere. Med aritmetikken får vi tallet 31, som svarer til antallet af enheder, der oprindeligt forbinder til netværket, plus 2 (vi planlægger at udvide netværket) og vi vælger at stoppe ved 48 porte. Nu til funktionaliteten: vores switch skal kunne , helst alle 4096, vil ikke være i vejen slots, da det vil være muligt at forbinde switchen i den anden ende af bygningen ved hjælp af optik, skal kunne arbejde i et lukket kredsløb, hvilket gør det muligt for os at sikre link-redundans (), derudover vil AP og kameraer få strøm via twistet par, så tilstedeværelsen af (du kan læse mere om protokollerne i wiki, navne er klikbare). For komplicerede Funktionerne er ikke nødvendige for os, så vores valg falder på Cisco SG250-50P, da den har tilstrækkelige funktioner for os og samtidig ikke inkluderer overflødige funktioner. Vi vil tale om Wi-Fi i næste artikel, da det er et omfattende emne. Her vil vi også fokusere på valget af AP. NAS og kameraer vælger vi ikke, da vi antager, at andre håndterer dette. Vi er kun interesseret i netværket.
Planlægning
Lad os først finde ud af, hvilke virtuelle netværk vi har brug for (hvad virtuelle netværk VLAN er, kan du læse om på Wikipedia). Så vi har flere logiske segmenter af netværket:
- Kunde arbejdsstationer (PC'er)
- Server (NAS)
- Videoovervågning
- Gæsteadskaber (WiFi)
Desuden, som et spørgsmål om god tone, flytter vi administrationsgrænsefladen til en separat VLAN. VLAN'erne kan nummereres i vilkårlig rækkefølge, jeg vælger følgende:
- VLAN10 Management (MGMT)
- VLAN50 Servere
- VLAN100 LAN+WiFi
- VLAN150 Gæste-WiFi (V-WiFi)
- VLAN200 CAM'er
Lad os derefter udarbejde en IP-plan, vi vil bruge 24 bits og subnet 192.168.x.x. Lad os gå i gang.
I det reserverede pulje vil der være adresser, som er konfigureret statisk (printere, servere, administrationsgrænseflader osv., mens klienterne vil få tildelt dynamiske adresser).
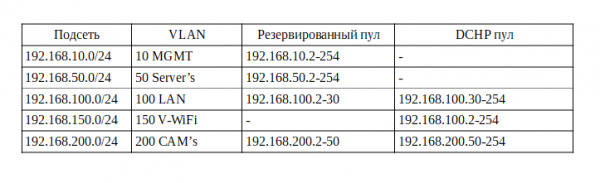
Her har vi planlagt IP-adresserne, og der er et par punkter, jeg gerne vil påpege:
- I administrationsnetværket giver det ikke mening at aktivere DHCP, ligesom i serverrummet, da alle adresser tildeles manuelt ved konfigurationen af udstyret. Nogle lader en lille DHCP-pool stå åben i tilfælde af tilslutning af nyt udstyr til den primære konfiguration, men jeg plejer, og jeg anbefaler dig at konfigurere udstyret ikke hos kunden, men ved dit bord, så jeg laver ikke denne pool.
- Nogle kameramodeller kan kræve en statisk adresse, men vi antager, at kameraerne får den automatisk.
- I det lokale netværk efterlader vi en pool til printerne, da netværksudskrivningstjenesten ikke fungerer særlig pålideligt med dynamiske adresser.
Router opsætning
Lad os endelig gå videre til opsætningen. Tag en patch-kabel og tilslut til en af de fire LAN-porte på routeren. DHCP-serveren er som standard aktiveret på routeren og er tilgængelig på adressen 192.168.1.1. Dette kan bekræftes med den konsolbaserede værktøj ipconfig, hvor vores router vil være standard gateway. Lad os tjekke:
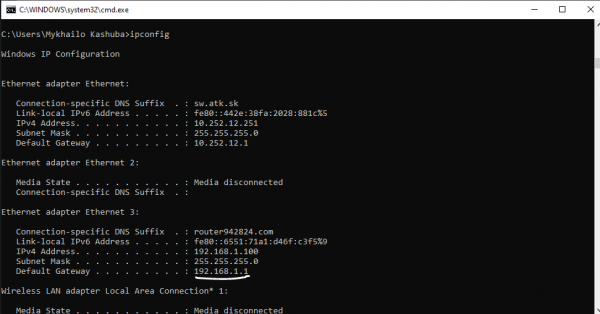
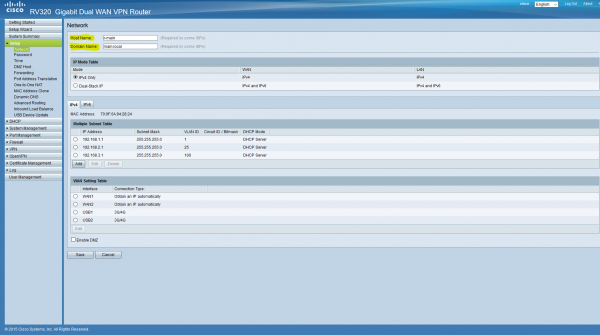
I browseren går vi til denne adresse, bekræfter det usikre forbindelsen og logger ind med brugernavn/adgangskode cisco/cisco. Vi ændrer straks adgangskoden til en sikker en. Og først går vi til fanen Setup, sektionen Network, her tildeler vi et navn og domænenavn til routeren.
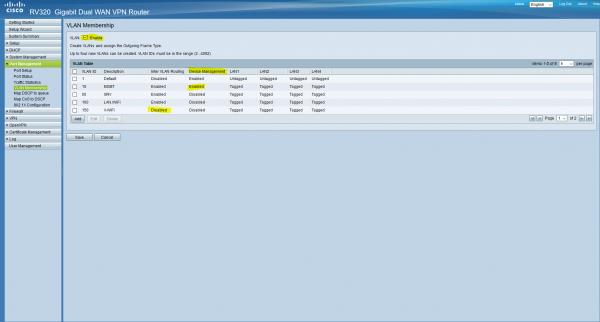
Nu tilføjer vi VLAN'er til vores router. Gå til Port Management/VLAN Membership. Vi mødes af en tabel med VLAN'er, der er indstillet som standard.
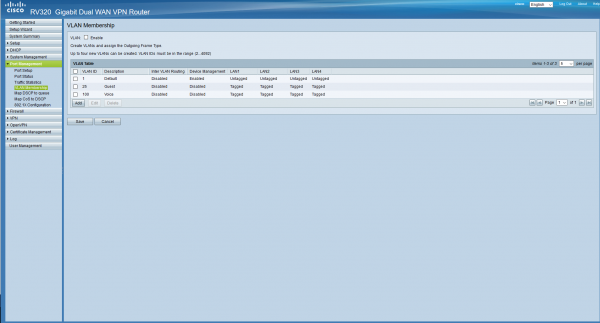
De er ikke nødvendige, så vi sletter alt undtagen den første, da den er standard og ikke kan slettes; her tilføjer vi de VLAN'er, vi har planlagt. Husk at sætte fluebenet øverst. Vi tillader også enhedsstyring kun fra administrationsnetværket, og vi tillader routing mellem netværk overalt, undtagen gæstenetværket. Vi konfigurerer portene lidt senere.
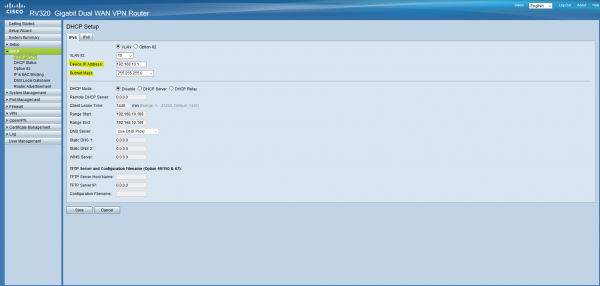
Nu indstiller vi DHCP-serverne i henhold til vores tabel. For dette går vi til DHCP/DHCP Setup.
For netværk, hvor DHCP deaktiveres, indstiller vi kun gateway-adressen, som bliver den første i subnettet (svarende til masken).
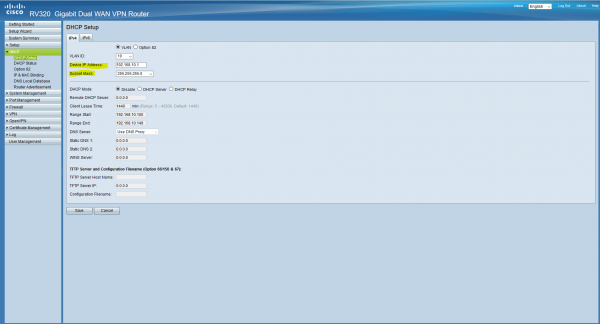
I netværk med DHCP er det ret enkelt; vi indstiller også gateway-adressen, skriver nedenunder puljer og DNS-servere:
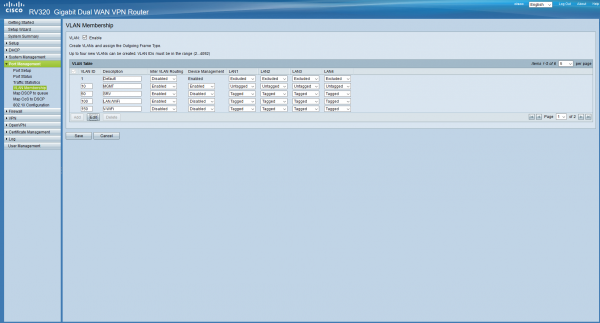
Med dette har vi forstået DHCP, nu vil klienter tilsluttet det lokale netværk modtage adresse automatisk. Nu konfigurerer vi portene (portene konfigureres efter standarden , linket er klikbart, du kan se nærmere på det). Da det antages, at alle klienter vil være tilsluttet via styrede switches, vil den ikke-taggede (native) VLAN være MGMT på alle porte; det betyder, at enhver enhed, der tilsluttes denne port, vil komme ind i dette netværk (læs mere her). Vi går tilbage til Port Management/VLAN Membership og konfigurerer dette. VLAN1 efterlader vi Excluded på alle porte, da vi ikke har brug for den.
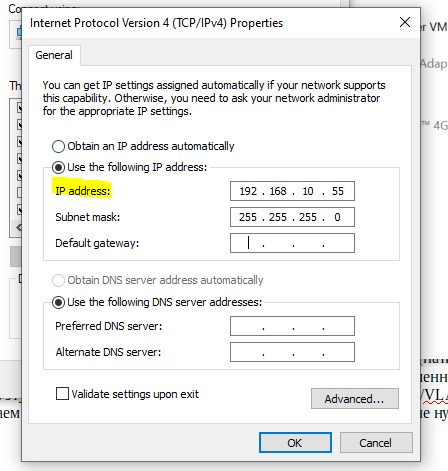
Nu skal vi på vores netværkskort indstille en statisk adresse fra administrationssubnettet, da vi kom ind i dette subnet, efter vi klikkede "gem", og der ikke er nogen DHCP-servere her. Gå til indstillingerne for netværksadapteren og indstil adressen. Derefter vil routeren være tilgængelig på adressen 192.168.10.1.
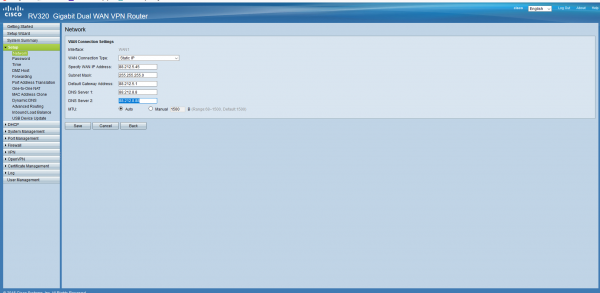
Lad os konfigurere vores internetforbindelse. Antag, at vi har fået en statisk adresse fra udbyderen. Gå til Setup/Network, marker WAN1 nederst, og klik på Rediger. Vælg Static IP og indstil din adresse.
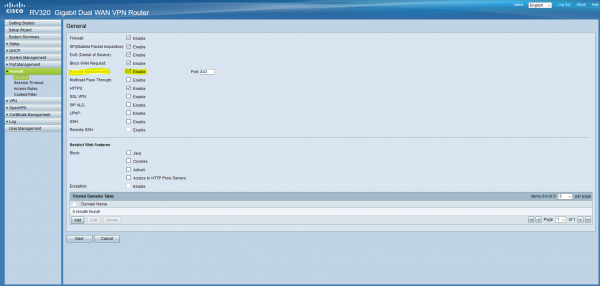
Og det sidste for i dag — vi konfigurerer fjernadgang. For dette går vi til Firewall/General og sætter et flueben i Remote Management, og justerer porten om nødvendigt.
Så er det vist alt for i dag. I slutningen af artiklen har vi en grundlæggende konfigureret router, som vi kan bruge til at få adgang til internettet. Artiklen er blevet længere, end jeg havde forventet, så i næste del afslutter vi routerens opsætning, opsætter en VPN, konfigurerer en firewall og logføring, samt konfigurerer en switch, så vi snart kan få vores kontor op at køre. Jeg håber, at artiklen har været lidt nyttig og oplysende for dig. Jeg skriver for første gang og vil sætte stor pris på konstruktiv kritik og spørgsmål, som jeg vil forsøge at svare på og tage højde for dine bemærkninger. Som jeg nævnte i starten, er jeg åben for dine tanker om, hvad andet der kan implementeres i kontoret, og hvad vi ellers skal konfigurere.
Mine kontaktoplysninger:
Telegram:
Skype/mail: kashuba@antik.sk
Tilføj mig, så vi kan snakke.
Kilde: habr.com
