

For nylig kan man finde en enorm mængde materiale online om trafikanalyse på netværksperimeteren.Men af en eller anden grund glemmer alle helt analysen af lokalt trafik,som er lige så vigtig. Denne artikel omhandler netop dette emne. Ved hjælp af vil vi genopfriske den gode gamle Netflow (og dets alternativer), kigge på interessante cases, mulige anomalier i netværket, og vi vil lære fordelene ved en løsning, hvor hele netværket fungerer som én sensor.Og vigtigst af alt – det er muligt at udføre en sådan analyse af lokal trafik helt gratis, inden for rammerne af en prøve licens (45 dage). Hvis emnet interesserer dig, er du velkommen til at fortsætte. Hvis du derimod er for doven til at læse, kan du allerede nu registrere dig til hvor vi vil vise og forklare alt (og du kan også finde ud af mere om den kommende træning i produktet).
Hvad er Flowmon Networks?
Først og fremmest er Flowmon en europæisk IT-leverandør. Virksomheden er tjekkisk med hovedkontor i byen Brno (spørgsmålet om sanktioner er helt ude af billedet). I sin nuværende form har virksomheden været til stede på markedet siden 2007. Før dette var den kendt under navnet Invea-Tech. Så samlet set har de brugt næsten 20 år på at udvikle produkter og løsninger.
Flowmon positioneres som et A-klasse brand. De udvikler premium løsninger til erhvervskunder og er fremhævet i Gartner-rapporterne inden for netværksydelse overvågning og diagnostik (NPMD). Det interessante er, at blandt alle virksomheder i rapporten er Flowmon den eneste leverandør, der er anerkendt af Gartner både som producent af løsninger til netværksovervågning og til informationsbeskyttelse (Network Behavior Analysis). De indtager ikke førstepladsen endnu, men de er heller ikke dyrere end en Boeing-flyvning.
Hvilke opgaver tillader produktet at løse?
Generelt kan følgende opgavepulje fremhæves, som virksomhedens produkter løser:
- forbedring af netværkets stabilitet samt netværksressourcernes tilgængelighed ved at minimere deres nedetid;
- forbedring af det samlede netværksydelsesniveau;
- forbedring af effektiviteten af det administrerende personale ved hjælp af:
- moderne værktøjer til innovativ netværksovervågning, baseret på information om IP-strømme;
- tilvejebringelse af detaljeret analyse af netværkets funktion og tilstand - brugere og applikationer, der opererer i netværket, overførte data, interagerende ressourcer, tjenester og noder;
- reagerer på hændelser, før de sker, i stedet for efter tab af service for brugere og kunder;
- reduktion af tiden og ressourcerne, der kræves for administration af netværket og IT-infrastrukturen;
- forenkling af fejlfinding.
- forbedring af netværkets og virksomhedens informationsressourcers sikkerhed, ved at anvende non-signatur teknologier til identifikation af unormal og skadelig netværksaktivitet, samt 'zero-day' angreb;
- sikring af det nødvendige SLA-niveau for netværksapplikationer og databaser.
Produktportefølje fra Flowmon Networks
Lad os nu se nærmere på Flowmon Networks' produktportefølje og finde ud af, hvad virksomheden konkret arbejder med. Som mange allerede har gættet ud fra navnet, er den primære specialisering i løsninger til flowovervågning af trafik, plus en række ekstra moduler, der udvider den grundlæggende funktionalitet.
Faktisk kan Flowmon betragtes som en virksomhed med et enkelt produkt, eller rettere et enkelt system. Lad os finde ud af, om det er godt eller dårligt.
Kernen i systemet er en collector, der er ansvarlig for indsamling af data via forskellige flowprotokoller, såsom NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Det er ganske logisk, at for en virksomhed, der ikke er tilknyttet nogen af producenterne af netværksudstyr, er det vigtigt at tilbyde markedet et universelt produkt, der ikke er bundet til en bestemt standard eller protokol.
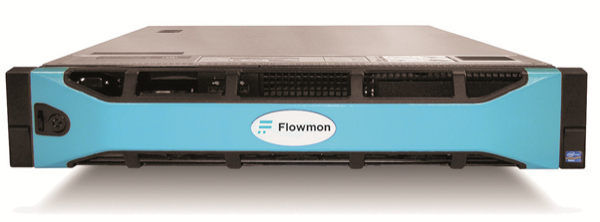
Flowmon Collector
Collector'en fås både som en hardware-server og som en virtuel maskine (VMware, Hyper-V, KVM). Forresten er hardwareplatformen implementeret på tilpassede DELL-servere, hvilket automatisk fjerner mange spørgsmål om garanti og RMA. Den eneste hardwarekomponent er de FPGA-kort, der er udviklet af Flowmons datterselskab, som muliggør overvågning ved hastigheder op til 100 Gbps.
Men hvad gør man, hvis der ikke er mulighed for at generere kvalitetsflow på det eksisterende netværksudstyr? Eller hvis belastningen på udstyret er for høj? Ingen problem:
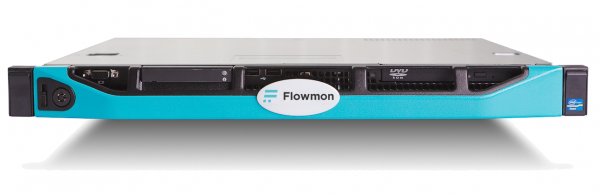
Flowmon Prob
I dette tilfælde tilbyder Flowmon Networks at bruge sine egne søgere (Flowmon Probe), som tilsluttes netværket via SPAN-porten på switchen eller ved at bruge passive TAP-splittere.
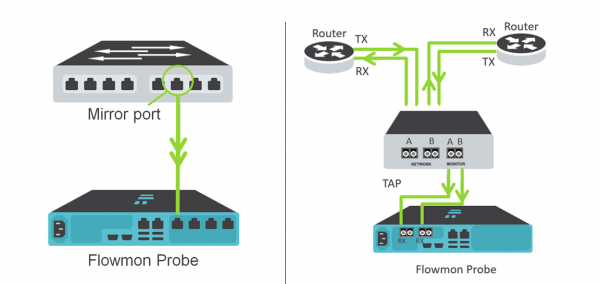
SPAN (spejlport) og TAP implementeringsmuligheder
I dette tilfælde omdannes den "rå" trafik, der kommer til Flowmon Probe, til forbedret IPFIX, som indeholder mere end 240 metrikker med information. Mens den standard NetFlow-protokol, der genereres af netværksudstyr, indeholder højst 80 metrikker. Dette gør det muligt at sikre synlighed af protokoller ikke kun på niveau 3 og 4, men også på niveau 7 i ISO OSI-modellen. Som et resultat kan netværksadministratorer overvåge driften af applikationer og protokoller som e-mail, HTTP, DNS, SMB…
Konceptuelt ser den logiske arkitektur af systemet således ud:
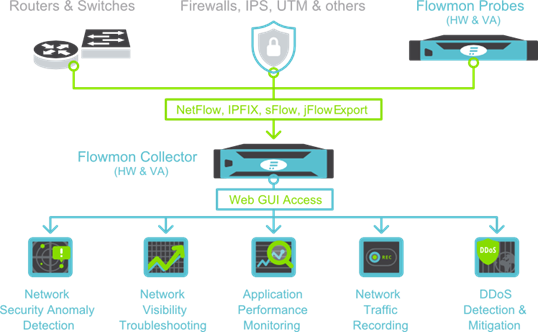
Den centrale del af hele Flowmon Networks' "økosystem" er Collector, som modtager trafik fra det eksisterende netværksudstyr eller egne søgere (Probe). Men for Enterprise-løsninger ville det være for simpelt at tilbyde funktionalitet udelukkende til overvågning af netværkstrafik. Det kan Open Source-løsninger også gøre, om end ikke med samme ydeevne. Værdien af Flowmon ligger i de ekstra moduler, som udvider basisfunktionaliteten:
- modul Anomaly Detection Security – identificering af unormal netværksaktivitet, herunder zero-day angreb, baseret på heuristisk analyse af trafik og typisk netværksprofil;
- modul Application Performance Monitoring – overvågning af ydeevnen af netværksapplikationer uden installation af "agenter" og indvirkning på målsystemer;
- modul Traffic Recorder – optagelse af fragmenter af netværkstrafik i henhold til en række foruddefinerede regler eller ved triggere fra ADS-modulet, til videre fejlfinding og/eller efterforskning af sikkerhedshændelser;
- modul DDoS Beskyttelse – beskyttelse af netværksperimeteret mod volumetriske DoS/DDoS-angreb, herunder angreb på applikationer (OSI L3/L4/L7).
I denne artikel vil vi se på, hvordan alt fungerer i praksis med eksempler fra 2 moduler – Network Performance Monitoring and Diagnostics og Anomaly Detection Security.
Udgangsdata:
- Lenovo RS 140 server med VMware 6.0 hypervisor;
- billedet af Flowmon Collector-virtuelle maskine, som kan ;
- et par switches, der understøtter flowprotokoller.
Trin 1. Installation af Flowmon Collector
Implementeringen af en virtuel maskine på VMware foregår på en helt standard måde fra en OVF-skabelon. Resultatet er en virtuel maskine, der kører CentOS og er klar til brug. Kravene til ressourcerne er rimelige:
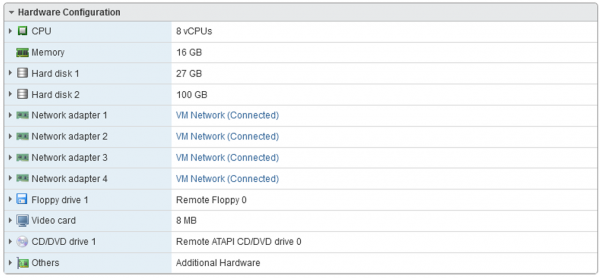
Det er kun tilbage at udføre grundlæggende initialisering med kommandoen sysconfig:
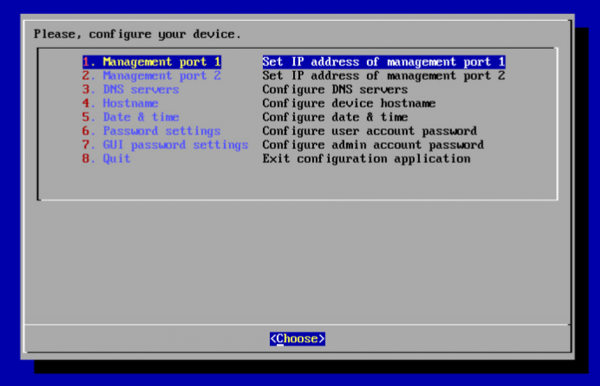
Vi konfigurerer IP på administrationsporten, DNS, tid, værtens navn, og vi kan tilslutte os WEB-grænsefladen.
Trin 2. Installation af licens
En prøveversion af licensen på halvanden måned genereres og downloades sammen med billedet af den virtuelle maskine. Den indlæses gennem Configuration Center -> License. Resultatet er, at vi ser:
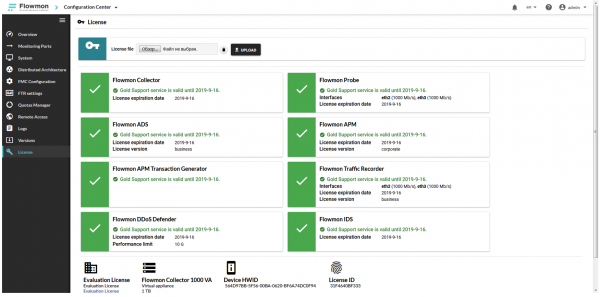
Alt er klar. Vi kan begynde arbejdet.
Trin 3. Indstilling af modtageren på kollektor
I dette trin skal vi beslutte, hvordan data fra kilderne vil komme ind i systemet. Som vi nævnte tidligere, kan det være en af flow-protokollerne eller en SPAN-port på switchen.
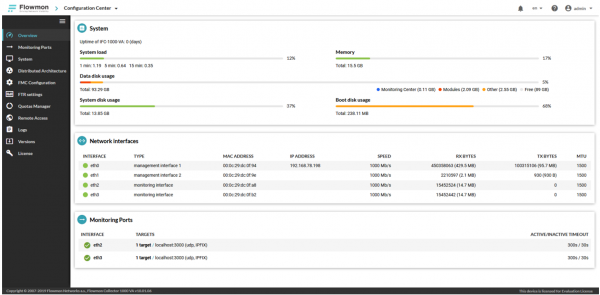
I vores eksempel vil vi bruge datamodtagelse via protokollerne NetFlow v9 og IPFIX. I dette tilfælde angiver vi IP-adressen på administrationsgrænsefladen som mål - 192.168.78.198. Grænsefladerne eth2 og eth3 (med typen Monitoring interface) bruges til at modtage en kopi af den "rå" trafik fra SPAN-porten på switchen. Vi springer dem over, det er ikke vores tilfælde.
Derefter tjekker vi porten på kollektor, hvor trafikken skal komme ind.
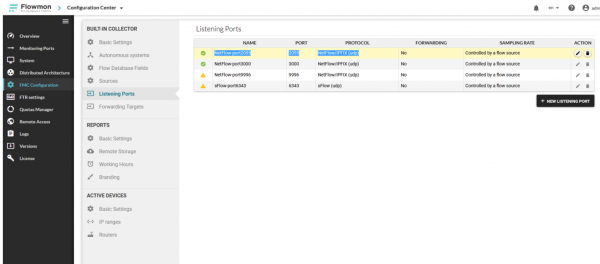
I vores tilfælde forventer kollektor trafikken på UDP/2055-porten.
Trin 4. Konfiguration af netværksudstyr til eksport af flow
At konfigurere NetFlow på Cisco Systems-udstyr kan nok kaldes en helt almindelig opgave for enhver netværksadministrator. I vores eksempel vil vi tage noget mere usædvanligt. For eksempel routeren MikroTik RB2011UiAS-2HnD. Ja, som mærkeligt det end lyder, understøtter denne budgetløsning til små og hjemmekontorer også protokollerne NetFlow v5/v9 og IPFIX. I indstillingerne angiver vi målet (kollektorens adresse 192.168.78.198 og port 2055):
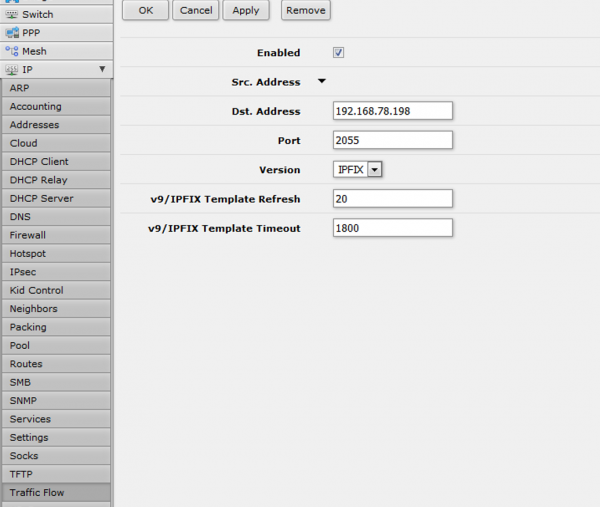
Og vi tilføjer alle tilgængelige mål for eksport:
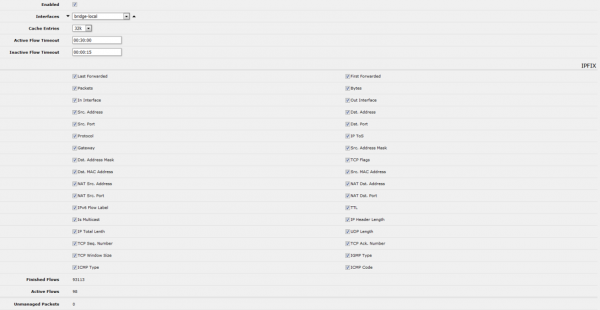
På dette punkt kan man sige, at den grundlæggende opsætning er afsluttet. Vi tjekker, om trafikken kommer ind i systemet.
Trin 5. Kontrol og drift af modulet til netværkspræstationsovervågning og fejlfinding
For at kontrollere tilstedeværelsen af trafik fra kilden kan man gå til afsnittet Flowmon Monitoring Center -> Sources:
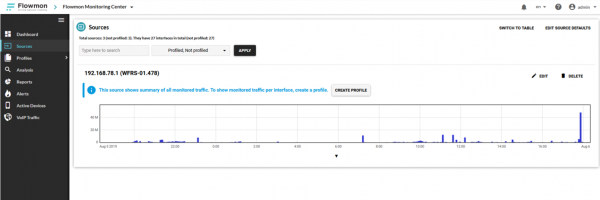
Vi kan se, at dataene kommer ind i systemet. Efter noget tid, når kollektor har indsamlet trafik, begynder widgeter at vise information:
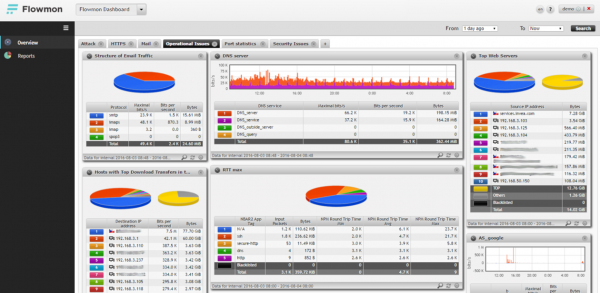
Systemet er bygget op efter princippet om drill down. Det vil sige, at brugeren, ved at vælge et interessant element på diagrammet eller grafen, "graver ned" til det niveau af data, han har brug for:
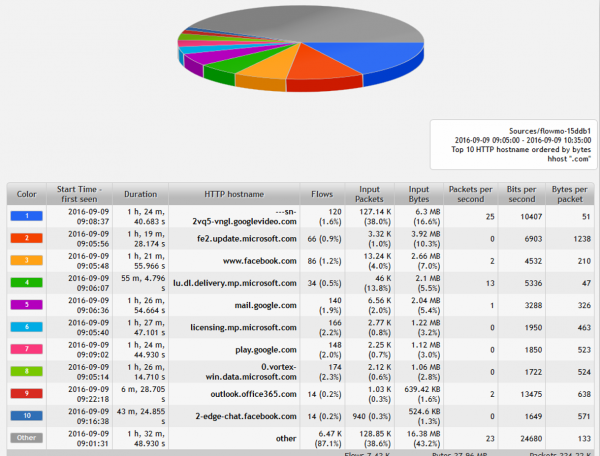
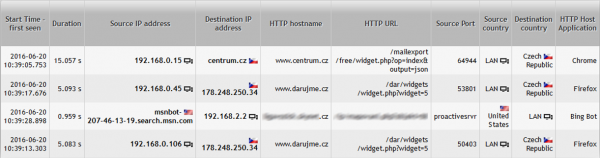
Ned til information om hver netværksforbindelse og -tilslutning:
Trin 6. Modul til Anomaly Detection Security
Dette modul kan betragtes som et af de mest interessante, takket være brugen af signaturløse metoder til at opdage anomalier i netværkstrafik og skadelig netværksaktivitet. Men det er ikke en analog til IDS/IPS-systemer. Arbejdet med modulet begynder med dets "træning". Til dette angives alle nøglekomponenter og tjenester i netværket i en særlig guide, herunder:
- gateway-adresser, DNS, DHCP og NTP servere,
- adressering i bruger- og serversegmenter.
Herefter skifter systemet til træningstilstand, som i gennemsnit varer fra 2 uger til 1 måned. I løbet af denne tid danner systemet en baseline for trafik, der er karakteristisk for vores netværk. Kort sagt, systemet lærer:
- hvilken adfærd der er karakteristisk for netværksnoder?
- hvilke datamængder der normalt overføres og er normale for netværket?
- hvilke arbejdstider der er typiske for brugere?
- hvilke applikationer der kører i netværket?
- og meget mere..
Resultatet er, at vi får et værktøj, der identificerer eventuelle anomalier i vores netværk og afvigelser fra karakteristisk adfærd. Her er et par eksempler, som systemet kan opdage:
- spredning af ny malware i netværket, der ikke kan opdages af antivirus-signaturer;
- opbygning af DNS-, ICMP- eller andre tunneller og overførsel af data forbi firewallen;
- fremkomsten af en ny computer i netværket, der udgiver sig for at være DHCP- og/eller DNS-server.
Lad os se, hvordan det ser ud i praksis. Efter at dit system har gennemgået træningen og opbygget en baseline for netværkets trafik, begynder det at opdage hændelser:
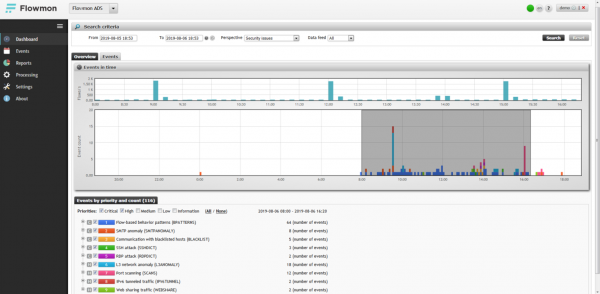
Hovedsiden for modulet er en tidslinje, der viser de identificerede hændelser. I vores eksempel ser vi en tydelig spids, cirka mellem kl. 9 og 16. Vi fremhæver den og kigger nærmere på den.
Der kan tydeligt ses abnormal adfærd fra en angriber i netværket. Det begynder med, at en vært med adressen 192.168.3.225 starter en horisontal scanning af netværket på port 3389 (Microsoft RDP-service) og finder 14 potentielle "ofre":
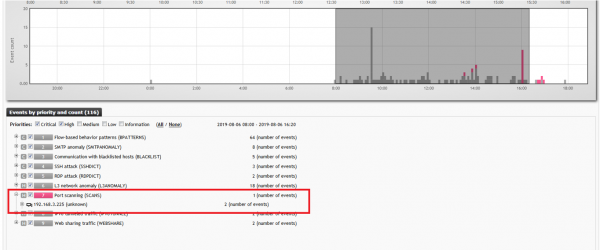
og
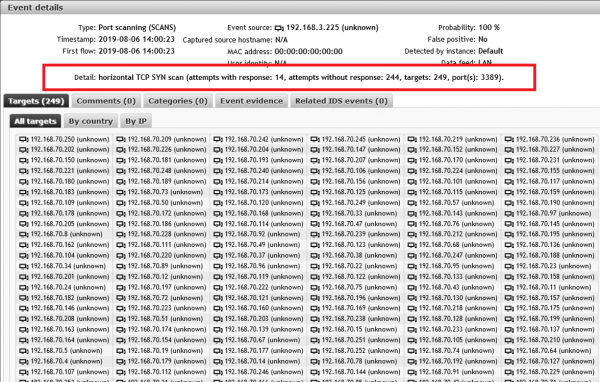
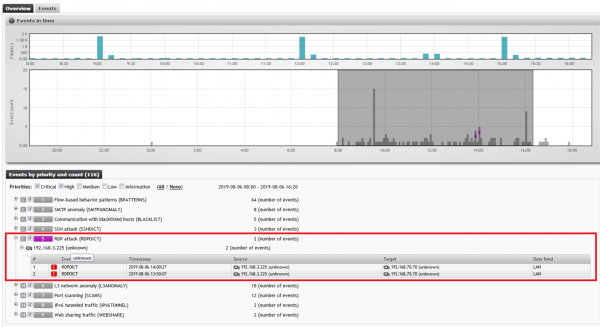
Den næste registrerede hændelse er, at værten 192.168.3.225 starter en brute force-angreb på adgangspunktet RDP (port 3389) mod tidligere identificerede adresser:
Som et resultat af angrebet registreres en SMTP-anomali på en af de hackede værter. Med andre ord er spamming begyndt:
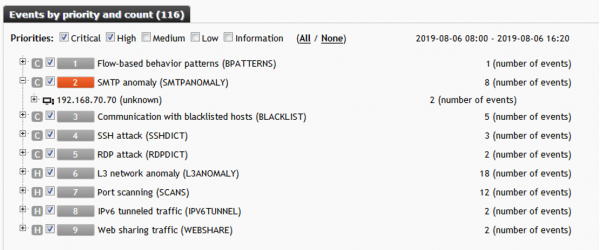
Dette eksempel viser tydeligt funktionerne i systemet og modulet Anomaly Detection Security. Bedøm selv effektiviteten. Med dette afslutter vi den funktionelle gennemgang af løsningen.
Konklusion
Lad os opsummere, hvilke konklusioner vi kan drage om Flowmon:
- Flowmon er en premium løsning for erhvervskunder;
- takket være alsidigheden og kompatibiliteten er dataindsamlingen tilgængelig fra enhver kilde: netværksudstyr (Cisco, Juniper, HPE, Huawei...) eller egne sonde-enheder (Flowmon Probe);
- løsningens skalerbarhed muliggør udvidelse af systemets funktionalitet ved at tilføje nye moduler og også at øge effektiviteten takket være en fleksibel tilgang til licensering;
- ved hjælp af signaturfri analyseteknologier kan systemet opdage selv ukendte zero-day angreb for antivirus- og IDS/IPS-systemer;
- takket være den fulde 'gennemsigtighed' ved installationen og systemets tilstedeværelse i netværket påvirker løsningen ikke driften af andre noder og komponenter i din IT-infrastruktur;
- Flowmon er den eneste løsning på markedet, der understøtter overvågning af trafik med hastigheder op til 100 Gbit/s;
- Flowmon er en løsning til netværk af enhver størrelse;
- den bedste pris/funktionalitet forhold blandt lignende løsninger.
I denne gennemgang har vi set mindre end 10% af den samlede funktionalitet i løsningen. I den næste artikel vil vi tale om de resterende moduler fra Flowmon Networks. På eksemplet med modulet Application Performance Monitoring vil vi vise, hvordan administratorer for forretningsapplikationer kan sikre tilgængelighed på det angivne SLA-niveau og hurtigst muligt diagnosticere problemer.
Vi vil også gerne invitere dig til vores webinar (10.09.2019) dedikeret til løsningerne fra Flowmon Networks. For forhåndsregistrering beder vi dig .
Det er alt for nu, tak for din interesse!
Kun registrerede brugere kan deltage i undersøgelsen. , please.
Bruger du Netflow til netværksovervågning?
Ja
Nej, men jeg planlægger det
Nej
9 brugere har stemt. 3 brugere har undladt at stemme.
Kilde: habr.com
