

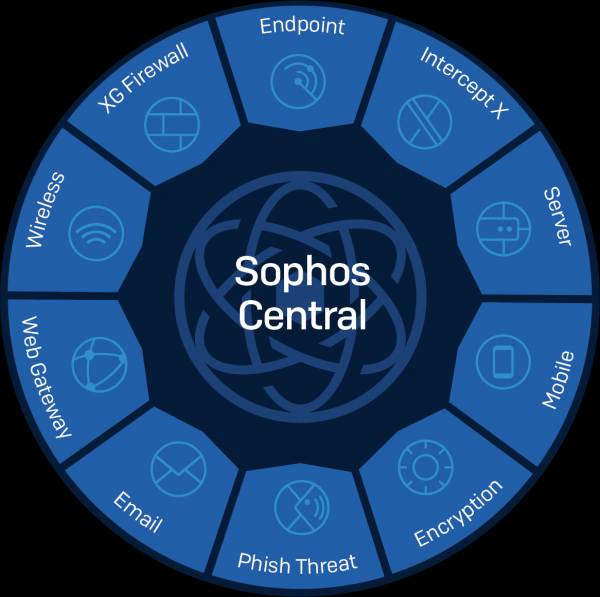
For ensuring high effectiveness of information security tools, the connection between its components plays a significant role. It allows for the mitigation of not only external but also internal threats. When designing a network infrastructure, every security tool is essential, whether it's an antivirus or a firewall, to function not only within its own class (Endpoint security or NGFW) but also to have the capability to interact with each other for collaborative threat combat.
Lidt teori
It’s no surprise that today’s cybercriminals have become more opportunistic. To distribute malware, they utilize a whole range of networking technologies:
Phishing emails lead malware to 'cross the threshold' of your network, using known attacks or zero-day attacks followed by privilege escalation, or lateral movement within the network. The presence of one infected device can mean that your network might be exploited for the attacker’s gain.
In some cases, when interaction between information security components is necessary, it becomes challenging to describe the current state of the system during an information security audit with a unified set of interconnected measures. In most cases, many technological solutions focusing on countering a specific type of threat do not foresee integration with other technological solutions. For instance, endpoint protection products use signature and behavioral analysis to determine whether a file is infected. To stop malicious traffic, firewalls employ other technologies, including web filtering, IPS, sandboxing, etc. However, in most organizations, these information security components are not interconnected and operate in isolation.
Trends in the implementation of Heartbeat technology
En ny tilgang til cybersikkerhed indebærer beskyttelse på hvert niveau, hvor de anvendte løsninger er forbundet med hinanden og har mulighed for at udveksle information. Dette fører til skabelsen af Sunchronized Security (SynSec). SynSec er en proces til at sikre informationssikkerhed som et samlet system. I dette tilfælde er hver komponent i informationssikkerheden forbundet med hinanden i realtid. For eksempel er løsningen implementeret efter dette princip.
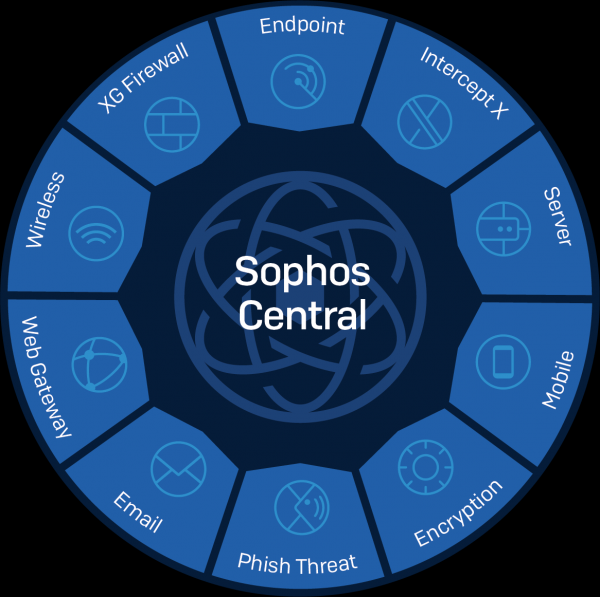
Security Heartbeat-teknologien sikrer kommunikation mellem sikkerhedskomponenterne og muliggør systemets fælles funktionalitet og overvågning. I er integreret løsninger af følgende klasser:
- — klassisk signaturbaseret antivirus;
- — specialiseret antivirus til servere;
- – next-gen antivirus (uden signaturer og med kunstig intelligens-teknologier);
- — next-generation firewall;
- — administration af mobile enheder og kontrol af adgang til virksomhedens e-mail og filer;
- ;
- — adgangspunkter, der administreres både fra skyen og lokalt via Sophos UTM / Sophos XG;
- — klassisk løsning til filtrering af webtrafik;
- — cloud/lokalt anti-spam/antivirusløsning;
- — øgning af medarbejdernes bevidsthed, udførelse af testfiskeforsendelser;
- — revision af cloud-infrastrukturer.
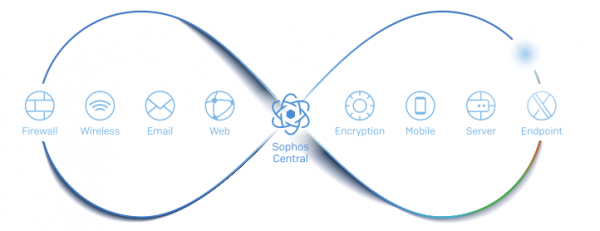
Det er ikke svært at se, at Sophos Central understøtter et tilstrækkeligt bredt udvalg af løsninger inden for informationssikkerhed. I Sophos Central er konceptet SynSec baseret på tre vigtige principper: opdagelse, analyse og reaktion. Lad os se nærmere på hver af dem.
SynSec-konceptet
OPDAGELSE (identifikation af ukendte trusler)
Produkter fra Sophos, der styres af Sophos Central, deler automatisk information mellem hinanden for at identificere risici og ukendte trusler, hvilket omfatter:
- analyse af netværkstrafik med mulighed for at identificere applikationer med høj risiko og skadelig trafik;
- opdagelse af brugere med høj risikogruppe ved rekurrent analyse af deres aktiviteter på nettet.
ANALYSE (øjeblikkelig og intuitiv)
Real-time incident analysis provides immediate understanding of the current system situation.
- Displaying the complete chain of events that led to the incident, including all files, registry keys, URLs, etc.
REAKTION (automated incident response)
Configuring security policies allows for automated responses to infections and incidents in just a few seconds. This is achieved by:
- instant isolation of infected devices and stopping the attack in real-time (even within the same network / broadcast domain);
- restricting access to company network resources for devices that do not comply with the policies;
- remote initiation of device scanning upon detecting outgoing spam.
We have reviewed the main principles of protection on which Sophos Central operates. Now, let's describe how the SynSec technology performs in practice.
From Theory to Practice
First, let's clarify how the interaction between devices is established according to the SynSec principle using the Heartbeat technology. The first step is registering Sophos XG in Sophos Central. At this stage, it receives a certificate for self-identification, an IP address, and a port through which end devices will interact with it via Heartbeat technology, as well as a list of IDs of end devices managed through Sophos Central and their client certificates.
Shortly after the registration of Sophos XG, Sophos Central will send the end devices the information needed to initiate interaction via Heartbeat technology:
- a list of certification centers used for issuing Sophos XG certificates;
- a list of device IDs registered in Sophos XG;
- IP address and port for interaction via Heartbeat technology.
This information is stored on the computer at the following path: %ProgramData%SophosHearbeatConfigHeartbeat.xml and is regularly updated.
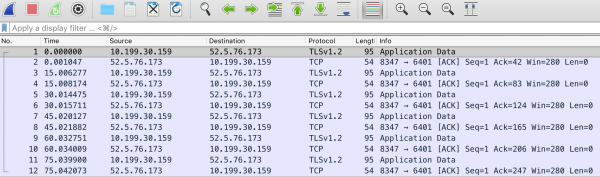
Kommunikationen via Heartbeat-teknologien sker ved at sende beskeder fra endepunktet til den magiske IP-adresse 52.5.76.173:8347 og tilbage. Under analysen blev det konstateret, at pakkerne sendes med et interval på 15 sekunder, som angivet af leverandøren. Det skal bemærkes, at Heartbeat-beskederne behandles direkte af XG Firewall — den opfanger pakkerne og overvåger status for endepunktet. Hvis man udfører pakkeoptagelse på værtssystemet, vil trafikmønstret ligne kommunikationen med en ekstern IP-adresse, selvom endepunktet i virkeligheden interagerer direkte med XG Firewall.
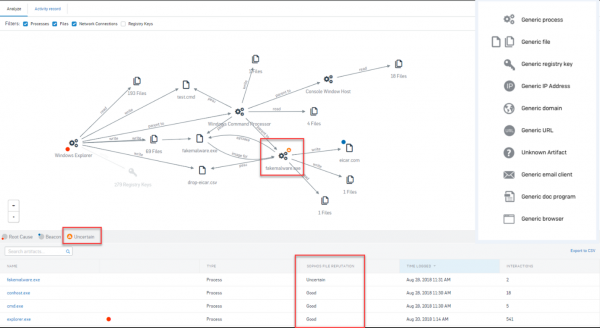
Lad os antage, at en skadelig applikation på en eller anden måde er kommet ind på computeren. Sophos Endpoint opdager denne angreb, eller vi stopper med at modtage Heartbeat fra dette system. Den inficerede enhed sender automatisk oplysninger om inficeringen af systemet, hvilket udløser en automatiseret handlingskæde. XG Firewall isolerer straks computeren for at forhindre spredning af angrebet og interaktion med C&C-servere.
Sophos Endpoint fjerner automatisk malware. Efter dens fjernelse synkroniseres enheden med Sophos Central, hvorefter XG Firewall genopretter netværksadgangen. Analyse af roden til problemerne (Root Cause Analysis – RCA eller EDR – Endpoint Detection and Response) giver en detaljeret indsigt i, hvad der er sket.
Antag at adgangen til virksomhedens ressourcer sker via mobile enheder og tablets, kan man så sikre SynSec i dette tilfælde?
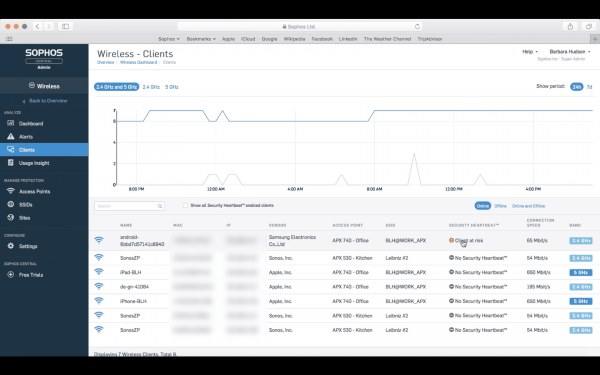
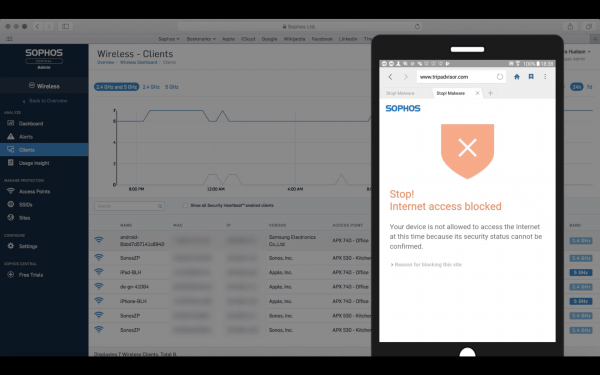
Til et sådant scenarie er der support i Sophos Central og . Lad os antage, at brugeren forsøger at overtræde sikkerhedspolitikken på en mobil enhed beskyttet af Sophos Mobile. Sophos Mobile opdager overtrædelsen af sikkerhedspolitikken og sender meddelelser til de øvrige systemkomponenter, hvilket udløser en forudkonfigureret reaktion på hændelsen. Hvis der i Sophos Mobile er indstillet politikker for "forbyd netværksforbindelse", vil Sophos Wireless begrænse adgangen til netværket for denne enhed. På Sophos Centrals kontrolpanel under fanen Sophos Wireless vil der blive vist en meddelelse om, at enheden er inficeret. Mens brugeren forsøger at få adgang til netværket, vises der en skærm, der informerer om, at adgangen til internettet er begrænset.
Endepunktet har flere tilstande for Heartbeat-status: rød, gul og grøn.
Den røde status opstår i følgende tilfælde:
- aktivt malware er blevet opdaget;
- der er registreret et forsøg på at starte malware;
- der er opdaget skadelig netværkstrafik;
- malware er ikke blevet fjernet.
Den gule status betyder, at der er registreret inaktivt malware på endpointen eller at noget potentielt uønsket software (PUP) er blevet opdaget. Den grønne status indikerer, at der ikke er fundet nogen af de ovenfor nævnte problemer.
Efter at have gennemgået nogle klassiske scenarier for interaktion mellem beskyttede enheder og Sophos Central, lad os gå videre til beskrivelsen af brugergrænsefladen for løsningen og se på de grundlæggende indstillinger og den understøttede funktionalitet.
Grafisk interface
På kontrolpanelet vises de seneste meddelelser. Der vises også en oversigt over beskyttelsens forskellige komponenter i diagramform. I dette tilfælde vises de samlede data om beskyttelse af personlige computere. Der er også tilgængelig oversigt over forsøg på at besøge farlige ressourcer og ressourcer med uacceptabelt indhold, samt statistik over e-mailanalyse.
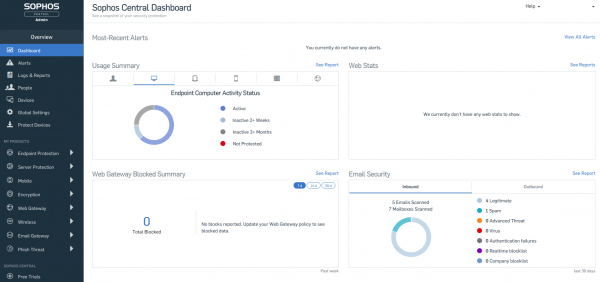
Sophos Central understøtter visning af meddelelser efter vigtighed, så brugeren ikke går glip af kritiske sikkerhedsalarm. Udover den kortfattede oversigt over systemets beskyttelsesstatus, understøtter Sophos Central logføring af begivenheder, integration med SIEM-systemer. For mange virksomheder er Sophos Central en platform både til intern SOC samt til levering af tjenester til deres kunder — MSSP.
En af de vigtige funktioner er understøttelsen af opdateringscache for endpoint-klienter. Dette sparer båndbredde af ekstern trafik, da opdateringerne i dette tilfælde downloades én gang til en af endpoint-klienterne, hvorefter andre enheder downloader opdateringer fra denne. Derudover kan den valgte endpoint retransmittere meddelelser om sikkerhedspolitikker og informationsrapporter til Sophos cloud. Denne funktion er nyttig, hvis der er enheder, der ikke har direkte adgang til internettet, men stadig har brug for beskyttelse. Sophos Central har en indstilling (tamper protection), der forhindrer ændringer i computerbeskyttelsens indstillinger eller fjernelse af endpoint-agenten.
En af komponenterne i endpoint-beskyttelse er den næste generations antivirus (NGAV) — . Ved hjælp af dyb læringsteknologi kan antivirus identificere tidligere ukendte trusler uden brug af signaturer. Nøjagtigheden af detektion svarer til den, der findes i signaturbaserede alternativer, men sikrer proaktiv beskyttelse mod "zero-day" angreb, i modsætning til dem. Intercept X kan arbejde parallelt med signaturbaserede antivirus fra andre leverandører.
I denne artikel har vi kort introduceret konceptet SynSec, som er implementeret i Sophos Central, samt nogle af funktionerne i denne løsning. Vi vil i de kommende artikler uddybe, hvordan hver af beskyttelseskomponenterne, der er integreret i Sophos Central, fungerer. Du kan få en demo-version af løsningen .
Kilde: habr.com
