

Om udgivelsen af version 12 af Sysmon blev der rapporteret den 17. september på . Faktisk blev nye versioner af Process Monitor og ProcDump også udgivet den dag. I denne artikel vil jeg beskrive en central og tvetydig nyhed i version 12 af Sysmon — en type hændelse med Event ID 24, som logger brugerens interaktion med udklipsholderen.
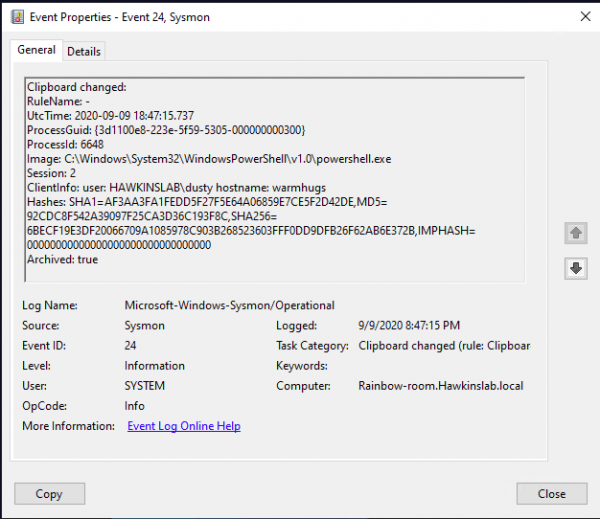
Oplysninger fra denne type hændelser åbner nye muligheder for kontrol over mistænkelig aktivitet (samt nye sårbarheder). Du vil kunne forstå, hvem der, hvorfra, og hvad der blev forsøgt kopieret. Nedenfor er en beskrivelse af nogle felter i den nye hændelse og et par anvendelsesscenarier.
Den nye hændelse indeholder følgende felter:
Image: processen, hvis data blev skrevet til udklipsholderen.
Session: sessionen, hvor optegnelsen om udklipsholderadgang fandt sted. Dette kan være system(0)
når der arbejdes interaktivt eller på afstand osv.
ClientInfo: indeholder brugernavnet for sessionen, og i tilfælde af en fjernsession — det originale værtsnavn og IP-adresse, hvis disse data er tilgængelige.
Hashes: bestemmer filnavnet, hvori den kopierede tekst er blevet gemt (analogt med hændelser af typen FileDelete).
Archived: status, om teksten fra udklipsholderen er blevet gemt i Sysmon's arkivmappe.
De sidste par felter vækker bekymring. Det er fordi, at siden version 11 kan Sysmon (ved passende indstillinger) gemme forskellige data i sin arkivmappe. For eksempel logger Event ID 23 hændelser for sletning af filer og kan gemme dem alle i den samme arkivmappe. Filnavnene, der er oprettet som følge af arbejdet med udklipsholderen, får tilføjet tagget CLIP. Filene selv indeholder de præcise data, der blev kopieret til udklipsholderen.
Sådan ser den gemte fil ud
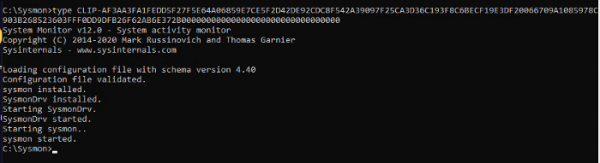
Gemmes i fil ved installationen. Det er muligt at oprette hvidlister over processer, hvor tekst ikke vil blive gemt.
Sådan ser installationen af Sysmon ud med den relevante opsætning af arkivmappen:
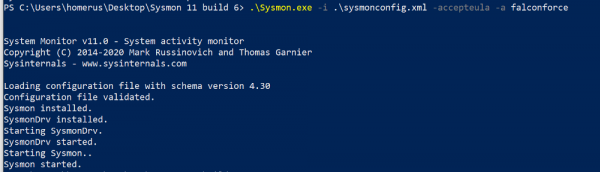
Her tænker jeg, vi bør huske på adgangskodeadministratorer, som også bruger udklipsholderen. Tilstedeværelsen af Sysmon i systemet med en adgangskodeadministrator vil give dig (eller en angriber) mulighed for at opsnappe disse adgangskoder. Hvis man antager, at du er klar over, hvilken proces der allokerer den kopierede tekst (og det er ikke altid adgangskodeadministratorens proces, men måske en eller anden svchost), kan denne undtagelse tilføjes til hvidlisten og ikke gemmes.
Måske vidste du ikke, at tekst fra udklipsholderen fanges af den fjernbetjente server, når du skifter til den i RDP-sessiontilstand. Hvis du har noget i udklipsholderen og skifter mellem RDP-sessioner, vil denne information følge med dig.
Lad os opsummere Sysmons muligheder for at arbejde med udklipsholderen.
Det registreres:
- Den tekstlige kopi af indsatte data via RDP og lokalt;
- Datafangst fra udklipsholderen af forskellige værktøjer/processer;
- Kopiering/indsætning af tekst til/fra den lokale virtuelle maskine, selvom denne tekst ikke er blevet indsat endnu.
Det registreres ikke:
- Kopiering/indsætning af filer til/fra den lokale virtuelle maskine;
- Kopiering/indsætning af filer via RDP;
- Malware, der fanger din udklipsholder, skriver kun til selve udklipsholderen.
På trods af sin tvetydighed vil denne type hændelser gøre det muligt at genskabe angrebsmønstre og hjælpe med at identificere tidligere utilgængelige data til postmortem-analyser efter angreb. Hvis optagelsen af indholdet i udklipsholderen er aktiveret, er det vigtigt at registrere hver enkelt adgang til det arkiverede bibliotek og identificere potentielt farlige (initieret ikke af sysmon.exe).
Til registrering, analyse og reaktion på ovenstående hændelser kan værktøjet , som kombinerer alle tre tilgange og desuden er et effektivt centraliseret lager for alle indsamlede rådata. Vi kan konfigurere det til integration med populære SIEM-systemer for at minimere udgifterne til deres licenser ved at overføre behandlingen og lagringen af rådata til InTrust.
For at lære mere om InTrust, læs vores tidligere artikler eller .
(populær artikel)
Kilde: habr.com
