

I dag begynder vi at lære om routere. Hvis du har gennemført mit videokursus fra første til 17. lektion, har du allerede lært grundlæggende om switches. Nu bevæger vi os videre til den næste enhed - routeren. Som du ved fra den tidligere videolektion, har et af emnerne i CCNA-kurset overskriften – Cisco Switching & Routing.
I denne serie vil vi ikke studere Cisco-routere, men derimod undersøge routing-konceptet som helhed. Vi vil have tre temaer. Det første er en oversigt over, hvad du allerede ved om routere, og en samtale om, hvordan dette kan anvendes sammen med den viden, du har fået under studiet af switches. Vi skal forstå, hvordan switches og routere arbejder sammen.
Dernæst vil vi se på, hvad routing er, hvad det betyder og hvordan det fungerer, og derefter gå videre til typerne af routingprotokoller. I dag bruger jeg en topologi, som du allerede har set i de tidligere lektioner.
Vi har set på, hvordan data bevæger sig igennem netværket og hvordan den tre-trins håndtryksprocedure TCP foregår. Den første besked, der sendes over netværket, er en SYN-pakke. Lad os se, hvordan den tre-trins håndtryksprocedure fungerer, når en computer med IP-adressen 10.1.1.10 ønsker at oprette forbindelse til serveren 30.1.1.10, altså forsøger at etablere en FTP-forbindelse.
For at starte forbindelsen opretter computeren en kildeport med et tilfældigt nummer, 25113. Hvis du har glemt, hvordan dette foregår, anbefaler jeg at se de tidligere videolektioner, hvor dette emne blev behandlet.
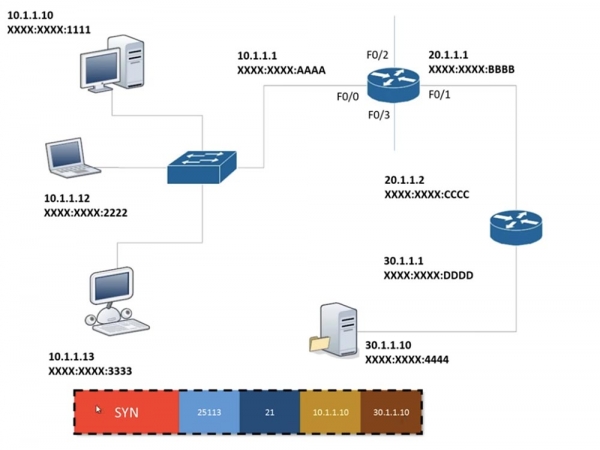
Derefter placerer den i ramme nummeret på destinationsporten, da den ved, at den skal forbinde til port 21, og tilføjer derefter oplysninger fra lag 3 i OSI-modellen, altså sin egen IP-adresse og IP-adressen på destinationspunktet. De data, der er omkranset med stregen, ændres ikke, før de når den endelige destination. Når de når serveren, ændres de heller ikke, men serveren tilføjer oplysninger fra lag 2, altså MAC-adressen, da switches kun opfatter oplysninger fra lag 2 i OSI-modellen. I dette scenarie er routeren den eneste netværksenhed, der behandler information fra lag 3, og naturligvis arbejder computeren også med denne information. Så switches arbejder kun med information fra lag 2, mens routeren håndterer lag 3.
Switchen kender den oprindelige MAC-adresse XXXX:XXXX:1111 og ønsker at finde MAC-adressen på serveren, som computeren henvender sig til. Den sammenligner den oprindelige IP-adresse med destinationsadressen, forstår, at disse enheder ligger i forskellige subnet, og beslutter at bruge gatewayen for at komme ud i et andet subnet.
Jeg får ofte spørgsmålet om, hvem der bestemmer, hvad IP-adressen for gatewayen skal være. For det første er det netværksadministratoren, der opretter netværket og tildeler IP-adresser til hver enhed. Som administrator kan du tildele routeren enhver adresse, der ligger i det tilladte interval af din subnet. Normalt er det den første eller sidste tilladte adresse, men der er ingen strenge regler for, hvordan den skal tildeles. I vores tilfælde tildelte administratoren gatewayens eller routerens adresse 10.1.1.1 til port F0/0.
Når du konfigurerer et netværk på en computer med den statiske IP-adresse 10.1.1.10, tildeler du en subnetmaske på 255.255.255.0 og standardgatewayen er 10.1.1.1. Hvis du ikke bruger en statisk adresse, betyder det, at computeren bruger DHCP, som tildeler en dynamisk adresse. Uanset hvilken IP-adresse computeren bruger, statisk eller dynamisk, skal der være en gateway-adresse for at komme til et andet netværk.
Således ved computeren 10.1.1.10, at den skal sende en ramme til routeren 10.1.1.1. Denne overførsel sker inden for det lokale netværk, hvor IP-adressen ikke har nogen betydning; her er det kun MAC-adressen, der er vigtig. Antag, at computeren aldrig før har kommunikere med routeren og ikke kender dens MAC-adresse, så den skal først sende en ARP-forespørgsel, der spørger alle enheder i subnettet: "hey, hvem af jer har adressen 10.1.1.1? Hvis du venligst oplyser mig din MAC-adresse!". Da ARP er en broadcast-meddelelse, modtages den på alle porte på alle enheder, inklusive routeren.
Computeren 10.1.1.12, der modtager ARP, tænker: «nej, min adresse er ikke 10.1.1.1», og kasserer anmodningen. Tilsvarende gør computeren 10.1.1.13. Routeren, der modtager anmodningen, forstår, at det er den, der bliver spurgt og sender MAC-adressen fra port F0/0 – da alle porte har forskellige MAC-adresser – til computeren 10.1.1.10. Nu, da den kender gateway-adressen XXXX:AAAA, som i dette tilfælde er destinationsadressen, tilføjer computeren denne adresse til slutningen af den ramme, der er adresseret til serveren. Samtidig opretter den FCS/CRC-rammehovedet, som repræsenterer en fejlkontrolmekanisme for transmissionen.
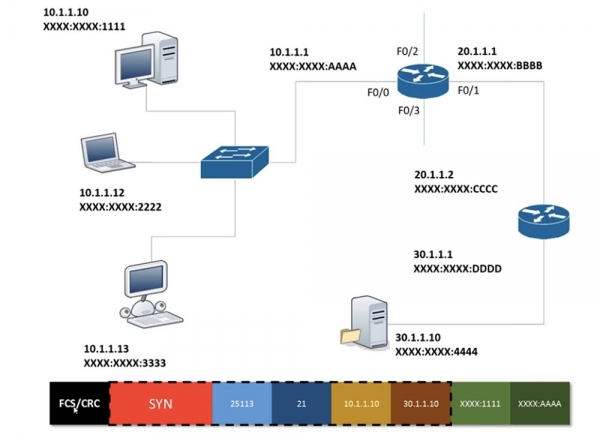
Derefter sendes rammen fra computeren 10.1.1.10 via kabler til routeren 10.1.1.1. Efter modtagelsen af rammen fjerner routeren FCS/CRC ved at bruge den samme algoritme til kontrol som computeren. Dataene består kun af en sekvens af nuller og ettaller. Hvis dataene er beskadiget, dvs. 1 bliver til 0 eller 0 bliver til 1, eller hvis der er datalækage, der ofte opstår ved brug af en hub, skal enheden sende rammen igen.
Hvis FCS/CRC-kontrollen er bestået, ser routeren på kilde- og destinations-MAC-adresserne og fjerner dem, da det er oplysninger på lag 2, og går videre til rammens krop, som indeholder oplysninger på lag 3. Heraf kan den lære, at oplysningerne i rammen er beregnet til en enhed med IP-adressen 30.1.1.10.
Routeren ved på en eller anden måde, hvor denne enhed befinder sig. Vi har ikke diskuteret dette emne, når vi behandlede switches, så lad os se på det nu. Routeren har 4 porte, så jeg har tilføjet flere forbindelser til den. Så hvor ved routeren, at dataene til enheden med IP-adressen 30.1.1.10 skal sendes gennem port F0/1? Hvorfor sender den ikke dem gennem port F0/3 eller F0/2?
Sagen er, at routeren arbejder med en rutetabel. Hver router har en sådan tabel, der gør det muligt at beslutte, gennem hvilken port en bestemt ramme skal sendes.
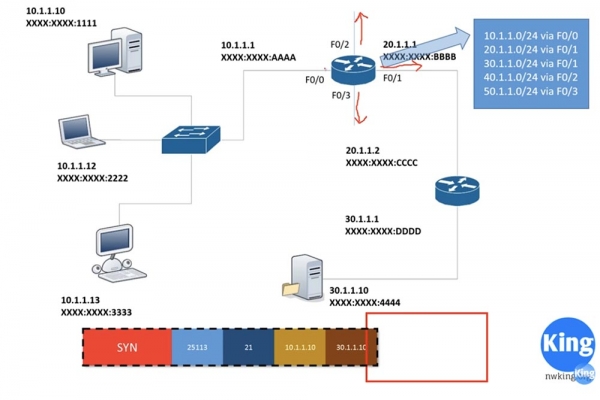
I dette tilfælde er port F0/0 indstillet til IP-adressen 10.1.1.1, hvilket betyder, at den er tilsluttet netværket 10.1.1.10/24. Tilsvarende er port F0/1 indstillet til adressen 20.1.1.1, som er tilsluttet netværket 20.1.1.0/24. Routeren kender begge disse netværk, fordi de er direkte tilsluttet dens porte. På den måde er informationen om, at trafikken for netværket 10.1.10/24 skal gå gennem port F0/0, og for netværket 20.1.1.0/24 – gennem port F0/1, kendt som standard. Hvordan ved routeren så, hvilke porte den skal bruge til de øvrige netværk?
Vi ser, at netværket 40.1.1.0/24 er tilsluttet port F0/2, netværket 50.1.1.0/24 – til port F0/3, og netværket 30.1.1.0/24 forbinder den anden router med serveren. Den anden router har også en routingtabel, der angiver, at netværket 30. er tilsluttet dens port, lad os kalde den 0/1, og at den første router er tilsluttet gennem port 0/0. Denne router ved, at dens port 0/0 er tilsluttet netværket 20., og at port 0/1 er tilsluttet netværket 30., men intet mere.
Tilsvarende kender den første router til netværkene 40. og 50., der er tilsluttet portene 0/2 og 0/3, men ved ikke noget om netværket 30. Routingprotokoller giver routerne den information, de ikke har som standard. Mekanismen, hvormed disse routere interagerer med hinanden, er grundlaget for routing, hvor der findes både dynamisk og statisk routing.
Statisk routing består i, at den første router får beskeden: hvis den skal kommunikere med netværket 30.1.1.0/24, skal den bruge port F0/1. Men når den anden router modtager trafik fra serveren, der er beregnet til computeren 10.1.1.10, ved den ikke, hvad den skal gøre, fordi dens routingtabel kun indeholder oplysninger om netværkene 30. og 20. Derfor skal denne router også have statisk routing: hvis den modtager trafik til netværket 10., skal den sende det gennem port 0/0.
Problemet med statisk routing er, at jeg skal konfigurere den første router manuelt til at arbejde med netværket 30., og den anden router manuelt til at arbejde med netværket 10. Det er nemt, hvis jeg kun har 2 routere, men når jeg har 10 routere, tager opsætningen af statisk routing meget tid. I dette tilfælde giver det mening at bruge dynamisk routing.
Når den første router modtager en ramme fra computeren, ser den i sin routertabel og beslutter at sende den gennem port F0/1. Samtidig tilføjer den kilden MAC-adressen XXXX.BBBB og destinations MAC-adressen XXXX.CCCC.
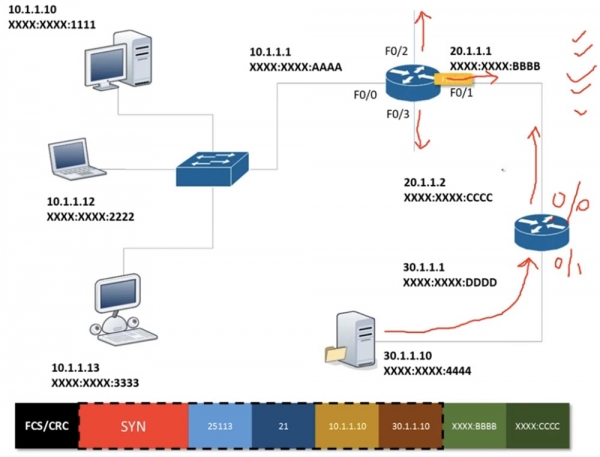
Når den anden router modtager denne ramme, 'klipper' den MAC-adresserne, der tilhører det andet lag i OSI-modellen, og går videre til oplysningerne på 3. lag. Den ser, at destinations IP-adressen 30.1.1.10 tilhører det samme netværk som port 0/1 på routeren, tilføjer kilden MAC-adressen og destinationsenhedens MAC-adresse og sender rammen videre til serveren.
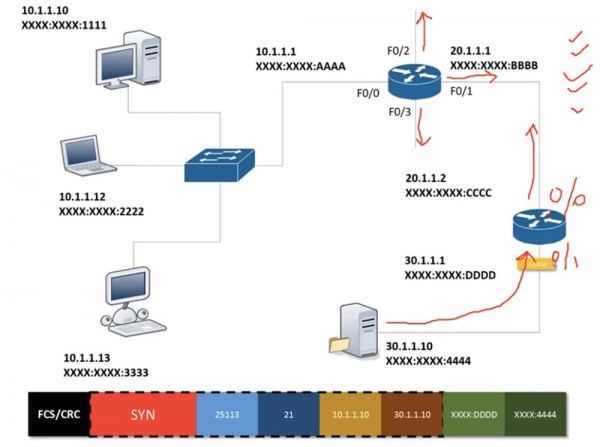
Som jeg allerede har nævnt, gentages den lignende proces derefter i omvendt retning, det vil sige at der udføres et andet håndtryk, hvor serveren sender et SYN ACK-besked tilbage. Før dette kasserer den al unødvendig information og efterlader kun SYN-pakken.
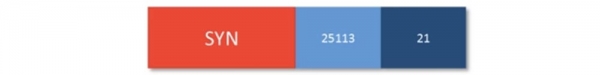
Når den anden router modtager denne pakke, overvejer den den modtagne information, supplerer den og sender den videre.
Så i de tidligere lektioner har vi lært, hvordan en switch fungerer, og nu har vi lært, hvordan routere fungerer. Lad os svare på spørgsmålet om, hvad routing er i global forstand. Forestil dig, at du møder et trafikskilt, der er opstillet i en rundkørsel. Du ser, at den første afkørsel fører til Royal Air Force Fairchild Station, den anden til lufthavnen, den tredje mod syd. Hvis du vælger den fjerde afkørsel, kommer du til en blind vej, og gennem den femte kan du køre ind til byens centrum til Brexby Slot.
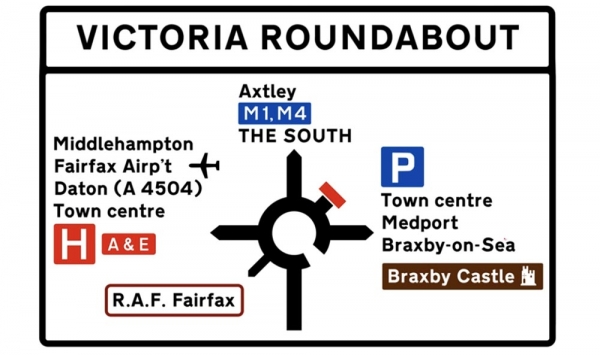
Generelt er routing det, der får routeren til at træffe beslutninger om, hvor trafikken skal sendes hen. I dette tilfælde skal du som fører træffe en beslutning om, hvilken afkørsel fra rundkørslen du skal bruge. I netværk må routere træffe beslutninger om, hvor pakker eller rammer skal sendes hen. Du skal forstå, at routing gør det muligt at oprette tabeller, som routere bruger til at træffe disse beslutninger.
Som jeg sagde, findes der statisk og dynamisk routing. Lad os se på statisk routing, til hvilket jeg vil tegne 3 enheder, der er forbundet med hinanden, hvor den første og tredje enhed er forbundet til netværk. Antag, at et netværk 10.1.1.0 ønsker at kommunikere med netværk 40.1.1.0, og at der mellem routerne ligger netværk 20.1.1.0 og 30.1.1.0.
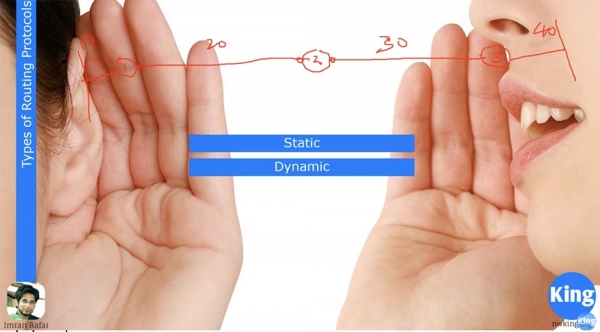
I dette tilfælde skal routerportene tilhøre forskellige netværk. Router 1 kender kun til netværkene 10. og 20., og ved ikke noget om de andre netværk. Router 2 kender kun til netværkene 20. og 30., fordi de er tilsluttet den, og router 3 kender kun til netværkene 30. og 40. Hvis netværk 10. ønsker at kommunikere med netværk 40., skal jeg informere router 1 om netværk 30. og at hvis den ønsker at sende en ramme til netværk 40., skal den bruge grænsefladen til netværk 20. og sende rammen over dette samme netværk 20.
Til den anden router skal jeg tildele 2 ruter: hvis den ønsker at sende en pakke fra netværk 40. til netværk 10., skal den bruge porten til netværk 20., og for at sende en pakke fra netværk 10. til netværk 40. – porten til netværk 30. Ligeledes skal jeg informere router 3 om netværk 10. og 20.
Hvis du har små netværk, er det meget nemt at konfigurere statisk routning. Men jo større netværket vokser, desto flere problemer opstår der med statisk routning. Forestil dig, at du har oprettet en ny forbindelse, der direkte forbinder den første og tredje router. I dette tilfælde vil den dynamiske routingprotokol automatisk opdatere routingtabellen for router 1, og angive: «hvis du skal kommunikere med router 3, så brug den direkte rute»!
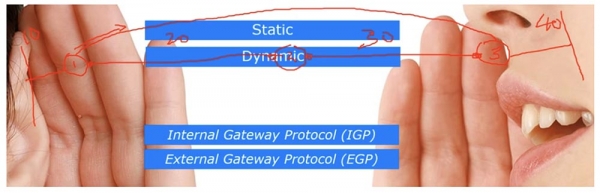
Der findes to typer routingprotokoller: interne gatewayprotokoller (IGP) og eksterne gatewayprotokoller (EGP). Den første protokol arbejder med et separat, autonomt system, kendt som et routingdomæne. Forestil dig, at du har en lille organisation med kun 5 routere. Hvis vi kun taler om kommunikationen mellem disse routere, henviser vi til IGP, men hvis du bruger dit netværk til at kommunikere med internettet, som ISP-udbydere gør, bruger du EGP.
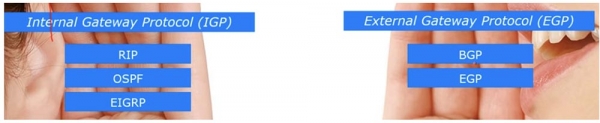
IGP bruger 3 populære protokoller: RIP, OSPF og EIGRP. CCNA-læreplanen nævner kun de to sidste protokoller, fordi RIP er forældet. Det er den simpleste af routingprotokollerne, som stadig anvendes i nogle tilfælde, men ikke sikrer det nødvendige netværkssikkerhed. Det er en af grundene til, at Cisco har udelukket RIP fra læreplanen. Men jeg vil stadig fortælle dig om det, fordi det at lære om det hjælper til at forstå grundlæggende routingprincipper.
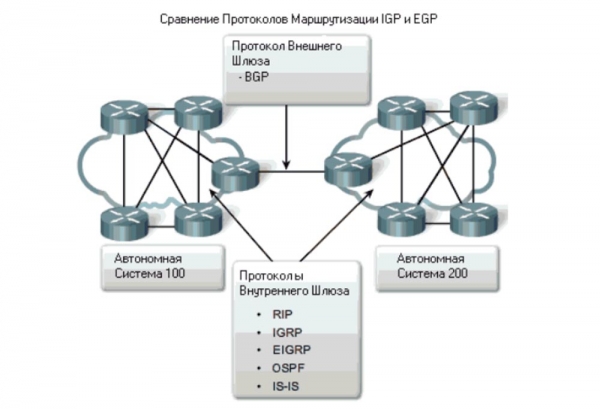
EGP-protokollernes klassificering bruger to protokoller: BGP og selve EGP-protokollen. I CCNA-kurset vil vi kun beskæftige os med BGP, OSPF og EIGRP. Fortællingen om RIP kan betragtes som bonusinformation, som vil blive præsenteret i en af videoundervisningerne.
Der findes også 2 typer af routingprotokoller: afstandsvektorprotokoller (Distance Vector) og link state-routingprotokoller (Link State).
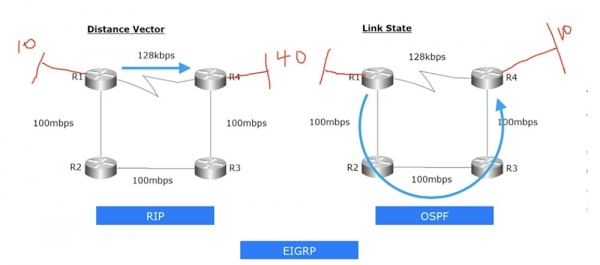
Den første protokol ser på afstandsvektorer og retninger. For eksempel kan jeg etablere en direkte forbindelse mellem router R1 og R4, eller jeg kan opnå forbindelse via R1-R2-R3-R4. Hvis vi taler om routingprotokoller, der bruger afstandsvektormetoden, vil forbindelsen altid blive etableret via den korteste rute. Det har ingen betydning, at denne forbindelse har en minimal hastighed. I vores tilfælde er det 128 kbit/s, hvilket er meget langsommere end forbindelsen via R1-R2-R3-R4, hvor hastigheden er 100 Mbit/s.
Lad os se på afstandsvektorprotokollen RIP. Jeg vil tilføje netværket 10. foran router R1 og netværket 40. bag router R4. Antag, at der er mange computere i disse netværk. Hvis jeg ønsker at etablere forbindelse mellem netværket 10. R1 og netværket 40. R4, vil jeg tildele R1 en statisk routing, nærmere bestemt: "hvis du skal oprette forbindelse til netværket 40., skal du bruge den direkte forbindelse til router R4". Samtidig skal jeg manuelt konfigurere RIP på alle 4 routere. Således vil routingtabellen for R1 automatisk informere om, at hvis netværket 10. ønsker at kontakte netværket 40., skal den direkte forbindelse R1-R4 anvendes. Selv hvis en omvej viser sig at være hurtigere, vil Distance Vector-protokollen stadig vælge den korteste rute med den mindste overførselsafstand.
OSPF er en link state-routingprotokol, der altid ser på tilstanden af netværkssegmenterne. I dette tilfælde vurderer den hastigheden på kanalerne, og hvis den ser, at hastigheden for trafikoverførsel over kanalen R1-R4 er meget lav, vælger den ruten med højere hastighed, R1-R2-R3-R4, selvom dens længde overstiger den korteste rute. Så hvis jeg konfigurerer OSPF-protokollen på alle routere, vil trafikken ved forsøg på at oprette forbindelse mellem netværket 40. og netværket 10. blive sendt via R1-R2-R3-R4. Således er RIP en afstandsvektorprotokol, mens OSPF er en link state-routingprotokol.
Der findes også en anden protokol – EIGRP, en proprietær routingprotokol fra Cisco. Når det kommer til netværksenheder fra andre producenter, såsom Juniper, understøtter de ikke EIGRP. Dette er en fremragende routingprotokol, der er langt mere effektiv end RIP og OSPF, men den kan kun bruges i netværk baseret på Cisco-udstyr. Senere vil jeg uddybe, hvad der gør denne protokol så god. Indtil da vil jeg bemærke, at EIGRP kombinerer træk fra både distance-vector protokoller og link-state routing protokoller, hvilket gør den til en hybridprotokol.
I den næste videolektion vil vi nærme os en detaljeret gennemgang af Cisco-routere, og jeg vil fortælle lidt om Cisco IOS-operativsystemet, som er designet til både switche og routere. Jeg håber, at vi i lektioner den 19. eller 20. dag vil begynde at studere routingprotokoller i detaljer, og at jeg vil vise, hvordan man konfigurerer Cisco-routere med eksempler fra små netværk.
Tak fordi du er med os. Kan du lide vores artikler? Vil du se flere interessante materialer? Støt os ved at lave en bestilling eller anbefale os til dine bekendte. 30% rabat til brugere af Habr på en unik entry-level server, som vi har opfundet til dig: (tilgængelige muligheder med RAID1 og RAID10, op til 24 kerner og op til 40 GB DDR4).
Dell R730xd er 2 gange billigere? Kun hos os i Holland! Dell R420 - 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB - fra 99 $! Læs om hvordan
Kilde: habr.com
