

I dag skal vi lære om IPv6-protokollen. Den tidligere version af CCNA-kurset krævede ikke en dybdegående bekendtskab med denne protokol, men i den tredje version 200-125 er det nødvendigt at studere den grundigt for at bestå eksamen. IPv6-protokollen blev udviklet for længe siden, men har i lang tid ikke haft bred anvendelse. Den er meget vigtig for internettets videre udvikling, da den er designet til at løse manglerne ved den udbredte IPv4-protokol.
Da IPv6-protokollen er et ret omfattende emne, har jeg opdelt det i to video lektioner: Dag 24 og Dag 25. Den første dag vil vi fokusere på grundlæggende begreber, mens vi på den anden dag vil gennemgå konfiguration af IP-adresser under IPv6-protokollen for Cisco-enheder. I dag vil vi som sædvanligt dække tre emner: nødvendigheden af IPv6, formatet for IPv6-adresser og typerne af IPv6-adresser.
Indtil nu har vi brugt IP-adresser fra protokol v4 i vores lektioner, og du har været vant til, at de ser ret enkle ud. Når du så en adresse, som den der vises på denne slide, forstod du straks, hvad der blev talt om.
Men IP-adresser v6 ser helt anderledes ud. Hvis du ikke er bekendt med, hvordan adresserne i denne version af internetprotokollen oprettes, vil du først og fremmest blive overrasket over, at en IP-adresse af denne type optager meget plads. I den fjerde version havde vi kun 4 decimale tal, som var enkle at forstå, men forestil dig, at du skal fortælle en herre X hans nye IP-adresse, som er 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
Men bare rolig – i slutningen af denne video lektion vil vi befinde os i en meget bedre position. Lad os først se på, hvorfor det er nødvendigt at bruge IPv6.
I dag bruger de fleste mennesker IPv4 og er ganske tilfredse. Hvorfor skulle man så skifte til den nye version? For det første består IP-adresser i den fjerde version af 32 bit. Det gør det muligt at oprette cirka 4 milliarder adresser på internettet, hvilket vil sige, at det præcise antal IP-adresser udgør 2^32. Da IPv4 blev skabt, mente udviklerne, at dette antal adresser var mere end tilstrækkeligt. Hvis du kan huske, bliver adresserne i denne version delt op i 5 klasser: de operative klasser A, B, C og de reserverede klasser D (multicast) og E (forskning). Således, selvom antallet af fungerende IP-adresser kun udgjorde 75% af de 4 milliarder, var skaberne af protokollen overbeviste om, at de ville være nok til hele menneskeheden. Men i takt med internettets hurtige udvikling har manglen på ledige IP-adresser været følt år for år, og hvis det ikke havde været for brugen af NAT-teknologien, ville de ledige IPv4-adresser for længst være udtømt. Faktisk blev NAT redningsmanden for denne internetprotokol. Det er derfor nødvendigheden for at skabe en ny version af internetprotokollen, der er fri for manglerne fra den fjerde version. Du kan spørge, hvorfor man gik fra den fjerde version direkte til den sjette. Det skyldes, at version 5, ligesom versionerne 1, 2 og 3, var eksperimentelle.
IP-adresser v6 har et 128-bit adresseområde. Hvor mange gange tror du, at antallet af mulige IP-adresser er steget? Du vil sandsynligvis sige: „4 gange!“. Men det er ikke rigtigt, for 234 er allerede 4 gange større end 232. Så værdien 2128 er utroligt stor – den er lig med 340282366920938463463374607431768211456. Det er antallet af IP-adresser, der er tilgængelige via IPv6-protokollen. Det betyder, at du kan tildele en IP-adresse til hvad som helst: din bil, din telefon, dit armbåndsur. En moderne person kan have en bærbar computer, flere smartphones, smartwatches, et smart hjem - et tv tilsluttet internettet, en vaskemaskine tilsluttet internettet, et helt hus tilsluttet internettet. Det sådan antal adresser muliggør konceptet „internet of things“, som Cisco støtter. Det betyder, at alle ting i dit liv er forbundet til internettet, og de har alle brug for en IP-adresse. Med IPv6 er det muligt! Hver person på Jorden kan bruge millioner af adresser fra denne version til deres enheder, og der vil stadig være alt for mange ledige. Vi kan ikke forudsige, hvordan teknologien vil udvikle sig, men vi kan håbe, at menneskeheden ikke når et tidspunkt, hvor der kun er 1 computer tilbage på Jorden. Det kan antages, at IPv6 vil eksistere i lang tid fremover. Lad os se på, hvad formatet for en IP-adresse af sjette version indebærer.
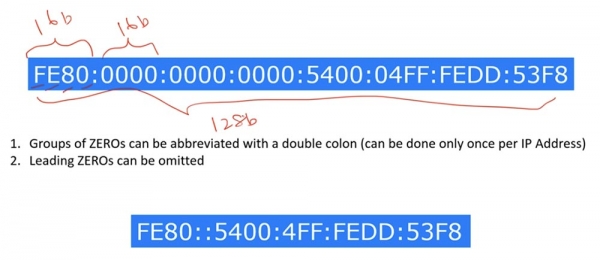
Disse adresser vises som 8 grupper af hexadecimale tal. Det betyder, at hvert tegn i adressen har en længde på 4 bit; således består hver gruppe af 4 af sådanne tegn af 16 bit, og hele adressen har en længde på 128 bit. Hver gruppe af 4 tegn adskilles fra den næste gruppe med kolon, i modsætning til IPv4-adresser, hvor grupperne blev adskilt med punkter, fordi punktet er den decimale repræsentation af tal. Da det er svært at huske en sådan adresse, findes der flere regler til at forkorte den. Den første regel siger, at grupper, der kun består af nuller, kan erstattes med et dobbelt kolon. En sådan operation kan kun udføres på hver IP-adresse én gang. Lad os overveje, hvad det betyder.
Som du kan se i det angivne eksempel, indeholder adressen tre grupper af 4 nuller. Det samlede antal kolon, der adskiller disse grupper 0000:0000:0000, er 2. Hvis vi derfor bruger dobbelt kolon ::, betyder det, at der på dette sted i adressen findes grupper af nuller. Hvordan kan vi så finde ud af, hvor mange grupper af nuller dette dobbelt kolon repræsenterer? Hvis vi ser på den forkortede form af adressen, kan vi tælle 5 grupper af 4 tegn. Men da vi ved, at den fulde adresse består af 8 grupper, betyder det, at det dobbelte kolon repræsenterer 3 grupper af 4 nuller. Dette er den første regel for forkortet adresseformat.
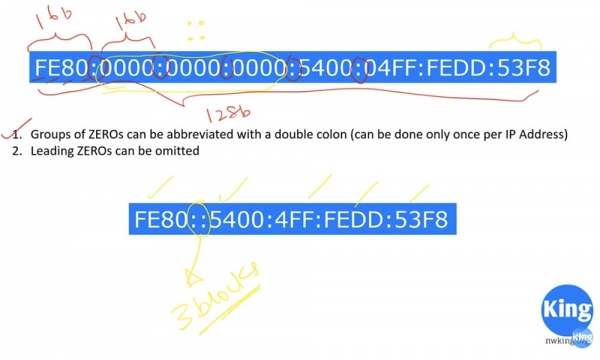
Den anden regel siger, at man kan droppe indledende nuller i hver gruppe tegn. For eksempel ser 6. gruppe i den fulde adresse form ud som 04FF, mens dens forkortede form ville se ud som 4FF, fordi vi har droppet den indledende null. Således betyder notationen 4FF i virkeligheden 04FF.
Ved at anvende disse regler kan enhver IP-adresse forkortes. Men selv efter forkortelsen ser denne adresse stadig ikke særlig kort ud. Senere vil vi se, hvad vi kan gøre ved dette, men indtil da skal du bare huske disse 2 regler.
Lad os se på, hvad overskrifterne for IPv4- og IPv6-adresser repræsenterer.
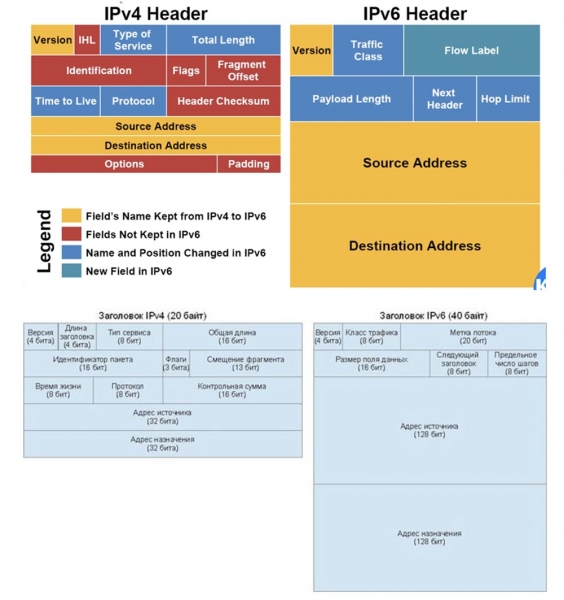
Dette billede, som jeg tog fra internettet, forklarer meget godt forskellen mellem de to overskrifter. Som du kan se, er overskriften for IPv4 meget mere kompleks og indeholder mere information end IPv6-overskriften. Hvis overskriften er kompleks, bruger routeren mere tid på at behandle den for at træffe beslutninger om routing, så ved brug af enklere IP-adresser i den sjette version arbejder routerne mere effektivt. Det er derfor, at IPv6 er meget bedre end IPv4.
Længden af en IPv4-overskrift går fra 0 til 31 bit og optager 32 bit. Uden at tage højde for den sidste linje Options og Padding repræsenterer IPv4-adressen en 20-byte adresse, hvilket betyder, at dens minimale størrelse er 20 byte. Længden af en adresse i den sjette version har ikke en minimal størrelse, og en sådan adresse har en fast længde på 40 byte.
I IPv4-hovedet angives først versionen, og herefter længden af hovedet IHL. Som standard er dette 20 byte, men hvis der angives yderligere information i hovedet, kan længden være større. Hvis du bruger Wireshark, kan du læse værdien for Version, som er lig med 4, og værdien for IHL, som er lig med 5, hvilket betyder fem vertikale blokke á 4 byte (32 bit) hver uden at tælle blokken Options.
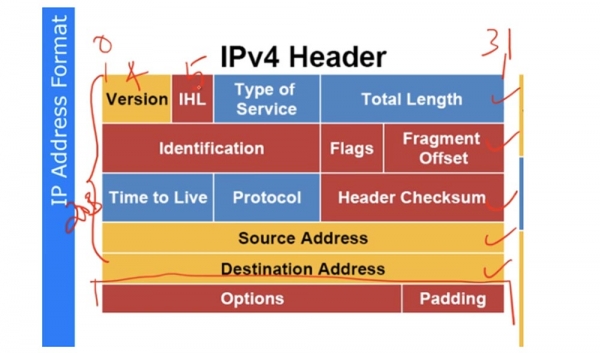
Service Type of Service angiver pakkenstype – for eksempel stemmepakker eller datapakker, fordi stemmetrafik har prioritet over andre typer trafik. Kort sagt angiver dette felt prioriteten for trafikken. Den samlede længde Total Length er summen af længden af hovedet på 20 byte plus længden af nyttelasten, som er de data, der sendes. Hvis den er 50 byte, vil den samlede længde have værdien 70 byte. Paketidentifikation Identification bruges til at kontrollere integriteten af pakken ved hjælp af header checksum Header Checksum. Hvis pakken fragmenteres i 5 dele, skal hver af dem have den samme identifikator – fragmentoffset Fragment Offset, som kan have en værdi fra 0 til 4, og hver fragment af pakken skal have den samme offsetværdi. Flaggene viser, om fragment offsets er tilladt. Hvis du ikke ønsker, at data fragmenteres, skal du indstille flaget DF – don't fragment. Der er også et flag MF – more fragment. Dette betyder, at hvis den første pakke fragmenteres i 5 dele, vil den anden pakke få værdien 0, hvilket betyder – ikke flere fragmenter! Den sidste fragment af den første pakke vil derefter blive markeret med 4, så den modtagende enhed nemt kan de-fragmentere pakken.
Bemærk farverne, der er brugt på dette dias. Felter markeret med rød er dem, der er udeladt fra IPv6-headeren. Blå markerer parametre, der er overført fra den fjerde til den sjette version af protokollen i ændret form. Gule felter er forblevet uændrede i begge versioner. Det grønne felt er et felt, der først optrådte kun i IPv6.
Felterne Identification, Flags, Fragment Offset og Header Checksum er udeladt, fordi fragmentering ikke forekommer under moderne dataoverførselsforhold, og kontrolsummen er ikke nødvendig. For mange år siden, da data blev sendt langsomt, var fragmentering ret almindeligt, men i dag anvendes Ethernet-standarder som IEEE 802.3 med en MTU-størrelse på 1500 bytes, og fragmentering forekommer ikke længere.
TTL, eller pakkens levetid, er en nedtælling – når levetiden når 0, kasseres pakken. Det repræsenterer faktisk det maksimale antal spring, der kan foretages i dette netværk. Feltet Protocol viser, hvilken protokol, TCP eller UDP, der bruges i netværket.
Header Checksum er en forældet parameter, så det er udeladt fra den nye version af protokollen. Derefter kommer felterne for den 32-bit kildeadresse og den 32-bit destinationsadresse. Hvis vi har nogen oplysninger i Options-feltet, ændres IHL-værdien fra 5 til 6, hvilket angiver, at der er et ekstra felt i overskriften.
I IPv6-overskriften bruges også versionsfeltet Version, og trafikklassen Traffic Class svarer til feltet Type of Service i IPv4-overskriften. Flow Label ligner Traffic Class og bruges til at forenkle routing af en ensartet pakke-strøm. Payload Length angiver længden af nyttelasten, eller størrelsen på datafeltet, der er placeret under overskriften. Længden af selve overskriften på 40 bytes er konstant og derfor nævnes den ikke nogetsteds.
Feltet Next Header angiver, hvilken type overskrift den næste pakke vil have. Dette er en meget nyttig funktion, der angiver typen af den næste transportprotokol – TCP, UDP osv., og som vil være meget efterspurgt i fremtidige datatransmissionsteknologier. Selv hvis du bruger din egen protokol, vil du kunne finde ud af, hvilken protokol der bliver den næste.
Det maksimale antal spring, eller Hop Limit, er analogt til TTL i IPv4-overskriften; det er en mekanisme til at forhindre routing-loops. Derefter følger felterne for den 128-bit kildeadresse og den 128-bit destinationsadresse. Hele overskriften har en størrelse på 40 bytes. Som jeg sagde, er IPv6 meget simplere end IPv4 og meget mere effektiv til at træffe routingbeslutninger for routeren.
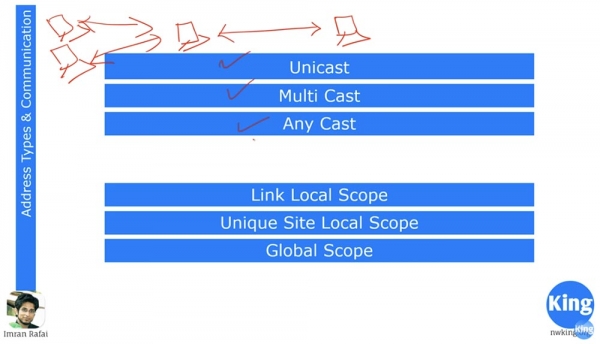
Lad os se på typerne af IPv6-adresser. Vi ved, hvad unicast er – det er en rettet transmission, hvor én enhed er direkte forbundet til en anden, og begge enheder kan kun kommunikere med hinanden. Multicast er en form for broadcast, som betyder, at flere enheder kan kommunikere samtidigt med én enhed, som igen kan opretholde forbindelsen til flere enheder. På denne måde ligner multicast en radiostation, hvis signaler spreder sig overalt. Hvis du vil høre en bestemt kanal, skal du indstille din radio til en bestemt frekvens. Hvis du husker videolektionen om RIP-protokollen, ved du, at denne protokol bruger broadcast-domenet 255.255.255.255 til at sende opdateringer, til hvilket alle subnet er tilsluttet. Men kun de enheder, der bruger RIP-protokollen, vil modtage disse opdateringer.
En anden type broadcasting, som ikke findes i IPv4, kaldes Anycast. Det bruges, når du har mange enheder med den samme IP-adresse, og det tillader at sende pakker til den nærmeste modtager blandt en gruppe af modtagere.
I tilfældet med internettet, hvor vi har CDN-netværk, kan vi tage YouTube som et eksempel. Denne tjeneste benyttes af mange mennesker i forskellige dele af verden, men det betyder ikke, at de alle forbindes direkte til virksomhedens server i Californien. YouTube har mange servere over hele verden, for eksempel er serveren for min indiske YouTube i Singapore. Ligeledes har IPv6-protokollen en indbygget mekanisme til transmission via CDN-teknologi ved hjælp af en geografisk distribueret netværksstruktur, det vil sige, det bruger Anycast.
Som du har bemærket, er der en anden type broadcasting, Broadcast, som mangler her, fordi IPv6-protokollen ikke bruger det. Men Multicast i denne protokol fungerer på samme måde som Broadcast i IPv4, men på en mere effektiv måde.
Den sjette version af protokollen bruger tre typer adresser: Link Local, Unique Site Local og Global. Vi husker, at i IPv4 har én grænseflade kun én IP-adresse. Lad os antage, at vi har to routere, der er forbundet med hinanden; hver af forbindelsesgrænsefladerne vil have kun én IP-adresse. Når vi bruger IPv6, får hver grænseflade automatisk en IP-adresse af typen Link Local. Disse adresser starter med FE80::/64.
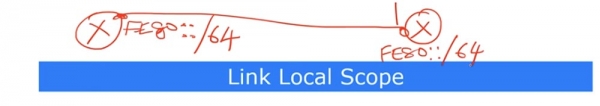
Disse IP-adresser bruges kun til lokale forbindelser. Folk, der arbejder med Windows, kender meget lignende adresser af typen 169.254.X.X – disse adresser konfigureres automatisk via protokollen IPv4.
Hvis computeren anmoder DHCP-serveren om at få tildelt en IP-adresse, men af en eller anden grund ikke kan oprette forbindelse, har Microsoft-enheder en mekanisme, der gør det muligt for computeren at tildele sig selv en IP-adresse. Denne adresse vil være cirka: 169.254.1.1. En lignende situation opstår, hvis vi har en computer, en switch og en router. Lad os antage, at routeren ikke fik en IP-adresse fra DHCP-serveren og automatisk tildelte sig selv den samme IP-adresse 169.254.1.1. Derefter vil den via switchen sende et broadcast ARP-anmodning ud i netværket, hvor den spørger, om nogen netværksenhed har denne adresse. Når den modtager forespørgslen, vil computeren svare: "Ja, jeg har præcis den samme IP-adresse!", hvorefter routeren vil tildele sig selv en ny tilfældig adresse, for eksempel 169.254.10.10, og igen sende en ARP-anmodning ud i netværket.
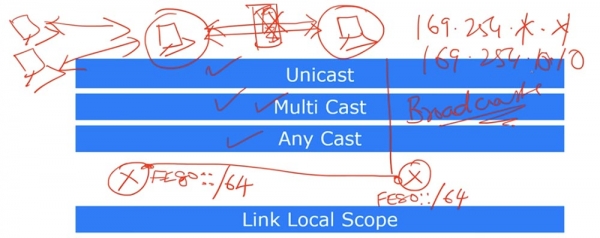
Hvis ingen informerer om, at de har den samme adresse, vil den beholde adressen 169.254.10.10 for sig selv. På den måde kan enheder i det lokale netværk helt undgå at bruge DHCP-serveren ved at benytte mekanismen til automatisk tildeling af IP-adresser til sig selv for at etablere forbindelse med hinanden. Det er her, automatisk konfiguration af IP-adresser kommer ind, som vi har mødt mange gange, men aldrig har brugt.
Tilsvarende har IPv6-protokollen en mekanisme til tildeling af lokale IP-adresser Link Local, der starter med FE80::. Skråstregen 64 angiver opdeling af netværksadresser og værtsadresser. Her betyder de første 64 netværket, og de næste 64 værten.
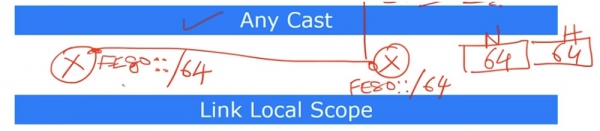
FE80:: betyder adresser af typen FE80.0.0.0/, hvor der efter skråstregen er en del af host-adresserne. Disse adresser er forskellige for vores enhed og det tilsluttede interface, og de konfigureres automatisk. Det er værd at bemærke, at en del af hosten bruger MAC-adressen. Som det er kendt, er MAC-adressen en 48-bits IP-adresse bestående af 6 blokke med 2 hexadecimale tal. Microsoft bruger dette system, mens Cisco anvender 3 blokke med 4 hexadecimale tal.
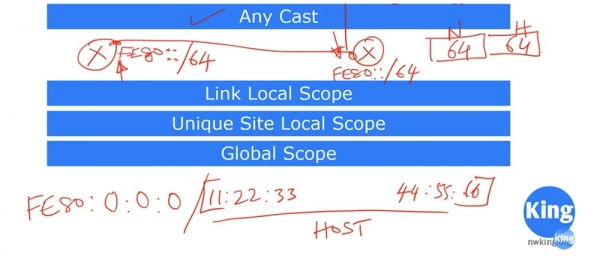
I vores eksempel vil vi bruge Microsoft-sekvensen 11:22:33:44:55:66. Hvordan tildeles MAC-adressen til enheden? Denne sekvens af tal i hostadressen, der repræsenterer MAC-adressen, opdeles i to dele: til venstre er der tre grupper 11:22:33, til højre tre grupper 44:55:66, og mellem dem tilføjes FF og FE. På den måde skabes en 64-bit blok af hostens IP-adresse.
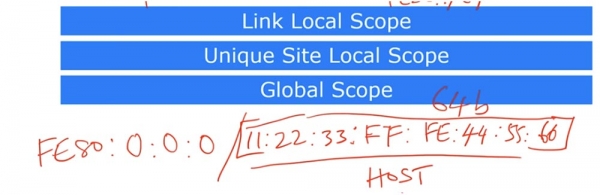
Som det er kendt, repræsenterer sekvensen 11:22:33:44:55:66 en MAC-adresse, der er unik for hver enhed. Ved at indsætte FF:FE mellem de to grupper af tal i MAC-adressen får vi en unik IP-adresse for denne enhed. På denne måde skabes en IP-adresse af typen Local Link, som kun bruges til at etablere forbindelse mellem naboer uden speciel konfiguration og dedikerede servere. Denne type IP-adresse kan kun anvendes inden for et enkelt netværkssegment og kan ikke bruges til ekstern kommunikation uden for dette segment.
Den næste type adresse er Unique Site Local Scope, som svarer til interne (private) IPv4-adresser som 10.0.0.0/8, 172.16.0.0/12 og 192.168.0.0/16. Årsagen til, at man bruger interne private og eksterne offentlige IP-adresser, skyldes teknologien NAT, som vi har talt om i de tidligere lektioner. Unique Site Local Scope er en teknologi, der skaber interne IP-adresser. Du kan måske sige: „Imran, du sagde, at hver enhed kan have sin egen IP-adresse, derfor skiftede vi til IPv6“, og du ville have helt ret. Men nogle mennesker foretrækker at bruge konceptet med interne IP-adresser af sikkerhedsmæssige grunde. Her fungerer NAT som en firewall, og eksterne enheder kan ikke frit kommunikere med enheder placeret inden for netværket, da de har lokale IP-adresser, der ikke er tilgængelige fra det eksterne internet. Men NAT medfører mange problemer i forhold til VPN, for eksempel for protokollen ESP. For at sikre sikkerhed brugte IPv4 IPSec, men i IPv6 er der en indbygget sikkerhedsmekanisme, som gør det meget nemt at oprette forbindelse mellem interne og eksterne IP-adresser.
For dette har IPv6 to forskellige typer adresser: hvis adresserne Unique Local svarer til interne IP-adresser i IPv4, så svarer adresserne Global til eksterne IPv4-adresser. Mange mennesker foretrækker slet ikke at bruge adresser af typen Unique Local, mens andre ikke kan undvære dem, så det er genstand for vedvarende debat. Jeg mener, at man får mange flere fordele, hvis man kun bruger eksterne IP-adresser, især når det kommer til mobilitet. For eksempel vil min enhed have den samme IP-adresse, uanset hvor jeg befinder mig — i Bangalore eller New York, så jeg kan problemfrit bruge en af mine enheder hvor som helst i verden.
Som jeg allerede har sagt, har IPv6 en indbygget sikkerhedsmekanisme, der muliggør oprettelse af en sikker VPN-tunnel mellem stedet, hvor dit kontor er placeret, og dine enheder. Tidligere havde vi brug for en ekstern mekanisme til at oprette en sådan VPN-tunnel, men i IPv6 er det en indbygget standardmekanisme.
Da vi i dag har drøftet en del emner, stopper jeg vores lektion her for at fortsætte diskussionen om den sjette version af internetprotokollen IP i næste video. Som hjemmeopgave vil jeg bede jer om at studere, hvad det hexadecimale talsystem er, fordi det er meget vigtigt for forståelsen af IPv6 at kende omdannelsen fra det binære talsystem til det hexadecimale og omvendt. For eksempel skal I vide, at 1111 = F, og så videre; bare slå det op på Google for mere information. I næste videotime vil jeg forsøge at øve sådanne omdannelser med jer. Jeg anbefaler, at I ser dagens video flere gange, så I ikke har spørgsmål om de emner, vi har behandlet.
Tak fordi du er med os. Kan du lide vores artikler? Vil du se flere interessante materialer? Støt os ved at lave en bestilling eller anbefale os til dine bekendte. 30% rabat til brugere af Habr på en unik entry-level server, som vi har opfundet til dig: (tilgængelige muligheder med RAID1 og RAID10, op til 24 kerner og op til 40 GB DDR4).
Dell R730xd er 2 gange billigere? Kun hos os i Holland! Dell R420 - 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB - fra 99 $! Læs om hvordan
Kilde: habr.com
