

Hej alle sammen! Denne artikel vil være dedikeret til en gennemgang af VPN-funktionaliteten i Sophos XG Firewall. I den tidligere have vi set på, hvordan man gratis kan få denne løsning til beskyttelse af hjemme netværk med fuld licens. I dag vil vi tale om VPN-funktionaliteten, som er integreret i Sophos XG. Jeg vil forsøge at forklare, hvad dette produkt kan, samt give eksempler på konfiguration af IPSec Site-to-Site VPN og bruger-SSL VPN. Så lad os komme i gang med gennemgangen.
Først ser vi på licenstabel:
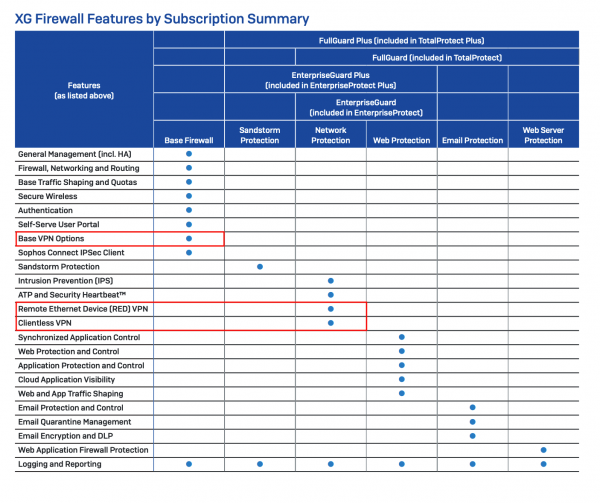
Man kan læse mere om, hvordan Sophos XG Firewall licenseres her:
Men i denne artikel vil vi kun fokusere på de punkter, der er fremhævet med rød.
Den primære VPN-funktionalitet er inkluderet i den grundlæggende licens og købes kun én gang. Dette er en livstidslicens, og den kræver ikke forlængelse. Modulet Base VPN Options inkluderer:
Site-to-Site:
- SSL VPN
- IPSec VPN
Remote Access (klient VPN):
- SSL VPN
- IPsec Clientless VPN (med gratis brugerapp)
- L2TP
- PPTP
Som vi kan se, understøttes alle populære protokoller og typer af VPN-forbindelser.
Derudover findes der i Sophos XG Firewall to andre typer af VPN-forbindelser, som ikke er inkluderet i det grundlæggende abonnement. Det er RED VPN og HTML5 VPN. Disse VPN-forbindelser er en del af abonnementet Network Protection, og det betyder, at for at bruge disse typer, skal man have et aktivt abonnement, som også inkluderer netværksbeskyttelse - IPS og ATP-moduler.
RED VPN er en proprietær L2 VPN fra Sophos. Denne type VPN-forbindelse har en række fordele i forhold til Site-to-site SSL eller IPSec, når man konfigurerer VPN mellem to XG. I modsætning til IPSec skaber RED-tunnelen et virtuelt interface i begge ender af tunnelen, hvilket hjælper med at fejlsøge problemer, og i modsætning til SSL er denne virtuelle interface fuldstændig konfigurerbar. Administratoren har fuld kontrol over subnettet inden for RED-tunnelen, hvilket gør det lettere at løse routingproblemer og subnetkonflikter.
HTML5 VPN eller Clientless VPN - en specifik type VPN, der gør det muligt at tilgå tjenester gennem HTML5 direkte i browseren. Typer af tjenester, som kan konfigureres:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Men det skal bemærkes, at denne type VPN kun anvendes i særlige tilfælde, og det anbefales, at man, hvis muligt, bruger de typer af VPN fra ovenstående lister.
Praktik
Lad os i praksis se, hvordan man konfigurerer flere af disse tunneltyper, nemlig: Site-to-Site IPSec og SSL VPN Remote Access.
Site-to-Site IPSec VPN
Lad os begynde med, hvordan man opsætter en Site-to-Site IPSec VPN-tunnel mellem to Sophos XG Firewall. Under motorhjelmen bruges strongSwan, som gør det muligt at tilslutte sig enhver router, der understøtter IPSec.
Man kan bruge en praktisk og hurtig opsætningsguide, men vi vil tage den generelle vej, så denne instruktion kan kombinere Sophos XG med enhver IPSec-hardware.
Vi åbner indstillingsvinduet for politikker:
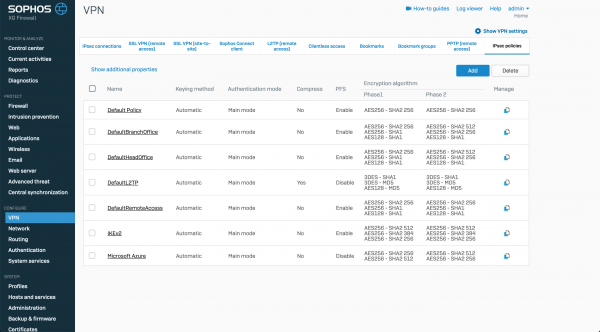
Som vi kan se, findes der allerede foruddefinerede indstillinger, men vi vil oprette vores egne.
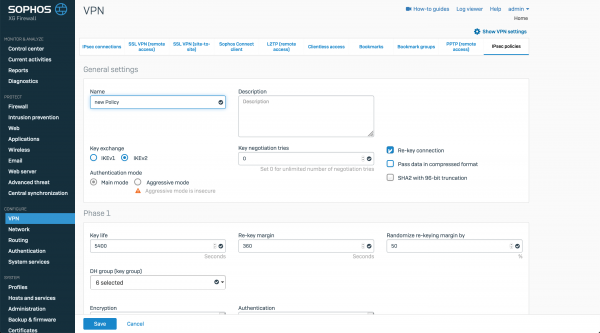
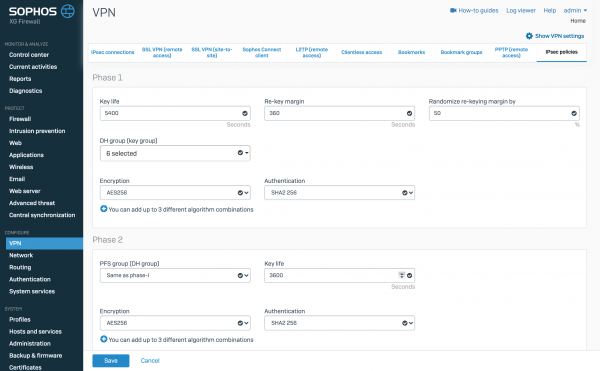
Vi vil konfigurere krypteringsindstillingerne for første og anden fase og gemme politikken. På samme måde udfører vi de samme handlinger på den anden Sophos XG og går videre til opsætningen af selve IPSec-tunnelen.
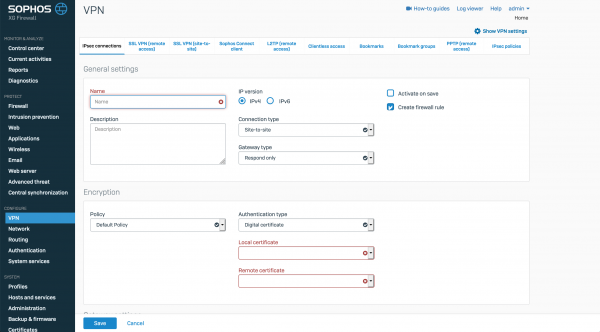
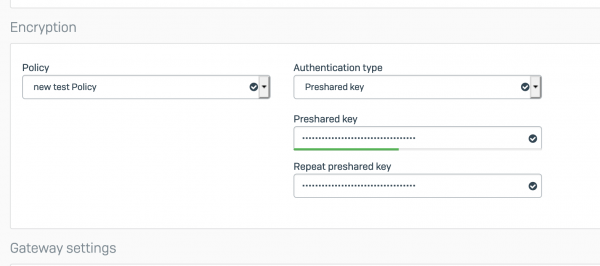
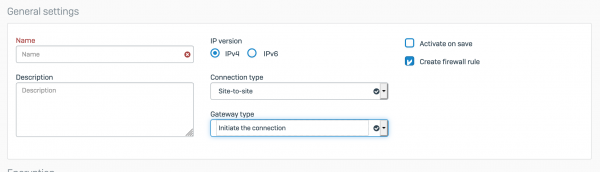
Vi indtaster et navn, driftsmode og konfigurerer krypteringsindstillingerne. Som eksempel vil vi bruge en Preshared Key.
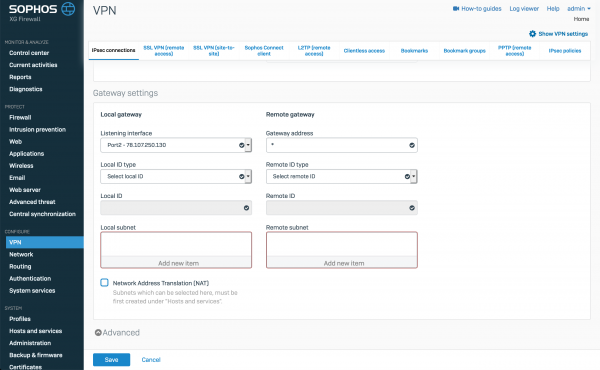
og angiver de lokale og fjerntliggende subnet.
Vores forbindelse er oprettet.
På samme måde gennemfører vi de samme indstillinger på den anden Sophos XG, bortset fra driftsmode, der indstilles til at Initiere forbindelsen.
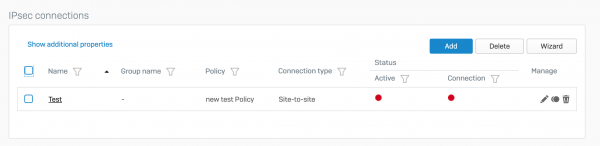
Nu har vi to opsatte tunneler. Derefter skal vi aktivere dem og starte dem. Det gøres meget enkelt: man skal klikke på den røde cirkel under ordet Active for at aktivere og på den røde cirkel under Connection for at starte forbindelsen.
Hvis vi ser sådan et billede:
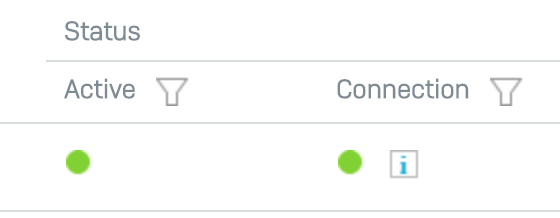
Så betyder det, at vores tunnel fungerer korrekt. Hvis den anden indikator lyser rødt eller gult, betyder det, at noget er forkert konfigureret i krypteringspolitikkerne eller de lokale og fjerntliggende subnet. Jeg vil minde om, at indstillingerne skal være spejlvendte.
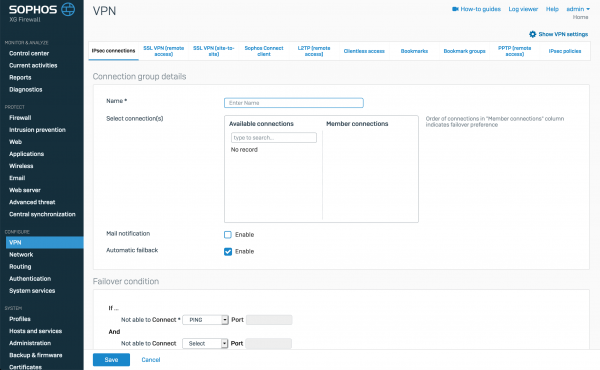
Jeg vil gerne fremhæve, at man kan oprette Failover-grupper fra IPSec-tunneler til redundans:
Remote Access SSL VPN
Lad os gå videre til Remote Access SSL VPN for brugere. Under motorhjelmen kører den standard OpenVPN. Dette gør det muligt for brugerne at tilslutte sig gennem enhver klient, der understøtter .ovpn konfigurationsfiler (f.eks. den standard forbindelse klient).
For at starte skal vi konfigurere politikkerne for OpenVPN-serveren:
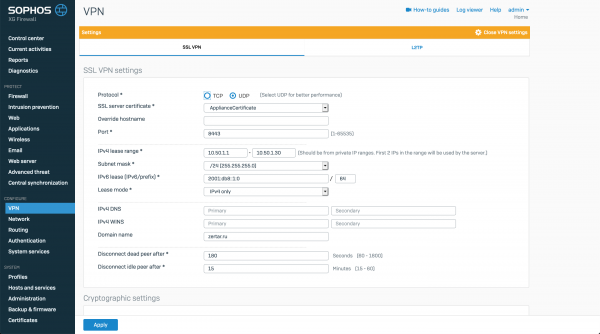
Angiv transporten til tilslutning, konfigurer porten, IP-adresseområdet for tilslutning af fjerntliggende brugere.
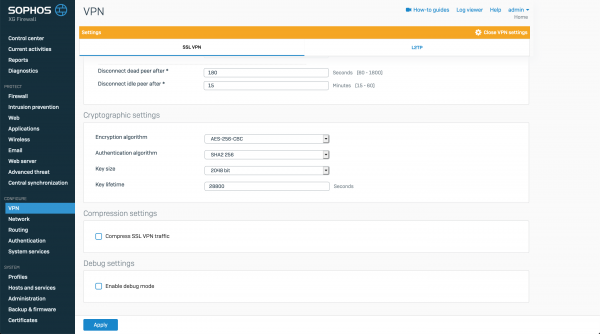
Man kan også angive krypteringsindstillingerne.
Efter konfigurationen af serveren, går vi videre til opsætningen af klientsammenkoblinger.
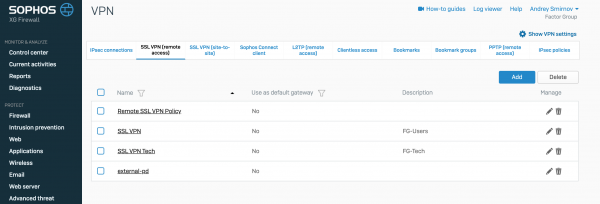
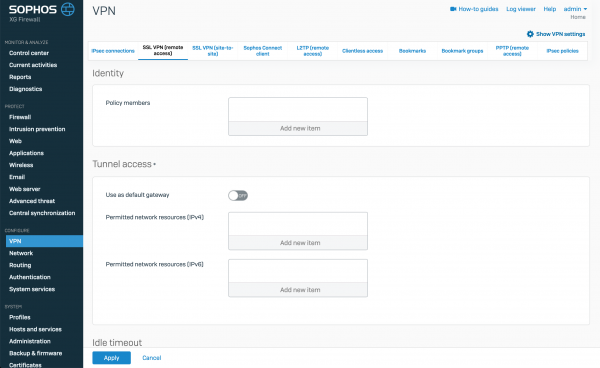
Hver regel for tilslutning til SSL VPN oprettes for en gruppe eller en individuel bruger. Hver bruger kan kun have én tilslutningspolitik. I indstillingerne, som er interessante, kan man for hver sådan regel angive, hvilke specifikke brugere der skal bruge denne indstilling eller en gruppe fra AD. Man kan sætte et flueben for, at al trafik skal sendes gennem VPN-tunnelen, eller angive tilgængelige IP-adresser, subnetter eller FQDN-navne for brugerne. Baseret på disse politikker vil der automatisk blive oprettet en .ovpn-profil med indstillingerne til klienten.
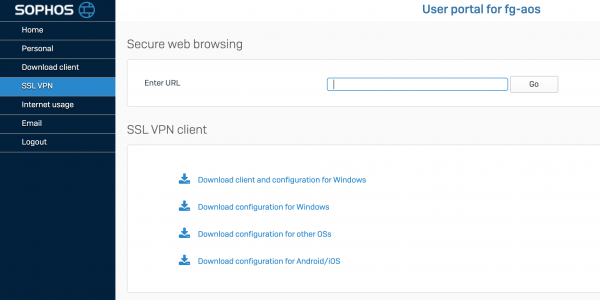
Ved at bruge portalen kan brugeren downloade både en .ovpn-fil med indstillinger til VPN-klienten og installationsfilen til VPN-klienten med de indbyggede forbindelsesindstillinger.
Konklusion
I denne artikel har vi kort gennemgået funktionaliteten af VPN i produktet Sophos XG Firewall. Vi har set på, hvordan man kan konfigurere IPSec VPN og SSL VPN. Dette er langt fra en fuldstændig liste over, hvad denne løsning kan. I fremtidige artikler vil jeg forsøge at lave en oversigt over RED VPN og vise, hvordan det ser ud i selve løsningen.
Tak for din tid.
Hvis du har spørgsmål til den kommercielle version af XG Firewall, kan du kontakte os - firmaet , distributør af Sophos. Det er tilstrækkeligt at skrive i en fri form til .
Kilde: habr.com
