

We will discuss an affordable and secure way to connect remote employees via VPN, without exposing the company to reputational or financial risks and without creating additional problems for the IT department and company management.
With the development of IT, it has become possible to attract remote employees for an increasing number of positions.
While previously remote workers were mostly representatives of creative professions, such as designers and copywriters, now accountants, legal consultants, and many other specialists can comfortably work from home, visiting the office only as needed.
In any case, it is necessary to organize work through a secure channel.
The simplest option: set up a VPN on the server, provide the employee with a username-password and a key certificate for the VPN, as well as instructions on how to configure the VPN client on their computer. The IT department considers its task completed.
The idea seems good, except for one thing: the employee must be able to set everything up independently. If we are talking about a qualified network application developer, it is quite probable that they will handle this task.
However, an accountant, artist, designer, technical writer, architect, and many representatives of other professions do not necessarily need to know the intricacies of VPN configuration. Either someone must connect to assist them remotely or visit in person to set everything up on-site. Consequently, if something stops working for them, for example, if the network client settings are lost due to a user profile failure, then everything needs to be repeated from the start.
Some companies provide laptops with pre-installed software and a configured VPN client for remote work. Ideally, in this case, users should not have administrator rights. This addresses two issues: employees are guaranteed licensed software that meets their tasks and a ready communication channel. At the same time, they cannot change the settings independently, which reduces the frequency of requests to
technical support.
I nogle tilfælde er det praktisk. For eksempel, med en bærbar computer kan man komfortabelt sidde i stuen om dagen og om natten stille arbejde på køkkenet for ikke at vække nogen.
Hvad er den største ulempe? Den samme som fordelen - det er en mobil enhed, som kan flyttes. Brugere deler sig op i to kategorier: dem, der foretrækker en stationær PC på grund af kraft og den store skærm, og dem, der elsker mobilitet.
Den anden gruppe brugere stemmer med begge hænder for bærbare computere. Når sådanne medarbejdere får en firmabærbar, begynder de gladeligt at tage den med i caféer, restauranter, på udflugter og forsøge at arbejde derfra. Hvis de dog bare arbejdede og ikke blot brugte den modtagne enhed som deres egen computer til sociale medier og andre fornøjelser.
Tidligere eller senere bliver firmabærbaren ikke kun tabt sammen med arbejdsoplysningerne på harddisken, men også med den indstillede VPN-adgang. Hvis der er sat flueben i "gem adgangskode" i VPN-klientens indstillinger, begynder tiden at tælle i minutter. I situationer, hvor man ikke straks opdager tabet, ikke straks underretter supporten, ikke straks finder den nødvendige medarbejder med rettigheder til at blokere - kan det ende med store problemer.
Nogle gange hjælper det at begrænse adgangen til information. Men at begrænse adgangen betyder ikke at løse problemet fuldstændigt, når en enhed mistes; det er blot en måde at reducere tab ved afsløring og compromittering af data.
Man kan bruge kryptering eller to-faktor autentificering, for eksempel med en USB-nøgle. Udadtil ser idéen pæn ud; nu hvis den bærbare computer kommer i de forkerte hænder, skal ejeren anstrenge sig for at få adgang til dataene, herunder adgang til VPN. I mellemtiden kan man få lukket adgangen til det virksomhedens netværk. Og for den fjernarbejdende åbner der sig nye muligheder: at miste enten bærbaren, eller nøglen til adgangen, eller alt på én gang. Formelt er beskyttelsesniveauet steget, men supportafdelingen vil ikke kede sig. Derudover skal der nu købes et sæt til to-faktor autentificering (eller kryptering) til hver fjernarbejder.
En trist og lang historie er erstatningskrav for tabte eller beskadigede bærbare computere (som er blevet tabt på gulvet, spildt sød te, kaffe eller andre uheld) og mistede adgangsnøgler.
Ud over alt dette indeholder den bærbare computer mekaniske dele, såsom tastatur, USB-porte, hængsler til skærmen — alt dette slides over tid, deformeres, bliver løst og skal repareres eller udskiftes (oftest udskiftes hele den bærbare computer).
Og hvad nu? Skal vi strengt forbyde at tage den bærbare computer ud af lejligheden og overvåge
bevægelsen?
Hvorfor blev den bærbare computer så udleveret?
En af grundene er, at det er nemmere at overdrage en bærbar computer. Lad os finde på noget andet, også kompakt.
I stedet for en bærbar computer kan man udlevere sikre LiveUSB-flashdrev med en allerede konfigureret VPN-forbindelse, og brugeren vil bruge sin egen computer. Men her er der også en lotteri: vil softwarepakken kunne køre på brugerens computer eller ej? Problemet kan være manglede nødvendige drivere.
Vi skal finde ud af, hvordan man organiserer tilslutning af medarbejdere på 'fjernarbejde', helst så personen ikke fristes til at vandre rundt med den bærbare computer i byen, men sidde derhjemme og arbejde roligt uden risiko for at glemme eller tabe det udstyr, de er blevet betroet.
Stationær adgang via VPN
Hvad hvis man ikke udleverer en slutbruger-enhed, som en bærbar computer, eller endnu mindre en separat USB-nøgle til tilslutning, men en netværksgateway med en VPN-klient installeret?
For eksempel en færdig router, der understøtter forskellige protokoller, hvor VPN-forbindelsen allerede er konfigureret. Den fjerne medarbejder skal blot tilslutte sin computer og begynde at arbejde.
Hvilke problemer hjælper dette med at løse?
- Udstyr med konfigureret adgang til det corporate netværk via VPN tages ikke ud af huset.
- Man kan tilslutte flere enheder til én VPN-kanal.
Vi har tidligere skrevet, at det er rart at kunne bevæge sig rundt med den bærbare computer i lejligheden, men ofte er det nemmere og mere praktisk at arbejde med en stationær computer.
Og med VPN'en på routeren kan du tilslutte både en PC, en bærbar computer, en smartphone, en tablet og endda en e-bog — alt, hvad der understøtter adgang via Wi-Fi eller kablet Ethernet.
Hvis man ser på situationen i et bredere perspektiv, kan det f.eks. være et tilslutningspunkt for et mini-kontor, hvor flere personer kan arbejde.
Inden for et sådant beskyttet segment kan tilsluttede enheder udveksle information, og man kan organisere noget, der ligner en fildelingsressource, samtidig med at man har normal adgang til internettet og kan sende dokumenter til print på en ekstern printer osv.
Virksomhedstelefoni! Hvor meget er der ikke i denne lyd, der lyder i røret et eller andet sted! En centraliseret VPN-kanal til flere enheder giver mulighed for at tilslutte en smartphone over et Wi-Fi-netværk og bruge IP-telefoni til opkald til korte numre inden for det virksomhedsnette.
Ellers ville man skulle ringe fra mobilen eller bruge eksterne apps som WhatsApp, hvilket ikke altid er i overensstemmelse med virksomhedens sikkerhedspolitik.
Og eftersom vi taler om sikkerhed, er det værd at nævne endnu en vigtig detalje. Med en hardware VPN-gateway kan man styrke beskyttelsen ved hjælp af nye kontrolfunktioner på indgangsgatewayen. Dette gør det muligt at øge sikkerheden og flytte en del af belastningen for at beskytte trafikken til netværksgatewayen.
Hvilket løsning kan Zyxel tilbyde i dette tilfælde
Vi overvejer en enhed, der skal udleveres til midlertidig brug for alle medarbejdere, som kan og ønsker at arbejde hjemmefra.
Derfor skal enheden være:
- billig;
- pålidelig (for ikke at bruge penge og tid på reparation);
- tilgængelig for køb i butikker;
- nem at konfigurere (det forventes at blive brugt uden behov for en specialuddannet tekniker).
Lyder det ikke meget realistisk, vel?
Men en sådan enhed findes, den eksisterer i virkeligheden og er frit
til salg
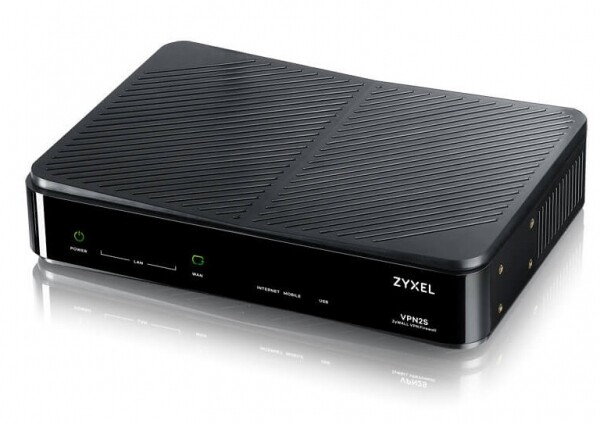
VPN2S er en VPN-firewall, der muliggør brug af en privat forbindelse
point-to-point uden kompliceret netværkskonfiguration.
Figur 1. Udsigten af Zyxel ZyWALL VPN2S
Kort specifikation af enheden
Hardwarefunktioner
Porter 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
USB-porte
2 x USB 2.0
Ingen ventilator
Kapacitet og systemydelse
Ja
Gennemstrømning af SPI-firewall (Mbps)
1.5 Gbps
Gennemstrømning af VPN (Mbps)
Maksimalt antal samtidige sessioner. TCP
35
Maksimalt antal samtidige IPsec VPN-tunneler [5]
50000
Tilpasselige zoner
20
Tilpasselige zoner
Ja
IPv6-support
Ja
Maksimalt antal VLAN
16
Primære softwarefunktioner
Multi-WAN load balance/failover
Ja
Virtuelt privat netværk (VPN)
Ja (IPSec, L2TP over IPSec, PPTP, L2TP, GRE)
VPN-klient
IPSec/L2TP/PPTP
Indholdsfiltrering
1 år gratis
Firewall
Ja
VLAN/Interface-gruppe
Ja
Bredbåndsstyring
Ja
Hændelseslog og overvågning
Ja
Cloud Helper
Ja
Fjernadministration
Ja
Bemærkning. Dataene i tabellen henviser til OPAL BE 1.12 eller nyere
version.
Hvilke VPN-alternativer understøttes af ZyWALL VPN2S?
Som navnet antyder, er ZyWALL VPN2S primært
designet til at forbinde fjernmedarbejdere og små kontorer via VPN.
- For slutbrugerne er der L2TP Over IPSec VPN-protokollen.
- For at forbinde små kontorer tilbyder den Site-to-Site IPSec VPN-forbindelse.
- Med ZyWALL VPN2S kan man også etablere L2TP VPN-forbindelse med
en serviceudbyder for sikker internetadgang.
Det skal bemærkes, at denne opdeling er temmelig betinget. For eksempel kan man på
det fjerne sted konfigurere en Site-to-Site IPSec VPN-forbindelse med en enkelt
bruger inden for perimeteren.
Selvfølgelig er alt dette med brug af strenge VPN-algoritmer (IKEv2 og SHA-2).
Brug af flere WAN
For fjernarbejde er det vigtigt at have en stabil forbindelse. Desværre kan man ikke garantere dette med kun
én forbindelse, selv ikke fra den mest pålidelige udbyder.
Problemerne kan opdeles i to typer:
- hastighedsnedgang — dette kan løses med Multi-WAN load balancing-funktionen for
at opretholde en stabil forbindelse med den nødvendige hastighed; - nedbrud på kanalen — Multi-WAN failover-funktionaliteten bruges til
at sikre redundans gennem duplication.
Hvilke hardwaremuligheder er der til dette:
- Den fjerde LAN-port kan konfigureres som en ekstra WAN-port.
- USB-porten kan bruges til tilslutning af en 3G/4G modem, hvilket sikrer
en backup-forbindelse via mobilnet.
Forbedring af netværkssikkerheden
Som tidligere nævnt er dette en af de største fordele ved at bruge professionelle
centraliserede enheder.
ZyWALL VPN2S har en SPI firewall-funktion (Stateful Packet Inspection) til at modstå angreb af forskellig art, herunder DoS (Denial of Service), angreb ved hjælp af falske IP-adresser samt mod uautoriseret fjernadgang til systemer, mistænkelig netværkstrafik og pakker.
Som en ekstra beskyttelse har enheden indholdsscreening for at blokere adgangen for brugere til mistænkeligt, farligt og uønsket indhold.
Hurtig og nem opsætning på 5 trin via installationsguiden.
Til hurtig opsætning af forbindelsen er der en praktisk installationsguide og en grafisk
grænseflade på flere sprog.
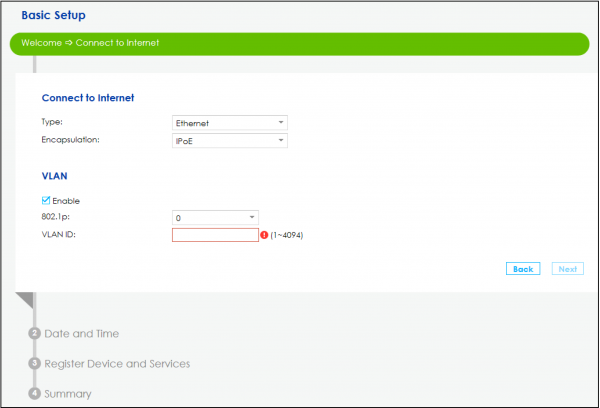
Figur 2. Eksempel på en af skærmene i installationsguiden.
For hurtig og effektiv administration tilbyder Zyxel et komplet sæt værktøjer til fjernadministration, som gør det nemt at konfigurere VPN2S og overvåge det.
Muligheden for at duplikere indstillinger gør det betydeligt lettere at forberede flere ZyWALL VPN2S-enheder til brug af fjernmedarbejdere.
VLAN-support
Selvom ZyWALL VPN2S er designet til fjernarbejde, understøtter det VLAN. Dette øger netværkssikkerheden, for eksempel når en personlig virksomheds kontor er tilsluttet, hvor der findes gæstefri Wi-Fi. Standard VLAN-funktioner, som at begrænse broadcast-domæner, reducere den overførte trafik og anvende sikkerhedspolitikker, er eftertragtede i virksomhedsnets, men kan også finde anvendelse i små virksomheder.
VLAN-support er også nyttig til at organisere et separat netværk, for eksempel til IP-telefoni.
For at sikre arbejdet med VLAN understøtter ZyWALL VPN2S standarden IEEE 802.1Q.
Afslutningsvis
Risikoen for tab af en mobil enhed med en konfigureret VPN-forbindelse kræver andre løsninger end at udlevere virksomhedslaptops.
Brugen af kompakte og billige VPN-gateways gør det nemt at organisere arbejdet for fjernmedarbejdere.
ZyWALL VPN2S-modellen er oprindeligt designet til at forbinde fjernmedarbejdere og små kontorer.
Nyttige links
→
→
→
→
→
Kilde: habr.com
