

En dejlig forårs aften, da jeg ikke havde lyst til at tage hjem, og det ustoppelige ønske om at leve og lære klødte og brændte som glødende jern, opstod idéen om at pille ved den fristende funktion på firewall'en kaldet "IP DOS-politik«.
Efter nogen forberedelse og læsning af manualen fik jeg det indstillet i Pass-and-Log, for at se hvad resultatet var, og den tvivlsomme nytte af denne indstilling.
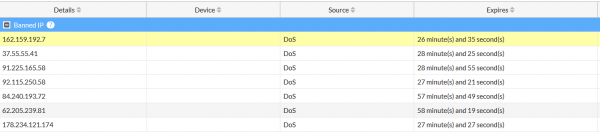
Efter et par dage (så statistikken kunne samle sig, selvfølgelig, ikke fordi jeg glemte det) tog jeg et kig i loggene og klappede begejstret i hænderne — der var indsamlet så mange poster, at man kunne sige, det var i overflod. Det skulle synes, hvad kunne være lettere — tænd for politikken i blokkeringsmode for alle, der flød, scannede, og oprettede half-open sessioner med en time ban og sov trygt med bevidstheden om, at grænsen var på lås. Men i det 34. år af livet havde jeg overvundet ungdommelig maximalisme, og et lille stemme i baghovedet sagde: "Hvorfor ikke løfte øjenlågene og se, hvilke adresser vores elskede firewall har identificeret som frygtelige spammere? Bare for sjov."
Vi begynder at analysere de indsamlede data fra listen over anomalier. Jeg kører adresserne gennem et simpelt script Powershell og mine øjne falder på de velkendte bogstaver google.
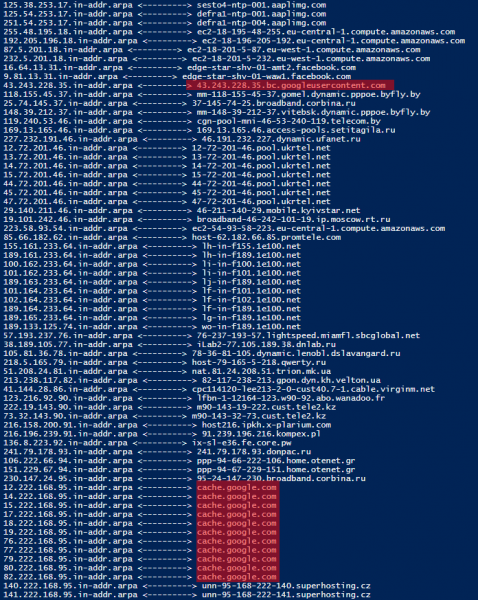
Jeg gnider øjnene, blinker i fem minutter for at sikre mig, at jeg ikke drømmer — godt nok er nogle af dem på listen over, hvad firewallen betragter som frygtelige spammer, angrebstype — udp flood, adresser der tilhører velgørenhedens firma.
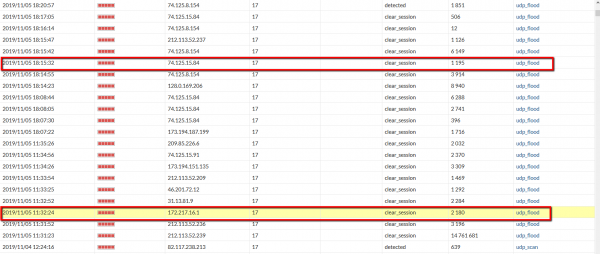
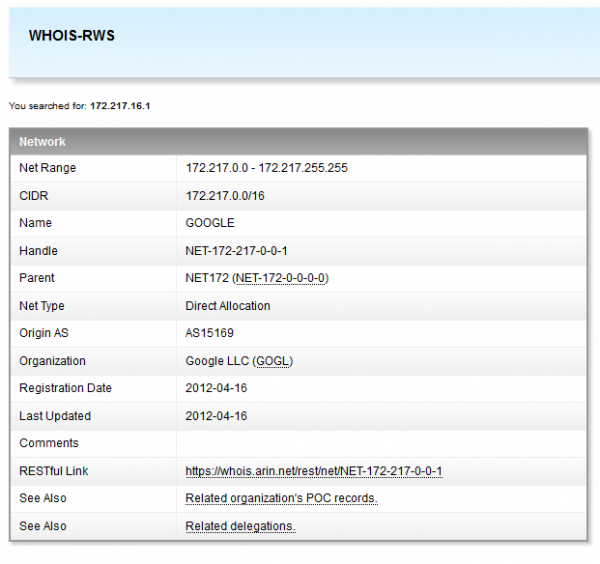
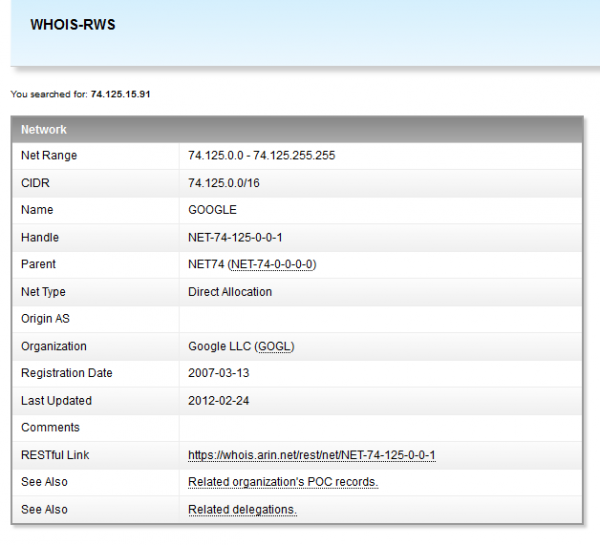
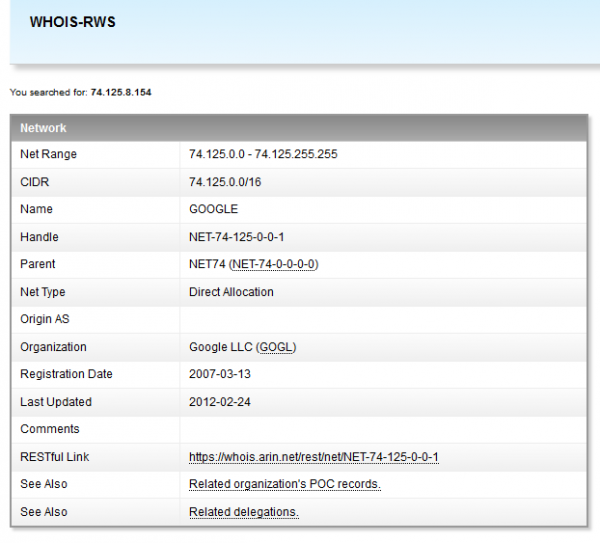
Jeg klør mig i nakken og indstiller samtidige pakkeoptagelser på den eksterne grænse til senere analyse. Tanker flyver i mit hoved: "Hvordan kan noget inficeret være i Googles scope? Og det er mig, der opdagede det? Det er… det er — belønninger, æresbevisninger og den røde løber, og mit eget casino med blackjack og, ja, du forstår…"
Jeg gennemgår den modtagne fil Wireshark-en.
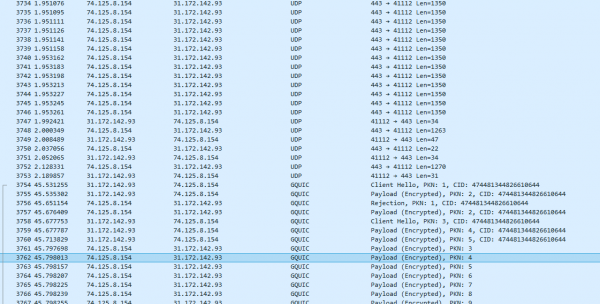
Ja, der bliver faktisk sendt UDP-pakker fra adressen i scopet Google fra port 443 til en tilfældig port på min enhed.
Men vent lidt… Her skifter protokollen fra UDP og få en fungerende kommando. GQUIC.
Semen Semenyich…
Jeg husker straks et foredrag fra HighLoad Alexander Tobol «UDP imod TCP eller fremtiden for netværksstakken" ().
På den ene side opstår der en let skuffelse — hverken ære eller belønninger. På den anden side er problemet klart, det er bare at finde ud af, hvor meget der skal graves.
Et par minutters samtale med Velgørenhedens Korporation - og alt falder på plads. I et forsøg på at forbedre hastigheden på indholdslevering annoncerede virksomheden Google allerede tilbage i 2012 en protokol QUIC, der tillader at fjerne størstedelen af TCP's mangler (ja, ja, ja, i disse artikler - og der tales om en helt revolutionerende tilgang, men lad os være ærlige, man ønsker bare at kattebillederne skal indlæses hurtigere, og ikke alt det der revolutionerende snak om bevidsthed og fremskridt). Som yderligere forskning har vist, er mange organisationer i øjeblikket ved at gå over til en sådan form for indholdslevering.
Problemet i mit tilfælde, og jeg tænker ikke kun i mit tilfælde, var, at der i sidste ende går alt for mange pakker, og firewall'en opfatter dem som flood.
Løsningerne var ikke mange:
1. Tilføje til undtagelseslisten for DoS Policy på firewall'en scope af adresser Google. Ved blot tanken om spændvidden af mulige adresser begyndte øjet nervøst at ryste - idéen blev udskudt som vanvittig.
2. Hæve tærsklen for udp flood policy - heller ikke ideelt, for tænk hvis en virkelig skadelig en truede med at snige sig ind.
3. Forbyde henvendelser fra det interne netværk til UDP og få en fungerende kommando. 443 porten udad.
Efter at have læst mere om implementeringen og integrationen i QUIC i Google Chrome blev den sidste mulighed taget som en handlingsanvisning. Det viser sig, at den elskede af alle, der står overalt og ubarmhjertigt (jeg forstår ikke, hvorfor, hellere endda den påtrængende rødhårede Firefox-ske ansigt, der modtager for de optagede gigabyte RAM), Google Chrome oprindeligt forsøger at etablere forbindelse ved hjælp af sin hårdt prøvede QUIC, men hvis underet ikke finder sted, vender den tilbage til de afprøvede metoder som TLS, selvom den skammer sig over det grusomt.
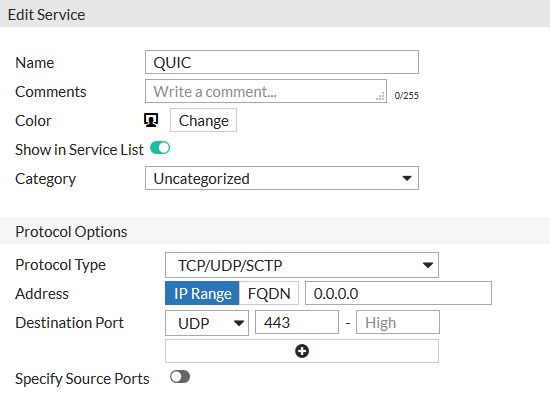
Vi opretter en post på firewall'en for tjenesten QUIC:
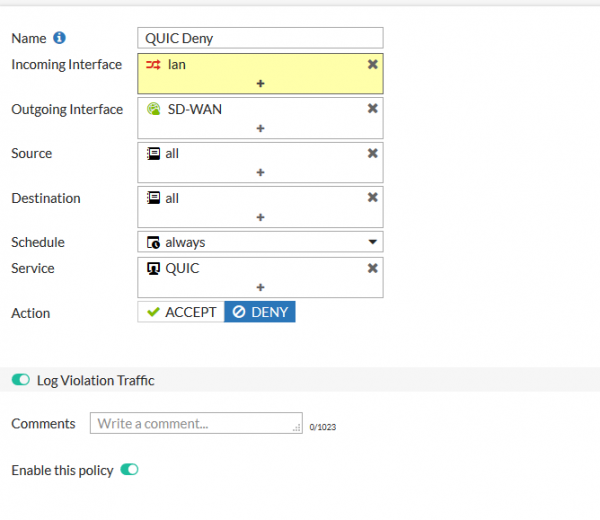
Vi konfigurerer en ny regel og placerer den et sted højere i kæden.
Efter aktiveringen af reglen i listen over anomalier er der stilhed og ro, bortset fra de virkelig grove overtrædere.
Tak for jeres opmærksomhed.
Brugte ressourcer:
1.
2.
3.
4.
Kilde: habr.com
