

Opdaget i år giver enhver domænebruger mulighed for at opnå domæneadministratorrettigheder og kompromittere Active Directory (AD) samt andre tilsluttede værter. I dag vil vi forklare, hvordan denne angreb fungerer, og hvordan man kan opdage det.
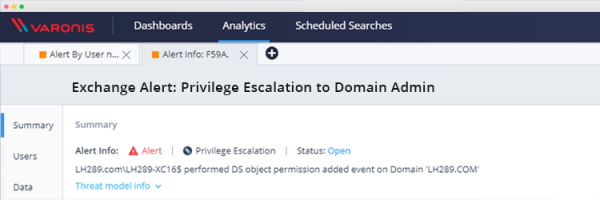
Sådan fungerer denne angreb:
- Angriberen overtager en konto fra enhver domænebruger med en aktiv mailboks for at abonnere på push-beskedfunktionen fra Exchange.
- Angriberen bruger NTLM relay til at narre Exchange-serveren: dette får Exchange-serveren til at oprette forbindelse til den kompromitterede brugers computer via NTLM over HTTP, som angriberen derefter bruger til at gennemføre autentificeringsproceduren på domænekontrolleren via LDAP med oplysningerne fra Exchange-kontoen.
- Som et resultat bruger angriberen disse tilladelser fra Exchange-kontoen til at hæve sine privilegier. Dette sidste trin kan også udføres af en ondsindet konfigureret administrator, der allerede har legitim adgang til at foretage den nødvendige ændring af rettigheder. Ved at oprette en regel for at opdage denne aktivitet vil du være beskyttet mod denne og lignende angreb.
Som følge heraf kan angriberen for eksempel køre DCSync for at få de hashede adgangskoder for alle domænebrugere. Dette vil give ham mulighed for at udføre forskellige typer angreb - fra golden ticket angreb til hashoverførsel.
Forskningsteamet fra Varonis har grundigt undersøgt denne angrebsvektor og forberedt en vejledning til vores kunder for at opdage den og samtidig kontrollere, om de allerede er blevet kompromitteret.
Opdagelse af privilegiedannelse i domænet
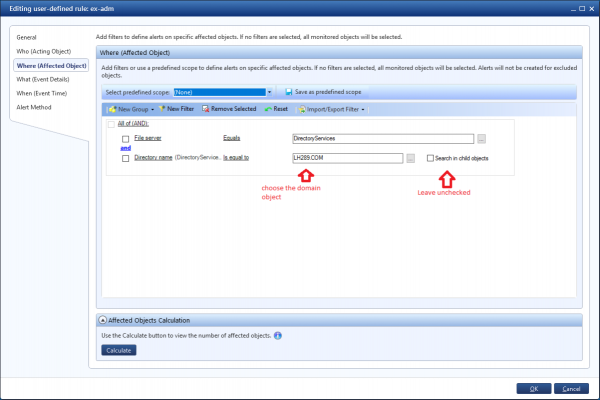
I opret en brugerdefineret regel for at spore ændringer i bestemte tilladelser på objektet. Den vil blive aktiveret ved tilføjelse af rettigheder og tilladelser til det interessante objekt i domænet:
- Angiv reglenavn
- Indstil kategorien til "Privilegiehævning"
- Angiv værdien for typen af ressource "Alle typer ressourcer"
- Filserver = DirectoryServices
- Angiv det domæne, du er interesseret i, for eksempel efter navn
- Tilføj et filter til tilføjelse af tilladelser på AD-objektet
- Og glem ikke at lade indstillingen "Søg i underobjekter" være umarkeret
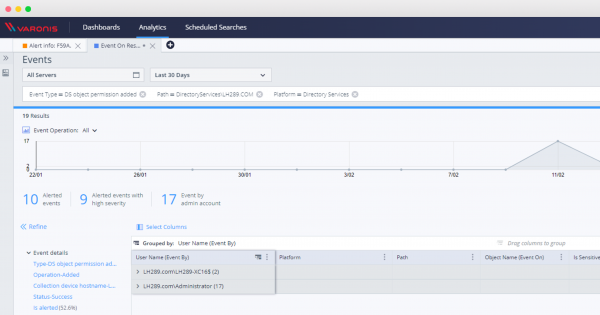
Og nu rapporten: opdagelse af ændring af rettigheder på domæneobjekt
Ændringer af AD-objektets tilladelser er en ret sjælden hændelse, så alt, hvad der har forårsaget denne advarsel, skal undersøges. Det vil også være en god idé at teste rapportens udseende og indhold, inden reglen går i drift.
Denne rapport vil også vise, om du allerede er blevet kompromitteret af dette angreb:
Efter aktivering af reglen kan du undersøge alle andre hændelser med forhøjede privilegier ved hjælp af DatAlert-webgrænsefladen:
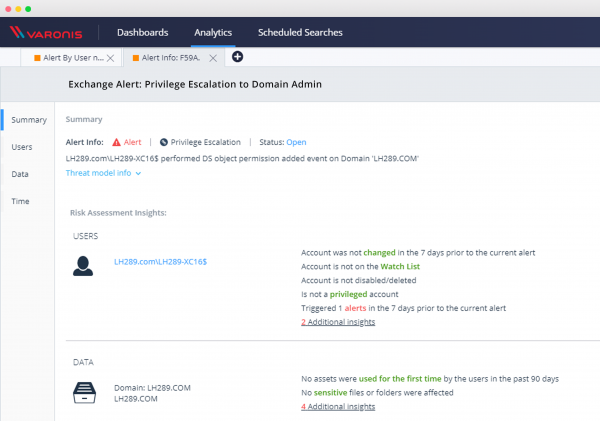
Når du har konfigureret denne regel, vil du kunne overvåge og beskytte dig mod disse og lignende typer af sikkerhedsbrister, undersøge hændelser med AD-katalogtjenesteobjekter og kontrollere, om du er sårbar over for denne kritiske sårbarhed.
Kilde: habr.com
