

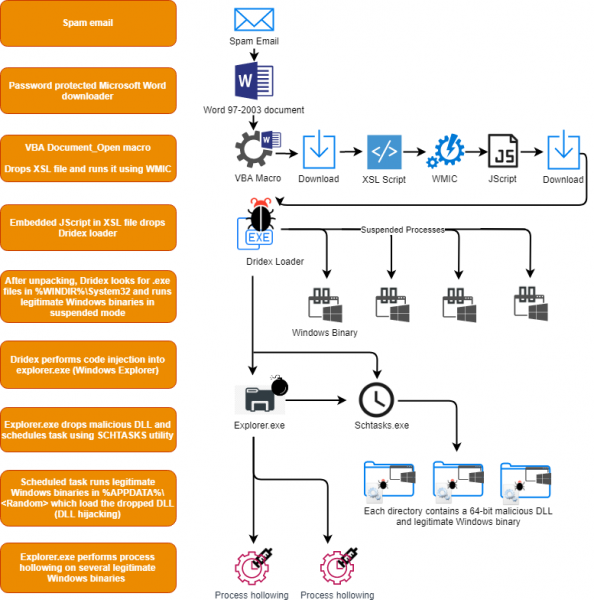
En af de almindelige typer angreb er skabelsen af et ondsindet proces i et træ af ganske almindelige processer. Mistanke kan opstå over for stien til den eksekverbare fil: ondsindet software bruger ofte mapper som AppData eller Temp, hvilket ikke er karakteristisk for legitime programmer. For retfærdighedens skyld skal det nævnes, at nogle værktøjer til automatisk opdatering køres fra AppData, så en blot kontrol af startstedet er ikke nok til at konkludere, at programmet er ondsindet.
En yderligere faktor for legitimitet er den kryptografiske signatur: mange originale programmer er signeret af leverandøren. Man kan bruge fraværet af signaturen som en metode til at identificere mistænkelige elementer i opstarten. Men igen er der ondsindet software, der bruger et stjålet certifikat til at signere sig selv.
Man kan også tjekke værdien af de kryptografiske hashes MD5 eller SHA256, som kan matche nogle tidligere opdagede ondsindede programmer. Man kan udføre statisk analyse ved at gennemgå signaturer i programmet (ved hjælp af Yara-regler eller antivirusprodukter). Desuden findes der dynamisk analyse (kørsel af programmet i en sikker miljø og overvågning af dets handlinger) og reverse engineering.
Der kan være mange tegn på et ondsindet proces. I denne artikel vil vi vise, hvordan man aktiverer revision af de relevante begivenheder i Windows, og vi vil gennemgå de tegn, som det indbyggede regelsystem er baseret på, for at identificere et mistænkeligt proces. InTrust er en til indsamling, analyse og opbevaring af ustrukturerede data, som allerede har hundreder af forudinstallerede reaktioner på forskellige typer angreb.
Når programmet startes, indlæses det i computerens hukommelse. Den eksekverbare fil indeholder computerinstruktioner og hjælpebiblioteker (f.eks. *.dll). Når processen er startet, kan den oprette yderligere tråde. Tråde gør det muligt for processen at udføre forskellige sæt instruktioner samtidig. Der er mange måder, hvorpå ondsindet kode kan trænge ind i hukommelsen og starte, lad os se på nogle af dem.
Den nemmeste måde at starte en skadelig proces på er at få brugeren til at køre den direkte (f.eks. fra en e-mailvedhæftning), hvorefter man ved hjælp af RunOnce-nøglen kører den ved hver opstart af computeren. Dette inkluderer også "fileless" malware, der gemmer PowerShell-scripts i registreringsnøgler, som udføres baseret på en trigger. I dette tilfælde er PowerShell-scriptet skadelig kode.
Problemet med eksplicit at køre skadelig software er, at det er en kendt tilgang, der let kan opdages. Nogle skadelige programmer gør mere snedige ting, f.eks. ved at bruge en anden proces til at starte og køre i hukommelsen. Følgelig kan processen oprette en anden proces ved at køre en bestemt computerinstruktion og angive en eksekverbar fil (.exe) til kørsel.
En fil kan angives ved at bruge den fulde sti (f.eks. C:Windowsystem32cmd.exe) eller en delvis sti (f.eks. cmd.exe). Hvis den originale proces ikke er sikker, kan den tillade uretmæssige programmer at køre. Et angreb kan se således ud: processen starter cmd.exe uden at angive den fulde sti, og angriberen placerer sin cmd.exe et sted, hvor processen kører den før den legitime. Når den skadelige program er startet, kan den igen starte et legitimt program (f.eks. C:Windowsystem32cmd.exe), så den originale program fortsætter med at fungere korrekt.
En variant af den tidligere angreb er DLL-injektion i en legitim proces. Når processen startes, finder og indlæser den biblioteker, der udvider dens funktionalitet. Ved at bruge DLL-injektion opretter angriberen et skadelig bibliotek med samme navn og API som det legitime. Programmet indlæser det skadelige bibliotek, som derefter indlæser det legitime, og når det er nødvendigt, kalder det det til udførelse af operationer. Det skadelige bibliotek begynder at fungere som en proxy for det gode bibliotek.
En anden metode til at injicere skadelig kode i hukommelsen er at indsætte den i en usikker proces, der allerede er i gang. Processer modtager input fra forskellige kilder — de læser fra netværket eller filer. Normalt udfører de validering for at sikre legitimiteten af input. Men nogle processer har ikke tilstrækkelig beskyttelse ved udførelse af instruktioner. Ved en sådan angreb findes der ikke en bibliotek på disken eller en eksekverbar fil med skadelig kode. Alt opbevares i hukommelsen sammen med den udnyttede proces.
Lad os nu se på metoden til at aktivere indsamling af sådanne hændelser i Windows og reglen i InTrust, som implementerer beskyttelse mod sådanne trusler. Først aktiverer vi det via InTrust administrationskonsol.
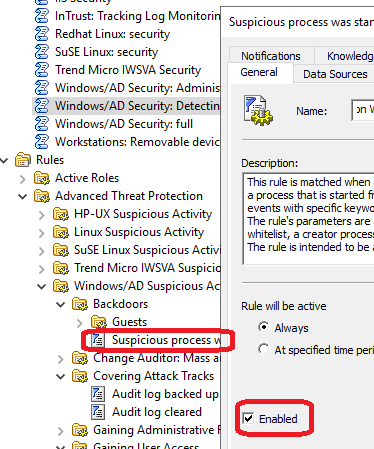
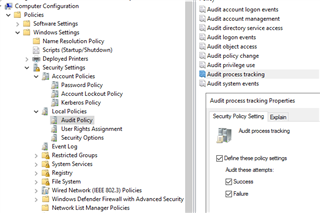
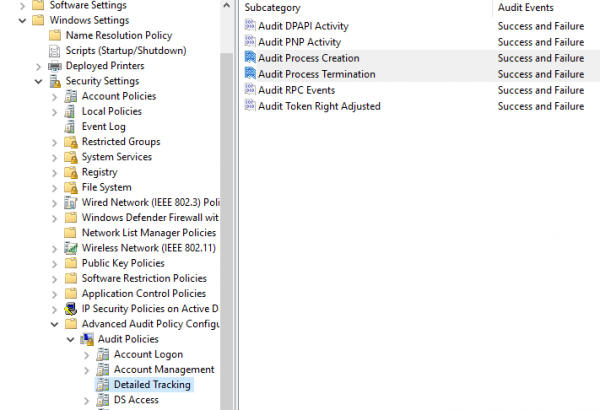
Reglen udnytter mulighederne for procesovervågning i Windows OS. Desværre er det ikke indlysende at aktivere indsamling af sådanne hændelser. Du skal ændre 3 forskellige gruppPolitikindstillinger:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > Audit Policy > Audit process tracking
Computer Configuration > Policies > Windows Settings > Security Settings > Advanced Audit Policy Configuration > Audit Policies > Detailed Tracking > Audit process creation
Computer Configuration > Policies > Administrative Templates > System > Audit Process Creation > Include command line in process creation events
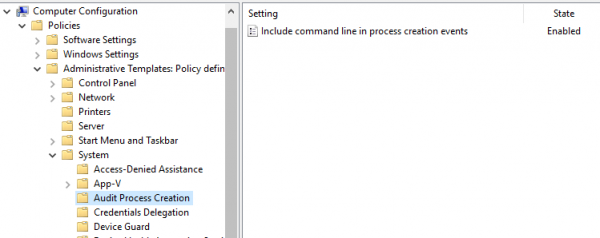
Når det er aktiveret, tillader InTrust-regler at opdage hidtil ukendte trusler, der udviser mistænkelig adfærd. For eksempel kan man identificere den skadelige software Dridex. Takket være HP Bromium-initiativet ved man nu, hvordan en sådan trussel fungerer.
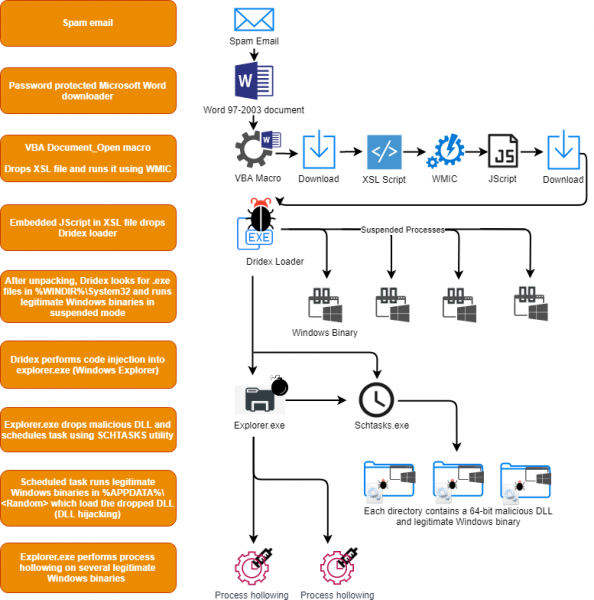
I rækken af sine handlinger bruger Dridex schtasks.exe til at oprette en planlagt opgave. Brugen af netop dette værktøj fra kommandolinjen betragtes som meget mistænkelig adfærd, ligesom det ligner at starte svchost.exe med parametre, der peger på brugerens mapper, eller med parametre, der ligner kommandoer som «net view» eller «whoami». Her er et uddrag af den relevante :
detection:
    selection1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selection2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe /all'
            - '*net.exe view'
    condition: 1 of them
I InTrust er al mistænkelig adfærd samlet under én regel, da de fleste af disse handlinger ikke er specifikke for en bestemt trussel, men snarere er mistænkelige i komplekset og i 99% af tilfældene bruges til mindre noble formål. Denne liste over handlinger inkluderer, men er ikke begrænset til:
- Processer, der udføres fra usædvanlige steder, såsom brugerens midlertidige mapper.
- En velkendt systemproces med mistænkelig arv — nogle trusler kan forsøge at bruge navnet på systemprocesser for at forblive uopdaget.
- Mistænkelige udførelser af administrative værktøjer, såsom cmd eller PsExec, når de bruger legitimationsoplysninger fra det lokale system eller mistænkelig arv.
- Mistænkelige operationer med skyggekopiering — almindelig opførsel for ransomware før kryptering af systemet, de dræber backups:
— Gennem vssadmin.exe;
— Gennem WMI. - Registreringsdump af hele registry-grupper.
- Vandret bevægelse af ondsindet kode ved fjernstart af proces ved hjælp af kommandoer som at.exe.
- Mistænkelige lokale gruppeoperationer og domæneoperationer med brug af net.exe.
- Mistænkelige firewalloperationer med brug af netsh.exe.
- Mistænkelige manipulationer med ACL.
- Brug af BITS til at eksfiltrere data.
- Mistænkelige manipulationer med WMI.
- Mistænkelige scriptkommandoer.
- Forsøg på at dumpe sikre systemfiler.
Den samlede regel fungerer meget godt til at opdage trusler som RUYK, LockerGoga og andre ransomware, malware og værktøjer til cyberkriminalitet. Reglen er testet af leverandøren i produktionsmiljøer for at minimere falske positiver. Og takket være SIGMA-projektet genererer de fleste af disse indikatorer et minimum af støjbegivenheder.
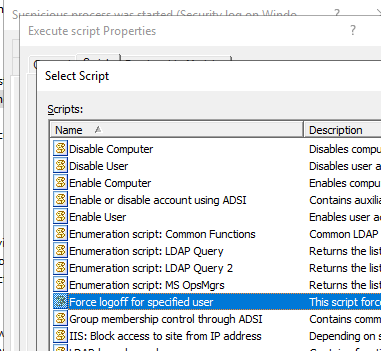
Da dette i InTrust er en overvågningsregel, kan du udføre et respons-script som reaktion på trussel. Du kan bruge en af de indbyggede scripts eller oprette dit eget, og InTrust vil automatisk udbrede det.
Derudover kan man tjekke alle event-relaterede telemetrier: PowerShell-scripts, kørsel af processer, manipulation af planlagte opgaver, WMI-administrative aktiviteter og bruge dem til post-mortem ved sikkerhedshændelser.
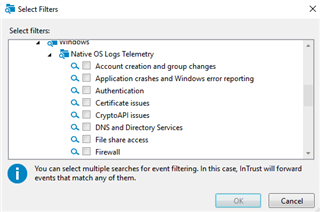
I InTrust er der hundredevis af andre regler, herunder:
- Identifikation af PowerShell-nedgraderingsangreb — når nogen specifikt anvender en ældre version af PowerShell, da der ikke var nogen revisionsmuligheder i den ældre version.
- Identifikation af login med højere privilegier — når konti, der er medlem af en bestemt privilegeret gruppe (f.eks. domæneadministratorer), ved et uheld eller på grund af sikkerhedshændelser interaktivt logger ind på arbejdsstationer.
InTrust muliggør brug af bedste sikkerhedspraksis i form af forudindstillede opdagelses- og reaktionsregler. Og hvis du mener, at noget skal fungere anderledes — kan du lave din egen kopi af reglen og tilpasse den som ønsket. Du kan anmode om en pilot eller modtage distributionsfiler med midlertidige licenser via på vores hjemmeside.
Tilmeld dig vores , hvor vi offentliggør korte notater og interessante links.
Læs også vores andre artikler om emnet informationssikkerhed:
(populær artikel)
Kilde: habr.com
