

Beeline implementerer aktivt IPoE-teknologi i sine hjemme-netværk. Denne tilgang gør det muligt at godkende kunden via MAC-adressen på deres udstyr uden brug af VPN. Når netværket overgår til IPoE, bliver VPN-klienten på routeren ikke anvendt og fortsætter med at forsøge at oprette forbindelse til den deaktiverede udbyder-VPN-server. Vi skal kun omkonfigurere VPN-routerens VPN-klient til en VPN-server i et land, hvor internetblokeringer ikke praktiseres, og hele hjemme-netværket får automatisk adgang til google.com (på tidspunktet for skrivningen var denne hjemmeside blokeret).
Router fra Beeline
I sine hjemme-netværk bruger Beeline L2TP-type VPN. Derfor er deres router specifikt designet til denne type VPN. L2TP er baseret på IPSec+IKE. Vi skal finde en VPN-udbyder, der sælger VPN af denne type. Som eksempel kan vi tage FORNEX (ikke som reklame).
Opsætning af VPN
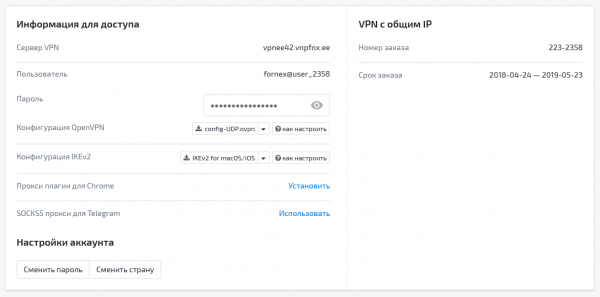
I kontrolpanelet Vi skal finde VPN-udbyderens forbindelse til VPN-serveren. For L2TP skal dette være serveradressen, brugernavn og adgangskode.
Nu logger vi ind på routeren.
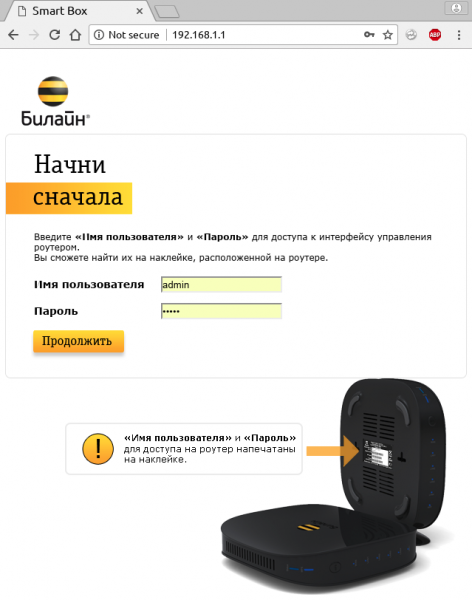
Som angivet i tippen, "find adgangskoden i kassen".
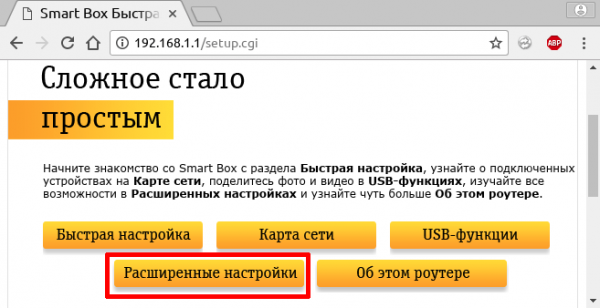
Derefter klikker vi på "Avancerede indstillinger", derefter på "Andet".
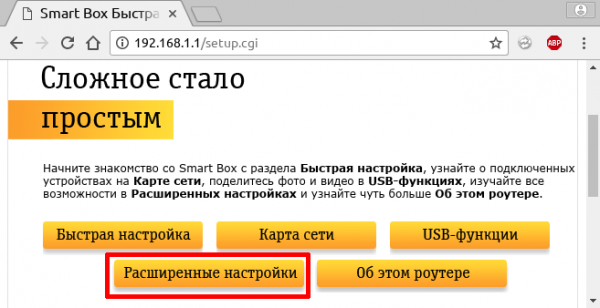
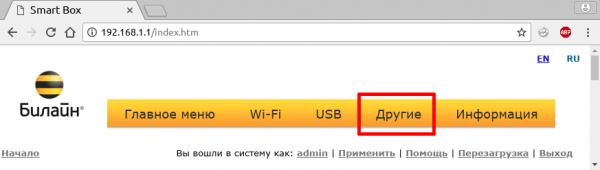
Og her rammer vi L2TP-indstillingssiden (Start > Andet > WAN).
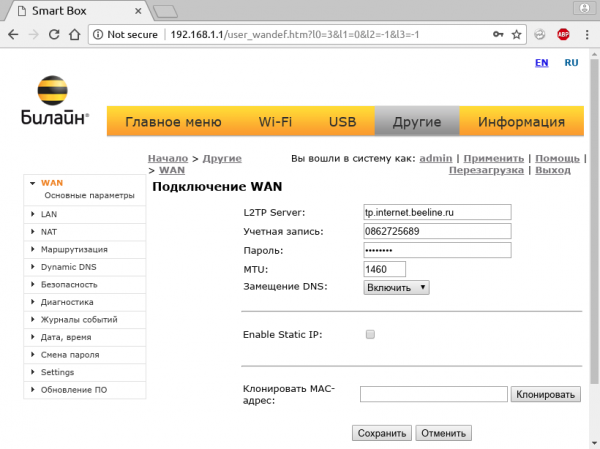
Indstillingerne har allerede Beelines L2TP-serveradresse, brugernavn og adgangskode til din Beeline-profil, som også bruges på L2TP-serveren. Når du skifter til IPoE, bliver din konto på Beelines L2TP-server blokkeret, hvilket fører til en betydelig belastning af udbyderens IKE-server, da mange hjemme-routere fortsætter med at anmode om forbindelse døgnet rundt hvert minut. For at lette dette noget, fortsætter vi.
Indtast L2TP-serveradressen, brugernavn og adgangskode, som blev givet af VPN-udbyderen.
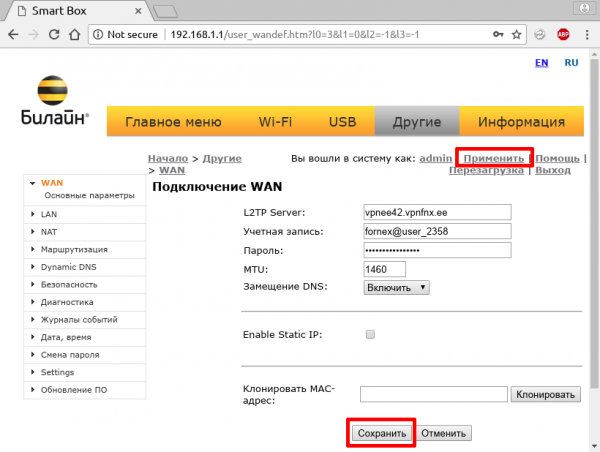
Klik på "Gem", og derefter "Anvend".
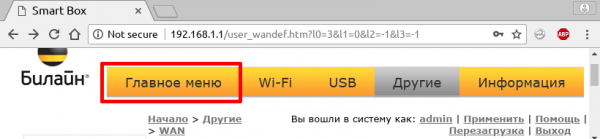
Gå til "Hovedmenuen"
og derefter igen til "Avancerede indstillinger".
Resultaterne, hvad har vi opnået.
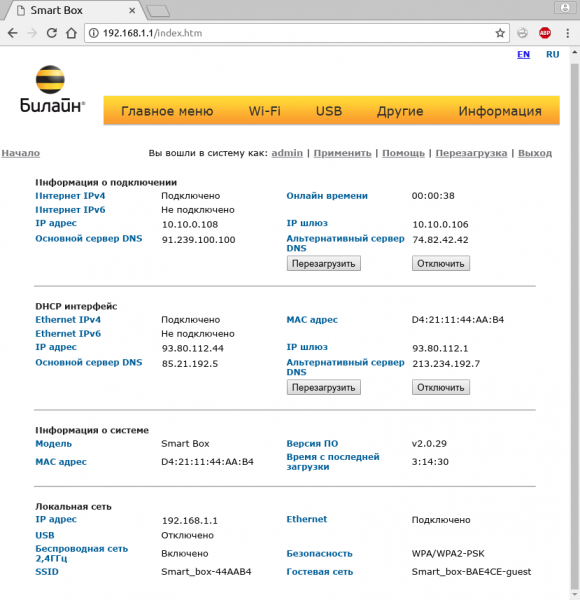
I sektionen "DHCP-interface" har vi modtaget indstillinger fra Beelines DHCP-server. Vi har fået en offentlig adresse og DNS, der fungerer mod blokeringer. I sektionen "Forbindelsesoplysninger" har vi modtaget indstillinger fra VPN-udbyderen: adresserne er grå (mere sikre) og DNS uden blokeringer. DNS-serverne fra VPN-udbyderen overskriver DNS-serverne fra DHCP.
Fortjeneste
Vi har fået en vidunderlig router, der deler WiFi med en fungerende Google, den tilfredse bedstemor fortsætter med at chatte på Telegram, og PS4'en downloader glad indhold fra PSN.
Ansvarsfraskrivelse
Alle varemærker tilhører deres ejere, og deres brug i dette materiale er et resultat af ren tilfældighed. Alle adresser, brugernavne, adgangskoder og identifikatorer er opfundet. Artiklen indeholder ingen reklame for nogen udbyder eller udstyr, da dette trick fungerer med enhver hardware i netværket af enhver teleoperatør.
Kilde: habr.com
