

Det virker åbenlyst, at det er yderst problematisk og meningsløst at påbegynde udviklingen af en ny kommunikationsstandard uden at overveje sikkerhedsmekanismerne.
5G-sikkerhedsarkitektur — et sæt af sikkerhedsmechanismer og -procedurer, der implementeres i og dækker alle netværkets komponenter, fra kernen til radiointerfaces.
5. generations netværk er i sin essens en evolution af De mest markante ændringer er sket på radioadgangsteknologierne. For 5G-netværk er en ny (Radio Access Technology) — . Med hensyn til netværkskernen har den ikke gennemgået så betydelige ændringer. Derfor blev 5G-netværkssikkerhedsarkitektur udviklet med fokus på genbrug af relevante teknologier fra 4G LTE-standarden.
Det er dog vigtigt at bemærke, at genovervejelsen af velkendte trusler såsom angreb på radiointerfaces og signalniveau ( plane), DDoS-angreb, Man-In-The-Middle angreb m.m. har fået teleudbydere til at udvikle nye standarder og integrere helt nye sikkerhedsmekanismer i 5. generations netværk.
Forudsætninger
I 2015 udarbejdede Den Internationale Telekommunikationsunion den første globale plan for udvikling af 5G-netværk, hvilket gjorde udviklingen af sikkerhedsmekanismer og -procedurer i 5G-netværk særlig presserende.
Den nye teknologi tilbød virkelig imponerende dataoverførselshastigheder (over 1 Gbit/s), en forsinkelse på mindre end 1 ms og muligheden for samtidigt at forbinde op til 1 million enheder inden for et område på 1 km2. Disse høje krav til 5. generations netværk afspejles også i principperne for deres organisation.
Det mest fremtrædende blev decentraliseringen, som indebærer placeringen af mange lokale databaser og behandlingscentre i netværkets periferi. Dette gjorde det muligt at minimere forsinkelser ved -kommunikationer og aflaste netkerne på grund af vedligeholdelse af et enormt antal IoT-enheder. Således blev grænsen for næste generations netværk udvidet helt til basestationer, der muliggør oprettelse af lokale kommunikationscentre og levering af cloud-tjenester uden risiko for kritiske forsinkelser eller driftsstop. Naturligvis fangede den ændrede tilgang til netværksorganisation og kundeservice forbrydernes interesse, da den åbnede nye muligheder for angreb både på fortrolige oplysninger fra brugerne og på selve netværkets komponenter for at forårsage driftsstop eller beslaglægge operatørens beregningsressourcer.
De vigtigste sårbarheder i 5G-netværk
Større angrebsflade
Mere informationNår telekommunikationsnetværk i 3. og 4. generation blev bygget, arbejdede telekommunikationsoperatørerne typisk med én eller flere leverandører, der straks leverede en samlet pakke af hardware og software. Det vil sige, at alt kunne fungere, hvad man kalder 'out of the box' – det var tilstrækkeligt blot at installere og konfigurere det udstyr, der var købt fra leverandøren; samtidig var der ikke behov for at erstatte eller supplere proprietær software. Moderne tendenser strider imod denne 'klassiske' tilgang og er rettet mod virtualisering af netværk, multiprovider-tilgangen til konstruktionen af dem og mangfoldighed af software. Teknologier som (engelsk. Software Defined Network) og (engelsk. Network Functions Virtualization), hvilket fører til inkludering af et stort antal softwareløsninger baseret på åbne kilder i processerne og funktionerne til administration af kommunikationsnetværk. Dette giver ondsindede aktører mulighed for bedre at studere operatørens netværk og identificere flere sårbarheder, hvilket igen øger angrebsfladen for næste generations netværk i forhold til de nuværende.
En stor mængde IoT-enheder
Mere informationI 2021 vil omkring 57% af enhederne tilsluttet 5G-netværk være IoT-enheder. Dette betyder, at flertallet af værter vil have begrænsede kryptografiske evner (se punkt 2) og derfor vil være sårbare over for angreb. Det store antal af sådanne enheder vil øge risikoen for udbredelse af botnets og muliggøre endnu mere kraftfulde og distribuerede DDoS-angreb.
Begrænsede kryptografiske evner for IoT-enheder
Mere informationSom allerede nævnt aktiverer 5G-netværk aktivt perifere enheder, som kan aflaste noget af byrden fra netværkets kerne og dermed reducere latenstiden. Dette er nødvendigt for vigtige tjenester som styring af selvkørende biler, nødanmeldelsessystemer og andre, for hvilke det er kritisk at sikre minimal latenstid, da menneskeliv afhænger af dette. På grund af tilslutningen af et stort antal IoT-enheder, som på grund af deres lille størrelse og lave energiforbrug har meget begrænsede beregningsressourcer, bliver 5G-netværk sårbare over for angreb, der er rettet mod at overtage kontrol og manipulere sådanne enheder. For eksempel er der mulige scenarier for infektion af IoT-enheder, der er en del af systemet „“, med typer af skadelig software som . Derudover er der mulige scenarier for overtagelse af kontrol over selvkørende biler, som modtager kommandoer og navigationsinformation via „cloud“. Formelt skyldes denne sårbarhed decentraliseringen af næste generations netværk, men det næste punkt vil fremhæve decentraliseringsproblemet mere tydeligt.
Decentralisering og udvidelse af netværksgrænser
Mere informationPerifere enheder, der fungerer som lokale kerner i netværket, håndterer brugertrafik, behandler anmodninger og udfører lokal caching og opbevaring af brugerdata. Dermed udvides grænserne for 5G-netværkene, udover kernen, til periferien, herunder lokale databaser og 5G-NR radiointerfaces (eng. 5G New Radio). Dette skaber mulighed for angreb på de beregningsressourcer, som lokale enheder besidder, og som i sagens natur er svagere beskyttet end de centrale netværkstræk, med det formål at forårsage serviceaflysninger. Dette kan medføre, at hele områder mister internetadgang, at IoT-enheder (f.eks. i smarthus-systemet) ikke fungerer korrekt, samt at nødvarslingstjenesterne IMS bliver utilgængelige.
Men i øjeblikket har ETSI og 3GPP allerede offentliggjort mere end 10 standarder, der dækker forskellige aspekter af sikkerheden i 5G-netværk. Den overvældende majoritet af de mekanismer, der er beskrevet der, sigter mod at beskytte mod sårbarheder (herunder de ovenfor nævnte). En af de nøglestandarder er , som beskriver sikkerhedsarkitekturen i 5G-netværk.
5G-arkitektur
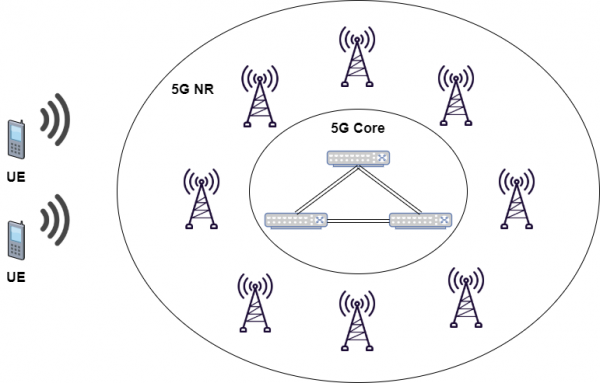
Lad os begynde med de nøgleprincipper, der styrer arkitekturen i 5G-netværk, som vil gøre det muligt at uddybe betydningen og ansvarsområderne for hver softwarekomponent og hver sikkerhedsfunktion i 5G.
- Opdelingen af netværksnoder i elementer, der understøtter protkoller for (fra engelsk UP — User Plane) og elementer, der understøtter protkoller for (fra engelsk CP — Control Plane), hvilket øger fleksibiliteten med hensyn til skalerbarhed og implementering af netværket, dvs. centraliseret eller decentraliseret placering af de enkelte komponenter i netværksnoderne.
- Understøttelse af mekanismen , baseret på tjenester, der leveres til specifikke grupper af slutbrugere.
- Implementering af netværkselementer som .
- Understøttelse af samtidig adgang til centraliserede og lokale tjenester, dvs. implementering af koncepter som cloud (fra engelsk ) og edge (fra engelsk ) computing.
- Implementering arkitektur, der forener forskellige typer adgangsnetværk — 3GPP 5G New Radio og (Wi-Fi osv.) — med en fælles kernestruktur.
- Support for unified authentication algorithms and procedures regardless of the type of access network.
- Support for stateless network functions, where the computing resource is separated from the resource storage.
- Support for roaming with traffic routing both through the home network and with local breakout in the guest network.
- Interaction between network functions is presented in two ways: og .
The security concept of 5G networks includes:
- User authentication by the network.
- Network authentication by the user.
- Cryptographic key agreement between the network and user equipment.
- Encryption and integrity control of signaling traffic.
- Encryption and integrity control of user traffic.
- User identifier protection.
- Protection of interfaces between various network elements according to the security domain concept.
- Isolation of different layers of the mechanism and determination of specific security levels for each layer.
- User authentication and traffic protection at the level of final services (IMS, IoT, and others).
Key software modules and network security functions of 5G
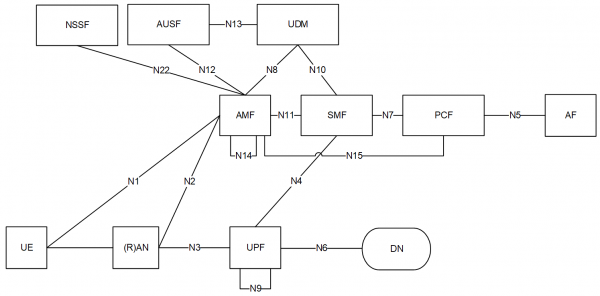 AMF (from English Access & Mobility Management Function) - provides:
- Organization of control plane interfaces.
- Organization of signaling traffic exchange , encryption and protection of its data integrity.
- Organization of signaling traffic exchange , encryption and protection of its data integrity.
- Management of the registration of user equipment in the network and control of possible registration states.
- Management of the connection of user equipment to the network and control of possible states.
- Management of the availability of user equipment in the network in the CM-IDLE state.
- Management of the mobility of user equipment in the network in the CM-CONNECTED state.
- Transmission of short messages between user equipment and SMF.
- Management of geolocation services.
- Assignment of stream identifier for interaction with EPS.
SMF (from English Session Management Function) - provides:
- Session management, i.e., creation, modification, and release of sessions, including support for tunneling between the access network and UPF.
- Distribution and management of IP addresses for user equipment.
- Selection of the UPF gateway to be used.
- Organization of interaction with the PCF.
- Management of policy enforcement .
- Dynamic configuration of user equipment using DHCPv4 and DHCPv6 protocols.
- Control of billing data collection and organization of interaction with the billing system.
- Seamlessness of service provision (from English. ).
- Interaction with guest networks during roaming.
UPF (English: User Plane Function) — provides:
- Interaction with external data transmission networks, including the global Internet.
- Routing of user packets.
- Tagging of packets according to QoS policies.
- Diagnostics of user packets (e.g., application detection based on signatures).
- Provision of traffic usage reports.
- UPF is also a pivotal point for supporting mobility both within one and across different radio access technologies.
UDM (English: Unified Data Management) — provides:
- Management of user profile data, including storage and modification of the list of services available to users and their corresponding parameters.
- Administration
- Generation of 3GPP authentication credentials .
- Access authorization based on profile data (e.g., roaming restrictions).
- Management of user registration, i.e., storage of the servicing AMF.
- Support for service and session continuity, i.e., storage of the SMF assigned for the current session.
- Management of SMS delivery.
- Multiple different UDMs may serve a single user across different transactions.
UDR (English: Unified Data Repository) — ensures the storage of various user data and is essentially a database of all subscribers in the network.
UDSF (eng. Unstructured Data Storage Function — funktionen til opbevaring af ustrukturerede data) — muliggør, at AMF-moduler gemmer de aktuelle kontekster for registrerede brugere. Denne information kan generelt præsentere sig som data af ubestemt struktur. Brugerens kontekster kan anvendes til at sikre sammenhængende og uafbrudt abonnementsessioner, både ved planlagt udfasning af en af AMF’erne og ved opståen af nødsituationer. I begge tilfælde vil den backup-AMF "gribe" servicen, ved at bruge de kontekster, der er gemt i USDF.
Kombinationen af UDR og UDSF på én fysisk platform er en typisk implementering af disse netværksfunktioner.
PCF (eng. Policy Control Function — politikontrolfunktio) — udformer og tildeler brugerne forskellige behandlingspolitikker, herunder QoS-parametre og takseringsregler. For eksempel kan der dynamisk oprettes virtuelle kanaler med forskellige egenskaber til overførsel af forskellige typer trafik. Her tages der hensyn til kravene fra den service, som abonnenten anmoder om, netværksbelastningen, den forbrugte trafikmængde osv.
NEF (eng. Network Exposure Function — netværksudstillingsfunktion) — sikrer:
- Organisering af sikker interaktion mellem eksterne platforme og applikationer med kernen af netværket.
- Håndtering af QoS-parametre og takseringsregler for specifikke brugere.
SEAF (eng. Security Anchor Function — sikkerhedens ankerfunktion) — arbejder sammen med AUSF for at sikre autentificering af brugere, når de registrerer sig i netværket med enhver adgangsteknologi.
AUSF (eng. Authentication Server Function — autentificeringsserverfunktion) — fungerer som autentificeringsserver, der modtager og behandler anmodninger fra SEAF og videresender dem til ARPF.
ARPF (eng. Authentication Credential Repository and Processing Function — repository- og behandlingsfunktion for autentificeringsoplysninger) — sikrer opbevaring af personlige hemmelige nøgler (KI) og parametre for kryptografiske algoritmer samt generering af autentificeringsvektorer i henhold til 5G-AKA-algoritmerne eller -AKA. Placeres i et datacenter, der er beskyttet mod eksterne fysiske påvirkninger, hvilket normalt integreres med UDM.
SCMF (eng. Security Context Management Function — funktion til håndtering af sikkerhedskontekster) ) — sikrer livscyklusstyring af 5G sikkerhedskonteksten.
SPCF (eng. Security Policy Control Function — sikkerhedspolitik kontrolfunktion) — sikrer harmonisering og anvendelse af sikkerhedspolitikker for specifikke brugere. Dette tager højde for netværkets kapabiliteter, brugerudstyr og kravene til specifik service (for eksempel kan beskyttelsesniveauerne, der tilbydes af kritiske kommunikationstjenester og trådløse bredbåndstjenester, adskille sig). Anvendelse af sikkerhedspolitikker omfatter: valg af AUSF, valg af autentificeringsalgoritme, valg af datakrypterings- og integritetskontrolalgoritmer, bestemmelse af længden og livscyklussen for nøgler.
SIDF (eng. Subscription Identifier De-concealing Function — funktion til udtrækning af abonnentidentifikator) — sikrer udtrækning af abonnentens permanente abonnentidentifikator (eng. SUPI) fra den skjulte identifikator (eng. ), der modtages i forbindelse med anmodningen om autentificeringsproceduren „Auth Info Req“.
De grundlæggende sikkerhedskrav til 5G kommunikationsnetværk
Mere informationBrugerautentificering: Det betjente 5G-netværk skal autentificere brugerens SUPI i 5G AKA-processen mellem brugeren og netværket.
Betjeningsnetværksautentificering: Brugeren skal autentificere identifikatoren for det betjente 5G-netværk, hvor autentificering sikres gennem vellykket brug af nøgler, der er opnået ved 5G AKA-proceduren.
Brugerautorisering: Det betjente netværk skal autorisere brugeren baseret på brugerprofilen, der er modtaget fra hjemmetelekommunikationsnetværket.
Betjeningsnetværksautorisering fra hjemmetelekommunikationsnetværket: Brugeren skal have bekræftelse på, at han er tilsluttet et betjent netværk, som er autoriseret af hjemmetelekommunikationsnetværket til at levere tjenester. Autoriseringen er implicit i den forstand, at den sikres ved succesfuld afslutning af 5G AKA-proceduren.
Adgangsnetværksautorisation fra hjemmetelekommunikationsnetværket: Brugeren skal underrettes om, at de er tilsluttet et adgangspunkt, der er autoriseret af deres hjemmoperatør til at levere tjenester. Autorisationen er implicit i den forstand, at den sikres ved en vellykket oprettelse af sikkerheden i adgangen. Denne type autorisation skal anvendes til enhver type adgang.
Ikke-autentificerede nødtjenester: For at overholde lovgivningen i visse regioner skal 5G-netværk give mulighed for ikke-autentificeret adgang til nødtjenester.
Kernenetværk og det trådløse adgangsnetværk: I 5G-kernenetværket og det trådløse adgangsnetværk skal der understøttes brug af krypterings- og integritetsbevarende algoritmer med en nøglelængde på 128 bit for at sikre sikkerheden. og . Netværksgrænseflader skal understøtte 256-bit krypteringsnøgler.
Grundlæggende sikkerhedskrav til brugerudstyr
Mere information
- Brugerudstyret skal understøtte kryptering, integritetsbeskyttelse og beskyttelse mod genplaysangreb af brugerdata, der overføres mellem det og det trådløse adgangsnetværk.
- Brugerudstyret skal aktivere mekanismer til kryptering og dataintegritetsbeskyttelse på anmodning fra det trådløse adgangsnetværk.
- Brugerudstyret skal understøtte kryptering, integritetsbeskyttelse og beskyttelse mod genplaysangreb af RRC- og NAS-signaltrafik.
- Brugerudstyret skal understøtte følgende kryptografiske algoritmer: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Brugerudstyret kan understøtte følgende kryptografiske algoritmer: 128-NEA3, 128-NIA3.
- Brugerudstyret skal understøtte følgende kryptografiske algoritmer: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2, hvis det understøtter tilslutning til E-UTRA trådløst adgangsnetværk.
- Beskyttelse af fortroligheden af brugerdata, der overføres mellem brugerudstyr og det trådløse adgangsnetværk, er valgfri, men skal sikres i alle tilfælde, hvis det er tilladt ved lovgivning.
- Beskyttelse af fortroligheden af RRC- og NAS-signaltrafik er valgfri.
- Den permanente bruger nøgle skal beskyttes og opbevares i godt beskyttede komponenter af brugerudstyr.
- Den permanente abonnentidentifikator må ikke sendes åbent over radiotilgangsnetværk, undtagen de oplysninger, der er nødvendige for korrekt routing (f.eks. og ).
- Den offentlige nøgle fra hjemmet operatørs netværk, identificeringen af denne nøgle, beskyttelsesskemaets identifikation og routingidentifikatoren skal opbevares i .
Hvert krypteringsalgoritme tildeles et binært nummer:
- «0000»: NEA0 — Null ciphering algorithm
- «0001»: 128-NEA1 — 128-bit 3G baseret algoritme
- «0010» 128-NEA2 — 128-bit baseret algoritme
- «0011» 128-NEA3 — 128-bit baseret algoritme.
Kryptering af data ved brug af 128-NEA1 og 128-NEA2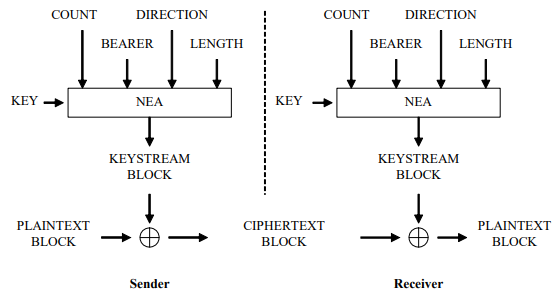
P.S. Skemaet er lånt fra
Generering af Imitationsindsatser af algoritmerne 128-NIA1 og 128-NIA2 for at sikre integritet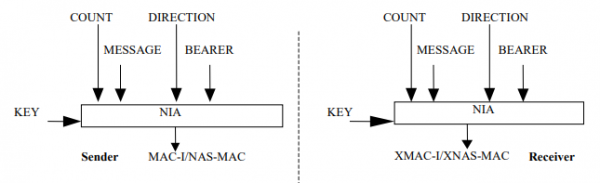
P.S. Skemaet er lånt fra
Grundlæggende sikkerhedskrav til netværksfunktioner i 5G
Mere information
- AMF skal understøtte primær autentifikation ved brug af SUCI.
- SEAF skal understøtte primær autentifikation ved brug af SUCI.
- UDM og ARPF skal opbevare den permanente bruger nøgle og sikre, at den er beskyttet mod tyveri.
- AUSF skal kun give SUPI til det lokale tjeneste netværk i tilfælde af succesfuld primær autentifikation ved brug af SUCI.
- NEF må ikke videresende skjulte oplysninger om kernenetværket uden for operatørens sikkerhedsdomainde.
Grundlæggende sikkerhedsprocedurer
Tillidsdomæner
I 5. generations netværk mindskes tilliden til netværkselementerne, jo længere de er fra kernenetværket. Dette koncept påvirker de løsninger, der implementeres i 5G sikkerhedsarkitektur. Derfor kan man tale om en 5G-netværktillidsmodel, der bestemmer adfærden for netværkets sikkerhedsmekanismer.
Fra brugerens side dannes tillidsdomænet af UICC og USIM.
På netværkssiden har tillidsdomænet en mere kompleks struktur.
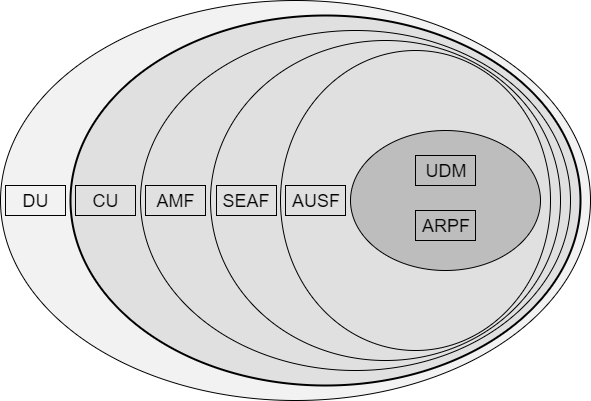 Det radiotilgangsnetværk opdeles i to komponenter — DU (fra engelsk Distributed Units — distribuerede enheder i netværket) og CU (fra engelsk Central Units — centrale enheder i netværket). Sammen danner de gNB — radiointerface for the base station of the 5G network. DUs do not have direct access to user data, as they can be deployed in segments of unprotected infrastructure. CUs, on the other hand, must be deployed in protected network segments, as they are responsible for terminating traffic security mechanisms AS. The core network contains AMF, which terminates traffic for the NAS security mechanisms. The current 3GPP 5G Phase 1 specification describes the integration of AMF with the security function SEAF, containing the root key (also known as the 'anchor key') of the visited (serving) network. AUSF is responsible for storing the key received after successful authentication. It is necessary for reuse in cases where a user is simultaneously connected to multiple radio access networks. ARPF stores user credentials and is analogous to USIM for subscribers. UDR og UDM store user information that is used to determine the logic for generating credentials, user identifiers, ensuring session continuity, etc.
Hierarchy of keys and their distribution schemes
In 5G networks, unlike 4G-LTE networks, the authentication procedure has two components: primary and secondary authentication. Primary authentication is mandatory for all user devices connecting to the network. Secondary authentication can be performed upon request from external networks if the subscriber connects to them.
After the successful completion of primary authentication and the generation of a shared key K between the user and the network, KSEAF — a special anchor (root) key of the serving network is extracted from key K. Subsequently, keys ensuring the confidentiality and integrity of RRC and NAS signaling traffic data are derived from this key.
Diagram with explanations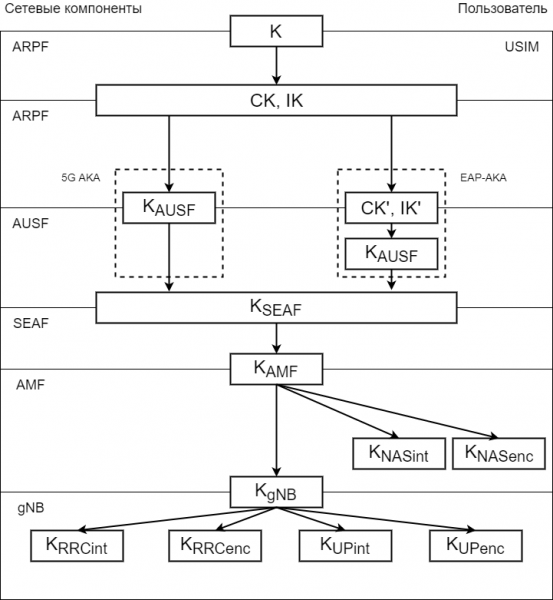
Designations:
CK (English: Cipher Key)
IK (English: Integrity Key) — a key used in mechanisms for protecting data integrity.
CK’ (English: Cipher Key) — another cryptographic key created from CK for the EAP-AKA mechanism.
IK’ (English: Integrity Key) — another key used in mechanisms for protecting data integrity for EAP-AKA.
KAUSF — created by the ARPF function and user's equipment from CK og IK during 5G AKA and EAP-AKA.
KSEAF — anchor key obtained by the AUSF function from the key KAMFAUSF.
KAMF — nøgle, der fårs fra SEAF-funktionen fra nøglen KSEAF.
KNASint, KNASenc — nøgler, der fårs fra AMF-funktionen fra nøglen KAMF til beskyttelse af NAS-signaler.
KRRCint, KRRCenc — nøgler, der fårs fra AMF-funktionen fra nøglen KAMF til beskyttelse af RRC-signaler.
KUPint, KUPenc — nøgler, der fårs fra AMF-funktionen fra nøglen KAMF til beskyttelse af AS-signaler.
NH — mellem nøglen, der fårs fra AMF-funktionen fra nøglen KAMF til sikring af data under handovers.
KgNB — nøgle, der fårs fra AMF-funktionen fra nøglen KAMF til sikring af mobilitetsmekanismer.
SUCI-genereringsskemaer fra SUPI og omvendt
Skemaer til opnåelse af SUPI og SUCI
Generering af SUCI fra SUPI og SUPI fra SUCI:
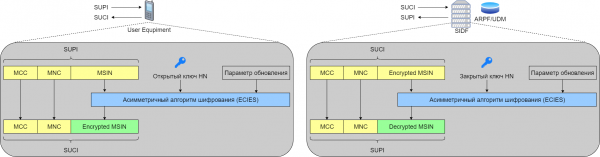
Godkendelse
Primær autentifikation
I 5G-netværk er EAP-AKA og 5G AKA de standardiserede mekanismer for primær autentifikation. Lad os opdele mekanismen for primær autentifikation i to faser: den første står for initiering af autentifikationen og valg af autentifikationsmetode, den anden for gensidig autentifikation mellem brugeren og netværket.
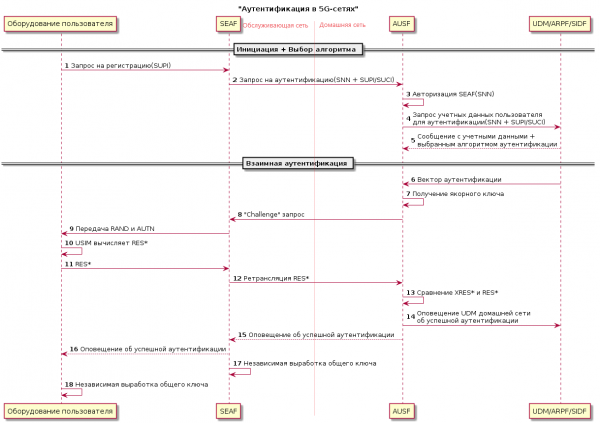
Initiering
Brugeren sender en registreringsanmodning til SEAF, der indeholder brugerens skjulte abonnementsidentifikator SUCI.
SEAF sender en autentifikationsanmodning til AUSF (Nausf_UEAuthentication_Authenticate Request), som indeholder SNN (Serving Network Name) og SUPI eller SUCI.
AUSF tjekker, om den anmodende autentifikation SEAF har tilladelse til at bruge den pågældende SNN. Hvis det tjenende netværk ikke har tilladelse til at bruge den pågældende SNN, svarer AUSF med en autorisationsfejlmeddelelse "Serving network not authorized" (Nausf_UEAuthentication_Authenticate Response).
Anmodning om autentificeringsoplysninger fra AUSF til UDM, ARPF eller SIDF foretages via SUPI eller SUCI og SNN.
Baseret på SUPI eller SUCI og brugeroplysninger vælger UDM/ARPF den autentifikationsmetode, der skal bruges herefter og udsteder brugerens legitimationsoplysninger.
Gensidig autentifikation
Ved brug af enhver autentifikationsmetode skal netværksfunktionerne UDM/ARPF generere et autentifikationsvektor (AV).
EAP-AKA: UDM/ARPF genererer først autentifikationsvektoren med en skillebit AMF = 1, hvorefter den genererer CK’ og IK’ af CK, IK og SNN og sammensætter en ny autentifikationsvektor AV (RAND, AUTN, XRES*, CK’, IK’), der sendes til AUSF med henblik på udelukkende at bruge det til EAP-AKA.
5G AKA: UDM/ARPF modtager nøglen KAUSF af CK, IK og SNN, hvorefter den genererer 5G HE AV (5G Home Environment Authentication Vector). Autentifikationsvektoren 5G HE AV (RAND, AUTN, XRES, KAUSF) sendes til AUSF med henblik på udelukkende at bruge det til 5G AKA.
Efter dette får AUSF den anker-nøgle KSEAF fra nøglen KAUSF og sender en 'Challenge' anmodning til SEAF i meddelelsen 'Nausf_UEAuthentication_Authenticate Response', som også indeholder RAND, AUTN og RES*. Derefter overføres RAND og AUTN til brugerudstyret ved hjælp af en sikret signalbesked fra NAS. Brugerens USIM beregner RES* ud fra den modtagne RAND og AUTN og sender det til SEAF. SEAF videresender denne værdi til AUSF til verifikation.
AUSF sammenligner den lagrede XRES* med den modtagne RES* fra brugeren. Ved et match notifieres AUSF og UDM i operatørens hjemmenetværk om, at autentificeringen er lykkedes, og brugeren og SEAF genererer hver for sig en nøgle KAMF af KSEAF og SUPI til videre kommunikation.
Sekundær autentificering
5G-standarden understøtter valgfri sekundær autentificering baseret på EAP-AKA mellem brugerudstyret og det eksterne datanetværk. I dette tilfælde fungerer SMF som EAP-autentifikator og bygger på arbejdet -serveren i det eksterne netværk, som autentificerer og autoriserer brugeren.
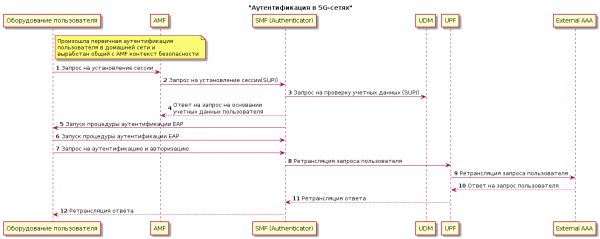
- Der udføres obligatorisk primær autentificering af brugeren i hjemmenetværket, og der skabes en fælles NAS sikkerhedskontekst med AMF.
- Brugeren sender en anmodning om session etablering til AMF.
- AMF sender en anmodning om session etablering til SMF med brugerens SUPI angivet.
- SMF verificerer brugerens legitimationsoplysninger i UDM ved hjælp af den angivne SUPI.
- SMF sender et svar på anmodningen fra AMF.
- SMF starter EAP-autentificeringsproceduren for at få tilladelse til at etablere en session fra AAA-serveren i det eksterne netværk. For dette formål bytter SMF og brugeren beskeder for at starte proceduren.
- Brugeren og AAA-serveren i det eksterne netværk udveksler derefter beskeder for at gennemføre brugerens autentificering og autorisering. Her sender brugeren beskeder til SMF, som igen bytter beskeder med det eksterne netværk gennem UPF.
Konklusion
På trods af at 5G-sikkerhedsarkitekturen er baseret på genbrug af eksisterende teknologier, står den over for helt nye udfordringer. En stor mængde IoT-enheder, udvidede netværksgrænser og elementer af decentraliseret arkitektur er blot nogle af de centrale principper i 5G-standarden, der giver anledning til fantasi blandt cyberkriminelle.
Den primære standard for sikkerhedsarkitektur for 5G — — indeholder nøglepunkterne for funktioner og procedurer inden for sikkerhed. Specifikt beskriver den rollen for hver VNF i beskyttelsen af brugerdata og netværksnoder, i produktionen af kryptonøgler og i udførelsen af autentificeringsprocedurer. Men selv denne standard adresserer ikke de presserende sikkerhedsspørgsmål, som telekommunikationsoperatører står over for, jo hurtigere netværk af næste generation udvikles og tages i brug.
I den forbindelse håber man, at udfordringerne med driften og beskyttelsen af 5G-netværk ikke vil påvirke almindelige brugere, som lovet bliver præsenteret for hastigheder og responstider, som gør, at man ikke kan vente med at prøve alle de lovede funktioner i de nye netværk.
Nyttige links
Kilde: habr.com
