

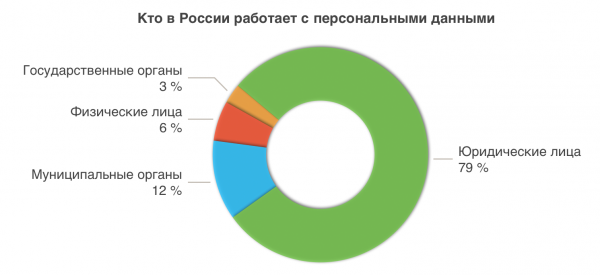
Lov om beskyttelse af personlige oplysninger FZ-152 gælder for alle eksisterende subjekter: både fysiske og juridiske personer, føderale myndigheder og lokale selvstyre. Faktisk gælder denne lov for enhver organisation, der behandler information og personlige data fra borgere i Den russiske Føderation, uanset organisationsform og størrelse.
Nogle gange kan en organisation uventet opdage tidligere ukendte informationssystemer for persondata (PDn). For eksempel betragtes en virksomhed som en operatør af persondata, hvis dens hjemmeside har kontaktformularer, registrerings- eller logformulare og andre former for datainnsamling, som gør det muligt at identificere subjektet.
Kontrol og tilsyn med overholdelse af kravene i den føderale lov om "Personlige data" varetages af reguleringsmyndigheder:
- Roskomnadzor med hensyn til beskyttelse af rettighederne for subjekterne af personlige data;
- FSB i Rusland i forhold til opfyldelse af krav inden for kryptografi;
- FSTEK i Rusland med hensyn til overholdelse af kravene til beskyttelse af information mod uautoriseret adgang og lækage via tekniske kanaler.
Da FZ "Om personlige data" kun er grundlaget for den juridiske sikring af beskyttelse af PDn, er dens krav senere blevet specificeret i aktstykker fra den russiske regering, Ministeriet for kommunikation og andre reguleringsdokumenter.
Føderale myndigheder, der regulerer aktiviteter inden for behandling af personlige data
- Roskomnadzor (Føderal tjeneste for tilsyn med kommunikation og massekommunikation) - udfører kontrol og tilsyn med overholdelse af behandlingen af PDn i forhold til lovgivningens krav.
- FSTEK i Rusland (Føderal tjeneste for teknisk og eksportkontrol) - fastsætter metoder og måder at beskytte information ved hjælp af tekniske midler.
- FSB i Rusland (Føderal sikkerhedstjeneste for Den russiske Føderation) - fastsætter metoder og måder at beskytte information inden for sine beføjelser (området for anvendelse af kryptografiske beskyttelsesmidler).
Enhver organisation, der behandler personoplysninger, står over for udfordringen med at bringe deres informationssystemer i overensstemmelse med lovgivningens krav. Beskyttelse af personoplysninger er et af de mest aktuelle spørgsmål, ikke kun i Rusland, men også i andre lande.
Typer af personoplysninger
I henhold til lov nr. 152 er personoplysninger enhver information, der vedrører en identificeret eller identificerbar fysisk person (den registrerede). For eksempel: navn, fødselsdato og -sted, adresse, familie-, sociale og økonomiske forhold, uddannelse osv.
Personoplysninger opdeles i flere kategorier:
Særlige
Personoplysninger vedrørende racemæssig eller national tilknytning, politiske meninger, religiøse eller filosofiske overbevisninger, helbredstilstand, intime forhold
Biometriske
Personoplysninger, der karakteriserer fysiske og biologiske træk ved en person, som kan identificere vedkommende og som operatøren bruger til at fastslå identiteten af den registrerede
Andre
Personoplysninger, der vedrører en direkte eller indirekte identificeret eller identificerbar fysisk person, som ikke falder ind under de nævnte kategorier
Offentligt tilgængelige
Personoplysninger, der er indhentet fra offentlige kilder, hvor dataene blev offentliggjort med den registreredes skriftlige samtykke
Behandling af personoplysninger er enhver handling (operation) eller række af handlinger med personoplysninger, ved hjælp af automatiserede midler eller ej, inklusive:
- indsamling,
- registrering,
- systematisering,
- akkumulering,
- opbevaring,
- præcisering (opdatering, ændring),
- udtrækning,
- brug,
- overførsel (distribution, udlevering, adgang),
- anonymisering,
- blokering,
- sletning,
- destruktion af personoplysninger.
Ansvar for overtrædelser
I henhold til artikel 24 i lov nr. 152 bærer personer ansvar for overtrædelser af loven i henhold til Ruslands lovgivning.
Når de undersøger en virksomhed, baserer myndighederne deres vurdering på lov nr. 152 og en række underordnede retsakter. Kontrollen kan være både planlagt og uplanlagt — på baggrund af brud, samt for at kontrollere tidligere udstedte påbud om afhjælpning.
Personer, der overtræder kravene til beskyttelse af persondata, kan risikere ikke kun civilt ansvar og disciplinære foranstaltninger, men også administrative sanktioner og endda strafretligt ansvar.
Hvordan overholder man kravene i FZ-152?
Så en virksomhed eller organisation, der behandler persondata eller anden information med begrænset adgang, skal beskytte disse oplysninger i henhold til lovgivningen. Dette kræver ikke kun betydelig ekspertise, viden og erfaring, men er også forbundet med tekniske vanskeligheder og betydelige omkostninger.
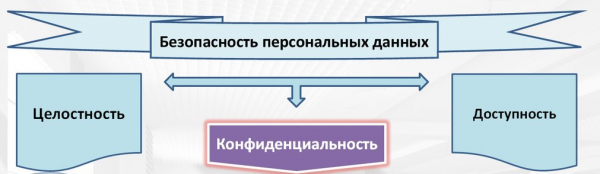
Ifølge den officielle definition, godkendt af FSTEK, "...Sikkerhed for persondata er en tilstand af beskyttelse af persondata, karakteriseret ved brugernes, tekniske midlers og informationsteknologiers evne til at sikre fortrolighed, integritet og tilgængelighed af persondata ved deres behandling i informationssystemer for persondata..."
For at opfylde de organisatoriske, juridiske og tekniske krav i FZ-152, er det nødvendigt selv at studere ikke kun selve loven, men også dens underordnede retsakter, samt forstå, hvilke specifikke foranstaltninger der skal træffes. Udefrakommende specialister kan studere processerne for behandling af persondata i virksomheden, udarbejde de nødvendige dokumenter og implementere beskyttelsesforanstaltninger osv.
Et samlet informationsbeskyttelsessystem omfatter:
- Intrusion detection systemer (IDS).
- Firewall (FW).
- Beskyttelse mod malware.
- Et system til overvågning og registrering af sikkerhedshændelser.
- Et system til kryptografisk beskyttelse af kommunikationskanaler (kryptering).
- Beskyttelsesmidler for det virtuelle miljø, system til beskyttelse mod uautoriseret adgang (UAD), identifikation og adgangskontrol.
- Et system til sårbarhedsanalyse/identifikation af sårbarheder osv.
Endvidere indebærer omfattende informationssikkerhed ikke kun tekniske, men også organisatoriske foranstaltninger.
FZ-152 Cloud: særlige implementeringsaspekter
En række russiske udbydere tilbyder tjenester til at levere cloud-infrastruktur til hosting af informationssystemer i overensstemmelse med kravene i den føderale lovgivning vedrørende persondata. Når kundens systemer hostes i cloud, påtager udbyderen sig at løse mange af de spørgsmål, der vedrører informationssikkerhed, herunder beskyttelse af persondata. Ved migration til cloud sikrer de beskyttelsen af IT-infrastrukturen, hvilket aflaster kunden for nogle af forpligtelserne. For eksempel opfylder udbyderen kravene i lov nr. 152 vedrørende beskyttelse af virtualiseringens miljø.
Udbydere kan også yde ekspertrådgivning til kunderne i arbejdet med databeskyttelse: identificere det nødvendige niveau af sikkerhed og på baggrund heraf foreslå en implementeringsmetode; udarbejde dokumentation for overholdelse af russisk lovgivning.
En sikker cloud hjælper med at optimere organisationens omkostninger ved at reducere udgifterne til oprettelse og vedligeholdelse af IT-infrastruktur og interne informationsbeskyttelsessystemer. Som regel sørger kvalificerede eksperter for omfattende teknisk support, herunder rådgivning og udvikling af det nødvendige dokumentationspakke til certificering hos tilsynsmyndighederne, samt at platformen for tjenesterne opfylder strenge tekniske standarder og de nødvendige organisatoriske krav. Kunder kan drage fordel af tjenesterne til forberedelse af den nødvendige dokumentation og beskyttelse af persondata på niveauet for applikationer og operativsystem.
Derudover er der etableret processer til risikostyring og sårbarhedshåndtering, hændelsesundersøgelser, interne og eksterne sikkerhedsaudits samt regelmæssig overvågning og test af netværk, systemer og informationssikkerhedsprocesser. Kvalificerede specialister sørger for 24/7 support af IT-infrastrukturen.
Disse tiltag sikrer overholdelse af føderal lovgivning vedrørende beskyttelse af persondata.
Certificeret platform
IBS DataFort tilbyder denne service på basis af . Hele den tekniske del, administration og virtualiseringsmidlerne på denne platform opfylder standarderne og kravene i lov nr. 152.
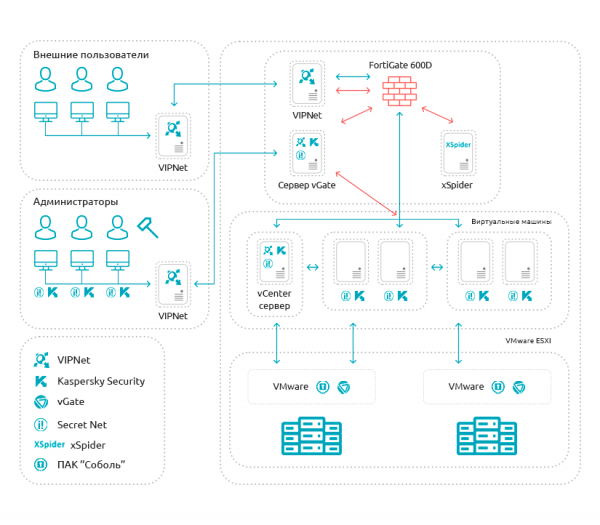 Arkitekturen af IBS DataFort's sikre cloud.
Platformen garanterer beskyttelse af persondatabases (op til niveau 1 inklusiv), geoinformationisering (op til klasse 1 inklusiv) og sikker datalagring i Tier III datacentre. På platformen anvendes certificerede firewalls, systemer til opdagelse og forebyggelse af indbrud (IDS/IPS), kryptering af kommunikationskanaler (GOST VPN), antivirusbeskyttelse, midler til beskyttelse mod uautoriseret adgang, beskyttelse af virtualiseringsmiljøet samt midler til sårbarhedsscanning.
— også en passende løsning for dem, der stiller høje krav til fortrolighed og databeskyttelse, ønsker at styrke deres forretningsomdømme eller få den konkurrencefordel, som en bekræftet høj grad af informationssikkerhed kan give.
Hvordan «flytter» man sig til sådan en sky? Er «sømløs migration» mulig? Helt bestemt. For eksempel udfører IBS DataFort en sikker overførsel af persondatabases til sin beskyttede sky, hvilket minimerer nedetid og indflydelse på virksomhedens forretningsprocesser (herunder fra udenlandske platforme).
Tilpasning af IT-infrastrukturen til FZ-152
Processen med at tilpasse kundens IT-infrastruktur til kravene i FZ-152 begynder med en audit og vurdering af det nuværende beskyttelsesniveau.
Audit af kundens IT-infrastruktur inkluderer undersøgelse af processerne for håndtering og beskyttelse af persondata samt undersøgelse af kundens persondatabases. Der udarbejdes en rapport om undersøgelsen med en detaljeret beskrivelse af processerne for håndtering af persondata fra et teknisk synspunkt.
Arbejdet omfatter også trussels- og angriber-modellering samt udarbejdelse af en protokol for bestemmelse af beskyttelsesniveauet for persondatabases. Baseret på resultaterne af auditten udarbejdes et specifikt krav til systemet til beskyttelse af persondatabases.
Der udvikles et sæt af politikker, instruktioner, regler og andre dokumenter til beskyttelse af persondata. I denne proces stræber specialisterne efter at optimere kundens omkostninger til implementering af beskyttelsesmidler.
IBS DataFort tilbyder tjenester til udarbejdelse af dokumentation og beskyttelse af persondatabases for at overholde føderal lovgivning om beskyttelse af persondata og kan hjælpe med at forberede og bestå attestationen (persondatabases, geoinformationisering, informationssystemer).
Certificeringen udføres af uafhængige revisorer, der har licenser fra FSTEC og FSB i Rusland. At gennemføre en sådan certificering bekræfter den pålidelige beskyttelse af partneres og kunders personlige data mod eksterne trusler og sikrer overholdelse af reguleringskrav. Det er vigtigt, at kunderne får bekvemmeligheden ved "én kontakt": alt leveres af ét firma — IBS DataFort.
For operatøren af persondata betyder det beredskab til inspektioner fra Roskomnadzor, FSTEC og FSB, at risikoen for blokering af ressourcer udelukkes, og der ikke er klager eller sanktioner fra regulatoren.
En sådan service er relevant for mange kategorier af kunder i den offentlige og private sektor og kan være efterspurgt af operatører af persondata, der ønsker at bringe deres aktiviteter i overensstemmelse med lovgivningen. Placering af informationssystemer i en lukket segment af udbyderens infrastruktur, som er certificeret i henhold til alle nødvendige standarder og krav, fritager kunden for nødvendigheden af selv at organisere alt arbejdet.
Kilde: habr.com
