

I arbejdet møder computerkriminalister ofte sager, hvor de hurtigt skal låse en smartphone op. For eksempel er data fra telefonen nødvendige for efterforskningen for at forstå årsagerne til en teenagers selvmord. I et andet tilfælde kan de hjælpe med at finde sporene efter en kriminel gruppe, der angriber lastbilchauffører. Der er også, selvfølgelig, søde historier - forældre har glemt koden til enheden, og der er stadig en video af deres babys første skridt på den, men desværre er sådanne tilfælde sjældne. Men de kræver stadig en professionel tilgang. I denne artikel Igor Mikhailov, specialist ved Group-IBs Computerkriminalistiklaboratorium, fortæller om metoder, der gør det muligt for kriminalister at omgå låsningen af smartphones.
Vigtigt: denne artikel er skrevet med henblik på at vurdere sikkerheden af de adgangskoder og grafiske mønstre, der bruges af ejere af mobile enheder. Hvis du vælger at låse din mobile enhed op ved hjælp af de beskrevne metoder - husk, at alle handlinger vedrørende oplåsning af enheder udføres på din egen risiko. Når du manipulerer med mobile enheder, kan du blokere enheden, slette brugerdata eller bringe enheden i en defekt tilstand. Der gives også anbefalinger til brugerne om, hvordan de kan øge sikkerheden på deres enheder.
Det mest almindelige metodet til at begrænse adgangen til brugeroplysninger, der er gemt på enheden, er at låse skærmen på den mobile enhed. Når en sådan enhed kommer til en kriminalistisk laboratorium, kan arbejdet med den være besværligt, da det ikke er muligt at aktivere USB-fejlfinding (for Android-enheder), det er ikke muligt at bekræfte tilladelsen til at interagere med ekspertens computer (for mobile enheder fra Apple), og som følge heraf kan det ikke lade sig gøre at få adgang til dataene, der er gemt på enheden.
Hvor meget en almindelig skærmlås på en mobil enhed forhindrer specialister i at udtrække data fra den, viser det faktum, at FBI i USA betalte en stor sum penge for at låse iPhone'en op på terroristen Syed Farook, en af deltagerne i terrorangrebet i San Bernardino, Californien [1].
Metoder til at låse skærmen på en mobil enhed op
Som regel bruges følgende til at låse skærmen på en mobil enhed:
- Symbolsk adgangskode
- Grafisk adgangskode
Derudover kan skærmen på nogle mobiltelefoner låses op ved hjælp af SmartBlock-teknologi:
- Oplåsning ved fingeraftryksgenkendelse
- Oplåsning ved ansigtsgenkendelse (FaceID-teknologi)
- Oplåsning af enheden ved irisgenkendelse
Sociale metoder til at låse en mobil enhed op
Udover de rent tekniske metoder er der også andre måder at finde ud af eller bryde PIN-koden eller den grafiske adgangskode (mønster) til skærmlåsningen. I visse tilfælde kan sociale metoder være mere effektive end tekniske løsninger og hjælpe med at låse enheder op, som står overfor eksisterende teknologiske udviklinger.
I dette afsnit vil der blive beskrevet metoder til at låse skærmen på en mobil enhed op, som ikke kræver (eller kun kræver en begrænset, delvis) anvendelse af tekniske midler.
For at udføre sociale angreb er det nødvendigt at undersøge ejerens psykologi af den låste enhed dybere, forstå, hvilke principper de bruger til at generere og gemme adgangskoder eller grafiske mønstre. Forskeren vil også have brug for en smule held.
Når man bruger metoder relateret til at gætte adgangskoder, skal man tage højde for, at:
- ved indtastning af ti forkerte adgangskoder på mobil enheder fra Apple kan brugerdata blive slettet. Dette afhænger af de sikkerhedsindstillinger, som brugeren har sat;
- på mobile enheder, der kører Android OS, kan Root of Trust-teknologi anvendes, hvilket betyder, at efter indtastning af 30 forkerte adgangskoder kan brugerdata enten blive utilgængelige eller slettet.
Metode 1: spørg om adgangskoden
Det kan virke mærkeligt, men unlock-koden kan findes ved simpelthen at spørge enhedens ejer. Ifølge statistikker er omtrent 70% af mobiltelefonsejere villige til at dele deres kode. Især hvis det kan forkorte efterforskningstiden, hvilket gør, at ejeren hurtigere kan få sin enhed tilbage. Hvis det ikke er muligt at spørge ejeren om koden (for eksempel fordi ejeren er død) eller han nægter at afsløre den – kan koden nogle gange findes hos nære slægtninge. Som regel kender slægtninge koden eller kan foreslå mulige varianter.
Anbefaling til beskyttelse: Koden til din telefon er en universel nøgle til alle data, inklusive betalingsoplysninger. At tale, overføre eller skrive den i beskeder er en dårlig idé.
Metode 2: Spionér koden
Koden kan spioneres, mens ejeren bruger enheden. Selv hvis du kun husker koden (symbolsk eller grafisk) delvist – vil det betydeligt reducere antallet af mulige varianter, hvilket gør det hurtigere at finde den.
En variant af denne metode er at bruge optagelser fra overvågningskameraer, der viser ejeren, der låser enheden op med en grafisk kode. Algoritmen beskrevet i "Cracking Android Pattern Lock in Five Attempts" gør det muligt, gennem analyse af optagelser, at gætte på mulige grafiske koder og låse enheden op med et par forsøg (som regel kræves der ikke mere end fem forsøg). Forfatterne hævder, at "jo vanskeligere den grafiske kode er, desto lettere er det at finde den."
Anbefaling til beskyttelse: At bruge en grafisk nøgle er ikke den bedste idé. Det er meget svært at spionere på en alfanumerisk kode.
Metode 3: Find koden
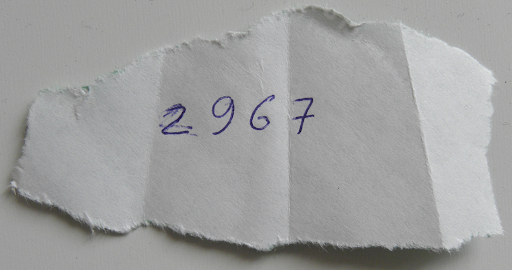
Koden kan findes i ejerens optegnelser (filer på computeren, i notesbogen, på fragmenter af papir i dokumenter). Hvis personen bruger flere forskellige mobile enheder og har forskellige koder til dem, kan der undertiden findes stykker papir med nedskrevne koder i batterirummet på disse enheder eller mellem smartphone-kabinettet og etuiet:
Anbefaling til beskyttelse: Det er ikke en god idé at føre en "notebog" med koder. Det er en dårlig idé, medmindre alle disse koder bevidst er falske for at reducere antallet af forsøg på at låse enheden op.
Metode 4: fingeraftryk (Smudge attack)
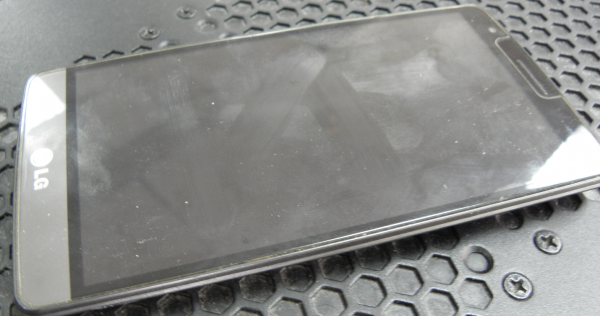
Denne metode gør det muligt at afsløre de fedtede fingeraftryk på enhedens skærm. De kan ses ved at behandle skærmen med let støv til fingeraftryk (i stedet for specielt kriminologisk støv kan man bruge babypulver eller andet kemisk inaktivt fint pulver i hvid eller lys grå farve) eller ved at se på skærmen i skrå lysstråler. Ved at analysere placeringen af fingeraftrykkene og have yderligere information om enhedens ejer (for eksempel at kende hans fødselsår), kan man forsøge at finde et tekst- eller grafisk kodeord. Sådan ser det fedtede aftryk ud på en smartphoneskærm i form af det stiliserede bogstav Z:
Anbefaling til beskyttelse: Som vi sagde, er et grafisk kodeord ikke den bedste idé, ligesom glas med dårlig oleofobisk belægning.
Metode 5: kunstigt finger
Hvis enheden kan blive låst op med fingeraftryk, og forskeren har prøver af ejerens fingeraftryk, kan der laves en tredimensionel kopi af ejerens fingeraftryk på en 3D-printer og bruges til at låse enheden op [3]:
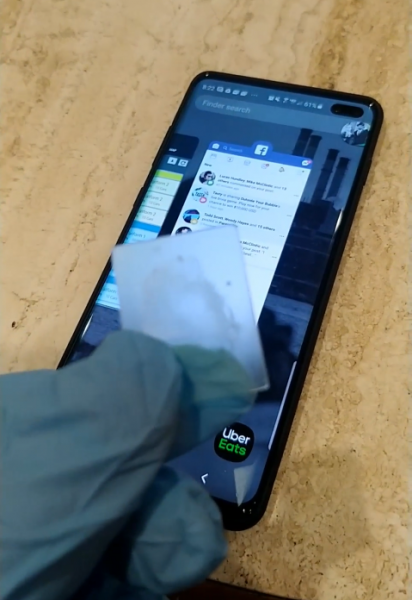
For at simulere et finger fra et levende menneske mere fuldstændigt - for eksempel når smartphone-fingeraftryksensoren stadig registrerer varme - kan 3D-modellen placeres (presses) mod fingeren på en levende person.
Enhedens ejer kan selv låse enheden op ved at bruge sit fingeraftryk, selvom han har glemt adgangskoden til skærmlåsen. Dette kan være nyttigt i visse tilfælde, når ejeren ikke kan oplyse adgangskoden, men stadig er villig til at hjælpe forskeren med at låse enheden op.
Forskeren skal huske på generationerne af sensorer, der anvendes i forskellige modeller af mobile enheder. Ældre sensor modeller kan reagere på næsten enhver finger, ikke nødvendigvis ejerens finger. Moderne ultralydssensorer scanner derimod meget dybt og præcist. Desuden er mange moderne skærmunderliggende sensorer blot CMOS-kameraer, der ikke kan scanne dybden af billedet, hvilket gør dem lettere at narre.
Anbefaling til beskyttelse: Hvis det er en finger, så kun en ultrasonisk sensor. Men glem ikke, at det er meget lettere at påføre en finger mod din vilje, end det er at bruge dit ansigt.
Metode 6: "Ryk" (Mug attack)
Denne metode er beskrevet af britiske politifolk [4]. Den involverer skjult overvågning af en mistænkt. I det øjeblik, hvor den mistænkte låser sin telefon op, river en undercover-agent den ud af ejerens hænder og forhindrer en ny låsning, indtil den overdrages til eksperterne.
Anbefaling til beskyttelse: Jeg tror, at hvis der er planer om at anvende sådanne metoder mod dig, så er situationen alvorlig. Men man skal forstå, at en tilfældig låsning mindsker værdien af denne metode. For eksempel aktiverer gentagen tryk på låseknappen på en iPhone SOS-tilstand, som desuden deaktiverer FaceID og kræver en adgangskode.
Metode 7: Fejl i enheds kontrolalgoritmer
På nyhedsfeeds fra relevante ressourcer kan man ofte møde meddelelser om, at skærmen på enheden låses op under bestemte handlinger. For eksempel kan låseskærmen på visse enheder låses op ved indgående opkald. Ulempen ved denne metode er, at de opdagede sårbarheder typisk hurtigt rettes af producenterne.
Et eksempel på en tilgang til at låse mobilenheder op, der blev udgivet før 2016, er at lade batteriet løbe tør. Ved lavt batteriniveau låser enheden op og tilbyder at ændre strømindstillingerne. Man skal hurtigt gå til siden med sikkerhedsindstillingerne og deaktivere skærmlåsen [5].
Anbefaling til beskyttelse: Glem ikke at opdatere dit enheds operativsystem rettidigt, og hvis det allerede ikke understøttes, så skift smartphone.
Metode 8: Sårbarheder i tredjepartsprogrammer
Sårbarheder, der findes i installerede tredjepartsprogrammer på enheden, kan også helt eller delvist give adgang til data på den låste enhed.
Et eksempel på en sådan sårbarhed kunne være datatyveri fra Jeff Bezos' iPhone, hovedejeren af Amazon. En sårbarhed i messaging-app'en WhatsApp, der blev udnyttet af ukendte, førte til tyveri af fortrolige data, der var på enhedens hukommelse [6].
Sådanne sårbarheder kan udnyttes af forskere til at nå deres mål — at udtrække data fra låste enheder eller til at låse dem op.
Anbefaling til beskyttelse: Det er nødvendigt at opdatere ikke kun operativsystemet, men også de applikationer, du bruger.
Metode 9: virksomheds telefon
Virksomhedens mobile enheder kan blive låst op af virksomhedens systemadministratorer. For eksempel knyttes virksomheds Windows Phone-enheder til virksomhedens Microsoft Exchange-konto og kan låses op af administratorerne. For virksomhedens Apple-enheder findes der en tjeneste kaldet Mobile Device Management, som svarer til Microsoft Exchange. Dens administratorer kan også låse virksomheds iOS-enheder op. Derudover kan virksomhedens mobile enheder kun tilsluttes bestemte computere, der er angivet af administratoren i indstillingerne for den mobile enhed. Derfor er det umuligt at forbinde sådan en enhed til en forskningscomputer (eller teknologisk system til kriminalitetsdataudvinding) uden samarbejde med virksomhedens systemadministratorer.
Anbefaling til beskyttelse: MDM er både en nødvendighed og en udfordring med hensyn til beskyttelse. En MDM-administrator kan altid nulstille enheden fjernt. Under alle omstændigheder bør følsomme personlige oplysninger aldrig opbevares på en virksomhedsenhed.
Metode 10: information fra sensorer
Ved at analysere informationen modtaget fra enhedens sensorer kan en adgangskode findes gennem en speciel algoritme. Adam J. Aviv demonstrerede muligheden for sådanne angreb ved at bruge data indsamlet fra en smartphone-accelerometer. I sin forskning lykkedes det forskeren at identificere det alfanumeriske kodeord korrekt i 43% af tilfældene og det grafiske kodeord i 73% [7].
Anbefaling til beskyttelse: Vær opmærksom på, hvilke applikationer du giver tilladelse til at overvåge forskellige sensorer.
Metode 11: ansigtsgenkendelse
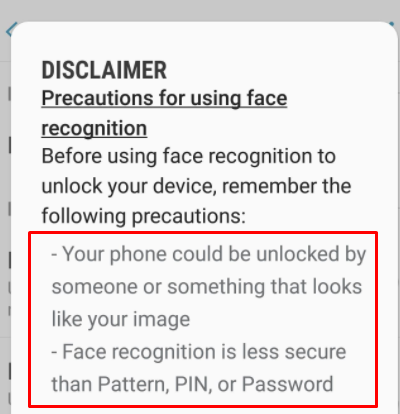
Ligesom med fingeraftryk afhænger succes med at låse enheden op ved hjælp af FaceID-teknologi af, hvilke sensorer og hvilken matematisk hardware der anvendes i den specifikke mobile enhed. I arbejdet "Gezichtsherkenning op smartphone niet altijd veilig" [8] viste forskerne, at en del af de undersøgte smartphones kunne låses op blot ved at vise et billede af ejeren til smartphonekameraet. Dette er muligt, når der kun benyttes et enkelt frontkamera, der ikke har mulighed for at scanne dybdedata. Samsung måtte efter en række opmærksomme publikationer og videoer på YouTube tilføje en advarsel til firmware på deres smartphones. Face Unlock Samsung:
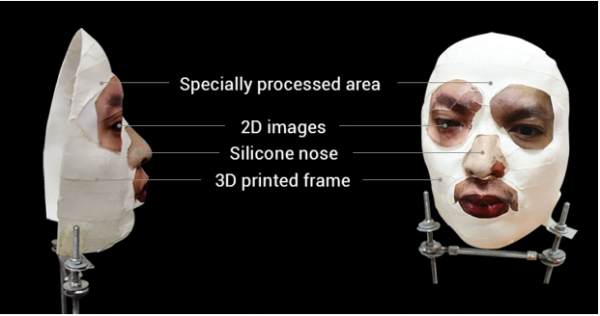
De mere avancerede smartphone-modeller kan låses op ved hjælp af en maske eller en selvlærende enhed. For eksempel anvender iPhone X en særlig TrueDepth-teknologi [9]: projektoren i enheden projicerer en gitterstruktur bestående af mere end 30.000 punkter på ejerens ansigt ved hjælp af to kameraer og en infrarød stråler. En sådan enhed kan låses op med en maske, hvis konturer efterligner ejerens ansigtstræk. Maske til oplåsning af iPhone [10]:
Da et sådant system er meget komplekst og ikke fungerer under ideelle forhold (hverdagens naturlige aldring af ejeren, ændringer i ansigtets konfiguration som følge af følelsesmæssige udtryk, træthed, helbredsstatus mv.), er det nødt til konstant at selvtræne. Hvis en anden person holder enheden foran sig, vil deres ansigt blive gemt som ejerens ansigt, hvilket giver dem mulighed for at låse smartphone op ved hjælp af FaceID-teknologi.
Anbefaling til beskyttelse: brug ikke oplåsning via "billede" — kun systemer med fuld ansigtsscanning (FaceID fra Apple og tilsvarende på Android-enheder).
Hovedanbefalingen er ikke at se direkte ind i kameraet, det er nok at dreje blikket væk. Selv hvis man kniber det ene øje sammen, falder chancen for at låse op dramatisk, ligesom hvis ens hænder er foran ansigtet. Derudover gives der kun fem forsøg til ansigtsoplåsning (FaceID), hvorefter indtastning af en adgangskode kræves.
Metode 12: brug af lækager
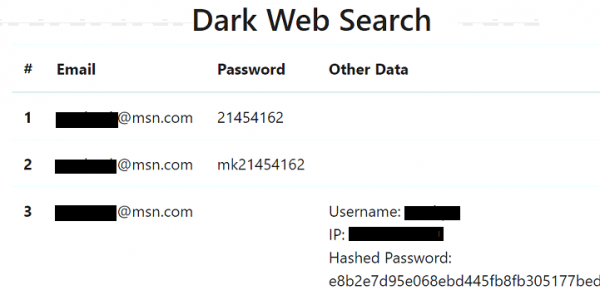
Databaser med lækkede adgangskoder er en glimrende måde at forstå ejerens psykologiske profil på (forudsat at forskeren har informationer om ejerens e-mailadresser). I det nævnte eksempel gav en søgning med e-mailadressen to lignende adgangskoder, som ejeren har brugt. Det kan antages, at adgangskoden 21454162 eller dens varianter (f.eks. 2145 eller 4162) kunne være blevet brugt som låsekode til mobiltelefonen. (Søgning efter ejerens e-mailadresse i lækagedatabaser viser, hvilke adgangskoder ejeren kunne have brugt, også til at låse sin mobil.)
Anbefaling til beskyttelse: Handl forebyggende, hold øje med lækager og ændr hurtigst muligt de adgangskoder, der er blevet opdaget i lækager!
Metode 13: Standard adgangskoder til enhedslock
Som regel beslaglægges ikke bare én mobil enhed, men flere. Ofte kan der være op til ti af sådanne enheder. I den forbindelse kan man finde en adgangskode til en sårbar enhed og prøve at anvende den på andre smartphones og tablets, der er beslaglagt fra den samme ejer.
Når der analyseres data udtrukket fra mobile enheder, fremgår sådanne data i kriminaltekniske programmer (ofte selv ved udtræk af data fra låste enheder ved hjælp af forskellige typer sårbarheder).
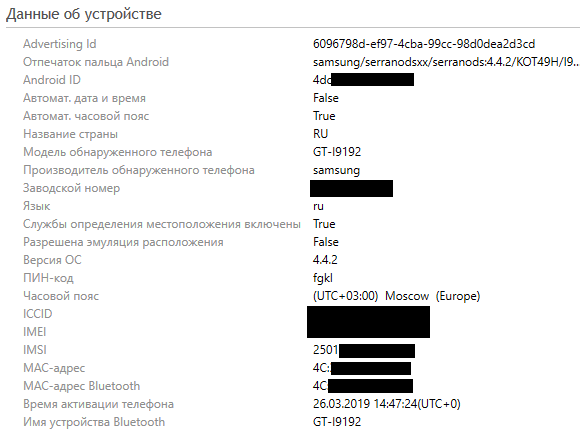
Som vist på skærmbilledet af et arbejdsvindue fra programmet UFED Physical Analyzer er enheden låst med en temmelig usædvanlig PIN-kode fgkl.
Det er vigtigt ikke at undervurdere ejerens andre enheder. For eksempel, ved at analysere de adgangskoder, der er gemt i cachen af webbrowseren på ejerens computer, kan man forstå de mønstre for adgangskodegenerering, som ejeren har fulgt. Gemte adgangskoder på computeren kan ses med et værktøj fra NirSoft [11].
Også på ejerens computer (bærbare) kan der være Lockdown-filer, som kan hjælpe med at få adgang til en låst mobil enhed fra Apple. Denne metode vil blive beskrevet senere.
Anbefaling til beskyttelse: Brug forskellige, unikke adgangskoder overalt.
Metode 14: Standard PIN-koder
Som nævnt tidligere, bruger folk ofte standardadgangskoder: telefonnumre, kreditkortnumre, PIN-koder. Sådan information kan bruges til at låse den givne enhed op.
Hvis intet hjælper — kan du bruge følgende oplysninger: forskere har analyseret og fundet de mest populære PIN-koder (de nævnte PIN-koder dækker 26,83% af alle adgangskoder) [12]:
PIN
Hyppighed, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Brugen af denne liste over PIN-koder til den låste enhed vil give mulighed for at låse den op med en sandsynlighed på ~26%.
Anbefaling til beskyttelse: tjek din PIN-kode mod tabellen ovenfor, og selv hvis den ikke matcher, så skift den alligevel, da 4 cifre er alt for lidt i forhold til 2020.
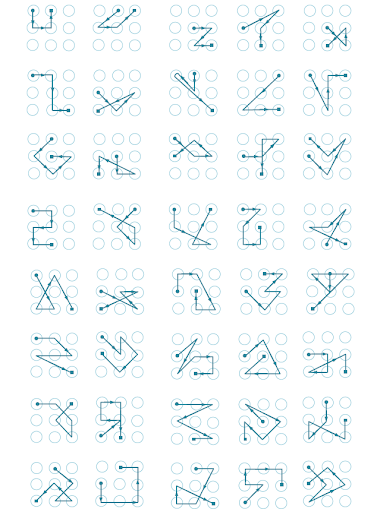
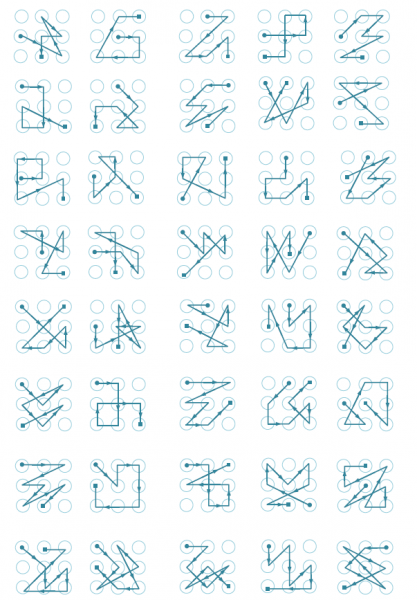
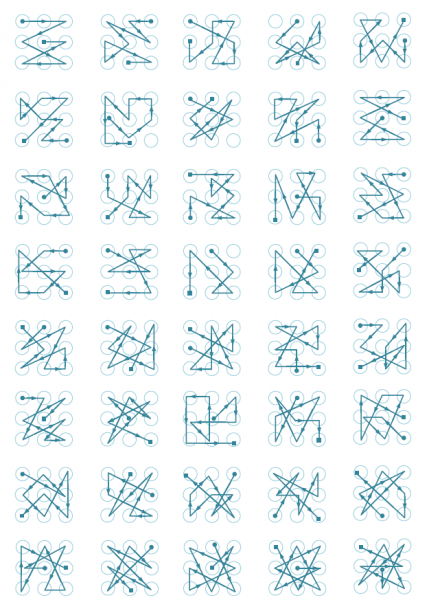
Metode 15: standardgrafiske koder
Som beskrevet ovenfor, med optagelser fra overvågningskameraer, hvor ejeren af enheden prøver at låse den op, kan et mønster til oplåsning findes ud fra fem forsøg. Desuden, ligesom der findes standard PIN-koder, findes der også standardmønstre, som kan bruges til at låse låste mobile enheder op [13, 14].
Enkle mønstre [14]:
Mønstre af mellemkompleksitet [14]:
Komplekse mønstre [14]:
Listen over de mest populære grafiske mønstre ifølge forskeren Jeremy Kirby [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
På nogle mobile enheder kan der udover den grafiske kode også være en ekstra PIN-kode. I dette tilfælde, hvis det ikke lykkes at finde den grafiske kode, kan forskeren klikke på knappen Ekstr.PIN-kode (ekstra PIN-kode) efter at have indtastet den forkerte grafiske kode og forsøge at finde den ekstra PIN-kode.
Anbefaling til beskyttelse: det er bedst slet ikke at bruge grafiske låse.
Metode 16: alfanumeriske adgangskoder
Hvis en alfanumerisk adgangskode kan bruges på enheden, kunne ejeren vælge følgende populære adgangskoder som låsekode [16]:
- 123456
- adgangskode
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- solskins
- qwerty
- jegelskerdig
- prinsesse
- admin
- welcome
- 666666
- abc123
- fodbold
- 123123
- abe
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- adgangskode1
- qwerty123
Anbefaling til beskyttelse: brug kun komplekse, unikke adgangskoder med specialtegn og forskellige store og små bogstaver. Tjek om du bruger en af de ovenstående adgangskoder. Hvis ja — skift den til en mere sikker.
Metode 17: cloud- eller lokale lagringsmuligheder
Hvis der ikke er teknisk mulighed for at hente data fra den blokerede enhed, kan kriminalisterne lede efter dens sikkerhedskopier på ejerens computere eller i de relevante cloud-lagringsmuligheder.
Ofte er ejere af Apple-smartphones ikke klar over, at når de tilslutter dem til deres computere, kan der oprettes en lokal eller cloud-sikkerhedskopi af enheden.
I Google og Apples cloud-lagringsmuligheder kan der gemmes ikke kun data fra enheder, men også adgangskoder gemt af enheden. Uddragning af disse adgangskoder kan hjælpe med at finde låsekoden til mobilenheden.
Fra Keychain, der er gemt i iCloud, kan man udtrække adgangskoden til enhedens sikkerhedskopi, som sandsynligvis vil svare til PIN-koden til låseskærmen.
Hvis retshåndhævende organer henvender sig til Google og Apple, kan virksomhederne videregive de tilgængelige data, hvilket sandsynligvis vil reducere behovet for at låse enheden op, da dataene allerede vil være hos retshåndhæverne.
For eksempel blev dataoplysningerne, der opbevares i iCloud, overført til FBI efter terrorangrebet i Pensacola. Fra Apples erklæring:
"Inden for få timer efter den første anmodning fra FBI den 6. december 2019, præsenterede vi et bredt spektrum af oplysninger relateret til efterforskningen. Fra den 7. til 14. december modtog vi seks yderligere juridiske anmodninger og gav oplysninger, inklusive iCloud-sikkerhedskopier, konto- og transaktionsinformation for flere konti."
Vi svarede på hver anmodning med det samme, ofte inden for et par timer, mens vi delte information med FBI-kontorerne i Jacksonville, Pensacola og New York. Der blev modtaget mange gigabyte information som følge af efterforskningen, som vi overleverede til undersøgerne. [17, 18, 19]
Anbefaling til beskyttelse: Alt, hvad du sender til skyen i ukrypteret form, kan og vil blive brugt imod dig.
Metode 18: Google-konto
Denne metode er velegnet til at fjerne en grafisk adgangskode, der blokerer skærmen på en mobilenhed, der kører Android. For at bruge denne metode skal du kende brugernavnet og adgangskoden til ejerens Google-konto. Det andet krav er, at enheden skal være tilsluttet internettet.
Ved gentagne gange at indtaste den forkerte grafiske adgangskode vil enheden tilbyde at genoprette adgangskoden. Efterfølgende skal brugeren logge ind på kontoen, hvilket vil medføre, at enhedens skærm låses op [5].
På grund af de forskellige hardwareløsninger, Android-operativsystemer og yderligere sikkerhedsindstillinger er denne metode kun anvendelig for en række enheder.
Hvis efterforskeren ikke har adgangskoden til ejerens Google-konto, kan man forsøge at gendanne den ved hjælp af de standard metoder til gendannelse af sådanne konti.
Hvis enheden på tidspunktet for undersøgelsen ikke er tilsluttet internettet (for eksempel hvis SIM-kortet er låst eller der ikke er penge på det), kan enheden tilsluttes Wi-Fi ved hjælp af følgende instruktion:
- tryk på ikonet «Nødanrop»
- indtast *#*#7378423#*#*
- vælg Service Test — Wlan
- forbind til et tilgængeligt Wi-Fi-netværk [5]
Anbefaling til beskyttelse: husk at bruge to-faktor-autentificering, hvor det er muligt, og i dette tilfælde er det bedre med tilknytning til en app frem for en SMS-kode.
Metode 19: gæstekonto
På mobile enheder, der kører Android 5 og højere, kan der være flere konti. Adgangen til data fra den ekstra konto kan være uden blokering med PIN-kode eller grafisk kode. For at skifte konto skal du klikke på kontoen i øverste højre hjørne og vælge en anden konto:
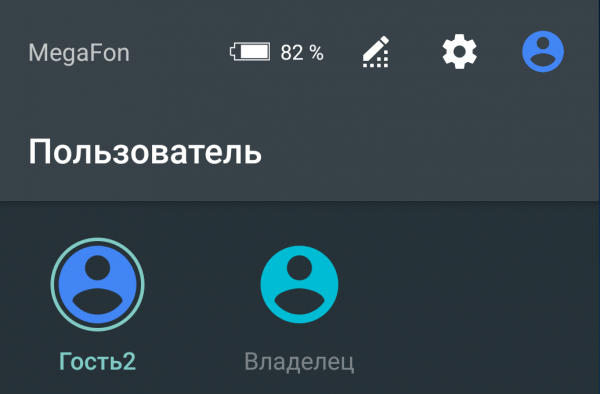
For den ekstra konto kan adgangen til nogle data eller applikationer være begrænset.
Anbefaling til beskyttelse: Det er vigtigt at opdatere operativsystemet. I moderne versioner af Android (9 og højere med sikkerhedsopdateringer fra juli 2020) giver gæstekontoen som regel ikke nogen muligheder.
Metode 20: specialiserede tjenester
Virksomheder, der udvikler specialiserede digitale retsmedicinske programmer, tilbyder blandt andet tjenester til at låse mobiltelefoner op og udtrække data fra dem [20, 21]. Mulighederne hos sådanne tjenester er ganske fantastiske. De kan låse højtydende Android- og iOS-enheder op samt enheder, der er i gendannelsestilstand (som aktiveres efter overskridelse af antallet af forkerte adgangskodeindgange). Ulempen ved denne metode er de høje omkostninger.
Et udsnit af en webside fra Cellebrite, hvor det fremgår, hvilke enheder de kan udtrække data fra. Enheden kan låses op i udviklerens laboratorium (Cellebrite Advanced Service (CAS)) [20]:
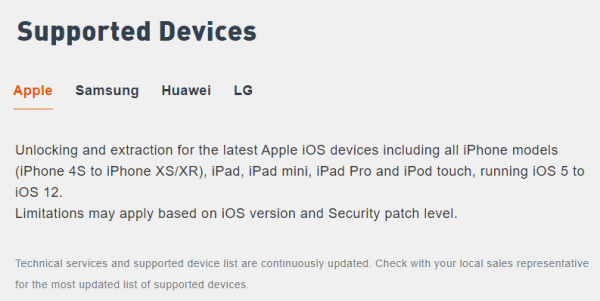
For en sådan tjeneste skal enheden leveres til virksomhedens regionale (eller hovedkontor). En specialist kan komme ud til kunden. Som regel tager det et døgn at knække skærmlåsens kode.
Anbefaling til beskyttelse: Det er nærmest umuligt at beskytte sig, bortset fra at bruge en robust alfanumerisk adgangskode og årligt skifte enheder.
P.S. Om disse sager, værktøjer og mange andre nyttige tips i arbejdet som digital retsmediciner taler eksperterne fra Group-IB's laboratorium i en uddannelsesindsats. . Efter at have gennemført 5-dages eller det udvidede 7-dages kursus vil de dimitterede være i stand til mere effektivt at udføre retsmedicinske undersøgelser og forhindre cyber hændelser i deres organisationer.
P.P.S. Spændende om informationssikkerhed, hackere, APT, cyberangreb, svindlere og pirater. Trinvise undersøgelser, praktiske sager med anvendelse af Group-IB-teknologier og råd om, hvordan man ikke bliver offer. Tilmeld dig!
Kilder
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatolij Alizar.
- Maria Nefedova.
- Anton Makarov. Omgåelse af grafikadgangskoden på Android-enheder
- Jeremy Kirby.
- Andrej Smirnov.
- Maria Nefedova.
Kilde: habr.com
