

Statistik over de første 24 timer efter installation af honeypot på Digital Ocean-node i Singapore
Piu-piu! Lad os starte med angrebs kortet
Vores super flotte kort viser unikke ASN, der har tilsluttet sig vores Cowrie-honeypot i de seneste 24 timer. Gul svarer til SSH-forbindelser, mens rød repræsenterer Telnet. Sådanne animationer imponerer ofte virksomhedens bestyrelse, hvilket gør det muligt at få mere finansiering til sikkerhed og ressourcer. Ikke desto mindre har kortet en vis værdi, idet det klart viser den geografiske og organisatoriske udbredelse af angrebskilderne på vores host over blot 24 timer. Animationen viser ikke trafikmængden fra hver kilde.
Hvad er Pew Pew-kortet?
Pew Pew-kortet — det er , normalt animeret og meget smukt. Det er en trendy måde at sælge sit produkt på, berømt for at være brugt af Norse Corp. Selskabet fik en skidt afslutning: det viste sig, at de smukke animationer var deres eneste fordel, og de anvendte fragmenterede data til analyse.
Lavt med Leafletjs
For dem, der ønsker at udvikle et angrebs kort til stort skærm i operationscenteret (din chef vil elske det), er der et bibliotek . Vi kombinerer det med plugin , Maxmind GeoIP service — .
WTF: Hvad er der med Cowrie-honeypot?
En honeypot er et system, der hostes på nettet specifikt for at tiltrække angribere. Forbindelser til systemet er som regel ulovlige og muliggør at opdage angriberen gennem detaljerede logs. Logfilerne gemmer ikke kun almindelige forbindelsesoplysninger, men også sessionoplysninger, der afslører angriberens teknik, taktik og procedurer (TTP) .
er designet til at registrere SSH- og Telnet-forbindelser. Sådanne honeypots offentliggøres ofte på internettet for at spore værktøjer, scripts og hosts af angribere.
Mit budskab til virksomheder, der tror, de ikke bliver angrebet: «Du leder dårligt».
— James Snook
Hvad er der i logsene?
Det samlede antal forbindelser
Fra mange hosts kom der gentagne forbindelsesforsøg. Dette er normalt, da angrebsskripter har en liste med brugernavne og adgangskoder, og de prøver flere kombinationer. Cowrie-honeypot er indstillet til at modtage bestemte kombinationer af brugernavn og adgangskode. Dette kan konfigureres i filen user.db.
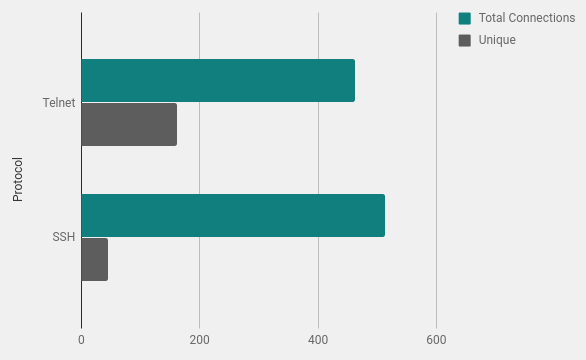
Geografi af angreb
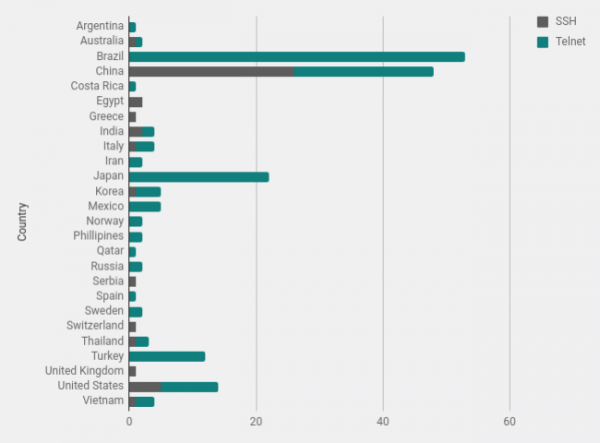
Ifølge geolokationsdata fra Maxmind har jeg talt antallet af forbindelser fra hvert land. Brasilien og Kina fører med stor margin, fra disse lande er der ofte mange scanninger.
Ejeren af netværksenheden
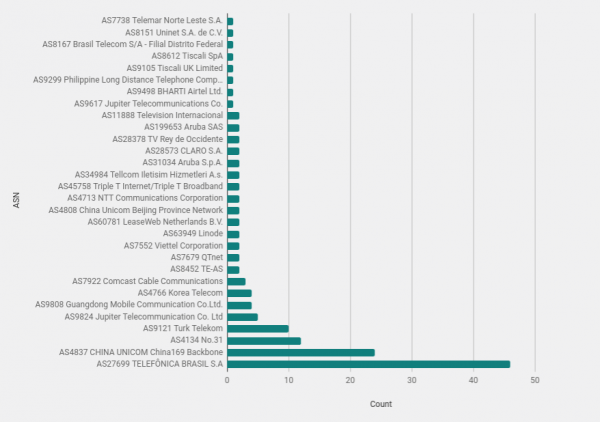
Undersøgelsen af ejere af netværksblokke (ASN) kan afsløre organisationer med mange angribende værter. Selvfølgelig skal man altid huske på, at mange angreb kommer fra inficerede værter. Det er rimeligt at antage, at de fleste kriminelle ikke er så dumme, at de scanner nettet fra deres hjemmecomputer.
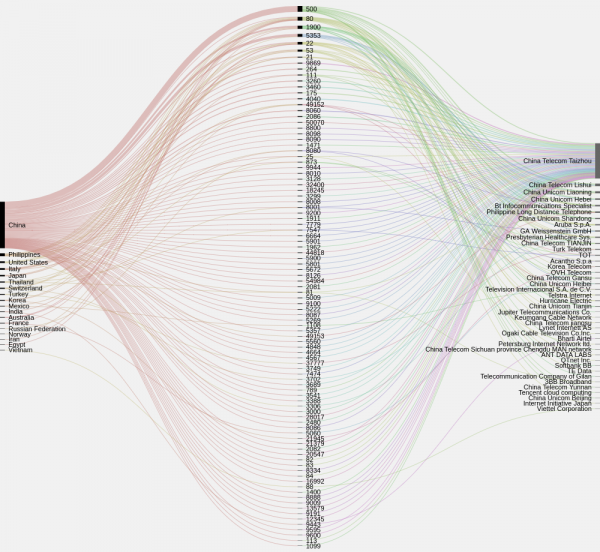
Åbne porte på angribende systemer (data fra Shodan.io)
Kørsel af en IP-liste gennem den fremragende bestemmer hurtigt systemer med åbne porte og hvilke porte der er tale om. På billedet nedenfor ses koncentrationen af åbne porte fordelt på lande og organisationer. Det kunne afdække blokke af kompromitterede systemer, men inden for et lille udsnit er der ikke noget bemærkelsesværdigt, bortset fra det store antal åbne porte 500 i Kina.
En interessant opdagelse er det store antal systemer i Brasilien, der ikke har åbne 22, 23 eller andre porte, ifølge Censys og Shodan. Dette tyder på, at forbindelserne kommer fra slutbrugeres computere.
Bots? Ikke nødvendigvis
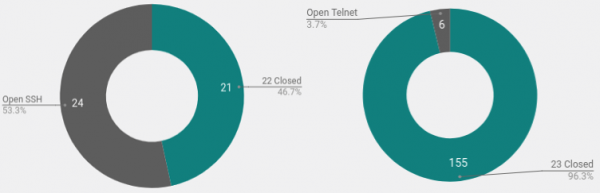
Data for porte 22 og 23 viste noget mærkeligt den dag. Jeg formodede, at de fleste scanninger og adgangskodeangreb kom fra bots. Scriptet spreder sig gennem åbne porte, prøver adgangskoder, og fra et nyt system kopierer det sig selv og fortsætter med at sprede sig på samme måde.
Men her kan man se, at kun et lille antal værter, der scanner telnet, har port 23 åbent udadtil. Det betyder, at systemerne enten er kompromitteret på anden måde, eller at kriminelle kører scripts manuelt.
Hjemmeforbindelser
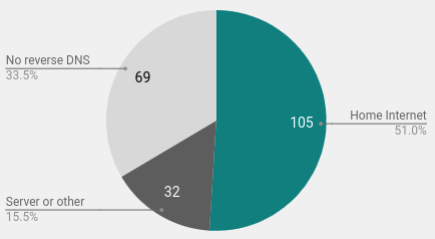
En anden interessant opdagelse var det store antal hjemmebrugere i udvalget. Ved hjælp af reverse lookup har jeg identificeret 105 forbindelser fra bestemte hjemmecomputere. For mange hjemmeforbindelser viser reverse lookup DNS navnet på værten med ord som dsl, home, cable, fiber osv.
Lær og udforsk: opsæt din egen honeypot
For nylig skrev jeg en kort vejledning om, hvordan man . Som nævnt blev der brugt Digital Ocean VPS i Singapore i vores tilfælde. Analyseomkostningerne over 24 timer var faktisk kun et par øre, og tiden til opsætning af systemet var 30 minutter.
I stedet for at køre Cowrie på internettet og fange al støjen, kan du drage fordel af honeypotten i et lokalnetværk. Bare sæt en notifikation op, hvis der er anmodninger på bestemte porte. Det er enten en angriber inden for netværket, en nysgerrig medarbejder, eller sårbarhedsscanninger.
Konklusioner
Efter at have observeret angriberes aktiviteter i løbet af en dag, bliver det tydeligt, at det ikke er muligt at identificere en klar kilde til angreb inden for en bestemt organisation, land eller endda operativsystem.
Den brede spredning af kilder viser, at scanningstøjen er konstant og ikke er knyttet til en specifik kilde. Enhver, der arbejder på internettet, bør sikre sig, at deres system har flere lag af sikkerhed. En almindelig og effektiv løsning til SSH vil være at flytte tjenesten til en tilfældig høj port. Dette fjerner ikke nødvendigheden af streng adgangskodebeskyttelse og overvågning, men sikrer i det mindste, at loggene ikke oversvømmes af konstant scanning. Forbindelser til høje porte er med større sandsynlighed målrettede angreb, som kan være af interesse for dig.
Åbne telnet-porte findes ofte på routere eller andre enheder, så de kan ikke let flyttes til en høj port. og er den eneste måde at sikre sig, at disse tjenester er beskyttet af en firewall eller deaktiveret. Undgå at bruge Telnet, hvis det er muligt; dette protokol er ikke krypteret. Hvis det er nødvendigt og uundgåeligt, skal det overvåges nøje, og der skal bruges pålidelige adgangskoder.
Kilde: habr.com
