

Udgivelsen af den letvægts HTTP-server lighttpd 1.4.64 har fundet sted. Den nye version indeholder 95 ændringer, herunder implementering af tidligere planlagte ændringer af standardværdier og oprydning for forældet funktionalitet:
- Standard timeout for operationer med graceful restart/shutdown er reduceret fra uendelig til 8 sekunder. Timeout kan justeres med indstillingen «server.graceful-shutdown-timeout».
- Der er sket en overgang til at bruge den version, der er bygget med PCRE2-biblioteket (—with-pcre2); for at vende tilbage til den gamle version PCRE kan indstillingen «—with-pcre» anvendes.
- Moduler, der tidligere blev erklæret forældede, er blevet fjernet:
- mod_geoip (brug mod_maxminddb i stedet),
- mod_authn_mysql (brug mod_authn_dbi i stedet),
- mod_mysql_vhost (brug mod_vhostdb_dbi i stedet),
- mod_cml (brug mod_magnet i stedet),
- mod_flv_streaming (har mistet sin mening efter afslutningen af Adobe Flashs levetid),
- mod_trigger_b4_dl (brug Lua-erstatningen i stedet).
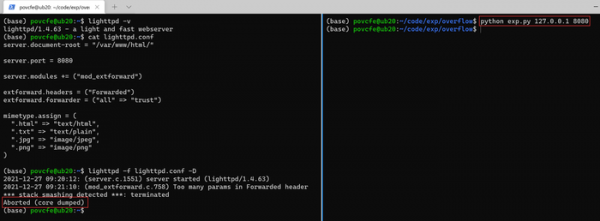
I Lighttpd 1.4.64 er der også rettet en sårbarhed (CVE-2022-22707) i modulen mod_extforward, der fører til buffer overflow på 4 byte ved behandling af data i HTTP-headeren Forwarded. Ifølge udviklerne er problemet begrænset til denial of service og muliggør fjernaktivering af en nødkopieringsprocess. Udnyttelsen er kun mulig, hvis Forwarded header-handleren er aktiveret og viser sig ikke i standardkonfigurationen.
Kilde: opennet.ru
