

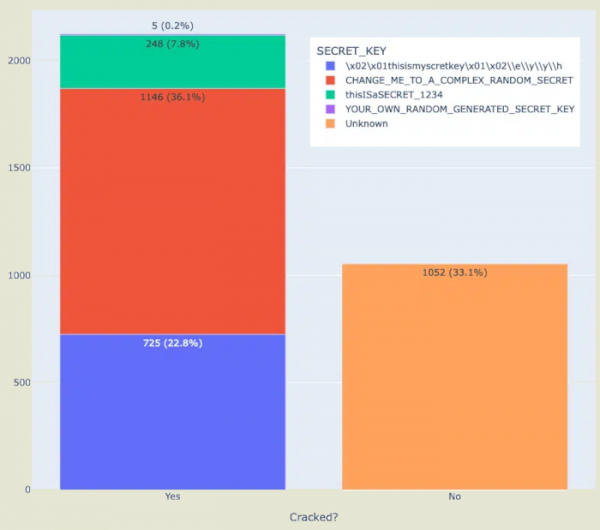
Forskere fra Horizon3 har påpeget sikkerhedsproblemer i de fleste installationer af datavisualiserings- og analysetplatformen Apache Superset. På 2124 af de 3176 offentlige servere, der blev undersøgt, er der blevet identificeret anvendelse af den standard krypteringsnøgle, der er angivet i eksempelkonfigurationsfilen. Denne nøgle bruges i Python-biblioteket Flask til at generere sessionscookies, hvilket giver en angrebspartner med kendskab til nøglen mulighed for at danne falske sessionparametre, oprette forbindelse til webgrænsefladen for Apache Superset og hente data fra tilknyttede databaser eller udføre kode med rettigheder fra Apache Superset.
Det er interessant, at forskerne oprindeligt informerede udviklerne om problemet allerede i 2021, hvorefter værdien af parameteren SECRET_KEY blev ændret til strengen "CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET" i Apache Superset 1.4.1, som blev lanceret i januar 2022, og der blev tilføjet en kontrol til koden, som logger en advarsel, hvis denne værdi findes.
I februar i år besluttede forskerne at gentage scanningen af de sårbare systemer og blev konfronteret med, at meget få reagerede på advarslen, og 67% servere Apache Superset fortsætter stadig med at anvende nøgler fra konfigurations-eksempler, deploymentskabeloner eller dokumentation. Blandt organisationerne, der bruger standardnøglerne, er der også nogle store virksomheder, universiteter og offentlige institutioner.
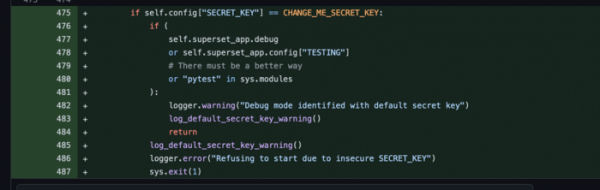
Angivelsen af arbejde nøgle i eksempelkonfigurationen er nu blevet betragtet som en sårbarhed (CVE-2023-27524), som blev rettet i Apache Superset 2.1 ved at introducere en fejlmeddelelse, der forhindrer platformen i at starte, når den nævnte nøgle benyttes (kun nøglen angivet i eksempelkonfigurationen for den aktuelle version tages i betragtning, ældre standardnøgler og nøgler fra skabeloner og dokumentation blokeres ikke). Der er udviklet et særligt script til at tjekke for sårbarheden på netværket.
Kilde: opennet.ru
