

Forskere fra Universitetet i Michigan har udviklet værktøjet MVPNalyzer til at opdage informationslækager og analysere VPN-ydeevne, og de har testet 281 VPN-apps til Android-platformen. Til undersøgelsen blev de mest populære VPN-apps udvalgt, der distribueres via Google Play-kataloget. VPN-apps, hvor der blev identificeret sikkerheds- og privatlivsproblemer, er i alt blevet downloadet 2,4 milliarder gange. Hovedkonklusioner:
- I 61 apps (22%) blev der identificeret dataoverførsler uden brug af kryptering, der skete uden for den etablerede tunnel. De fleste apps i denne kategori er populære og har i gennemsnit 11 millioner downloads. I 18 apps blev der foretaget direkte anmodning til tjenesten ip-api.com for at bestemme placeringen af IP-adressen klienten.
I 5 tilfælde blev konfigurationsfiler overført til klienten uden kryptering, indeholdende parametre til forbindelse til VPN-serveren. Forskerne gennemførte et eksperiment og bekræftede muligheden for en MITM-angreb, der gør det muligt at omdirigere trafikken til sin server, hvilket giver mulighed for at trænge ind i offerets kommunikationskanal, fx når de er tilsluttet til et offentligt trådløst netværk kontrolleret af angriberen. Problematisk apps (en komplet liste over alle apps, hvor der er identificeret problemer, findes på side 17 i PDF-rapporten):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Forskerne informerede udviklerne af disse apps om problemerne, og efter et stykke tid foretog de en ny kontrol af de nyeste versioner, som viste, at sårbarheden kun var blevet rettet i to apps — VPN Pro og Hexa VPN.
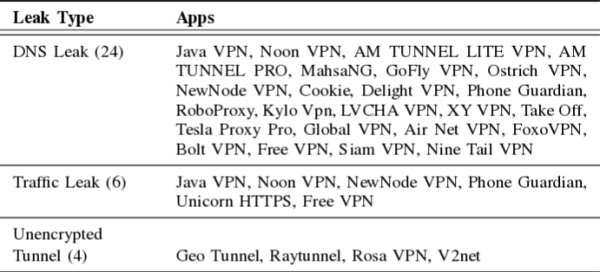
- Ved brug af 29 apps (10%) sker der en lækage af trafik uden for den etablerede tunnel. I 24 apps, der har i alt 360 millioner downloads, skete der lækage af informationer om besøgte hjemmesider på grund af direkte DNS-anmodninger (20 sendte DNS-anmodninger via en lokal resolver, mens 6 gjorde det gennem offentlige DNS-tjenester som Google, Cloudflare, AliDNS og DNSPod). I 6 apps, der har 54 millioner downloads, blev der identificeret trafik sender uden for tunnelen relateret til brugerens aktivitet i webbrowseren. I 4 apps blev data sendt gennem en ukrypteret tunnel.

- I 169 applikationer (60%) blev der ikke anvendt trafikobfuskering, og der blev brugt typiske netværksporte og protokoller, der kan spores i almindelig trafik. En sådan adfærd er i strid med brugernes forventninger - ifølge en undersøgelse fra sidste år mener 82% af VPN-brugerne, at VPN giver dem anonymitet.
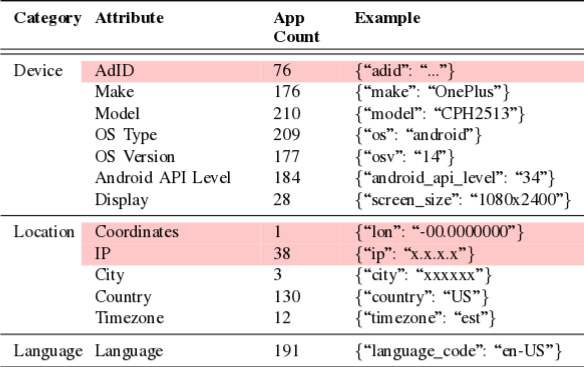
- I 76 applikationer (27%) blev der sendt enhedernes unikke identifikatorer, AAID (Android Advertising ID), som gør det muligt at spore enheder og brugere. I 246 applikationer (87%) blev der registreret trafik til kendte reklamenetværk og brugertracking-tjenester (i alt blev der registreret henvendelser til 3714 forskellige URL'er). En applikation sendte præcise GPS-koordinater for enheden.

- I 107 applikationer (38%) blev der anvendt indstillinger, der ikke sikrer et optimalt sikkerhedsniveau. I 20 applikationer med samlet 40 millioner installationer blev der anvendt usikre krypteringsmetoder. I 96 applikationer med 728 millioner installationer blev der anvendt upålidelige autentificeringsmekanismer.
I 3 applikationer var indstillingen 'data-ciphers' for OpenVPN sat til 'none', hvilket muliggør forbindelser uden kryptering. I 8 applikationer var parameteren 'cipher' sat til 'none', hvilket deaktiverer kryptering ved brug af OpenVPN 2.4 og ældre versioner. I 12 applikationer blev der anvendt direktiver, der er erklæret forældede. I 61 applikationer i OpenVPN-konfigurationen var der ikke inkluderet direktiver til at blokere kendte angrebsmetoder.
Kilde: opennet.ru
