

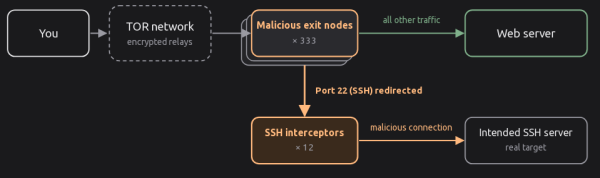
Detaljerne om hændelsen er blevet offentliggjort, hvor kriminelle har fået kontrol over 333 udgangsnoder i Tor-netværket (der er i alt omkring 3000 udgangsnoder i Tor) og har organiseret opsnapning af ukrypteret trafik samt omdirigering af SSH-forbindelser. Angrebet begyndte den 2. oktober (fredag aften), men blev opdaget og begyndte at blive blokeret den 4. oktober. Den 5. oktober blev alle kompromitterede servere lukket af operatørerne eller af angriberne selv. Efterforskningen viste, at angriberne havde fået adgang til serverne to måneder før angrebet på Tor-brugerne og havde installeret malware Ebury 1.8.3 på de kompromitterede systemer.
Målet med angrebet var at opsnappe adgangskoder, nøgler og fortrolige oplysninger i den uenkrypterede trafik under transit samt at få adgang til SSH-adgangskoder. Ved analysen af den ukrypterede trafik fokuserede angriberne på ukrypterede forespørgsler til mailservere. For at stimulere en tilbagevenden til at arbejde uden kryptering på udgangsnoderne blev der blokkeret netværksporte, der blev brugt til at organisere en krypteret kommunikationskanal med mailserverne. servereDen ukrypterede trafik blev analyseret on-the-fly.
For at samle SSH-adgangskoder blev der organiseret omdirigering af SSH-forespørgsler til en af de 12 servere under angriberes kontrol. Disse servere modtog forbindelser via SSH og viste en adgangskodeforespørgsel på vegne af server, som der blev tilsluttet til. Da værtsnøglerne ikke stemte overens, gav ssh på klientsiden en advarsel om forbindelse til en ukendt server.
Hvis brugeren ignorerede denne advarsel og indtastede adgangskoden for at oprette forbindelse, så transmitterede den onde server forbindelsen til den legitime mål-SSH-server, gemte den indtastede adgangskode fra ofret og opsnappede information om handlinger i SSH-sessionen. Samtidig blev der oprettet forbindelse til målserveren med den opsagte adgangskode, og der blev installeret malware Ebury på den. Ved at få kontrol over Linux-servere, der ikke var Tor-udgangsnoder, ændrede angriberne indstillingerne i torrc-filen og omdannede dem til nye ondsindede Tor-udgangsnoder.
For at identificere alle ondsindede udgående noder, anvendte den forsker, der opdagede problemet, værktøjet exitmap til at gennemgå alle udgående noder, oprette SSH-forbindelse gennem hver af dem og kontrollere for omdirigering af anmodningen. Hvordan angriberne fik adgang til de kompromitterede Tor-noder er stadig uklart, blandt andet nævnes
formodninger om kompromittering af hostingoperatører.
Kilde: opennet.ru
