

Forskere fra University of California, Riverside har udviklet (PDF) en ny klasse angreb på trådløse netværk — AirSnitch. Angrebene gør det muligt at omgå mekanismerne for klientisolering i Wi-Fi-netværk, som forhindrer klienter i at kommunikere direkte med hinanden. I værste fald tillader angrebene en angriber at omdirigere offerets trafik (MITM) til analyse eller modificering af ukrypterede anmodninger samt at ændre anmodninger til websites ved hjælp af DNS-cache-forgiftning.
For at gennemføre angrebene skal angriberen have mulighed for at forbinde til det samme trådløse netværk som offeret, eller til gæstenetværket, der betjenes af den samme adgangspunkt. Angrebene kan for eksempel anvendes i offentlige trådløse netværk. Af 9 testede modeller af trådløse adgangspunkter fra Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM og Cisco, samt løsninger med DD-WRT og OpenWrt firmware, viste alle enheder sig at være sårbare over for mindst én angrebsmetode.
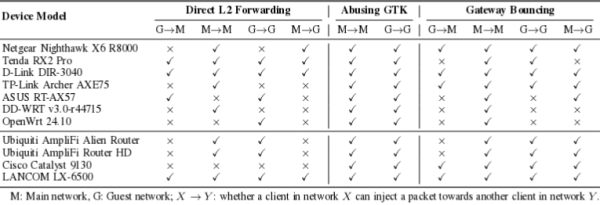
Tre problemer fremhæves, som muliggør et angreb. Det første problem tillader at omgå isolation mellem klienter på grund af forkert håndtering af nøgler, der bruges til at beskytte broadcast-rammer. Det andet problem er relateret til, at isolation normalt anvendes på MAC- eller IP-niveau, men ikke på begge niveauer samtidig. Det tredje problem skyldes usikre synkronisering af klientidentifikatorer på tværs af hele netværksstakken, hvilket muliggør opsnapning af indgående og udgående trafik fra andre klienter.
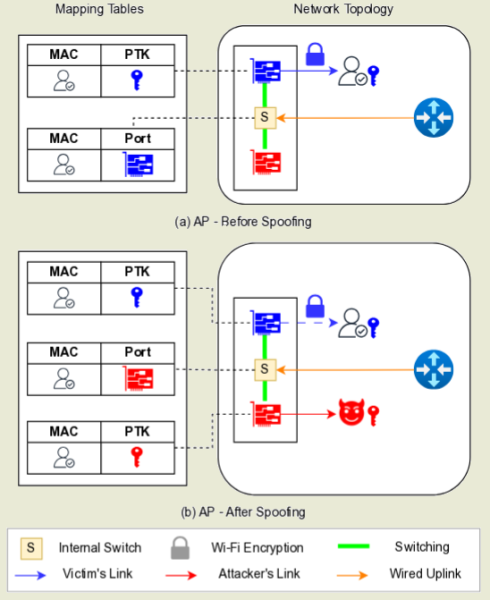
Moderne trådløse adgangspunkter kombinerer funktionerne af en radiosender og en netværksswitch (Layer 2 Switch), hvor switchen, i modsætning til kablede netværk, i stedet for at binde klienten til en fysisk port, bruger en logisk binding til det trådløse kanal. Som identifikator i en sådan binding anvendes klientens MAC-adresse, som identificeres med kanalen i en særlig tabel over MAC-adresser. Hvis klienten skifter til en anden kanal (f.eks. efter at have skiftet fra 2,4 GHz til 5 GHz), opdateres dataene i tabellen.
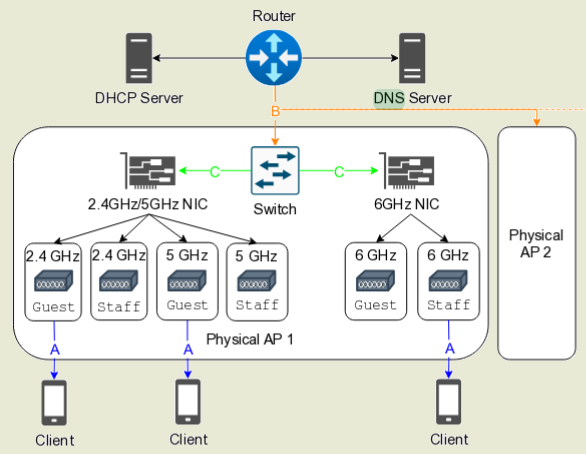
Angrebet udføres på det første (fysiske, radiokanalen) og andet (fragt- MAC-adresse) niveau i OSI-netværksmodellen, og går ud på, at en angriber, der har tilsluttet sig det samme adgangspunkt, men bruger et frekvensbånd, der ikke er det samme som offerets (for eksempel 2,4 GHz i stedet for 5 GHz), sender en anmodning om at etablere forbindelse (4-way handshake) og angiver offerets MAC-adresse (som ARP-spoofing i Ethernet-netværk). Da klienter identificeres ved MAC-adressen, antager adgangspunktet, at klienten har skiftet til en anden kanal og ændrer optegnelsen i MAC-adresse-tabellen. Herefter begynder al indgående trafik fra adgangspunktet at blive sendt til angriberens enhed.
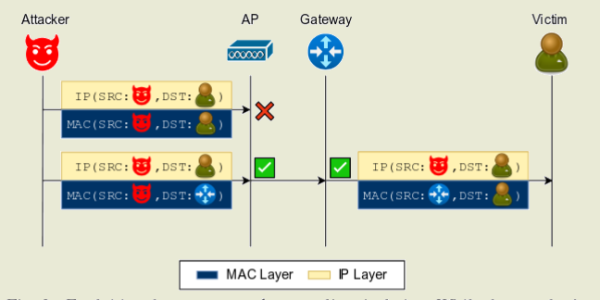
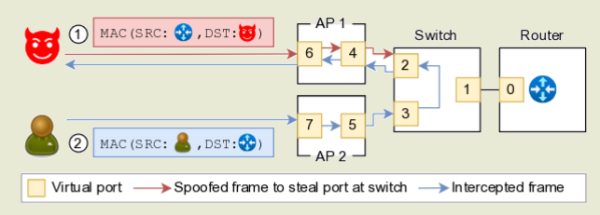
For at organisere en tovejs aflytning, får angriberen, ved at modtage data adresseret til offeret, tabellen for MAC-adresser tilbage til sin oprindelige tilstand. Dette opnås ved at sende et "ICMP Ping"-pakke med en tilfældig MAC-adresse og ved at kryptere pakken med nøglen GTK (Group Temporal Key), som er fælles for alle klienter i det trådløse netværk. Adgangspunktet, der modtager denne pakke, gensender bindingen af offerets MAC-adresse til den oprindelige trådløse kanal. Indblanding i trafikken sker gennem cyklisk substitution og genoprettelse i MAC-adresse-tabellen.
Kilde: opennet.ru
