

Sikkerhedsforskere fra NinjaLab har udviklet en teknik til angreb via sidekanaler, der gør det muligt at klone ECDSA-nøgler, der er gemt i kryptografiske tokens som YubiKey 5 og andre enheder, der bruger kryptografisk bibliotek fra Infineon. Angrebet har kode-navnet EUCLEAK og kan, udover tokens med Infineon SLE78-chips som YubiKey 5, anvendes mod mange andre systemer med mikrokontrollere fra Infineon, herunder Infineon Optiga Trust M og Infineon Optiga TPM chips.
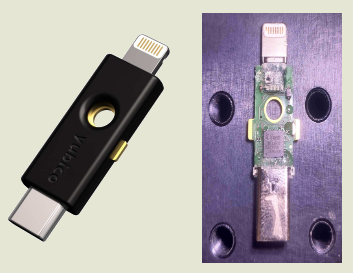
Muligheden for at udføre angrebet er bekræftet i praksis for YubiKey 5Ci og TPM-nøgler på SLB96xx-chips, mens det for andre enheder er teoretisk. I YubiKey 5 er sårbarheden blevet rettet i firmwareversion 5.7 ved at erstatte det kryptografiske bibliotek (rettelsen gælder kun for nye enheder, da der ikke er mulighed for firmwareopdatering på allerede udgivne YubiKey-enheder). Der er udviklet rettelser til Infineon-biblioteket, der blokerer sårbarheden, men de er endnu ikke implementeret, da de ikke har bestået certificeringen.
Udover YubiKey 5 vedrører problemet potentielt TPM-chips (Trusted Platform Module) i bærbare computere fra Lenovo, Dell og HP, isolerede enclave på smartphones fra Samsung og OnePlus, hardware kryptovaluta pengepunge, smartkort, SIM-kort og EMV-chips i bankkort samt chips i de elektroniske pas, som anvendes i Kina, Indien, Brasilien, USA og nogle andre asiatiske og europæiske lande.
Risikoen for kloning af nøgler opvejes af betingelserne og kompleksiteten ved at udføre angrebet — angriberen skal have fysisk adgang til nøglen og demontere den ved at fjerne plastikhætten og skjoldet. Efter en sådan manipulation kan casingen genskabes på en 3D-printer, men det er svært at gøre manøvrene med nøglen usynlige. Scanning af nøglen tager et par minutter, men yderligere cirka en time er nødvendig for omhyggelig demontering og fremstilling af en ny casing. Efter scanningen kan enheden returneres til ejeren, men for at genskabe den private ECDSA-nøgle baseret på de opnåede data kræves der yderligere cirka 24 timers beregninger (det bemærkes, at processen kan reduceres til en time ved at automatisere manuelle operationer og foretage optimeringer).
Ud over fysisk adgang til nøglen kræver en vellykket angreb på tjenester med multifaktorgodkendelse, at angriberen også på en eller anden måde kender brugernavnet og adgangskoden til tjenesten, for enhver ekstra godkendelse af den modulære hardware-nøgle, og i tilfælde af passwordless godkendelse med FIDO2 Passwordless eller Passkey er der behov for at gentage en unik biometrisk faktor (f.eks. fingeraftryk).
Angrebsmetoden går ud på at genskabe de gemte ECDSA-nøgler i tokenet baseret på data opnået gennem analyse af elektromagnetisk signal, der udsendes af tokenet under genereringen af digitale underskrifter og som korrelerer med informationen om den ephemeral ECDSA-nøgle, der er tilstrækkelig til at genskabe den hemmelige nøgle ved hjælp af maskinlæringsmetoder. I tilfælde af YubiKey er det nødvendigt at kende brugernavn og adgangskode i en af de tjenester, hvor tokenet anvendes som et ekstra lag af godkendelse for at initiere operationer med digitale underskrifter.
Problemet skyldes brugen af en usikker algoritme til beregning af den modulære invers i Infineon-biblioteket, hvor beregningen tager tid afhængigt af ind-dataenes værdier (for forskellige vektorer observeres forskellige beregningstider for den modulære invers). Denne egenskab gør det muligt at udtrække information om individuelle bits ved at analysere ændringer i signalet under operationer med initialiseringsvektoren. I tilfælde af ECDSA er det tilstrækkeligt at bestemme selv et par bits af information om initialiseringsvektoren (nonce) for at udføre et angreb ved sekventiel genskabelse af hele den hemmelige nøgle. For at genskabe nøglen kræves det at opfange aktivitet ved genereringen af cirka 40 digitale underskrifter.
For analyzing electromagnetic radiation during the generation of digital signatures, professional equipment costing more than 10,000 dollars is required. For example, during the attack, researchers used the Langer ICR HH 500-6 measurement complex ($2300), used for testing microchips for electromagnetic compatibility, the Langer BT 706 amplifier, the Thorlabs PT3/M micromanipulator ($1000) with a resolution of 10 microns, the Dino-Lite AM4113TL digital microscope ($450), and the four-channel PicoScope 6424E oscilloscope ($7500) with 8-bit ADC resolution.
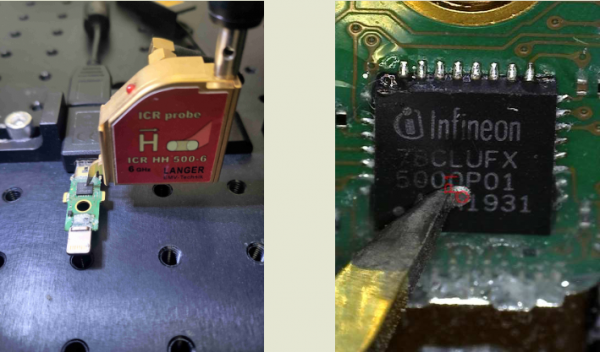
The attack scenario on YubiKey 5 tokens consists of the following steps:
- Determining the username and password for the account protected by the token, for example, through a phishing attack.
- Covertly gaining physical access to the token.
- Analyzing electromagnetic radiation from the token during authentication operations using the previously obtained username and password.
- Returning the token to the victim.
- Reconstructing the private key linked to the studied account using the analysis of intercepted information about electromagnetic radiation.
- Creating a clone of the token that allows access to the account without the victim noticing, without having the original token.
Kilde: opennet.ru
