

CERT-koordinationscentret (computer response team for emergencies) har offentliggjort en advarsel om en række sårbarheder i implementeringer af forskellige applikationsprotokoller, der bruger UDP-protokollen til transport. Sårbarhederne kan udnyttes til at organisere tjenestenægtelse, da der er mulighed for cykling af pakkeudveksling mellem to værter. For eksempel kan angribere få netværkets tilgængelige båndbredde til at blive opbrugt, blokere netværkstjenester (f.eks. ved at skabe høj belastning og overskride anmodningsintensitetsgrænsen) og implementere trafikforstærkere til DDoS-angreb.
Af protokoller, hvor nogle implementeringer er sårbare, nævnes DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) og QOTD (RFC865). Sårbarheden (CVE-2024-2169) er bekræftet i bestemte produkter fra virksomhederne Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) og MikroTik. Som midlertidige foranstaltninger til at blokere sårbarhederne anbefales det at aktivere spoofing-blokering (uRPF) på din firewall, begrænse adgangen til unødvendige UDP-tjenester og konfigurere trafikintensitetsbegrænsning (rate-limit og QoS).
Sårbarhederne skyldes, at UDP-protokollen ikke er beskyttet mod IP-adresse spoofing — i mangel af beskyttelse mod spoofing på transitroutere kan en angriber angive en vilkårlig servers IP-adresse i en UDP-pakke og sende denne pakke til en anden server, som vil returnere et svar til den angivne falske adresse. Angrebsmetoden kommer til at involvere skabelsen af en cyklede pakkeudveksling mellem servere, der bruger sårbare implementeringer af protokollen. For eksempel, som svar på en modtaget pakke, kan den målrettede server sende et svar med en fejlmeddelelse, og den server, hvis adresse blev indsat af angriberen, vil returnere sit svar, hvilket igen vil føre til en pakke med en fejlmeddelelse. På denne måde, servere vil pakker begynde at spille ping-pong med hinanden i det uendelige.
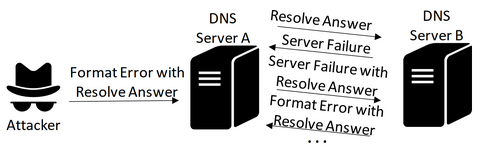
Det er bemærkelsesværdigt, at denne type angreb ikke er ny, og den serveren Tidsynkronisering via ntpd, en angrebsmetode, blev elimineret allerede i 2009 (CVE-2009-3563) i versionerne 4.2.4p8 og 4.2.5. Angrebet bestod i at sende en NTP-pakke med en spoofed adresse og sat flaget MODE_PRIVATE, hvorefter den målrettede server tilbagekaldte et svar om, at privat tilstand ikke kunne anvendes, mens flaget MODE_PRIVATE i svaret forblev sat. Derudover kunne en anden server heller ikke behandle dette flag og sendte sit svar tilbage, hvilket førte til en udsving af pakker mellem to NTP-servere. For DNS-protokollen blev der offentliggjort en advarsel om muligheden for at foretage et sådant angreb allerede i 1996.
Global scanning af adresser på internettet har vist, at der i øjeblikket er mindst 23.000 sårbare TFTP-servere, 63.000 DNS-servere, 89.000 NTP-servere, 56.000 Echo/RFC862-tjenester, 22.000 Chargen/RFC864-tjenester og 21.000 QOTD/RFC865-tjenester til stede på nettet. Det antages, at for NTP-servere skyldes tilstedeværelsen af uoprettede sårbarheder brugen af meget gamle versioner af ntpd, udgivet før 2010. Echo-, Chargen- og QOTD-tjenester er fra naturens side sårbare på grund af deres arkitektur. Situationen med TFTP- og DNS-servere kræver en afklaring med deres administratorer. Serverne atftpd og tftpd er ikke påvirket af problemet, da de bruger et tilfældigt nummer for den oprindelige netværksport ved afsendelse af svar. Blandt de sårbare DNS-servere nævnes dproxy-nexgen. I Microsofts produkter manifesterer problemet sig i WDS (Windows Deployment Services), og i Cisco's produkter er problemet til stede i routerne fra serierne 2800 og 2970.
Kilde: opennet.ru
