

En gruppe forskere fra canadiske og amerikanske universiteter har udviklet en angrebsteknik kaldet Port Shadow, der gør det muligt at manipulere med oversættelsestabeller for adresser på VPN-serveren for at sende svar på forespørgsler til en anden bruger, der er tilsluttet den samme VPN-server. Metoden kan bruges til at organisere opsnapning eller omdirigering af krypteret trafik, udføre portscanning og de-anonymisering af VPN-brugere. Som eksempel vises, hvordan metoden kan bruges til at omdirigere DNS-forespørgsler fra en bruger, der arbejder gennem en VPN-server, som angriberen har mulighed for at tilslutte sig, til angriberens host.
For at udføre angrebet skal angriberen have mulighed for at oprette forbindelse til den samme VPN-server som offeret, hvilket er muligt, for eksempel ved brug af standard VPN-udbydere og offentlige VPN-tjenester, der giver adgang til alle interesserede. Sårbarheden berører VPN-servere, der bruger adressetranslation (NAT) for at organisere klienters adgang til eksterne ressourcer, hvor det kræves, at en og samme IP-adresse anvendes til at modtage trafik fra klienter og sende forespørgsler til eksterne websteder. serveren der skal bruges den samme IP-adresse.
Angrebet bygger på, at ved at sende specielt formaterede forespørgsler, kan angriberen, der er tilsluttet den samme VPN-server og bruger en delt NAT, opnå forvridning af indholdet i oversættelsestabellerne for adresser, hvilket vil resultere i, at pakker, der er adresseret til en bruger, bliver sendt til en anden bruger. I oversættelsestabellerne bestemmes informationen om, hvilken intern IP-adresse den sendte forespørgsel er knyttet til, baseret på det originale netværksportnummer, der blev brugt ved sendt forespørgsel. Angriberen kan ved at sende visse SYN- og ACK-pakker samt samtidig manipulere med klientforbindelsen til VPN-serveren og den kontrollerede angriberens eksterne server, skabe en kollision i NAT-tabellen og tilføje en post med det samme originale portnummer, men knyttet til hans lokale adresse, hvilket vil resultere i, at svar på en andens forespørgsel returneres til angriberens adresse.
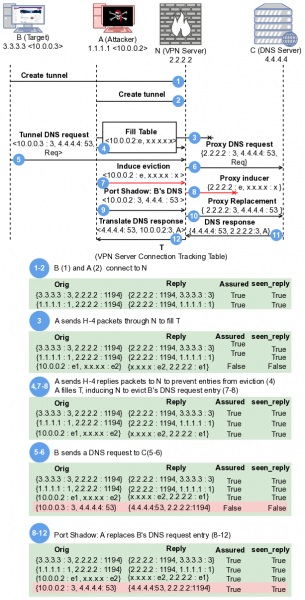
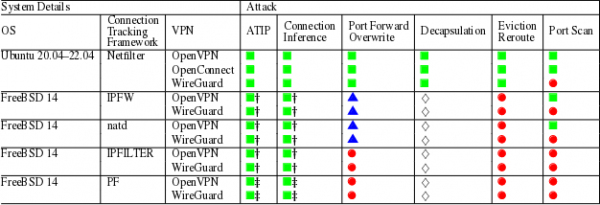
I løbet af undersøgelsen blev systemer til adresseoversættelse i Linux og FreeBSD testet i kombination med VPN OpenVPN, OpenConnect og WireGuard. Platformen FreeBSD viste sig ikke at være modtagelig for metoder til angreb ved omdirigering af forespørgsler, der blev udført af andre brugere tilsluttet den samme VPN. Indsættelse i NAT-tabellerne kunne kun foretages under angrebet ATIP (Adjacent-to-In-Path), hvor en angriber kan trænge ind i trafikken mellem brugeren og VPN-serveren (for eksempel når brugeren tilsluttes et Wi-Fi-netværk kontrolleret af angriberen) eller mellem VPN-serveren og det målrettede websted. Desuden blev NAT på FreeBSD også ramt af et angreb, der gør det muligt at bestemme, om en bruger er tilsluttet et bestemt websted (Connection Inference).
Hvad angår Linux, viste Netfilter-subsystemet sig at være modtageligt for angreb, hvor der indsættes poster i adresseoversættelsestabellen, hvilket muliggør omdirigering af indgående pakker til en anden bruger, tvinge pakker til at sendes uden for den krypterede VPN-kanal (Decapsulation) eller bestemme åbne netværksporte på klientsiden.
Som foranstaltninger til at blokere angrebet anbefales VPN-udbydere at anvende passende metoder til tilfældiggørelse af de udgående portnumre i NAT, begrænse antallet af samtidige forbindelser til VPN-serveren fra én bruger samt blokere muligheden for, at klienten vælger den netværksport, der modtager forespørgsler på VPN-serverens side.
Ifølge en repræsentant fra virksomheden Proton AG påvirker angrebet ikke VPN-tjenester, der bruger separate IP-adresser til indgående og udgående forespørgsler. Der er desuden tvivl om angrebets anvendelighed mod reelle VPN-tjenester, da et vellykket angreb indtil videre kun er blevet demonstreret i laboratorietests, og det kræver opfyldelse af bestemte betingelser på VPN-serverens og den angrebne klients side. Derudover kan angrebet være nyttigt kun til manipulation af ukrypterede forespørgsler, såsom anmodninger til DNS, mens brugen af TLS og HTTPS på applikationsniveau gør trafikomdirigering meningsløs.
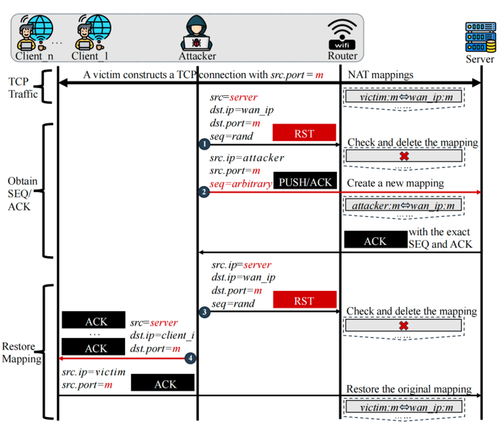
Manipulation of address translation tables for attacks applies not only to VPNs but also to wireless networks, where NAT is used to connect users to external resources on the access point. Last month, a study was published on the possibility of conducting a similar attack to intercept TCP connections of other users within a wireless network. The attack method proved applicable to 24 out of 33 tested wireless access points.
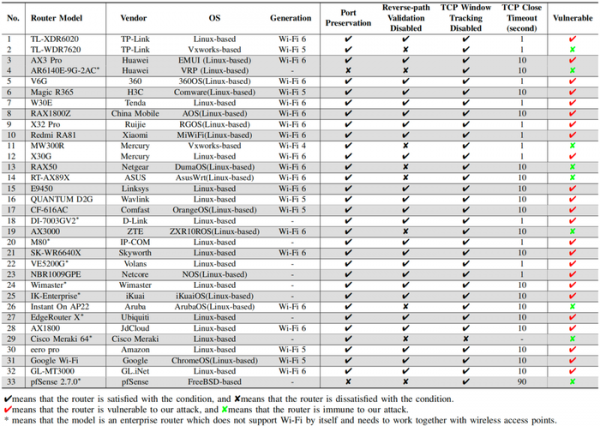
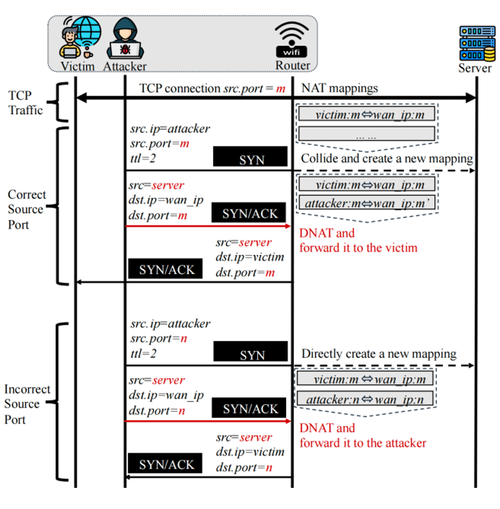
The proposed Wi-Fi attack turned out to be significantly simpler than the aforementioned method for VPNs, as many access points, due to optimizations, do not verify the correctness of sequence numbers in TCP packets. As a result, it was sufficient to send a fake RST packet to clear the entry in the address translation table, and then achieve the redirection of the response to the attacker's host to determine the necessary sequence (SEQ) and acknowledgment (ACK) numbers for intercepting the TCP connection.
Kilde: opennet.ru
