

En gruppe forskere fra Katholieke Universiteit Leuven (Belgien) har opdaget en arkitektonisk sårbarhed (CVE-2023-52424) i Wi-Fi-standarten IEEE 802.11, der muliggør tilslutning til et mindre sikkert trådløst netværk, i stedet for det pålidelige netværk, som brugeren havde til hensigt at forbinde til. Dette kan føre til trafikaflytning og manipulation. Problemet opstår i de trådløse stakke i alle operativsystemer og påvirker autentificeringsmetoderne WPA3, WEP, EAP, AMPE og FILS.
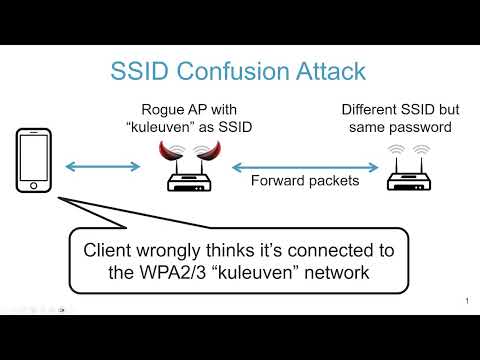
Den foreslåede angrebsmetode, kaldet SSID Confusion, gør det muligt at omgå de autentificeringsmetoder, der findes i protokollen for adgangspunkter, som beskytter mod identitetssvindel af netværks-SSID og forhindrer oprettelse af falske netværk med navnet på det netværk, som klienten tilslutter sig. Årsagen til problemet er en definition i standarden af situationer, hvor SSID kan være uautentificeret. Specifikt sender adgangspunktet beacon-rammer i broadcast med oplysninger om SSID-netværket for at signalere sin tilstedeværelse. For at forenkle netværksfindingsprocessen autentificerer kunder ikke SSID i disse rammer, da det antages, at kontrol vil være nødvendig, efter kunden har besluttet at forbinde til netværket.
For at gennemføre angrebet kræves det, at brugeren indleder forbindelse til et bestemt trådløst netværk, mens der i nærheden er et andet trådløst netværk med de samme tilslutningsparametre som det første netværk. Dette er for eksempel praksis, når forskellige netværk oprettes for 2.4GHz og 5GHz frekvensbånd, hvoraf det ene er dårligt sikret og sårbart over for typiske trafikaflytningangreb som KRACK eller Frag. Den problematiske konfiguration anvendes også i nogle universitetsnetværk, der understøtter tjenesten Eduroam. Angriberen skal være inden for signalets rækkevidde for at kunne træde ind mellem brugeren og det målrettede netværk (MitM). For at udføre angrebet kræver det ikke, at angriberen kender offerets legitimationsoplysninger.
Angrebet går ud på at skabe et adgangspunkt (WrongAP på diagrammet), der muliggør transmission af anmodninger til et mindre beskyttet falsk netværk (WrongNet) på en anden kanal, som klienten skal oprette forbindelse til i stedet for det ønskede netværk (TrustedNet). Adgangspunktet kan oprettes på en almindelig bærbar computer og bruges til at organisere en multikanal MitM-angreb mod offeret (MC MitM). Angrebet udføres i tre trin:
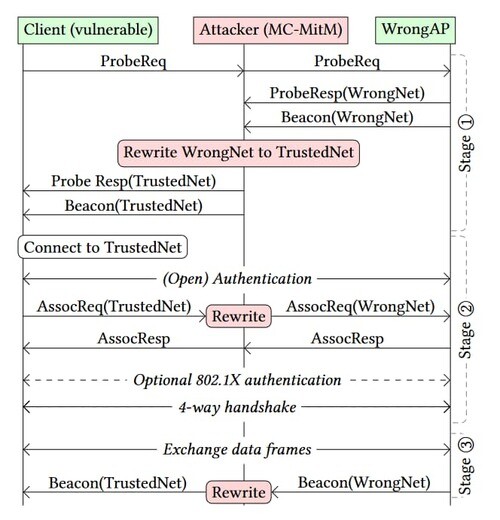
Ved at udnytte en sårbarhed kan angriberen tvinge klienten til at oprette forbindelse til det mindre beskyttede netværk, mens SSID for det netværk, som brugeren oprindeligt havde til hensigt at oprette forbindelse til, vises i brugergrænsefladen, og ikke det netværk, de faktisk er tilsluttet. Når brugeren er tilsluttet via et usikret netværk, kan angriberen analysere og indsætte sig i ukrypterede trafikstrømme. Ved brug af nogle VPN, såsom WARP, hide.me og Windscribe, vil VPN ikke være aktiveret ved tilslutning til netværk, der er markeret i indstillingerne som betroede.
Angrebet er anvendeligt på trådløse autentifikationsprotokoller, der bruger EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) og 802.1X, samt i den valgfri driftsmode for WPA3-protokollen, hvor SSID ikke anvendes ved dannelsen af PMK (Pairwise Master Key). Dette gøres for at udelukke kendte data ved dannelsen af nøglen med henblik på at beskytte mod forskellige kryptografiske angreb. FILS-protokollen (Fast Initial Link Setup) er sårbar, når der bruges PMK, der er oprettet ved forbindelsesforhandling baseret på EAP. WPA1, WPA2 og FT (Fast BSS Transition) er ikke udsat for problemet, da de kræver korrekt SSID ved forbindelsesforhandling.
For at beskytte mod SSID Confusion-angrebet på adgangspunktet nævnes det at medtage krav om autentificering af SSID ved tilslutning i standard 802.11. Dette kan implementeres ved at tilføje SSID i nøglegenereringsfunktionen eller inkludere SSID som en af de yderligere data, der verificeres under forbindelsesforhandling. På klientsiden kan beskyttelse organiseres ved at sikre beskyttelse af beacon-frames (vil blive anvendt i WiFi 7). Netværksudviklere kan forhindre angreb ved at undgå brug af fælles legitimationsoplysninger i netværk med forskellige SSID'er. Brugere kan beskytte sig selv ved at anvende pålidelige VPN-tjenester, når de opretter forbindelse gennem trådløse netværk.
Kilde: opennet.ru
