

Udviklerne af det frie indholdsstyringssystem Plone, skrevet i Python og JavaScript/NodeJS, har annonceret et sikkerhedshendelse, hvor ondsindet kode blev tilføjet til projektets git-repositorium på GitHub. Oprindeligt blev tre ændringer, der opstod den 7. januar (1, 2, 3), identificeret, som tilføjede ondsindet kode til projektets JavaScript-filer (1, 2, 3). Undersøgelsen af hændelsen viste, at integrationen af den ondsindede kode skete som følge af, at en af udviklernes konto blev kompromitteret, og adgangstoken blev opsnappet af angribere efter, at ondsindet software blev kørt på deres system.
Den 14. januar blev den kompromitterede konto låst, og udviklerne af projektet blev anbefalet at analysere commits fra 1. til 14. januar. Den 27. januar blev det opdaget, at de observerede commits ikke var enestående, og angrebet havde påvirket fem af projektets repositories (plone/volto, plone/mockup, plone/plone.app.mosaic, plone/critical-css-cli, plone/plonetheme.barceloneta), hvor ondsindet kode var integreret uset. I tilfældet med repoet plone.app.mosaic lykkedes det angriberen at erstatte master-grenen. Angrebet blev udført to måneder efter opfangningen af udviklerens adgangstoken.
For at integrere ændringerne brugte angriberne operationen 'force push' (git push med '-force'-muligheden), hvilket tillader dem at tvinge grenen i det eksterne repository til at blive erstattet med deres indhold og dermed omskrive ændringshistorikken (efter erstatningen vises historikken fra den gren, som angriberen har uploadet). For at forhindre fremtidige angreb på grene har Plone-udviklerne implementeret regler i GitHub, der blokerer for 'force push'-operationer for hovedgrene og tags.
I repositoriet plone.app.mosaic indsatte angriberne en ondsindet commit i master-grenen for at vanskeligere identificere kompromittering, idet de brugte en falsk dato - 18. december - i troen på, at søgeområdet for den ondsindede kode ville fokusere på ændringer tilføjet efter deres første aktivitet i repositoriet. Den ondsindede ændring blev præsenteret i det indsatte commit som begyndelsen på udviklingen af en ny testudgave, men bortset fra ændringen af versionsnummeret i metadata (fra 4.0.0a1 til 4.0.0a2.dev0) blev der tilføjet ondsindet kode i den javascript-fil, der kaldtes under byggeprocessen, prettier.config.js. For at skjule ændringen i terminalen blev koden tilføjet i én linje med en legitim operation og flyttet væk fra det synlige område ved hjælp af mellemrum. I GitHub-grænsefladen blev koden heller ikke vist som standard og krævede, at knappen "Load Diff" blev trykket.
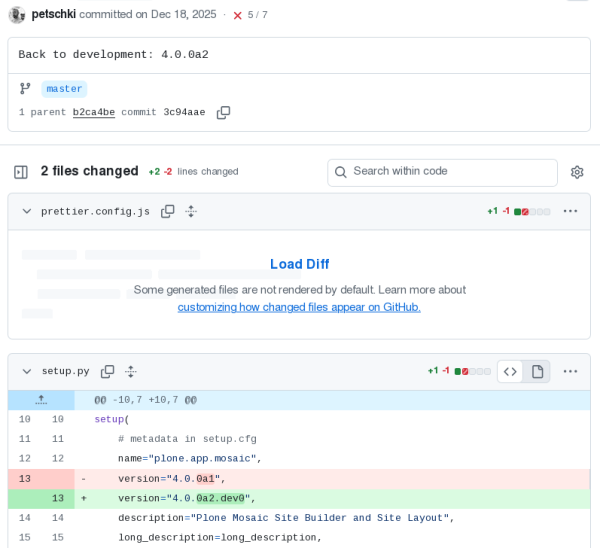
Angrebet målrettede i højere grad udviklerne af projektet end brugerne. De ondsindede ændringer kom ikke med i udgivelsen. Den ondsindede kode blev aktiveret ved bygning, indlæste exploits for at opnå forhøjede rettigheder, konfigurerede automatisk opstart ved at kalde sine processer fra startskripterne og tillod fjernstyring. serveren. Derudover udførte den installerede ondsindede komponent søgning og sendte fortrolige data såsom adgangstokens, browserprofiler og nøgler til kryptovaluta-lommebøger.
Kilde: opennet.ru
