

Google om ændringen af tilgangen til behandling af blandet indhold på sider, der åbnes via HTTPS. Tidligere blev der vist en særlig indikator, når der på sider åbnet via HTTPS var komponenter, der blev downloadet uden kryptering (via http://). I fremtiden vil det blive besluttet at blokere indlæsningen af sådanne ressourcer som standard. Dermed vil sider, der åbnes via 'https://', garanteret kun indeholde ressourcer, der er downloadet via en sikker kommunikationskanal.
Det bemærkes, at mere end 90% af webstederne i øjeblikket åbnes af Chrome-brugere ved hjælp af HTTPS. Tilstedeværelsen af indhold, der indlæses uden kryptering, skaber trusler mod sikkerheden ved at ændre usikret indhold, når der er kontrol over kommunikationskanalen (f.eks. ved forbindelse via åbne Wi-Fi). Indikatoren for blandet indhold er blevet anerkendt som ineffektiv og vildledende, da den ikke giver en entydig vurdering af sikkerheden på siden.
I øjeblikket blokeres de mest farlige former for blandet indhold, såsom scripts og iframe, allerede som standard, men billeder, lydfiler og videoer kan stadig downloades via http://. Gennem manipulation af billeder kan angriberen indsætte sporende bruger-Cookies, forsøge at udnytte sårbarheder i billedbehandlere eller begå svindel ved at ændre den præsenterede information i billedet.
Indførelsen af blokering er opdelt i flere trin. I Chrome 79, planlagt til den 10. december, vil der komme en ny indstilling, der gør det muligt at deaktivere blokeringen for specifikke websteder. Den nævnte indstilling vil blive anvendt til allerede blokeret blandet indhold, såsom scripts og iframe, og vil blive aktiveret gennem en menu, der vises ved at klikke på lås-symbolet, hvilket erstatter den tidligere foreslåede indikator til at deaktivere blokeringen.
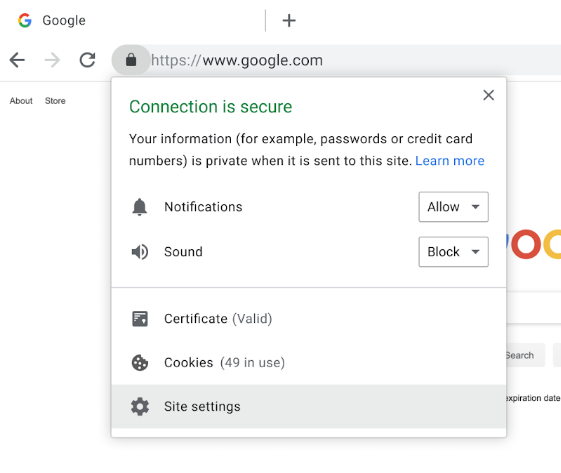
I Chrome 80, som forventes den 4. februar, vil en blød blokering af lyd- og videoindhold blive indført, som indebærer automatisk omdirigering af links fra http:// til https://, hvilket vil sikre, at indholdet forbliver tilgængeligt, hvis den problematiske ressource også er tilgængelig via HTTPS. Billeder vil fortsætte med at blive indlæst uden ændringer, men i tilfælde af indlæsning via http:// på https:// sider vil en indikator for usikret forbindelse blive vist for hele siden. For at omdirigere til https eller blokere billeder vil webudviklere kunne anvende CSP-egenskaberne upgrade-insecure-requests og block-all-mixed-content. I udgivelsen af Chrome 81, planlagt til den 17. marts, vil der blive anvendt automatisk omdirigering fra http:// til https:// ved blandet indlæsning af billeder.
Desuden arbejder Google i form af . Integrationen vil medføre, at den indbyggede password manager i Chrome får værktøjer til at analysere styrken af de brugte passwords. Ved login til enhver hjemmeside vil login og kodeord blive tjekket mod en database med kompromitterede konti, og der vil blive vist en advarsel, hvis problemer opdages. Tjekket udføres imod en database, der dækker mere end 4 milliarder kompromitterede konti, der har været udsat for databrud. Advarslen vil også blive vist, hvis der forsøges at anvende trivielle passwords, såsom 'abc123' (ifølge Google bruger 23% af amerikanerne sådanne passwords), eller hvis det samme password anvendes på flere websteder. For at beskytte privatlivets fred, når der tilgås et eksternt API, sendes kun de første to bytes af hash'en fra kombinationen af login og password (hash-algoritmen, der anvendes, er
Argon2 blindfoldning«, hvor ingen af parterne kender indholdet af de kontrollerede data. For at beskytte mod at bestemme indholdet af kompromitterede konti ved at forsøge med tilfældige præfiks, bliver de tilbagemeldte data krypteret i forhold til en nøgle, der er genereret ud fra den kontrollerede kombination af brugernavn og adgangskode.
Kilde: opennet.ru
