

Spoiler from the report title "The number of strong authentication use cases has increased due to new risks and regulatory demands."
The research company "Javelin Strategy & Research" has published the report "The State of Strong Authentication 2019" (). This report discusses: what percentage of American and European companies use passwords (and why passwords are used less often now); why the percentage of two-factor authentication based on cryptographic tokens is growing so rapidly; and why one-time codes sent via SMS are not secure.
Everyone interested in the present, past, and future of authentication in enterprises and user applications is welcome.
From the translator
Unfortunately, the language in which this report is written is quite "dry" and formal. The five-time use of the word "authentication" in one short sentence is not the translator's lack of skill (or brain), but the authors' whim. When translating from two options — providing readers with a text closer to the original, or a more interesting text — I sometimes chose the first, and sometimes the second. But bear with me, dear readers, the content of the report is worth it.
Some insignificant and unnecessary parts for the narrative have been removed, otherwise most would not have been able to handle the entire text. Those wishing to read the report "uncensored" can do so in the original language by following the link.
Unfortunately, the authors are not always careful with terminology. Thus, one-time passwords (One Time Password – OTP) are sometimes referred to as "passwords," and sometimes as "codes." The methods of authentication are even worse. It is not always easy for an unprepared reader to deduce that "authentication using cryptographic keys" and "strong authentication" mean the same thing. I tried to unify the terms as much as possible; moreover, there is a section in the report that describes them.
Nevertheless, the report is highly recommended for reading because it contains unique research results and correct conclusions.
Alle tal og fakta er præsenteret uden nogen ændringer, og hvis du ikke er enig i dem, er det bedre at diskutere med forfatterne af rapporten end med oversætteren. Mine kommentarer (formateret som citater og angivet i teksten) kursiv) er min vurdering, og jeg vil med glæde diskutere hver enkelt af dem (ligesom kvaliteten af oversættelsen).
Oversigt
I dag er digitale kommunikationskanaler med kunder vigtigere for virksomheder end nogensinde før. Kommunikationsmåder mellem medarbejdere internt i en virksomhed er også mere orienteret mod en digital mediendannelse end nogensinde. Den sikkerhed, disse interaktioner har, afhænger af den valgte metode til brugerautentifikation. Kriminelle udnytter svag autentifikation til massivt at bryde ind i brugerkonti. Som svar skærper reguleringsmyndighederne standarderne for at få virksomheder til at beskytte konti og brugerdata bedre.
Trusler relateret til autentifikation gælder ikke kun for forbrugerapplikationer; kriminelle kan også få adgang til applikationer, der kører internt i virksomheden. En sådan operation gør det muligt for dem at udgive sig for at være virksomhedens brugere. Kriminelle kan, ved at udnytte adgangspunkter med svag autentifikation, stjæle data og udføre andre svigagtige aktiviteter. Heldigvis findes der modforanstaltninger. Streng autentifikation vil væsentligt reducere risikoen for angreb fra kriminelle, både på forbrugerapplikationer og på virksomhedssystemer.
I denne undersøgelse undersøges, hvordan virksomheder implementerer autentifikation for at beskytte brugerapplikationer og virksomhedens systemer; de faktorer, de tager i betragtning, når de vælger en autentifikationsløsning; den rolle, streng autentifikation spiller i deres organisationer; fordelene, som disse organisationer opnår.
CV
Hovedelementer
Siden 2017 er procentdelen af brugen af streng autentifikation steget dramatisk. I takt med en stigende mængde sårbarheder, som påvirker traditionelle autentificeringsløsninger, styrker organisationer deres autentificeringsmuligheder med hjælp af streng autentificering. Antallet af organisationer, der bruger multifaktorautentificering med kryptografi (MFA), er tredoblet siden 2017 for forbrugeranvendelser og er steget med næsten 50% for virksomhedsapplikationer. Den hurtigste vækst ses inden for mobilautentificering på grund af den stigende tilgængelighed af biometrisk autentificering.
Her ser vi en illustration af ordsproget «før lynet slår ned, kaster ingen sig over kors». Da eksperterne advarede om usikkerheden ved adgangskoder, var der ingen, der skyndte sig med at implementere to-faktor-autentificering. Så snart hackere begyndte at stjæle adgangskoder, begyndte folk at implementere to-faktor-autentificering.
Det er sandt, at private personer langt mere aktivt implementerer 2FA. For det første, så er det lettere for dem at berolige deres frygt ved at stole på den biometriske autentificering, der er indbygget i smartphones, som i realiteten er temmelig usikker. Organisationer derimod skal investere i køb af tokens og udføre arbejde (som faktisk er temmelig simpelt) for at implementere dem. For det andet, alle har hørt om lækager af adgangskoder fra tjenester som Facebook og Dropbox, men historierne om hvordan adgangskoder blev stjålet (og hvad der fulgte derefter) vil IT-cheferne i disse organisationer ikke dele under nogen omstændigheder.
De, der ikke bruger streng autentificering, undervurderer deres risici for virksomheden og kunderne. Nogle organisationer, der i øjeblikket ikke bruger streng autentificering, har tendens til at betragte login og adgangskoder som en af de mest effektive og brugervenlige metoder til at autentificere brugere. Andre ser ikke værdien af de digitale aktiver, de ejer. Det skal tages i betragtning, at cyberkriminelle er interesseret i enhver forbruger- og forretningsinformation. To tredjedele af de virksomheder, der kun bruger adgangskoder til at autentificere deres medarbejdere, gør det, fordi de mener, at adgangskoder er tilstrækkelige til den type information, de beskytter.
Ikke desto mindre er adgangskoder på vej «i graven». I løbet af det forgangne år er afhængigheden af adgangskoder betydeligt faldet, både for forbruger- og virksomhedsapplikationer (fra 44 % til 31 % og fra 56 % til 47 % henholdsvis), da organisationer udvider brugen af traditionel MFA og strenge autentificeringsmetoder.
Men ser man på situationen som helhed, dominerer sårbare autentificeringsmetoder stadig. Omtrent en fjerdedel af organisationerne bruger SMS OTP (engangskode) sammen med sikre spørgsmål til brugerautentificering. Som følge heraf er det nødvendigt at implementere yderligere beskyttelsesforanstaltninger for at beskytte mod sårbarheder, hvilket øger omkostningerne. Brug af langt mere pålidelige autentificeringsmetoder, såsom hardware-kryptografiske nøgler, anvendes langt sjældnere, omtrent i 5 % af organisationerne.
Den udviklende lovgivningsmæssige ramme lover at fremskynde implementeringen af strenge autentificeringsmetoder for forbrugerapplikationer. Med indførelsen af PSD2 samt nye databeskyttelsesregler i EU og flere stater i USA, såsom Californien, føler virksomhederne, at presset stiger. Næsten 70 % af virksomhederne er enige om, at de står over for stærkt regulatorisk pres for at sikre streng autentificering for deres kunder. Mere end halvdelen af virksomhederne mener, at deres autentificeringsmetoder inden for få år ikke vil være tilstrækkelige til at overholde de regulatoriske standarder.
Der er en markant forskel på tilgangen fra russiske og amerikansk-europæiske lovgivere til beskyttelse af brugernes personlige data i programmer og tjenester. De russiske siger: kære tjenesteudbydere, gør hvad I vil, men hvis jeres administrator lækker databasen, så straffer vi jer. I udlandet siger de: I skal implementere et sæt foranstaltninger, der forhindrer datatab. Derfor implementeres der i stor stil krav om tilstedeværelse af streng to-faktor-autentificering.
Sandheden er, at det slet ikke er sikkert, at vores lovgivningsmaskine pludselig en dag ikke vågner op og tager højde for den vestlige erfaring. Når det sker, viser det sig, at alle skal implementere 2FA i overensstemmelse med de russiske kryptografiske standarder, og det skal ske hurtigt.
At skabe et pålideligt grundlag for autentificering gør det muligt for virksomheder at flytte fokus fra at opfylde lovgivningsmæssige krav til at tilfredsstille kundernes behov. For de organisationer, der stadig bruger enkle adgangskoder eller modtager koder via SMS, vil overholdelse af lovgivningsmæssige krav være den vigtigste faktor ved valg af autentificeringsmetode. Mens virksomheder, der allerede anvender streng autentificering, kan fokusere på at vælge autentificeringsmetoder, der øger kundeloyalitet.
Når der vælges en metode til virksomhedens autentificering internt i organisationen, er regulatorernes krav ikke længere en betydende faktor. I dette tilfælde er enkel integration (32%) og omkostninger (26%) meget vigtigere.
I en tid med phishing kan ondsindede aktører bruge virksomhedens e-mail til svindel, for at narre adgang til data, brugerkonti (med de relevante adgangsrettigheder) og endda for at overbevise medarbejdere om at udføre pengeoverførsler til deres konto. Derfor skal virksomhedens e-mailkonti og portaler være særligt godt beskyttet.
Google har styrket sin beskyttelse ved at implementere streng autentificering. For over to år siden offentliggjorde Google en rapport om implementering af tofaktorgodkendelse baseret på sikkerhedsnøgler i henhold til FIDO U2F-standarden, og rapporterede om imponerende resultater. Ifølge virksomheden har der ikke været nogen phishing-angreb mod mere end 85.000 medarbejdere.
Anbefalinger
Implementer streng autentificering for mobile og online applikationer. Multifaktorautentifikation baseret på sikkerhedsnøgler beskytter langt bedre mod angreb end traditionelle MFA-metoder. Desuden er brugen af sikkerhedsnøgler meget mere bekvemt, da der ikke er behov for at bruge eller overføre yderligere information — adgangskoder, engangskoder eller biometriske data fra brugeren til autentificeringsserveren. Desuden gør standardiseringen af autentifikationsprotokoller det meget lettere at implementere nye autentifikationsmetoder, efterhånden som de dukker op, hvilket reducerer omkostningerne og beskytter mod mere komplekse svindelschemer.
Forbered dig på slutningen af engangskoder (OTP). Sårbarhederne i OTP bliver stadig mere tydelige, når cyberkriminelle anvender social engineering, kloning af smartphones og malware til at kompromittere disse autentificeringsmetoder. Og selvom OTP i nogle tilfælde har visse fordele, er det kun set fra et universelt tilgængeligt perspektiv for alle brugere, men ikke set fra et sikkerhedsperspektiv.
Det kan ikke undgås, at modtagelsen af koder via SMS eller Push-notifikationer samt genereringen af koder ved hjælp af smartphone-programmer er netop det, der udgør brugen af disse engangskoder (OTP), som vi nu anbefales at forberede os på at sige farvel til. Teknisk set er løsningen meget korrekt, fordi sjældent vil en svindler undlade at forsøge at udspørge en engangskode fra en tillidsfuld bruger. Men jeg tror, at producenterne af sådanne systemer vil klamre sig til den døende teknologi indtil det sidste.
Brug striks autentificering som et marketingværktøj til at øge kundernes tillid. Striks autentificering kan ikke kun forbedre den faktiske sikkerhed i din virksomhed. At informere kunderne om, at din virksomhed anvender striks autentificering, kan styrke den offentlige opfattelse af sikkerheden i denne virksomhed — en vigtig faktor, når der er en betydelig efterspørgsel fra kunderne efter pålidelige autentificeringsmetoder.
Udfør en grundig opgørelse og vurdering af vigtigheden af virksomhedens data og beskytt dem i overensstemmelse med deres vigtighed. Selv data med lav risiko, såsom kontaktinformation for kunder (nej, det står faktisk i rapporten 'low-risk', det er meget underligt, at de undervurderer vigtigheden af disse oplysninger), kan give svindlere betydelig værdi og blive årsag til problemer for virksomheden.
Brug striks autentificering i virksomheden. Rækken af systemer er de mest attraktive mål for kriminelle. Disse inkluderer både interne og internetforbundne systemer, såsom regnskabsprogrammer eller lagre af virksomhedsdata. Striks autentificering forhindrer kriminelle i at få uautoriseret adgang og gør det også muligt præcist at identificere, hvem blandt medarbejderne der har begået skadelig aktivitet.
Hvad er streng autentifikation?
Ved brug af streng autentifikation anvendes flere metoder eller faktorer til at bekræfte en brugers identitet:
- Kendskabsfaktor: en fælles hemmelighed mellem brugeren og autentifikationssubjektet (f.eks. adgangskoder, svar på sikkerhedsspørgsmål osv.)
- Ejerfaktor: et device, som kun brugeren ejer (f.eks. mobiltelefon, kryptografisk nøgle osv.)
- Biometrisk faktor: fysiske (ofte biometriske) karakteristika ved brugeren (f.eks. fingeraftryk, iris mønster, stemme, adfærd osv.)
Det er nødvendigt at bryde flere faktorer, hvilket betydeligt øger sandsynligheden for, at en angriber mislykkes, da omgåelse eller bedrageri af forskellige faktorer kræver brugen af flere typer hacketeknikker for hver faktor.
For eksempel, med 2FA "adgangskode + smartphone" kan en angriber autentificere sig ved at spionere på brugerens adgangskode og lave en nøjagtig softwarekopi af hans smartphone. Dette er langt mere kompliceret end blot at stjæle adgangskoden.
Men hvis der anvendes en adgangskode og en kryptografisk token til 2FA, så virker kopieringsmetoden ikke her – det er umuligt at duplikere token. Bedrageren skal diskret stjæle token fra brugeren. Hvis brugeren opdager tabet i tide og informerer administratoren, vil token blive blokeret, og bedriverens indsats vil være spildt. Derfor skal der anvendes specialiserede sikre enheder (tokens) til ejerfaktoren, og ikke generelle enheder (smartphones).
Brugen af alle tre faktorer gør denne autentifikationsmetode relativt dyr at implementere og ret ubelejlig at bruge. Derfor anvendes der normalt to faktorer ud af tre.
Principperne for to-faktor autentifikation er beskrevet mere detaljeret , i sektionen "Hvordan fungerer to-faktor autentifikation".
Det er vigtigt at bemærke, at mindst én af autentifikationsfaktorerne, der anvendes ved streng autentifikation, skal bruge kryptografi baseret på offentlig nøgle.
Streng autentificering giver en langt mere seriøs beskyttelse end engangsauthentificering baseret på klassiske adgangskoder og traditionel MFA. Adgangskoder kan sniges ind eller opsnappes med keyloggers, phishing-websites eller angreb baseret på social engineering (hvor den bedrageriske opgave selv fortæller deres adgangskode). Desuden vil ejeren af adgangskoden ikke vide noget om tyveriet. Traditionel MFA (som omfatter OTP-koder, tilknytning til smartphones eller SIM-kort) kan også blive relativt let hacket, da den ikke er baseret på offentlig nøglekryptografi.For øvrigt er der mange eksempler på, hvordan svindlere har overbevist brugere om at give dem engangskoder ved hjælp af tricks fra social engineering.).
Heldigvis er brugen af streng autentificering og traditionel MFA steget siden sidste år i både forbruger- og erhvervsapplikationer. Brugen af streng autentificering i forbrugerapplikationer er steget særligt hurtigt. Hvis kun 5% af virksomhederne anvendte det i 2017, så var tallet allerede steget til det tredobbelte – 16% i 2018. Dette kan forklares med den stigende tilgængelighed af tokens, der understøtter algoritmer til offentlig nøglekryptografi (Public Key Cryptography – PKC). Desuden havde det øgede pres fra europæiske regulativer efter vedtagelsen af nye informationsbeskyttelsesregler, såsom PSD2 og GDPR, en stærk effekt selv uden for Europa.inklusive i Rusland.).
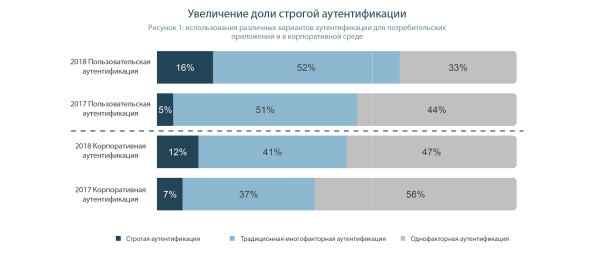
Lad os tage et nærmere kig på disse tal. Som vi ser, er procentdelen af private brugere, der anvender multifaktorautentificering, steget med imponerende 11% på et år. Dette skyldes tydeligvis tilhængere af adgangskoder, da tallene for dem, der tror på sikkerheden ved Push-notifikationer, SMS og biometrik, ikke har ændret sig.
Men det står ikke så godt til med to-faktorautentificering til erhvervsmæssigt brug. For det første viser rapporten, at kun 5% af medarbejderne er blevet overført fra adgangskodeautentificering til tokens. For det andet er der sket en stigning på 4% i antallet af dem, der anvender alternative MFA-løsninger i den erhvervsmæssige kontekst.
Jeg vil prøve at spille analytiker og give min fortolkning. I centrum af den digitale verden for individuelle brugere ligger smartphones. Derfor er det ikke overraskende, at de fleste udnytter de muligheder, som deres enhed tilbyder – biometrisk autentifikation, SMS og Push-notifikationer samt engangskoder genereret af apps på selve smartphones. Om sikkerhed og pålidelighed ved brug af de værktøjer, de er vant til, tænker folk normalt ikke over.
Netop derfor forbliver procentdelen af brugere af primitive "traditionelle" autentifikationsmetoder uændret. Dem, der tidligere har brugt adgangskoder, forstår imidlertid, hvor meget de risikerer, og når de vælger en ny autentifikationsfaktor, falder de på den nyeste og mest sikre mulighed – kryptografiske tokens.
Når det kommer til det virksomhedsmæssige marked, er det vigtigt at forstå, hvilket system autentifikationen udføres i. Hvis login til Windows-domænet implementeres, bruges kryptografiske tokens. Mulighederne for brugen af disse til 2FA er allerede indbygget i både Windows og Linux, mens alternative løsninger er svære og tidskrævende at implementere. Her har vi en migration på 5% fra adgangskoder til tokens.
Implementeringen af 2FA i virksomhedens informationssystem afhænger i høj grad af udviklernes kvalifikationer. For udviklerne er det meget nemmere at tage færdige moduler til generering af engangskoder end at sætte sig ind i arbejdet med kryptografiske algoritmer. Som et resultat bruger selv ekstremt sikkerhedskritiske applikationer som Single Sign-On eller Privileged Access Management OTP som den anden faktor.
Mange sårbarheder i traditionelle autentifikationsmetoder
Selvom mange organisationer stadig er afhængige af forældede engangssystemer, bliver sårbarhederne ved traditionelle multifaktorautentifikationsmetoder stadig mere åbenlyse. Engangskoder, der normalt er mellem seks og otte tegn lange og leveres via SMS, forbliver den mest udbredte form for autentifikation (naturligvis ved siden af den viden, som adgangskoden giver). Og når populære medier nævner ordene "to-faktor autentifikation" eller "to-trins verificering", henviser de næsten altid til autentifikation ved hjælp af engangskoder via SMS.
Her fejler forfatteren en smule. Levering af engangskoder via SMS har aldrig været to-faktor-autentifikation. Det er i sin reneste form det andet trin i to-trins-autentifikation, hvor den første fase er indtastning af brugernavn og adgangskode.
I 2016 opdaterede det Nationale Institut for Standarder og Teknologier (NIST) sine autentifikationsregler for at udelukke brugen af engangskoder sendt via SMS. Dog blev disse regler væsentligt lempet efter protester i branchen.
Så lad os følge handlingen. Den amerikanske regulator anerkender retmæssigt, at den forældede teknologi ikke kan sikre brugernes sikkerhed og indfører nye standarder. Standarder designet til at beskytte brugerne online og i mobile applikationer (herunder bankapps). Branchen overvejer, hvor mange penge det vil koste at anskaffe virkelig pålidelige kryptografiske tokens, til at omlægge apps, til at implementere infrastruktur for offentlige nøgler, og "går i stå". På den ene side blev brugerne overbevist om sikkerheden ved engangskoder, men på den anden side blev der angrebet NIST. Som følge heraf blev standarden lempet, og antallet af hacking, tyveri af adgangskoder (og penge fra bankapps) steg pludselig. Til gengæld slap industrien for at give penge.
Siden da er svaghederne ved SMS OTP blevet mere åbenlyse. Svindlere bruger forskellige metoder til at kompromittere SMS-beskeder:
- Duplikering af SIM-kort. Snydere skaber en kopi af SIM (ved hjælp af medarbejdere hos mobiloperatøren eller selvstændigt ved brug af speciel software og hardware). Som følge heraf modtager gerningsmanden en SMS med engangskoden. I et særligt kendt tilfælde kunne hackere endda kompromittere AT&T-kontoen til kryptovaluta-investoren Michael Terpin og stjæle næsten 24 millioner dollars i kryptovalutaer. Som følge heraf udtalte Terpin, at AT&T var ansvarlig på grund af svage kontrolforanstaltninger, der førte til duplikering af SIM-kort.
Fremragende logik. Betyr det, at det kun er AT&T's skyld? Nej, mobiloperatørens skyld ligger i, at forhandlerne i butikken har udstedt en dublikat simkort, det er helt klart. Hvad med autentificeringssystemet for kryptovalutabørsen? Hvorfor brugte de ikke sikre kryptografiske tokens? Var der ikke penge nok til implementeringen? Og hvad med Michael, er han ikke skyldig? Hvorfor insisterede han ikke på at ændre autentificeringsmekanismen eller brugte kun de børser, som implementerer to-faktor autentificering baseret på kryptografiske tokens?
Implementeringen af virkelig sikre autentificeringsmetoder forsinkes netop fordi brugerne før bruddet udviser en bemærkelsesværdig ligegyldighed, og bagefter skyder skylden på alt og alle, undtagen de gamle og "utætte" autentificeringsteknologier.
- Malware. En af de tidligste funktioner i mobile malware var at opsnappe og videresende sms-beskeder til kriminelle. Desuden kan 'man-in-the-browser' og 'man-in-the-middle' angreb opsnappe engangskoder, når de indtastes på inficerede bærbare eller desktop-enheder.
Når Sberbank-appen på din smartphone blinker med et grønt ikon i statuslinjen, søger den også efter 'skadelig software' på din telefon. Formålet med denne aktivitet er at omdanne den usikre udførelsesmiljø af typiske smartphones til et, på en eller anden måde, sikkert.
For øvrigt, som en totalt usikker enhed, hvor alt kan køre – det er endnu en grund til at bruge kun hardware tokens, som er sikret og fri for vira og trojaner. - Social engineering. Når svindlere ved, at deres offer har engangskoder via SMS aktiveret, kan de kontakte offeret direkte og udgive sig for at være en betroet organisation, som deres bank eller kreditforening, for at narre offeret til at give den lige modtagne kode.
Jeg har personligt stødt på denne type svindel flere gange, for eksempel når jeg har forsøgt at sælge noget på en populær online markedsplads. Jeg har haft det sjovt med at drille en svindler, der forsøgte at narre mig. Desværre læser jeg ofte i nyhederne om, hvordan en ny offer for svindlere "ikke tænkte sig om", gav sin bekræftelseskode og mistede et stort beløb. Alt dette skyldes, at banken bare ikke ønsker at involvere sig i implementeringen af kryptografiske tokens i sine apps. For hvis noget går galt, så er kunderne "selv skyld".
Selvom alternative metoder til levering af engangskoder kan mildne nogle sårbarheder i denne autentifikationsmetode, forbliver andre sårbarheder intakte. Autonome apps til kodegenerering er den bedste beskyttelse mod opsnapning, da selv skadelig software næppe kan interagere direkte med kodegeneratoren (seriøst? Rapportforfatteren glemte fjernstyring?), men OTP kan stadig blive opsnappet, når de indtastes i browseren (for eksempel ved brug af en keylogger), via en kompromitteret mobilapplikation; og de kan også fås direkte fra brugeren ved hjælp af social engineering.
Brugen af flere risikovurderingsværktøjer, såsom enhedsgenkendelse (identifikation af forsøg på at udføre operationer fra enheder, der ikke tilhører den legitime bruger), geolokalisering (en bruger, der lige har været i Moskva, forsøger at udføre en operation fra Novosibirsk) og adfærdsanalyse er afgørende for at eliminere sårbarheder, men ingen løsning er en universalløsning. Hver situation og datatypen skal nøje vurderes for risici, og hvilken autentifikationsteknologi der skal anvendes, skal vælges.
Ingen autentifikationsløsning er en universalløsning.
Figur 2. Tabel over autentifikationsmuligheder
| Godkendelse | Faktor | Description | Nøgle sårbarheder |
| Adgangskode eller PIN | Viden | Et fast værdi, der kan inkludere bogstaver, tal og en række andre tegn | Kan opsnappes, overhøres, stjæles, gættes eller knækkes |
| Videnbaseret autentifikation | Viden | Spørgsmål, svar som kun den legitime bruger kan kende | Kan opsnappes, gættes, eller opnås ved hjælp af social engineering metoder |
| Hardware OTP () | Besiddelse | Specialiseret enhed, der genererer engangskoder | Koden kan blive opsnappet og gentaget, eller enheden kan blive stjålet |
| Software OTP | Besiddelse | App (mobil, tilgængelig gennem en browser, eller som sender koder via e-mail), der genererer engangskoder | Koden kan blive opsnappet og gentaget, eller enheden kan blive stjålet |
| SMS OTP | Besiddelse | Engangskode leveret via en SMS-besked | Koden kan blive opsnappet og gentaget, eller smartphones eller SIM-kort kan blive stjålet, eller SIM-kortet kan blive klonet |
| Smartkort () | Besiddelse | Kort, der indeholder en kryptografisk chip og beskyttet hukommelse med nøgler, der bruger infrastruktur til offentlig nøgle til autentifikation | Kan stjæles fysisk (men angriberen vil ikke kunne bruge enheden uden at kende PIN-koden; efter flere fejlagtige indtastninger vil enheden blive låst) |
| Sikkerhedsnøgler - tokens (, ) | Besiddelse | En enhed med USB-interface, der indeholder en kryptografisk chip og beskyttet hukommelse med nøgler, der bruger infrastruktur til offentlig nøgle til autentifikation | Kan stjæles fysisk (men angriberen vil ikke kunne bruge enheden uden at kende PIN-koden; efter flere fejlagtige indtastninger vil enheden blive låst) |
| Binding til enhed | Besiddelse | Process, der opretter en profil, ofte ved hjælp af JavaScript eller ved hjælp af markører som cookies og Flash Shared Objects for at sikre, at en specifik enhed bruges | Markører kan blive stjålet (kopieret), samtidig kan egenskaberne for den legitime enhed blive imiteret af angriberen på sin egen enhed |
| Adfærd | Uundgåelighed | Analyserer, hvordan brugeren interagerer med enheden eller programmet | Adfærden kan blive imiteret |
| Fingeraftryk | Uundgåelighed | Gemte fingeraftryk sammenlignes med de der aflæses optisk eller elektronisk | Billedet kan blive stjålet og brugt til autentifikation |
| Øjenscanning | Uundgåelighed | Sammenligner øjnetegninger, såsom irisens mønster, med nye scanninger opnået optisk | Billedet kan blive stjålet og brugt til autentifikation |
| Ansigtsgenkendelse | Uundgåelighed | Sammenligner ansigtstræk med nye scanninger opnået optisk | Billedet kan blive stjålet og brugt til autentifikation |
| Stemmegenkendelse | Uundgåelighed | Der tjekker karakteristikaene af den optagne stemmeprøve med de nye prøver | Optagelsen kan blive stjålet og brugt til autentificering, eller emuleret |
I den anden del af publikationen venter det mest interessante os - tal og fakta, som de konklusioner og anbefalinger, der blev præsenteret i den første del, er baseret på. Vi vil separat se på autentificering i brugerapplikationer og i virksomhedssystemer.
Vi ses!
Kilde: habr.com
