

Firefox-udviklerne har annonceret en udvidelse af brugen af DNS over HTTPS (DoH), som vil blive aktiveret som standard for brugere i Canada (tidligere blev DoH kun anvendt som standard for USA). Aktiveringen af DoH for brugere i Canada finder sted i flere faser: den 20. juli vil DoH blive aktiveret for 1 % af brugerne i Canada, og hvis der ikke opstår uforudsete problemer, vil dækningen blive udvidet til 100 % ved udgangen af september.
Overgangen af canadiske Firefox-brugere til DoH sker i samarbejde med CIRA (Canadian Internet Registration Authority), som regulerer internettets udvikling i Canada og har ansvaret for topdomænet «ca». CIRA deltager også i TRR-programmet (Trusted Recursive Resolver) og er blandt de DNS-over-HTTPS-udbydere, der er tilgængelige i Firefox.
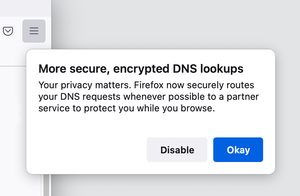
Når DoH er aktiveret på brugerens system, vil der blive vist en advarsel, der giver mulighed for at fravælge overgangen til DoH og fortsætte med den traditionelle metode til at sende ukrypterede forespørgsler til udbyderens DNS-server. Det er muligt at ændre udbyderen eller deaktivere DoH i netværksforbindelsens indstillinger. Ud over CIRA's DoH-servere kan man vælge tjenester som Cloudflare og NextDNS.
De DoH-udbydere, der tilbydes i Firefox, vælges i overensstemmelse med kravene til betroede DNS-resolvører, som indebærer, at DNS-udbyderen kun må bruge de data, der indhentes til opløsning, til at sikre drift af tjenesten, ikke må gemme logs i mere end 24 timer, ikke må videregive data til tredjeparter og skal afsløre oplysninger om måderne til databehandling. Tjenesten skal også forpligte sig til ikke at censurere, filtrere, blande sig i eller blokere DNS-trafik, undtagen i tilfælde, der er fastsat ved lov.
Det skal bemærkes, at DoH kan være gavnligt for at forhindre lækager af oplysninger om de anmodede værtternavne gennem udbydernes DNS-servere, bekæmpe MITM-angreb og ændring af DNS-trafik (for eksempel ved tilslutning til offentlige Wi-Fi), og modvirke blokering på DNS-niveau (DoH kan ikke erstatte VPN i forhold til omgåelse af blokeringer, der er implementeret på DPI-niveau) eller til at organisere arbejdet i tilfælde af, at direkte adgang til DNS-servere ikke er mulig (f.eks. ved arbejde gennem en proxy). I normale situationer sendes DNS-forespørgsler direkte til de angivne DNS-servere i systemets konfiguration, men i tilfælde af DoH indkapsles forespørgslen til bestemmelse IP-adresser af værten i HTTPS-trafik og sendes til HTTP-serveren, hvor resolveren behandler forespørgsler gennem Web API. Den eksisterende standard DNSSEC bruger kryptering kun til at autentificere klienten og serveren, men beskytter ikke trafikken mod opsnapning og garanterer ikke fortroligheden af forespørgsler.
Kilde: opennet.ru
