

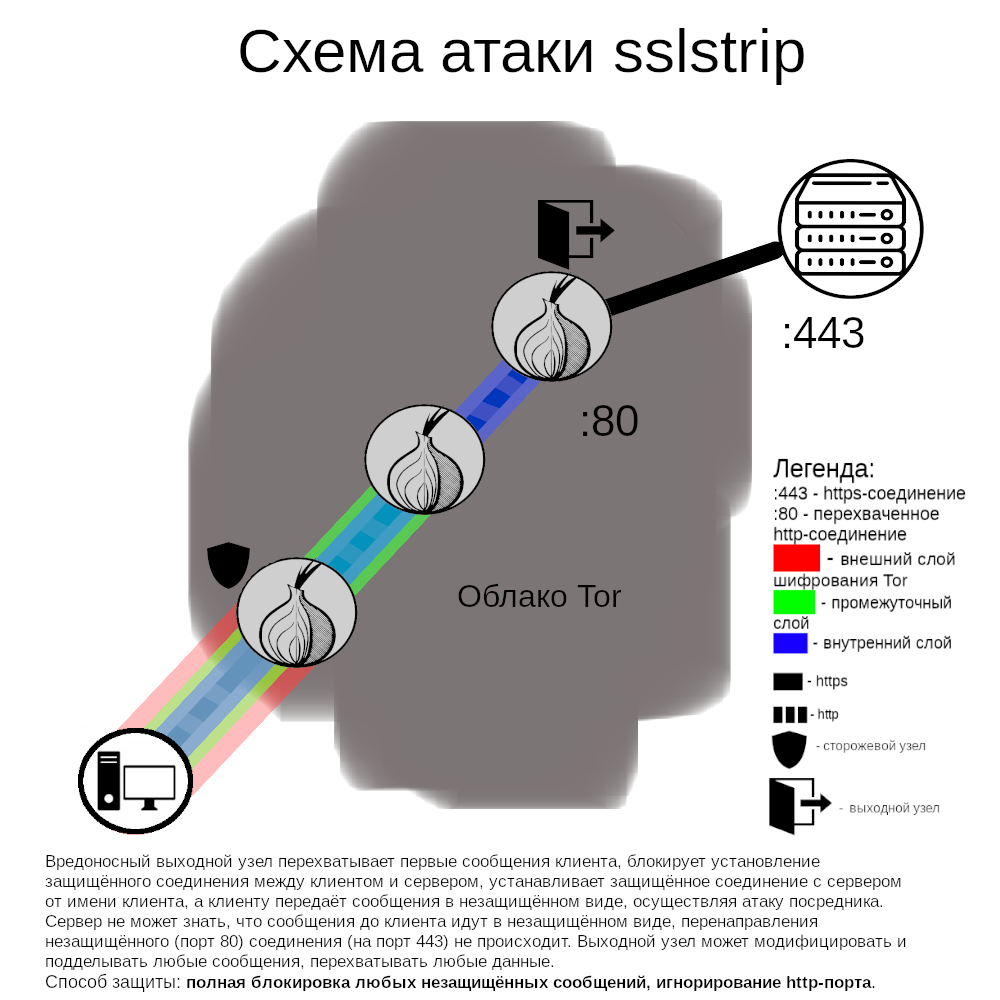
Essensen af hændelsen
I maj 2020 blev der opdaget en gruppe udgående knudepunkter, der interfererede med udgående forbindelser. Specifikt efterlod de næsten alle forbindelser intakte, men opsnappede forbindelse til et lille antal kryptovalutaudvekslinger. Hvis brugerne besøgte HTTP-versionen af siden (dvs. uverschiffret og ikke authentificeret), forhindrede de ondsindede knudepunkter omdirigeringen til HTTPS-versionen (dvs. verschiffret og authentificeret). Hvis brugeren ikke bemærkede ændringen (f.eks. fraværet af låseikonet i browseren) og begyndte at sende følsomme oplysninger, kunne disse oplysninger være blevet opsnappet af angriberen.
Tor Project ekskluderede disse knudepunkter fra netværket i maj 2020. I juli 2020 blev endnu en gruppe relæer opdaget, der udførte en lignende angreb, hvorefter de også blev ekskluderet. Det er stadig uklart, om nogen brugere blev angrebet med succes, men baseret på omfanget af angrebet og det faktum, at angriberen gentog forsøget (den første hændelse berørte 23 % af den samlede båndbredde af udgående knudepunkter, den anden cirka 19 %), er det rimeligt at antage, at den ondsindede aktør vurderede omkostningerne ved angrebet som berettigede.
Denne hændelse er en påmindelse om, at HTTP-anmodninger er uverschiffret og ikke authentificeret og derfor stadig er sårbare. Tor Browser leveres med udvidelsen HTTPS-Everywhere, der er specielt designet til at forhindre sådanne angreb, men dens effektivitet er begrænset til en liste, der ikke dækker alle hjemmesider i verden. Brugere, der besøger HTTP-versioner af hjemmesider, vil altid være i fare.
Forebyggelse af sådanne angreb i fremtiden
Metoder til at forebygge angreb opdeles i to dele: den første omfatter foranstaltninger, som brugere og webstedets administratorer kan tage for at øge deres sikkerhed, mens den anden handler om identifikation og rettidig opdagelse af ondsindede knudepunkter i netværket.
Anbefalede handlinger fra websteder:
1. Aktivering af HTTPS (gratis certifikater leveres af Let’s Encrypt)
2. Tilføjelse af omdirigeringsregler til HTTPS-Everywhere, så brugerne kan proaktivt oprette en sikker forbindelse i stedet for at stole på omdirigering efter etableringen af en usikker forbindelse. Derudover, hvis webtjenesteadministrationen ønsker at undgå al interaktion med udgående noder, kan de tilbyde en onion-version af hjemmesiden.
I øjeblikket overvejer Tor-projektet at deaktivere usikkert HTTP fuldstændigt i Tor Browser. For flere år siden ville en sådan foranstaltning have været utænkelig (for mange ressourcer havde kun usikkert HTTP), men både HTTPS-Everywhere og den kommende version af Firefox har en eksperimentel mulighed for at bruge HTTPS som standard for den første forbindelse, med mulighed for at gå tilbage til HTTP om nødvendigt. Det er stadig uklart, hvordan en sådan tilgang vil påvirke brugere af Tor Browser, derfor vil den først blive testet på højere sikkerhedsniveauer i browseren (skjoldsikonet).
Fra Tor-netværket er der frivillige, der overvåger adfærden hos relæer og rapporterer om hændelser, hvilket gør det muligt at udelukke skadelig noder fra de rodservere, der indekserer. Selvom sådanne rapporter normalt behandles hurtigt, og skadelige noder deaktiveres umiddelbart efter opdagelsen, er der ikke tilstrækkelige ressourcer til konstant overvågning af netværket. Hvis du har opdaget en skadelig relæ, kan du rapportere det til projektet, instruktionerne findes på dette link.
Den nuværende tilgang har to grundlæggende problemer:
1. Det er vanskeligt at bevise skadeligheden af et ukendt relæ. Hvis der ikke er observeret angreb fra det, bør det så forblive? Masseangreb, der påvirker mange brugere, er lettere at opdage, men hvis angrebene kun påvirker et lille antal hjemmesider og brugere, kan angriberen agere proaktivt. Tor-netværket består selv af tusindvis af relæer placeret over hele verden, og denne mangfoldighed (og den deraf følgende decentralisering) er en af dets stærke sider.
2. Det er vanskeligt at bevise sammenhængen mellem en gruppe ukendte relæer (dvs. om de udfører en Sybil-angreb). Mange frivillige retransmissionsoperatører vælger de samme billige netværk til hosting, såsom Hetzner, OVH, Online, Frantech, Leaseweb osv., og hvis flere nye retransmittere opdages, vil det ikke være let entydigt at antage, om der er dukket flere nye operatører op, eller om det blot er en enkelt, der styrer alle de nye retransmittere.
Kilde: linux.org.ru
